

Orbit Tracer
 rajus-agent/orbit-tracer
Orbit Tracer Security Agent pour une remédiation de sécurité intelligente. Trace le rayon d'explosion des vulnérabilités à l'aide du graphe de…
vulnerability-analysiscode-analysisdevsecops+3
rajus-agent/orbit-tracerOrbit Tracer Security Agent pour une remédiation de sécurité intelligente. Trace le rayon d'explosion des vulnérabilités à l'aide du graphe de…

 pantheon-security/medusa
Scanner de sécurité axé sur l'IA. NOUVEAU dans v2026.7 : détection de compromission de Claude Code — vérifiez les hooks, permissions et compétences…
 llvmparty/striga
Lifter expérimental x86-64 vers LLVM IR en Python qui traduit le code machine en IR analysable pour l'ingénierie inverse, l'optimisation et l'analyse…
 kernullist/windbg-decompile-ext
Extension WinDbg x64 qui désassemble des fonctions en direct et utilise un LLM pour produire un pseudocode vérifié.
 perufitlife/dotclaude-security
Analyse la configuration .claude/ d'un dépôt (hooks settings.json, serveurs MCP, env, allowed-tools) pour détecter les pièges RCE et d'exfiltration…
 martyx00/vulnfanatic-ng
Plugin BianryNinja pour identifier les vulnérabilités dans les binaires décompilés, avec des analyses programmatiques et le support LLM.
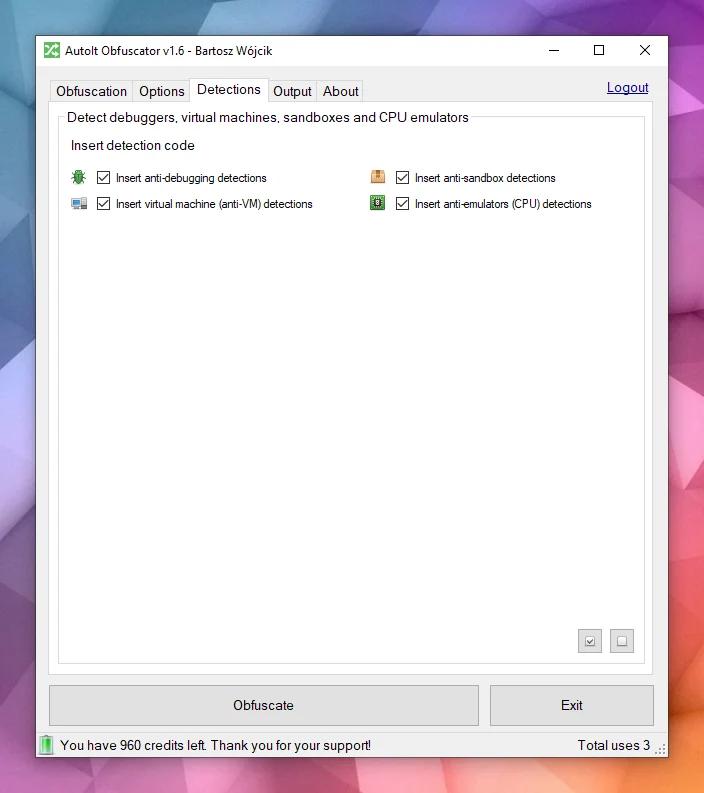 pelock/autoit-obfuscator
Obfusque les scripts AutoIt pour protéger le code source contre l'analyse, la rétro-ingénierie et la décompilation grâce à une obfuscation avancée et…
 0xbigshaq/apatchy
Framework de fuzzing pour les modules du serveur Apache HTTPD
 respondiq/jsp-webshell-scanner
🔍 Un simple script Bash pour détecter les webshells JSP malveillants, y compris ceux utilisés dans les exploits de SAP NetWeaver CVE-2025-31324.
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 roninforge/roninforge-hono
Plugin Cursor pour Hono v4 (framework web edge TypeScript). 59 régressions LLM avec paires BAD/CORRECT. Épinglé à hono ^4.12.19 (>= 4.9.7 pour…
 roninforge/roninforge-angularjs-migration
Guide de migration AngularJS 1.x vers Angular 18 pour GitHub Copilot. Dépôt source de vérité pour…
 whgojp/javaseclab
Laboratoire complet sur les vulnérabilités Java avec code vulnérable et corrigé, scénarios d'attaque, notes d'audit source/sink et recommandations de…
 az9713/cve-lite-on-pi
Exécution de OWASP cve-lite-cli contre le pi monorepo : le parcours de scan et le constat clé (vitest CVE-2026-47429).
 aliksir/nextjs-security-scanner
Script Bash pour détecter CVE-2025-55182 (React2Shell) et l'exposition des identifiants dans des projets Next.js. Zéro dépendance.
 mozilla/bleach
Bleach est une bibliothèque d'assainissement HTML basée sur une liste blanche qui échappe ou supprime le balisage et les attributs.
 simota/nginx-rift-scanner
Scanner de détection uniquement pour CVE-2026-42945 (NGINX Rift), un débordement de tas dans ngx_http_rewrite_module. Détection de version + analyse…
 ohaswin/pyscan
scanner de vulnérabilités de dépendances Python, écrit en Rust.