
git-vuln-finder
 cve-search/git-vuln-finder
Détection de vulnérabilités logicielles potentielles à partir des messages de commit git
osintvulnerability-analysiscode-analysis
cve-search/git-vuln-finderDétection de vulnérabilités logicielles potentielles à partir des messages de commit git
 google/kafel
Un langage et une bibliothèque pour spécifier des politiques de filtrage d'appels système.
 galoisinc/mate
Suite interactive d'analyse de programme utilisant des graphes de propriétés de code pour traquer les bugs dans le code C et C++, unifiant l'analyse…
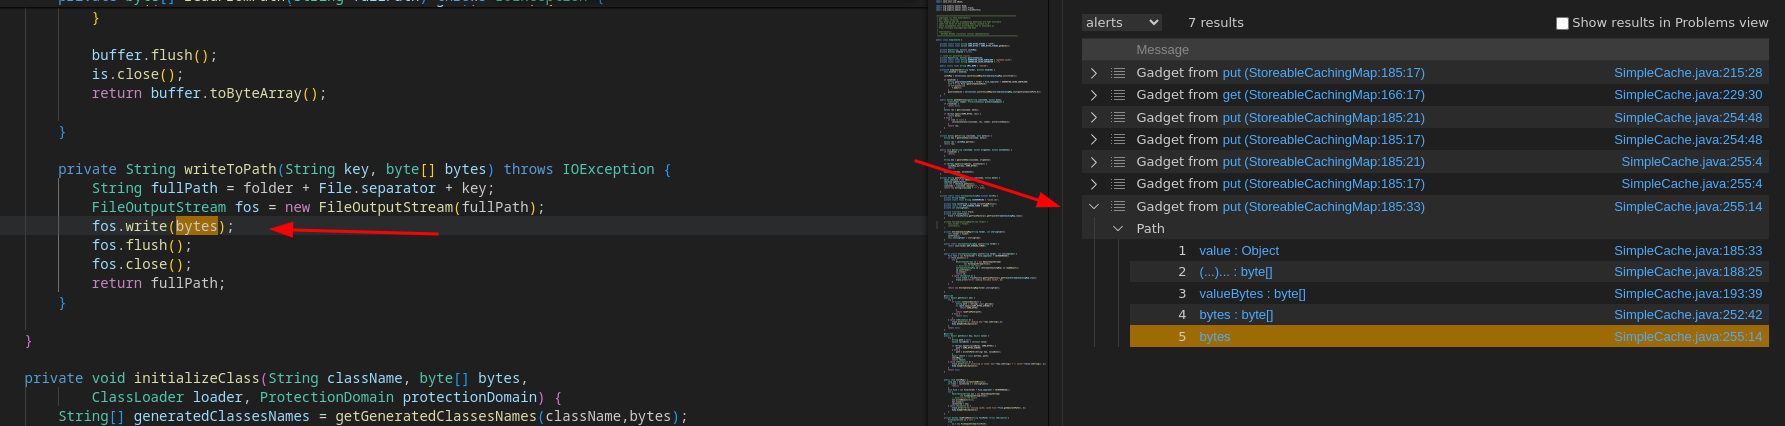 synacktiv/qlinspector
Trouver des chaînes de gadgets Java/C# avec CodeQL
 hynekpetrak/log4shell-finder
Scanner de fichiers le plus rapide pour log4shell (CVE-2021-44228, CVE-2021-45046) et autres instances vulnérables (CVE-2017-5645, CVE-2019-17571,…
 errornointernet/follinascanner
Un outil écrit en Go qui scanne les fichiers et répertoires pour l'exploit Follina (CVE-2022-30190)
 al1ex/soliditysecurity
Solidity Security
 hamm0nz/react2shell-audit
Un script Bash léger et récursif pour détecter les versions de Next.js et React Server DOM vulnérables à CVE-2025-55182 (React2Shell) dans les…
 shoucheng3/xwiki__xwiki-rendering_cve-2023-37908_14-10-3
Système de rendu générique wiki/HTML qui convertit une entrée textuelle entre différentes syntaxes (wiki, HTML, XHTML). Ce dépôt contient une version…
 shoucheng3/dspace__dspace_cve-2022-31195_5-10
Version corrigée du dépôt DSpace corrigeant le CVE-2022-31195, offrant une plateforme sécurisée de gestion des actifs numériques avec une atténuation…
 mayank729/cve-2025-55182-scanner
🔍 Recherchez les risques CVE-2025-55182 dans React Server Components avec cet outil non intrusif qui aide à détecter les vulnérabilités critiques…
 gmh5225/malicious-code-detection-bugu
Système de détection et d'obfuscation de code malveillant basé sur l'IA, avec des microservices pour la détection, le packing et la confusion de…
 werew/qsynth-artifacts
Jeux de données de référence et artefacts de synthèse pour QSynth, contenant des fonctions C obfusquées par Tigress, des binaires x86_64, des traces…
 gmh5225/fracture-
🐈⬛ Suite WIP pour le reverse engineering d'applications JVM
 nccgroup/goatcasino
Ceci est un déploiement Truffle de contrats intelligents intentionnellement vulnérables, destiné à permettre aux personnes intéressées par la…
 lunixbochs/revsync
rétro-ingénierie collaborative multi-outils en temps réel

 nurjaman2004/jspdf-bulk-detector-cve-2025-68428-
Outil de détection à l'échelle des actifs pour identifier l'utilisation de jsPDF liée à CVE-2025-68428 Détection uniquement — pas d'exploitation