

kube-hunter
 aquasecurity/kube-hunter
Chassez les failles de sécurité dans les clusters Kubernetes
cloud-infrastructure-securityvulnerability-scannerscontainer-security+5
aquasecurity/kube-hunterChassez les failles de sécurité dans les clusters Kubernetes
 cdk-team/cdk
📦 Facilitez les tests de sécurité de K8s, Docker et Containerd.
 microsoft/msticpy
Outils de sécurité de renseignement sur les menaces de Microsoft
 derailed/popeye
👀 Un sanitizer de ressources de cluster Kubernetes
 salesforce/cloudsplaining
Cloudsplaining est un outil d'évaluation de la sécurité AWS IAM qui identifie les violations du moindre privilège et génère un rapport priorisé par…
 owasp/threat-dragon
Un outil open source de modélisation des menaces de l'OWASP
 aquasecurity/trivy-operator
Opérateur de sécurité natif Kubernetes qui automatise l'analyse des vulnérabilités, l'audit de configuration, la détection de secrets, l'analyse RBAC…
 uphiago/recon-skills
Validé sur le terrain, pack de compétences en sécurité offensive avec 169 techniques pour la reconnaissance et les tests d'intrusion. Couvre CORS,…
 ory/oathkeeper
Un proxy/API cloud natif d'identité et d'accès (IAP) et une API de décision de contrôle d'accès qui authentifient, autorisent et modifient les…
 zerobootdev/zeroboot
Sandbox VM sub-milliseconde pour agents IA via fork à copie sur écriture
 owasp/wrongsecrets
Application vulnérable avec des exemples montrant comment ne pas utiliser les secrets
 cujanovic/ssrf-testing
Ressources de test SSRF (Server Side Request Forgery)
 tom0li/collection-document
Collection d'articles de sécurité de qualité. Des articles géniaux.
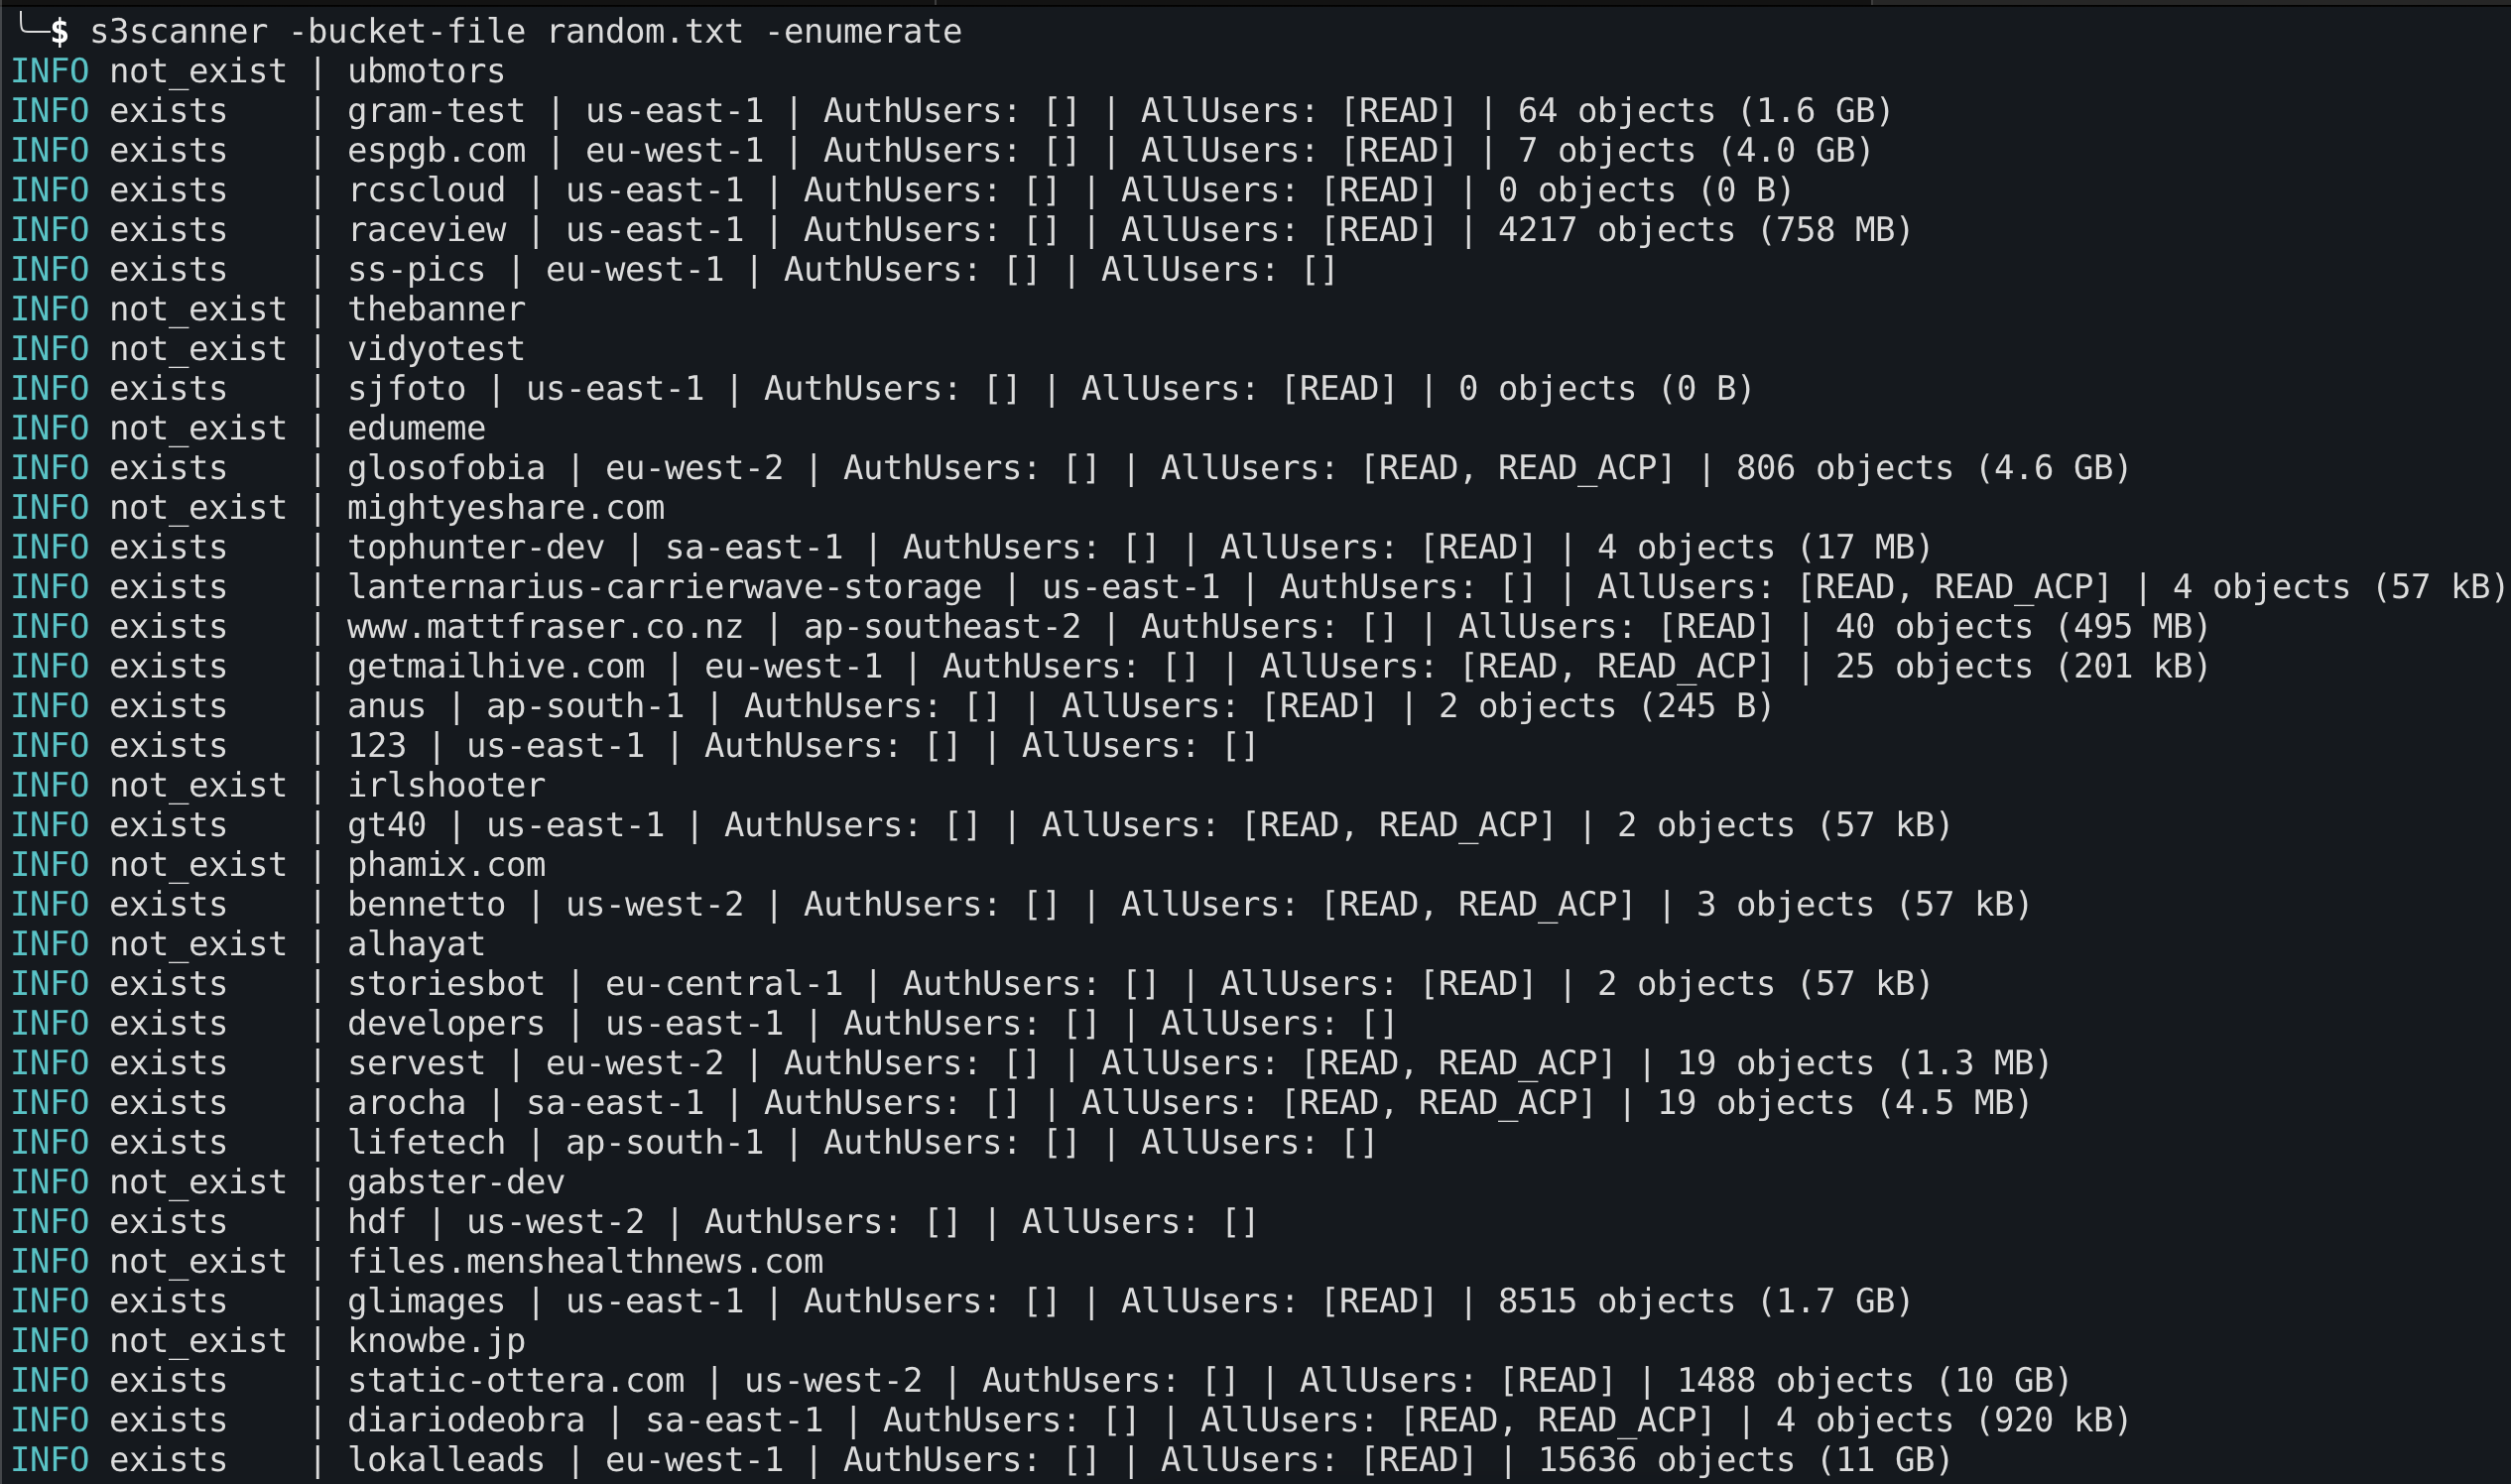 sa7mon/s3scanner
Scannez les buckets S3 mal configurés à travers les API compatibles S3 !
 0xsteph/pentest-ai
Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.
 infisical/agent-vault
Un proxy et coffre-fort de credentials HTTP pour les agents IA comme Claude Code, OpenClaw, Hermes, agents personnalisés + harnais, et plus encore.
 sw33tlie/bbscope
Outil d'agrégation de scope pour HackerOne, Bugcrowd, Intigriti, YesWeHack et Immunefi !
 denuitt1/mhr-cfw
Un relais de Domain-Fronting qui achemine le trafic via GAS (Google Apps Script) et le transmet aux Workers Cloudflare. Conçu pour contourner le DPI.