

hawk
 t0pcyber/hawk
Outil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles
cloud-infrastructure-securityinformation-gatheringdigital-forensics+3
t0pcyber/hawkOutil basé sur PowerShell pour recueillir des informations liées aux intrusions O365 et aux violations potentielles
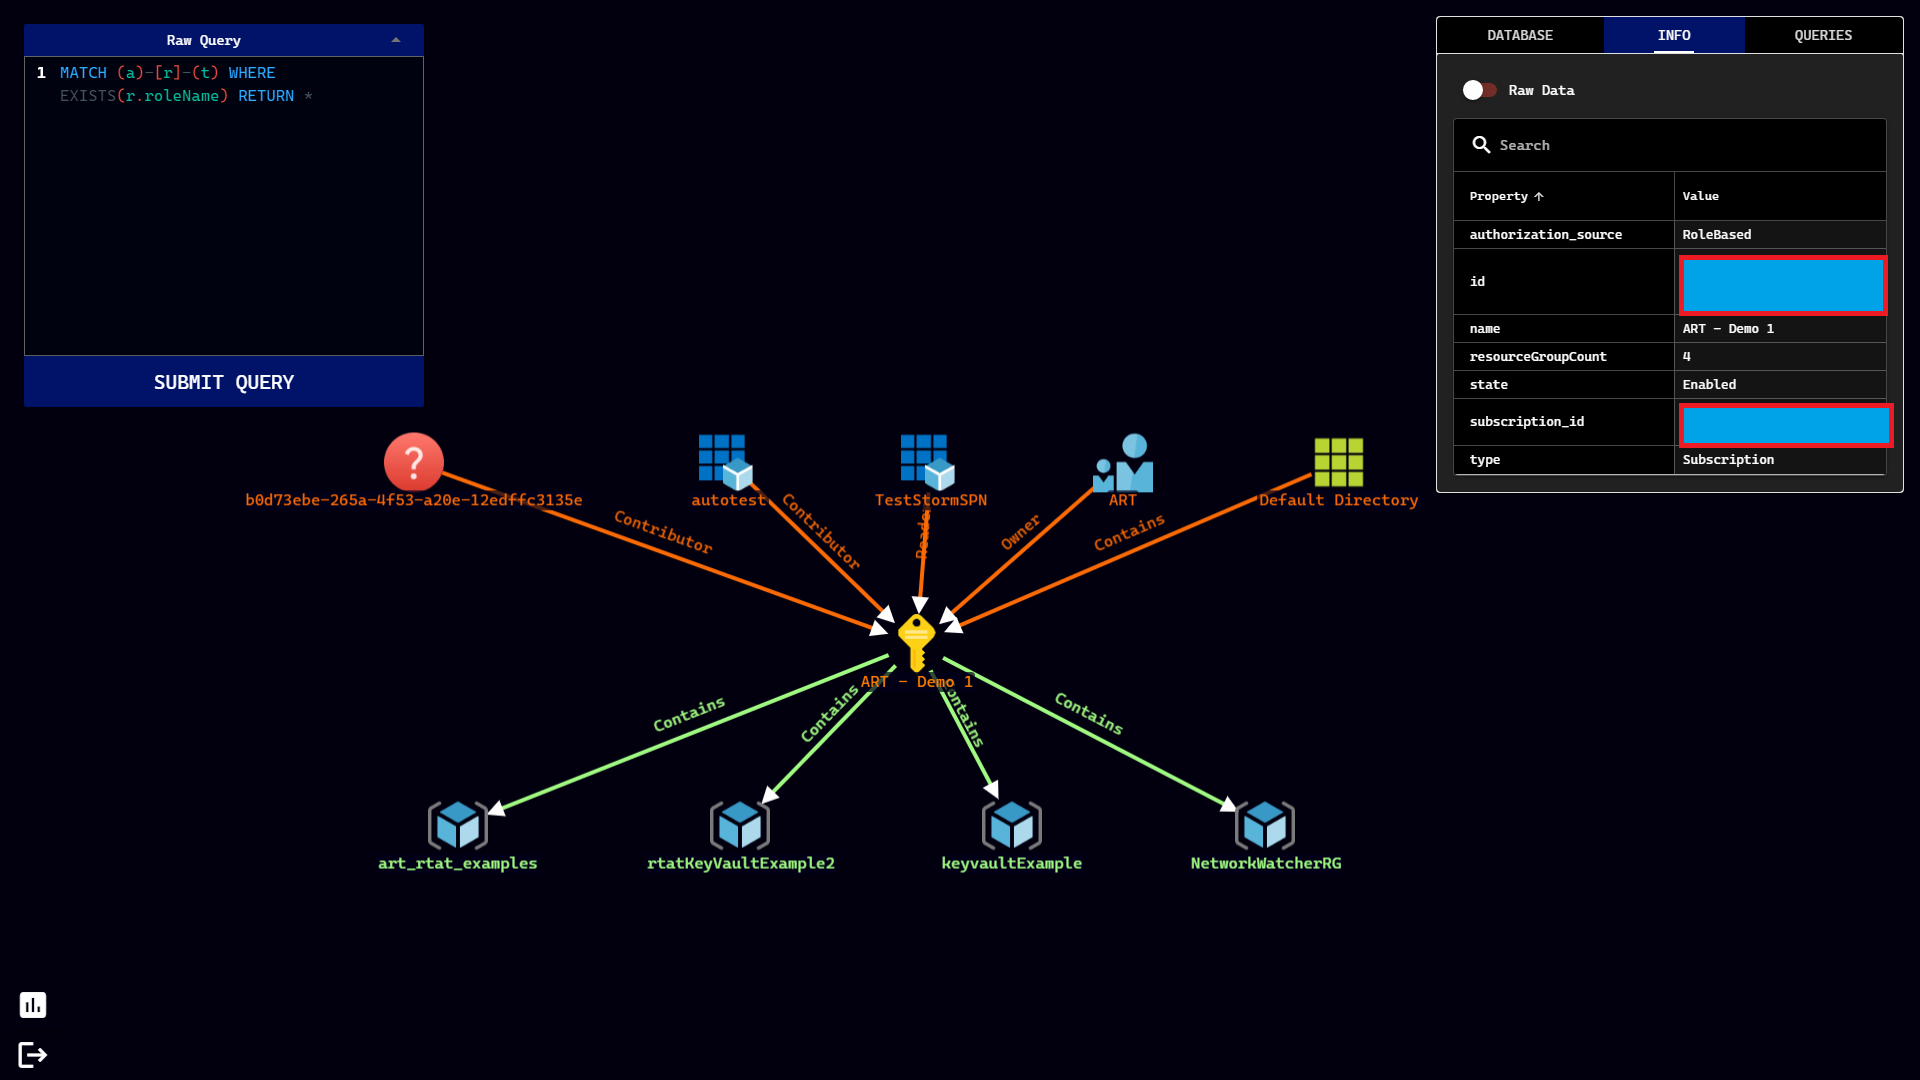 azure/stormspotter
Outil Red Team Azure pour la cartographie des objets Azure et Azure Active Directory.
 specterops/azurehound
Collecte les données du locataire Azure (utilisateurs, groupes, rôles, ressources) et les exporte pour l'analyse des chemins d'attaque BloodHound…
 tmobile/pacbot
PacBot (Bot de politique en tant que code)
 merill/awesome-entra
😎 Liste géniale de tout ce qui touche à Microsoft Entra
 ine-labs/azuregoat
AzureGoat : Une infrastructure Azure vulnérable à souhait
 jonrau1/electriceye
ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de…
 astefanutti/kubebox
⎈❏ Terminal et console Web pour Kubernetes
 zupit/horusec
Horusec est un outil open source qui améliore l'identification des vulnérabilités dans votre projet en une seule commande.
 cyberark/skyark
SkyArk aide à découvrir, évaluer et sécuriser les entités les plus privilégiées dans Azure et AWS
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
 airbnb/binaryalert
BinaryAlert: détection de malwares sans serveur, en temps réel & rétroactive.
 mxrch/penglab
🐧 Abus de Google Colab pour le craquage de hachages.
 chaitin/veinmind-tools
veinmind-tools est un ensemble d'outils de sécurité des conteneurs auto-développé par Changting Technology, basé sur veinmind-sdk.
 0xzdh/o365spray
Outil d'énumération de noms d'utilisateur et de pulvérisation de mots de passe ciblant Microsoft O365.
 assetnote/blind-ssrf-chains
Une liste exhaustive de toutes les façons possibles d'enchaîner votre vulnérabilité SSRF aveugle
 cyberark/conjur
CyberArk Conjur sécurise automatiquement les secrets utilisés par les utilisateurs privilégiés et les identités machines.