
CredKing
 ustayready/credking
Pulvérisation de mots de passe utilisant AWS Lambda pour la rotation d'IP
password-attacksscripting-automationpenetration-testing+3
668il y a 8 ans
ustayready/credkingPulvérisation de mots de passe utilisant AWS Lambda pour la rotation d'IP
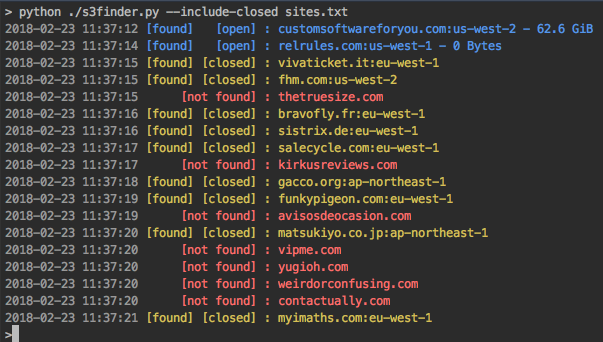 yehgdotnet/s3scanner
Scannez les buckets S3 ouverts et dumpez leur contenu.
 jdmulloy/meltdown-aws-scanner
Script shell simple pour vérifier le statut du correctif Meltdown (CVE-2017-5754) sur les instances EC2
 cyberark/shimit
Un outil qui implémente l'attaque Golden SAML
 0x4d31/salt-scanner
Scanner de vulnérabilités Linux basé sur Salt Open et l'API d'audit Vulners, avec notifications Slack et intégration JIRA.
 dagrz/aws_pwn
Une collection de bric-à-brac pour tests de pénétration AWS
 nicholasjackson/cnitch
Container Snitch vérifie les processus en cours d'exécution sous le moteur Docker et alerte si l'un d'eux s'avère tourner en tant que root.
 nahamsec/hostilesubbruteforcer
Outil de brute-force de sous-domaines qui énumère les sous-domaines existants et détecte les sous-domaines hébergés dans le cloud mal configurés et…
 americanhanko/windows-security-cve-2017-8543
Profil InSpec pour vérifier qu'un nœud est corrigé et conforme pour CVE-2017-8543
 0xsearches/sandcastle
🏰 Un script Python pour l'énumération de buckets S3 AWS.
 melonsmasher/chef_tissues
Installer le correctif pour CVE-2017-0145 alias WannaCry.
 chef-boneyard/bash-shellshock
DÉPRÉCIÉ : Chef cookbook pour auditer et corriger 'Shellshock' (BASH-CVE-2014-7169)
 killswitch-gui/flask_heroku_redirector
modèle de redirecteur C2 flask heroku
 alexzorin/cve-2017-2636-el
Rôle Ansible pour le contournement de CVE-2017-2636 (Red Hat) - https://access.redhat.com/security/cve/CVE-2017-2636
 killswitch-gui/flask_appengine_redirector
Redirection C2 Flask pour Google App Engine
 videns/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
 antisnatchor/phishlulz
Ensemble d'outils automatisés de campagne de phishing qui lance des instances AWS EC2 dédiées avec PhishingFrenzy et BeEF intégrés, ainsi que des…
 pgporada/ansible-role-cve
Atténue la CVE-2016-5195, alias DirtyCOW.