

hammer
 dowjones/hammer
Dow Jones Hammer : Protéger le cloud avec la puissance du cloud(AWS)
cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+3
450il y a 7 ans
dowjones/hammerDow Jones Hammer : Protéger le cloud avec la puissance du cloud(AWS)
 owasp/serverless-goat
OWASP ServerlessGoat : une application serverless démontrant les failles de sécurité serverless courantes.
 gdraperi/slurp-1
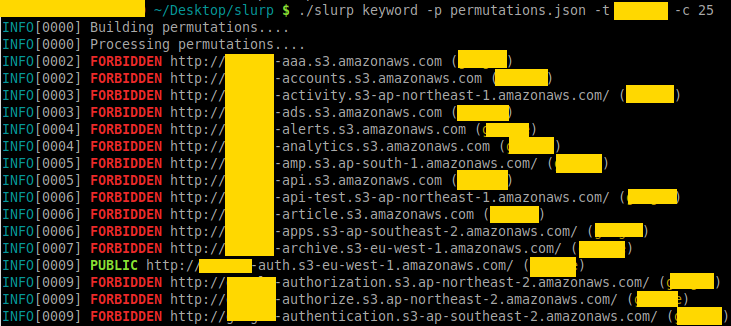
Bucket S3 enumerator
 glem0/gogetbucket
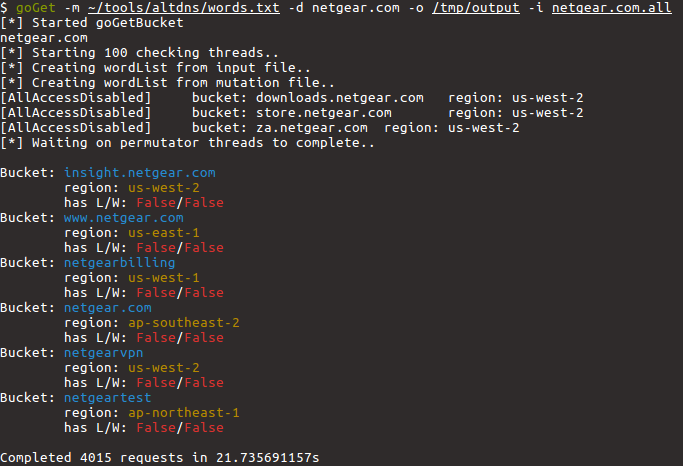
Un outil de test de pénétration pour énumérer et analyser les Buckets Amazon S3 appartenant à un domaine.
 imlzw/kubernetes-1.12.3-all-auto-install
Fichiers d'installation et de déploiement entièrement automatisés en un clic, compilés personnellement, pour un nœud maître Centos7.x +…
 atilacastro/update-apt-package
Playbook de mise à jour du paquet APT en raison de CVE-2019-3462
 appliscale/cloud-security-audit
Un outil d'audit de sécurité en ligne de commande pour Amazon Web Services
 chrismaddalena/odin
Découverte et catalogage automatisés des actifs réseau, des e-mails et des profils sur les réseaux sociaux.
 nccgroup/scout2
Outil d'audit de sécurité pour environnements AWS
 andypitcher/check_struts
Analyseur de version Apache Struts (Ansible) basé sur CVE-2017-5638
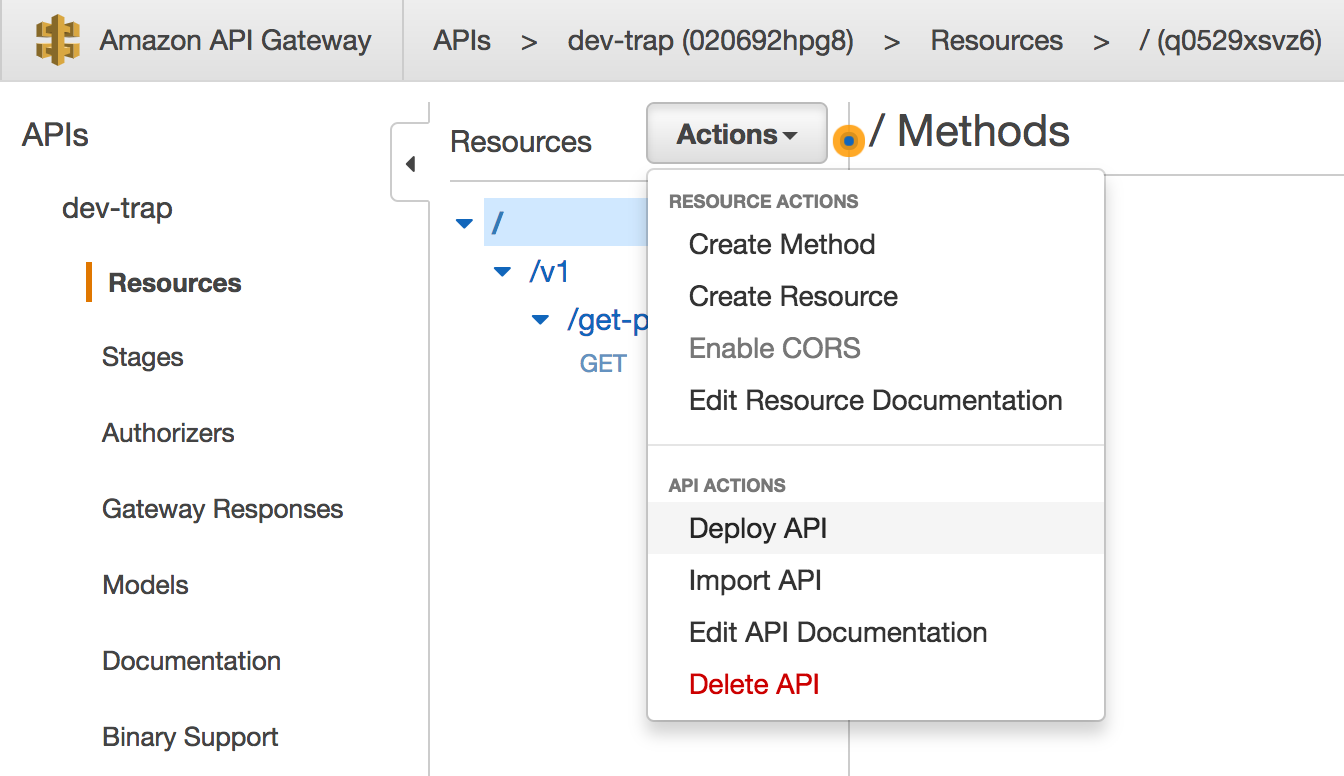 0x4d31/honeylambda
honeyλ - une application simple et sans serveur conçue pour créer et surveiller automatiquement de faux points de terminaison HTTP (c'est-à-dire des…
 akhld/spark-exploit
Exécution arbitraire de code dans un cluster Apache Spark non sécurisé
 vulnerscom/vulners-scanner
Scanner de vulnérabilités basé sur l'API d'audit de vulners.com
 lukebaggett/google_socks
Une preuve de concept démontrant l'utilisation de Google Drive pour la commande et le contrôle.
 mitre/brawl-public-game-001
Données d'un exercice d'émulation d'adversaires automatisé BRAWL
 1n3/cloudhunter
Trouver les buckets S3 AWS non référencés qui ont des enregistrements CNAME CloudFront pointant vers eux.
 disruptops/cred_scanner
Un simple scanner basé sur les fichiers pour rechercher des clés d'accès et des clés secrètes AWS potentielles dans les fichiers.
 mindpointgroup/cloudfrunt
Un outil pour identifier les domaines CloudFront mal configurés