

content
 complianceascode/content
Génère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
defensive-toolscontainer-securityconfiguration-auditing+3
2.8k
complianceascode/contentGénère du contenu de sécurité SCAP, Ansible, Bash et CEL pour l'évaluation de la conformité et le durcissement automatisé sur les hôtes Linux, les…
 luckypipewrench/pipelock
Pare-feu open-source pour agents IA qui analyse le trafic HTTP, MCP, A2A et WebSocket à la recherche d'exfiltration, SSRF et d'injection de prompt,…
 node9-ai/node9-proxy
Contrôle d'accès pour les agents IA. Définissez ce que Claude Code, Codex, Gemini, Cursor et tout serveur MCP sont autorisés à faire, examinez les…
 fairwindsops/polaris
Validation des bonnes pratiques dans vos clusters Kubernetes
 stackrox/stackrox
La plateforme de sécurité Kubernetes StackRox effectue une analyse des risques de l'environnement conteneurisé, fournit une visibilité et des alertes…
 getprobo/probo
Solutions open source pour SOC2, GDPR et ISO27001
 cyberstrikeus/cyberstrike
Agent IA autonome de red team pour les tests d'intrusion avec 13+ agents spécialisés, 120+ cas de test OWASP et intégration MITRE ATT&CK. Prend en…
 resiprocate/resiprocate
Implémentation en C++ de SIP, ICE, TURN et des protocoles associés.
 aws/serverless-application-model
Transforme les modèles SAM en ressources CloudFormation, générant des fonctions Lambda, des rôles IAM et des politiques avec des bonnes pratiques…
 jacobideji/aiiroverlay
AI IR Overlay™ — cadre pratique de réponse aux incidents pour les agents IA en production. Basé sur NIST SP 800-61 r3, aligné sur NIST AI RMF, NIST…
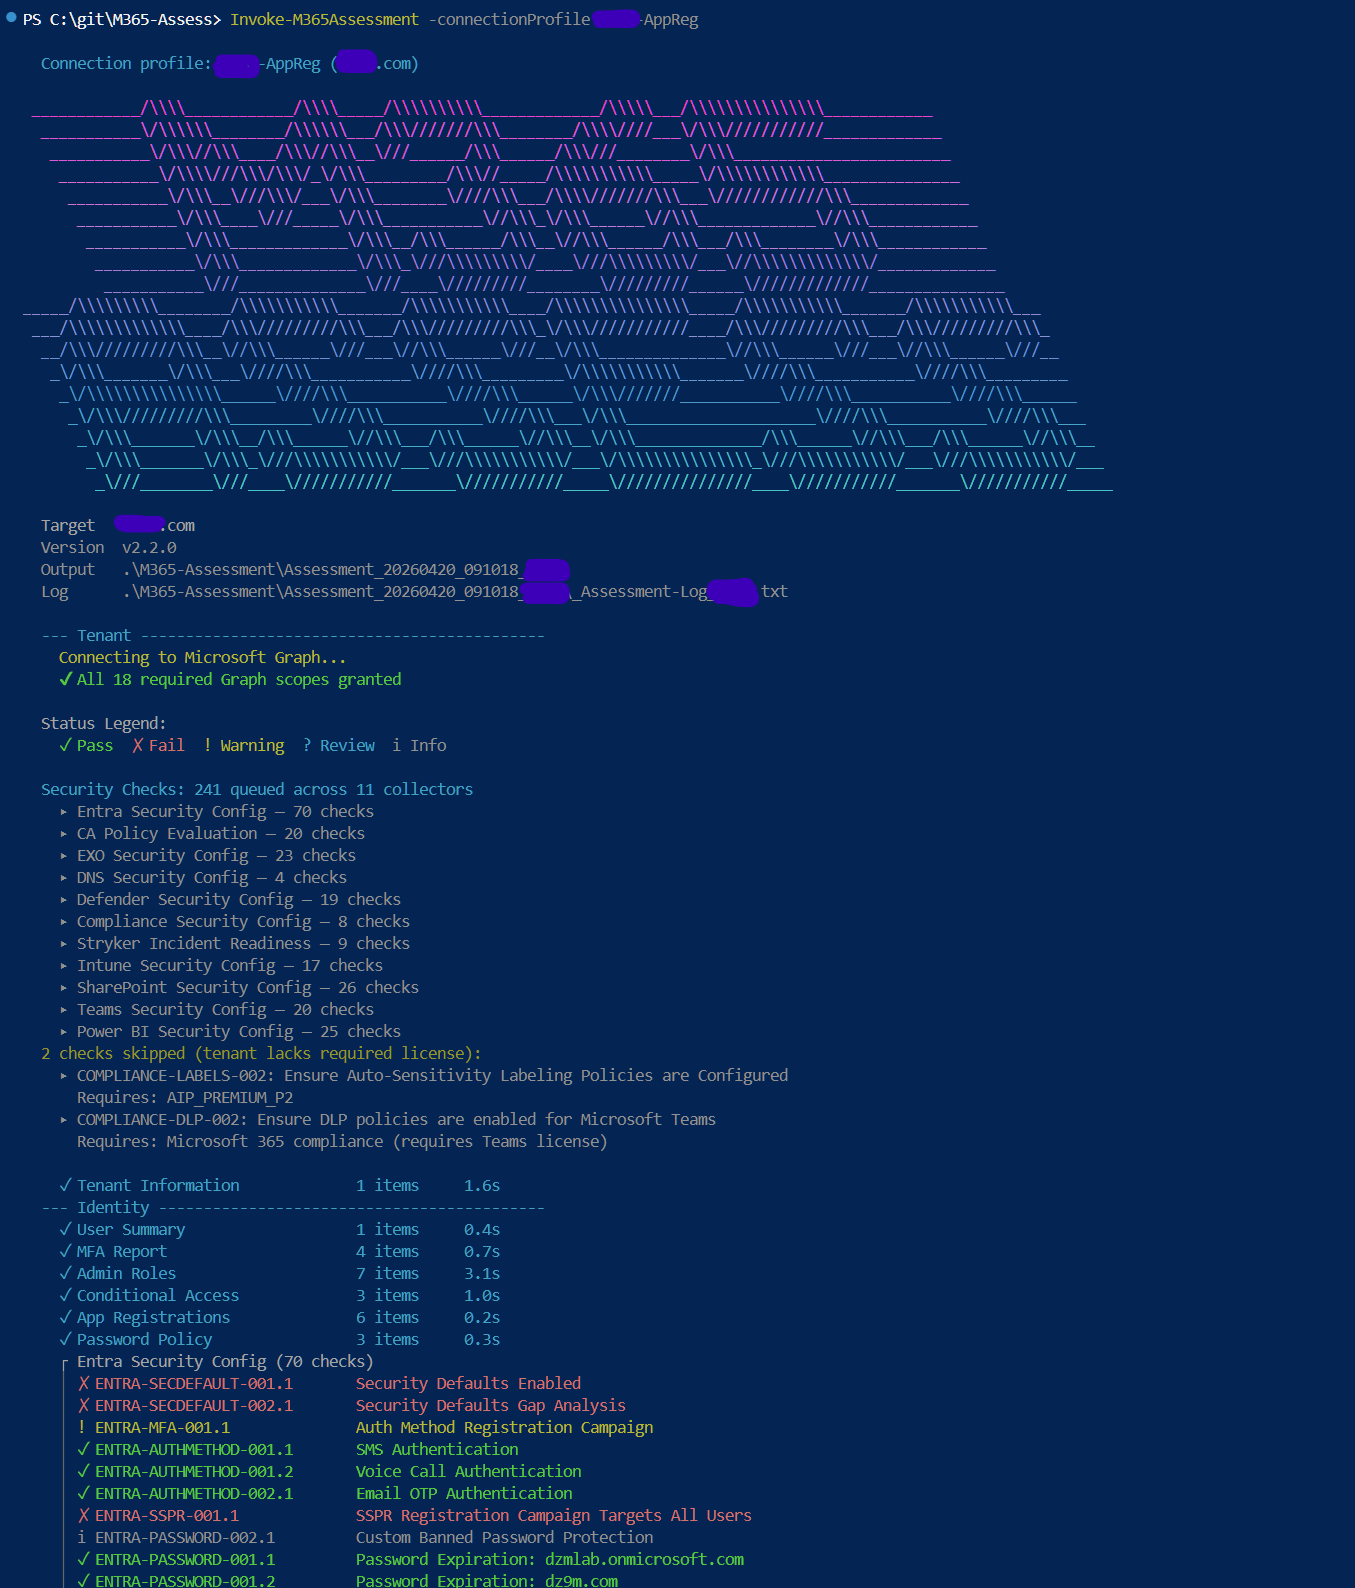 galvnyz/m365-assess
290+ vérifications automatisées dans 14 cadres de conformité, rapport HTML interactif, aucune donnée ne quitte votre machine.
 opennhp/opennhp
Boîte à outils Zero Trust pilotée par la cryptographie, mettant en œuvre les protocoles NHP et DHP pour masquer l'infrastructure réseau, chiffrer les…
 nvidia/nemoclaw
Exécutez des agents comme Hermes, LangChain Deep Agents et OpenClaw de manière plus sécurisée dans NVIDIA OpenShell avec managed inference.
 open-policy-agent/opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…
 paradigmxyz/iron-proxy
An egress firewall for untrusted workloads.
 rtvkiz/minimal
Collection minimale d'images de conteneurs durcies contre les CVE
 spiffe/spire
Plateforme d'identité des workloads qui atteste les services en cours d'exécution, délivre des SPIFFE IDs/SVIDs, et permet l'authentification mTLS et…
 git-pkgs/proxy
A lightweight caching proxy for package registries.