

ghostlock-oneplus
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) exploit noyau pour appareils Android avec bootloader verrouillé
android-securityprivilege-escalationexploit-frameworks+5
235
joinchang/ghostlock-oneplusGhostLock (CVE-2026-43499) exploit noyau pour appareils Android avec bootloader verrouillé
 mahaloz/decomp2dbg
Un plugin pour introduire des symboles interactifs dans votre débogueur depuis votre décompilateur.
 sailay1996/awesome_windows_logical_bugs
collecte pour cas d'apprentissage

 safebreach-labs/pinjectra
Pinjectra est une bibliothèque de type POO en C/C++ qui implémente des techniques d'injection de processus (avec un accent sur Windows 10 64 bits)
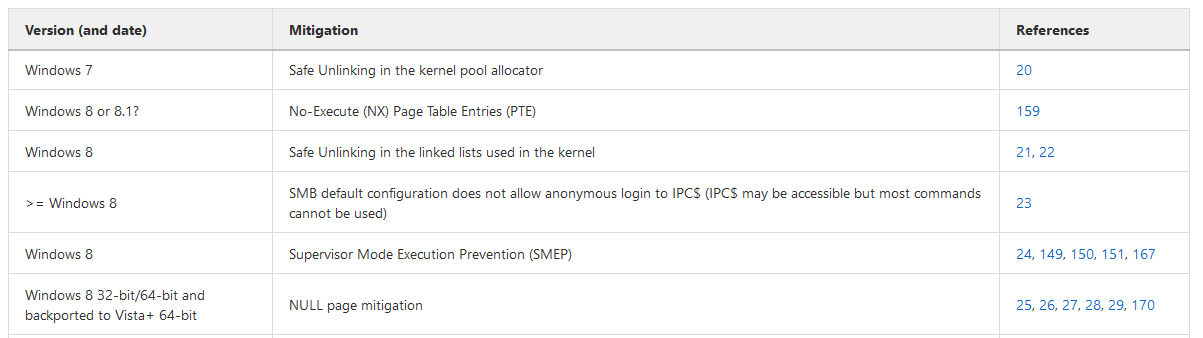 nccgroup/exploit_mitigations
Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.
 hasherezade/exe_to_dll
Convertit un EXE en DLL
 monoxgas/koppeling
Détournement de DLL adaptatif / redirection d'exportation dynamique
 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 liveoverflow/pwnadventure3
Serveur PwnAdventure3
 m1ghtym0/browser-pwn
Une collection actualisée de ressources ciblant l'exploitation de navigateurs.
 cryptogenic/ps4-5.05-kernel-exploit
Un exploit du noyau entièrement implémenté pour la PS4 sur 5.05FW
 gjduck/e9patch
Un puissant outil de réécriture statique de binaires
 yuriicrimson/exploitgsm
Exploit pour les noyaux 6.4 - 6.5 et un autre exploit pour 5.15 - 6.5
 saelo/pwn2own2018
Un exploit chain Pwn2Own
 arget13/ddexec
Une technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.
 x86rc/vmp-lazy-unpack
Décompresseur et résolveur d'imports basés sur l'émulation pour les binaires Windows x86/x64 VMProtect 3.x, utilisant Unicorn pour émuler les appels…
 danigargu/heap-viewer
Plugin IDA Pro pour examiner le tas glibc, axé sur le développement d'exploits