
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
394 résultats
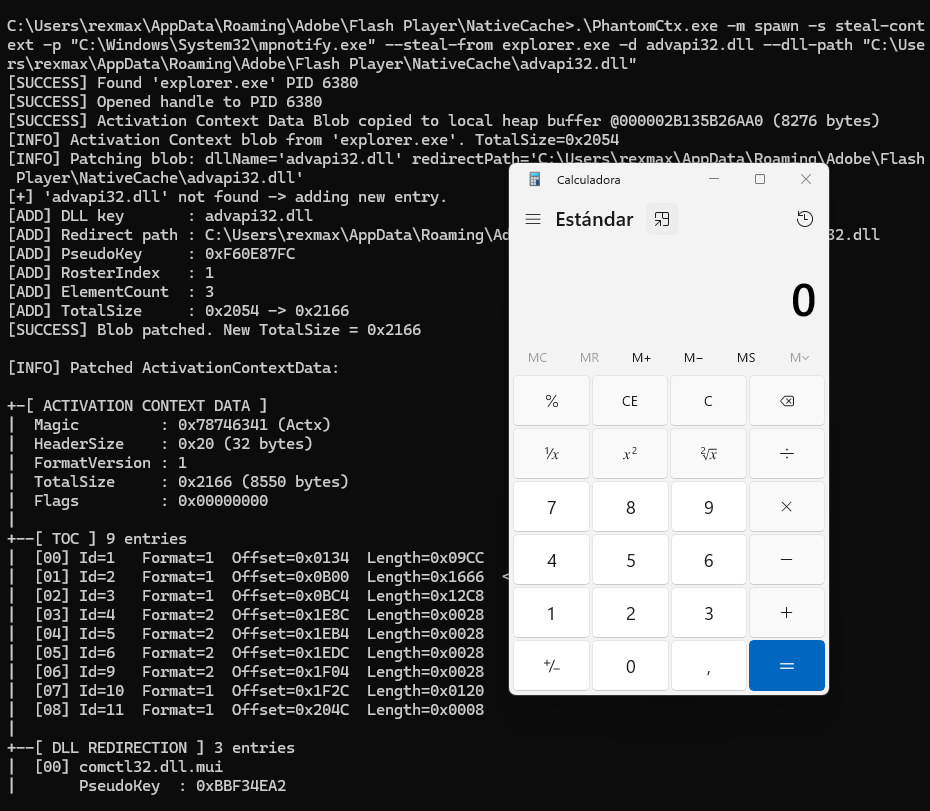
PhantomCtx preview

PhantomCtx

GitHubr3xmax/phantomctx

Outil d'évasion de détournement de contexte d'activation

privilege-escalationexploitationpost-exploitation+3
306il y a 3 mois
honda preview

honda

GitLabnu11secur1ty/0

Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
privilege-escalationpersistence-mechanismsexploitation+3
il y a 3 mois
CVE-2026-43284-dirtyfrag-detection preview

CVE-2026-43284-dirtyfrag-detection

GitHubg0thamrabb1t/cve-2026-43284-dirtyfrag-detection

Rapport de validation en laboratoire et artefacts de détection pour CVE-2026-43284 (DirtyFrag) Linux LPE. Fournit la télémétrie auditd, des règles de…

privilege-escalationvulnerability-analysisforensics+7
il y a 3 mois
v8-ndays preview

v8-ndays

GitHubmwlik/v8-ndays

Quelques exploits n-day pour V8 que j'ai écrits

vulnerability-analysisexploitationweb-application-exploitation+1
63il y a 3 mois
nocturne preview

nocturne

GitHubnodiuus/nocturne

Un virtualiseur de code bin2bin pour exécutables PE x86-64

payload-generationexploitationreverse-engineering+5
171il y a 4 mois
UPnPHostFileRead preview

UPnPHostFileRead

GitHubspaceplant/upnphostfileread

Exploit de lecture arbitraire de fichiers pour le service hôte de périphérique UPnP Windows.
privilege-escalationvulnerability-analysisexploitation+2
20il y a 4 mois
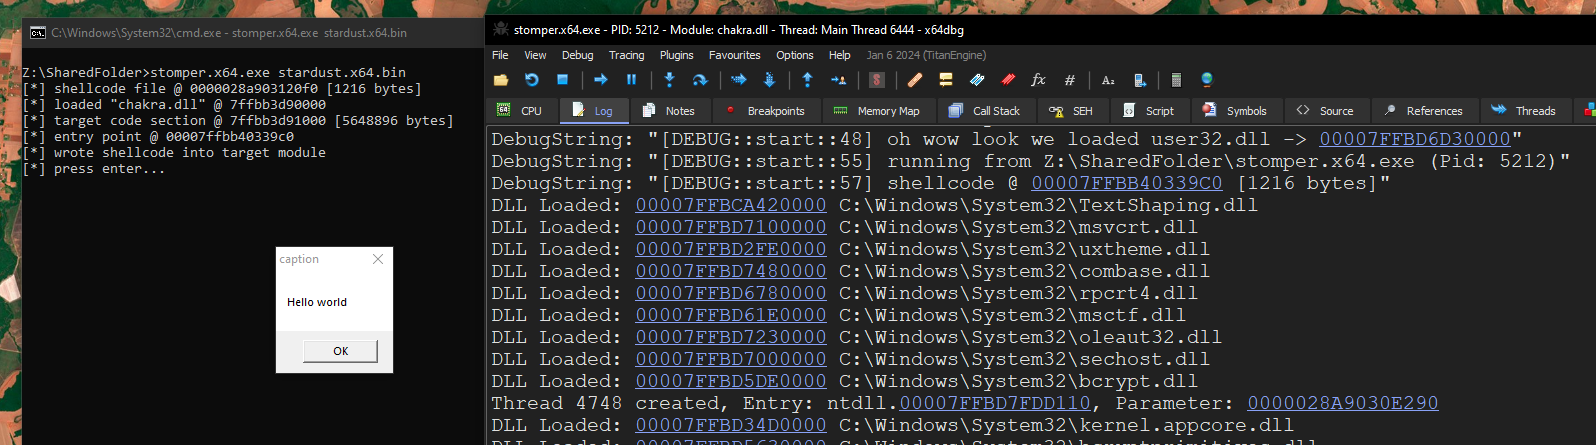
Stardust preview

Stardust

GitHubcracked5pider/stardust

Un modèle d'implant moderne indépendant de la position 32/64 bits

exploitationshellcodepost-exploitation+4
1.4kil y a 4 mois
KernelFlirt preview

KernelFlirt

GitHubakatorich/kernelflirt

Débogueur au niveau du noyau Windows avec une interface de type OllyDbg/IDA, points d'arrêt logiciels et matériels, symboles PDB, décompilateur et 17…
static-analysisdynamic-analysis-sandboxingmemory-forensics+9
32il y a 4 mois
windows-x86-shellcode-poc preview

windows-x86-shellcode-poc

GitHubnataliadiak/windows-x86-shellcode-poc

Windows x86 PoC : Débordement de tampon basé sur la pile avec shellcode personnalisé sur Windows 32 bits legacy.
vulnerability-analysisreverse-engineeringshellcode+3
8il y a 4 mois
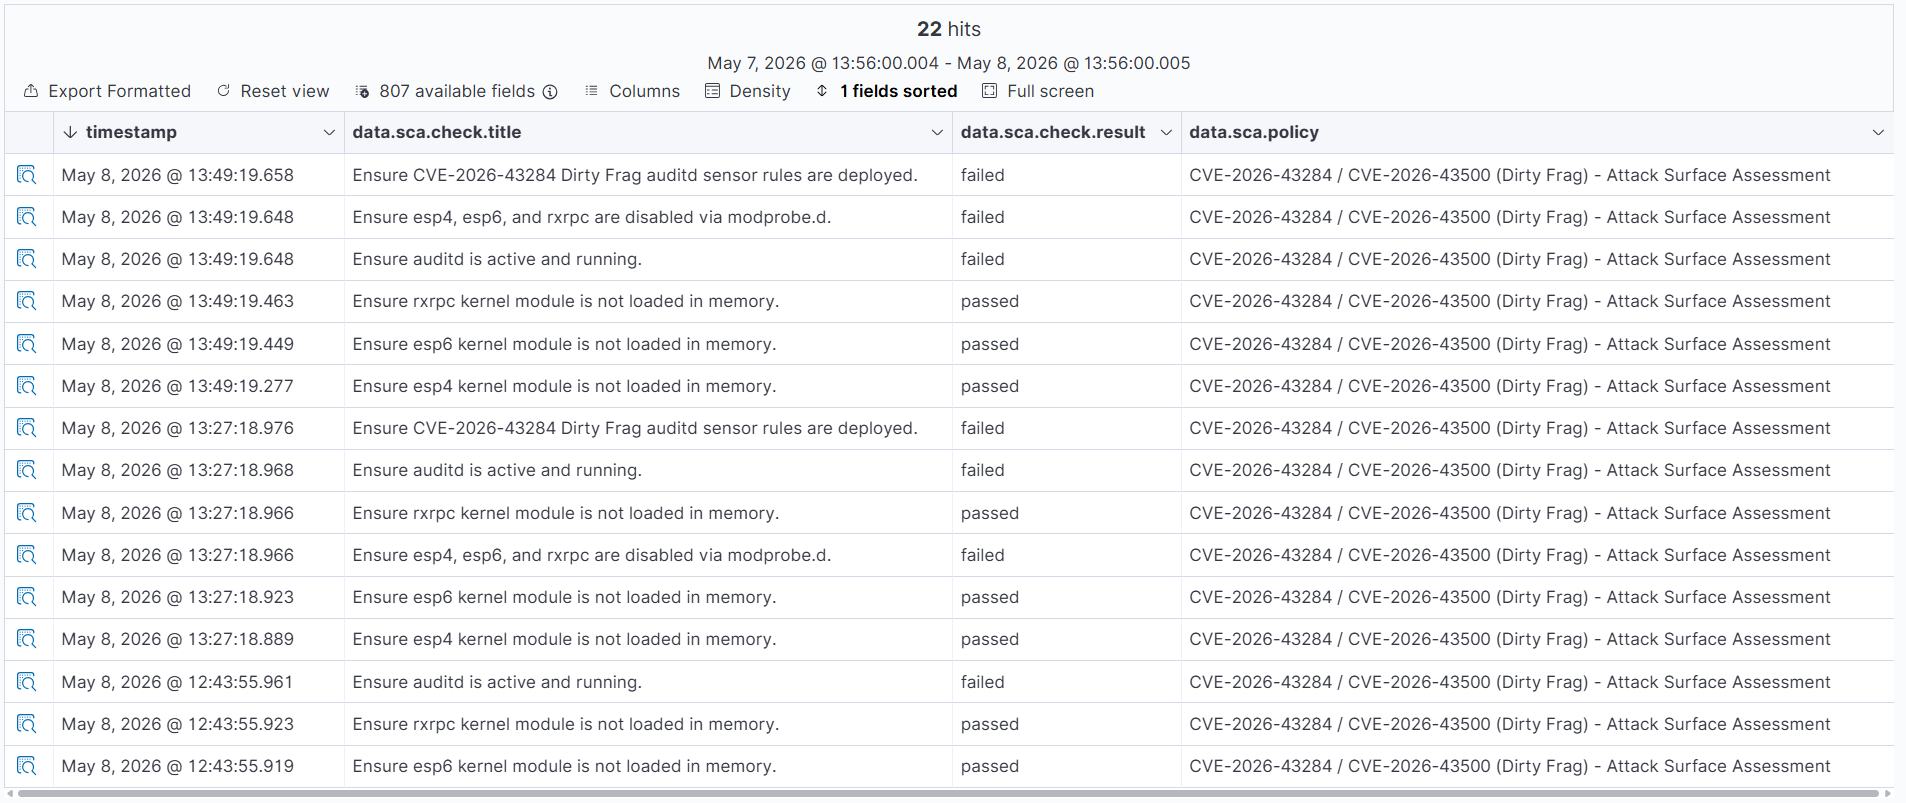
DIRTY-FRAG-Detection-with-Wazuh-4.14.4 preview

DIRTY-FRAG-Detection-with-Wazuh-4.14.4

GitHubmym0us3r/dirty-frag-detection-with-wazuh-4.14.4

Wazuh 4.14.4 règles de détection pour CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Linux Local Privilege Escalation via page cache write
privilege-escalationvulnerability-analysisexploitation+6
3il y a 4 mois
XCP_ng_CVE-2026-43284_tester preview

XCP_ng_CVE-2026-43284_tester

GitHubgrabesec/xcp_ng_cve-2026-43284_tester

Testeur pour CVE-2026-43284
vulnerability-analysisexploitationpenetration-testing+4
il y a 4 mois
how2heap preview

how2heap

GitHubshellphish/how2heap

Un dépôt pour apprendre diverses techniques d'exploitation du tas.
exploitationctfeducation+3
8.8kil y a 4 mois
Mergen preview

Mergen

GitHubnac-l/mergen

Désobfuscation par optimisation à l'aide de LLVM IR et de l'analyse de l'assembleur.
static-analysisdynamic-analysis-sandboxingreverse-engineering+2
878il y a 5 mois
etaHEN preview

etaHEN

GitHubetahen/etahen

Payload activateur de homebrew pour PS5 offrant des fonctionnalités de post-exploitation : chargement de plugins/payloads personnalisés, prise en…

privilege-escalationexploitationpost-exploitation+3
746il y a 5 mois
CVE-2017-11882-Blocker preview

CVE-2017-11882-Blocker

GitHubdonkey0xshot/cve-2017-11882-blocker

Pilote Windows en mode noyau qui bloque l'exploitation de CVE-2017-11882 en interceptant la création de processus et en refusant les processus…
defensive-toolsvulnerability-analysisexploitation+1
il y a 5 mois
hcon2026hwctf preview

hcon2026hwctf

GitHubtherealdreg/hcon2026hwctf

CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg
embedded-systems-securityexploitationreverse-engineering+6
25il y a 5 mois
CVE-2007-4559-lab preview

CVE-2007-4559-lab

GitHubjithinodattu/cve-2007-4559-lab

Laboratoire Docker autonome démontrant CVE-2007-4559 (TarSlip) une traversée de répertoire via le module tarfile de Python. Inclut des API…
static-analysisvulnerability-analysiscode-analysis+6
il y a 5 mois
KslDump preview

KslDump

GitHubandreisss/ksldump

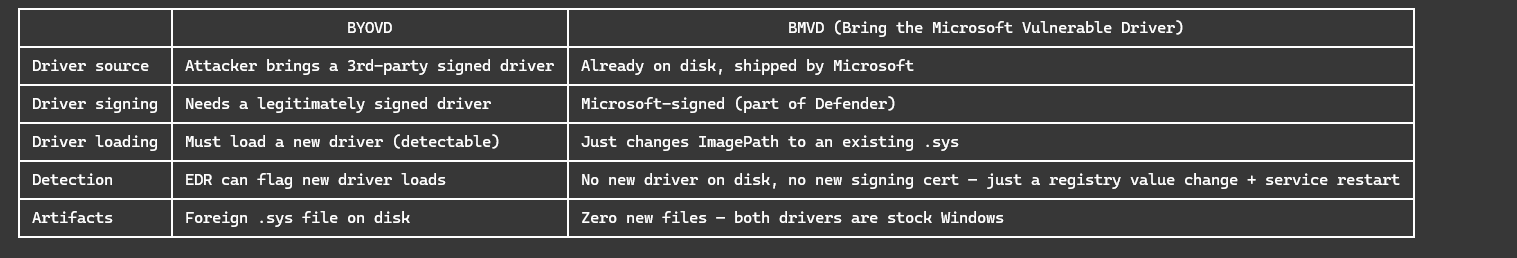
KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?

privilege-escalationvulnerability-analysisexploitation+3
398il y a 5 mois
Précédent1…567…22Suivant
