

Poc
 spiralbl0ck/poc
Je sais pas, débrouille-toi avec le nom, va te faire foutre L$user
embedded-systems-securityvulnerability-analysisexploitation+2
1
spiralbl0ck/pocJe sais pas, débrouille-toi avec le nom, va te faire foutre L$user
 gaasedelen/patching
Un plugin interactif de patching binaire pour IDA Pro
 ps5dev/byepervisor
Un exploit de l'hyperviseur PS5 pour les firmwares 1.xx-2xx.
 thesecretclub/sandboxbootkit
Bootkit pour Windows Sandbox afin de désactiver DSE/PatchGuard.
 haile01/perl_spreadsheet_excel_rce_poc
POC pour une vulnérabilité RCE dans la bibliothèque ParseExcel, et ParseXLSX également, en tant que bibliothèque dépendante.
 fail0verflow/ps5-umtxdbg
Expérimentation de fiabilité d'exploit en C++ pour une vulnérabilité du noyau FreeBSD de la PlayStation 5, avec des builds du noyau en VM et une…
 s3cur3th1ssh1t/nim-runpe
Une implémentation en Nim du chargement réflexif de PE depuis la mémoire
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 nytrorst/shellcodecompiler
Compilateur de Shellcode
 bw3ll/jop_rocket
Ce framework permet à l'utilisateur de découvrir des gadgets JOP et peut automatiser la construction d'une chaîne JOP complète pour contourner le…
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 klezvirus/koppeling-p
Détournement adaptatif de DLL / transfert d'exportation dynamique - préservation EAT
 ergrelet/themida-unmutate
Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.
 epi052/osed-scripts
Outillage sur mesure pour le cours de développement d'exploits en mode utilisateur Windows d'Offensive Security (OSED)
 zznop/drow
Injecte du code dans les exécutables ELF après la construction
 roddux/germy
GERMY est un n-day du noyau Linux dans la discipline de ligne N_GSM.
 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)
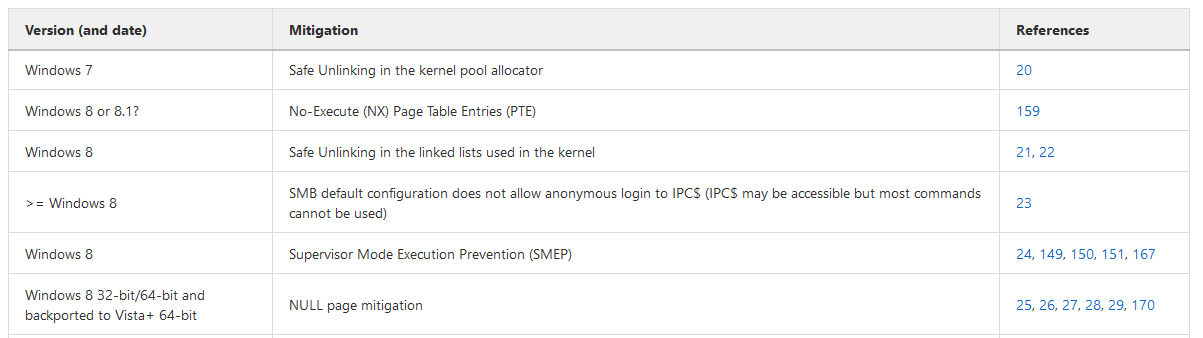 nccgroup/exploit_mitigations
Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.