

nocturne
 nodiuus/nocturne
Un virtualiseur de code bin2bin pour exécutables PE x86-64
payload-generationexploitationreverse-engineering+5
171
nodiuus/nocturneUn virtualiseur de code bin2bin pour exécutables PE x86-64
 trustsig-eu/wasm2c-tableflip
Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.
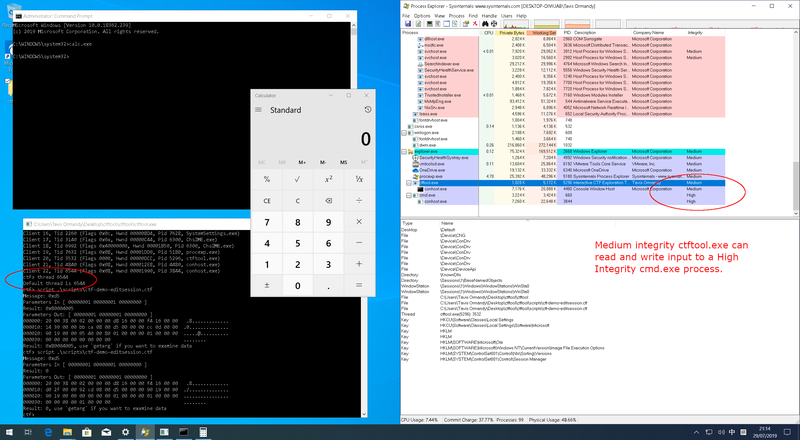 taviso/ctftool
Outil interactif d'exploration de CTF
 klezvirus/rpcproxyinvoke
Simple bibliothèque POC pour exécuter des appels arbitraires en les proxyant via NdrServerCall2 ou similaire
 dnspy/dnspy
Débogueur .NET et éditeur d'assembly
 david942j/heapinfo
Une mémoire interactive pour le pwning / l'exploitation
 bcoles/kasld
KASLD dérandomise la disposition de la mémoire virtuelle et physique du noyau Linux depuis un processus local, en utilisant tout ce que son point de…
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mais avec wasm
 arno0x/csharpscripts
Scripts offensifs en C# pour l'injection réflective de PE et de shellcode, l'exécution de payloads en mémoire, le déchiffrement de shellcode par…
 mhaskar/fsquirtcplpoc
PoC pour la génération du module bthprops.cpl conçu pour être chargé par Fsquirt.exe LOLBin
 aethervm/aethervm
Plateforme d'analyse et d'émulation de binaires native LLVM qui élève le code machine AArch64 et x86_64 vers LLVM IR pour l'instrumentation, la…
 gmh5225/frida-vmprotect-bypass
Script Frida qui contourne les protections d'exécution de VMProtect sur les plateformes mobiles, permettant l'instrumentation dynamique et l'analyse…
 shellphish/how2heap
Un dépôt pour apprendre diverses techniques d'exploitation du tas.
 ergrelet/themida-unmutate
Désobfuscateur statique pour l’obfuscation basée sur les mutations de Themida, WinLicense et Code Virtualizer 3.x.
 therealdreg/hcon2026hwctf
CTF de piratage matériel hcon2026hwctf - Exploitation de RISCV Hazard3 (@Wren6991) par @b1n4ri0 @antoniovazquezblanco & @therealdreg
 byt3bl33d3r/offensivenim
Mes expériences dans l'armement de Nim (https://nim-lang.org/)
 lr-m/icseeu
Ceci est une suite d'outils/PoCs/exploits pour les caméras utilisant l'application iCSee. Et oui - elle peut exécuter des jeux NES !
 xv0nfers/v8-sbx-bypass-collection
Collection organisée de rapports d'évasion, de contournement et de violation de la sandbox V8, avec liens vers les suiveurs de problèmes, articles,…