

ILSpy
 icsharpcode/ilspy
Décompilateur .NET avec prise en charge de la génération PDB, ReadyToRun, Metadata (&plus) - multiplateforme !
static-analysiscode-analysisreverse-engineering+2
25.8kil y a 11h 39m
icsharpcode/ilspyDécompilateur .NET avec prise en charge de la génération PDB, ReadyToRun, Metadata (&plus) - multiplateforme !
 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 nationalsecurityagency/ghidra
Ghidra est un framework de rétro-ingénierie logicielle (SRE)
 aflplusplus/libafl
Bibliothèque avancée de Fuzzing - Assemblez votre Fuzzer en Rust ! Passe à l'échelle sur plusieurs cœurs et machines. Pour Windows, Android, MacOS,…
 neurosaki987/tvm-recover
Dévirtualise les sections .tvm0 de la VM Tencent : élève les gestionnaires de la VM vers des listings au niveau invité et du LLVM IR, récupère le CFG…
 virustotal/yara-x
Une réécriture de YARA en Rust.
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
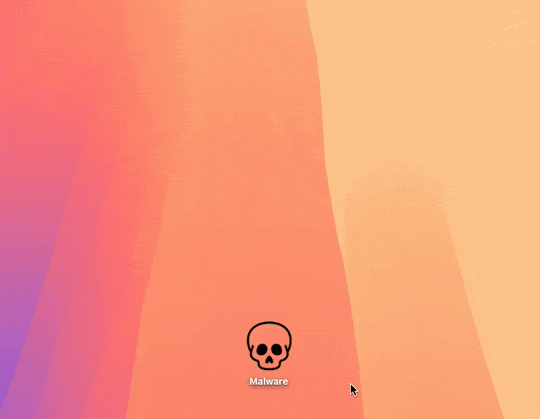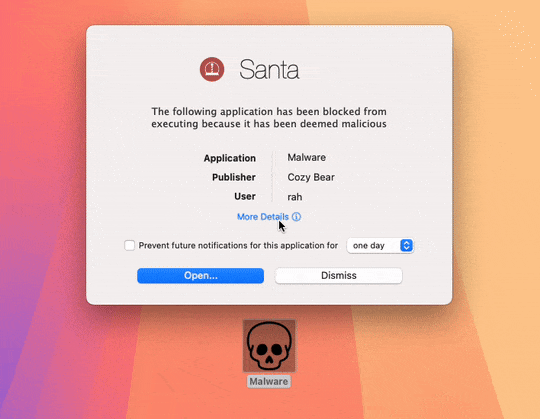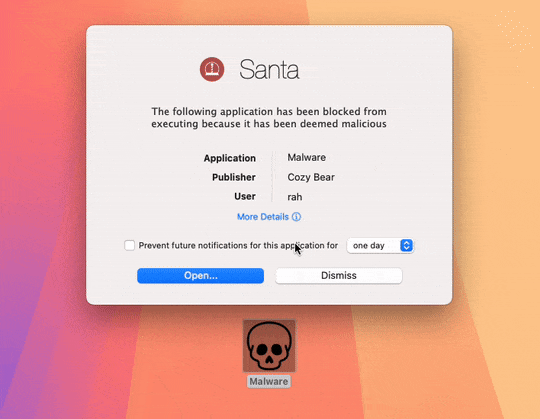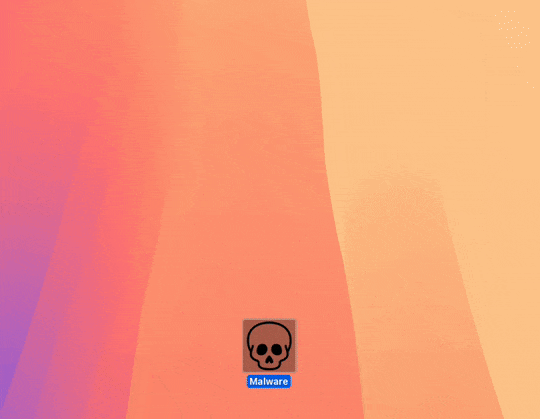 northpolesec/santa
Un système d'autorisation d'accès aux binaires et aux fichiers pour macOS.
 aflplusplus/aflplusplus
AFL++ est un fuzzer de pointe, et n°1 dans les benchmarks. Il était à l'origine basé sur AFL. Aujourd'hui, il est livré avec qemu 5.1, une couverture…
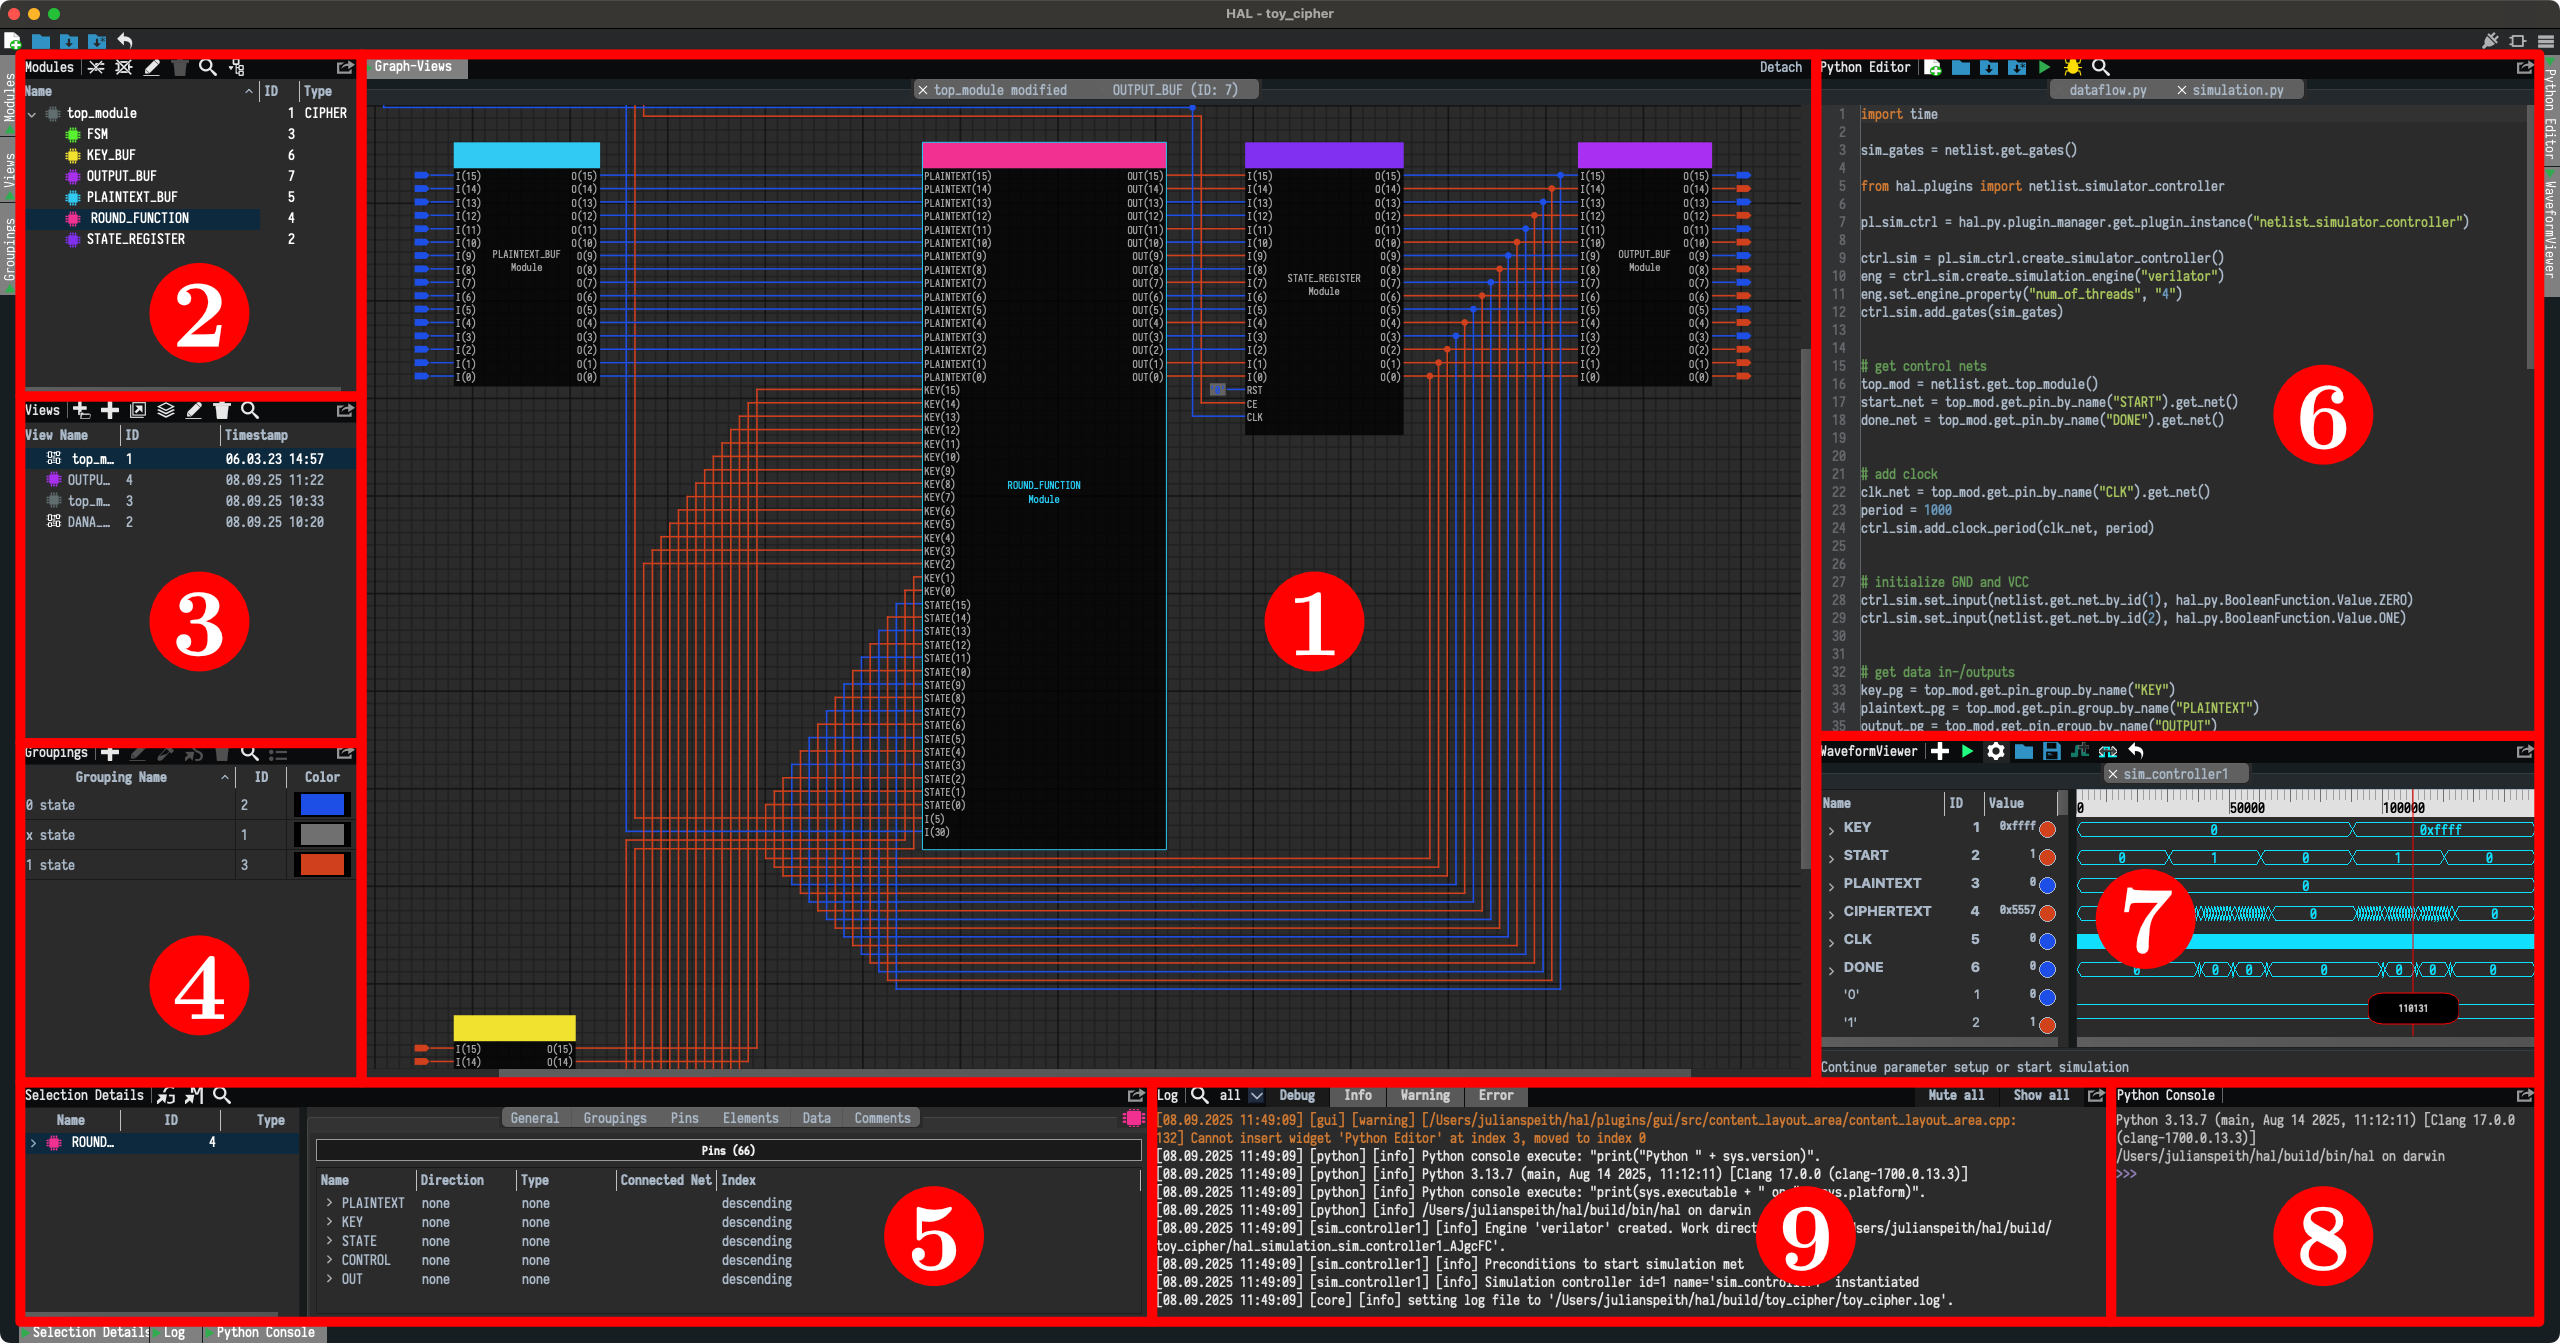 emsec/hal
HAL – L'analyseur matériel
 0xor0ne/awesome-list
Cybersecurity oriented awesome list
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 aipentest/cyberstrikeai
The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…
 ed1s0nz/cyberstrikeai
Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire…
 frida/frida
Dépôt principal pour héberger les binaires de version
 e-m-b-a/emba
EMBA - L'analyseur de sécurité du firmware
 radareorg/r2ai
Plugin IA pour Radare2 utilisant des LLM locaux ou distants pour la décompilation, l'explication de fonctions, la détection de vulnérabilités, le…
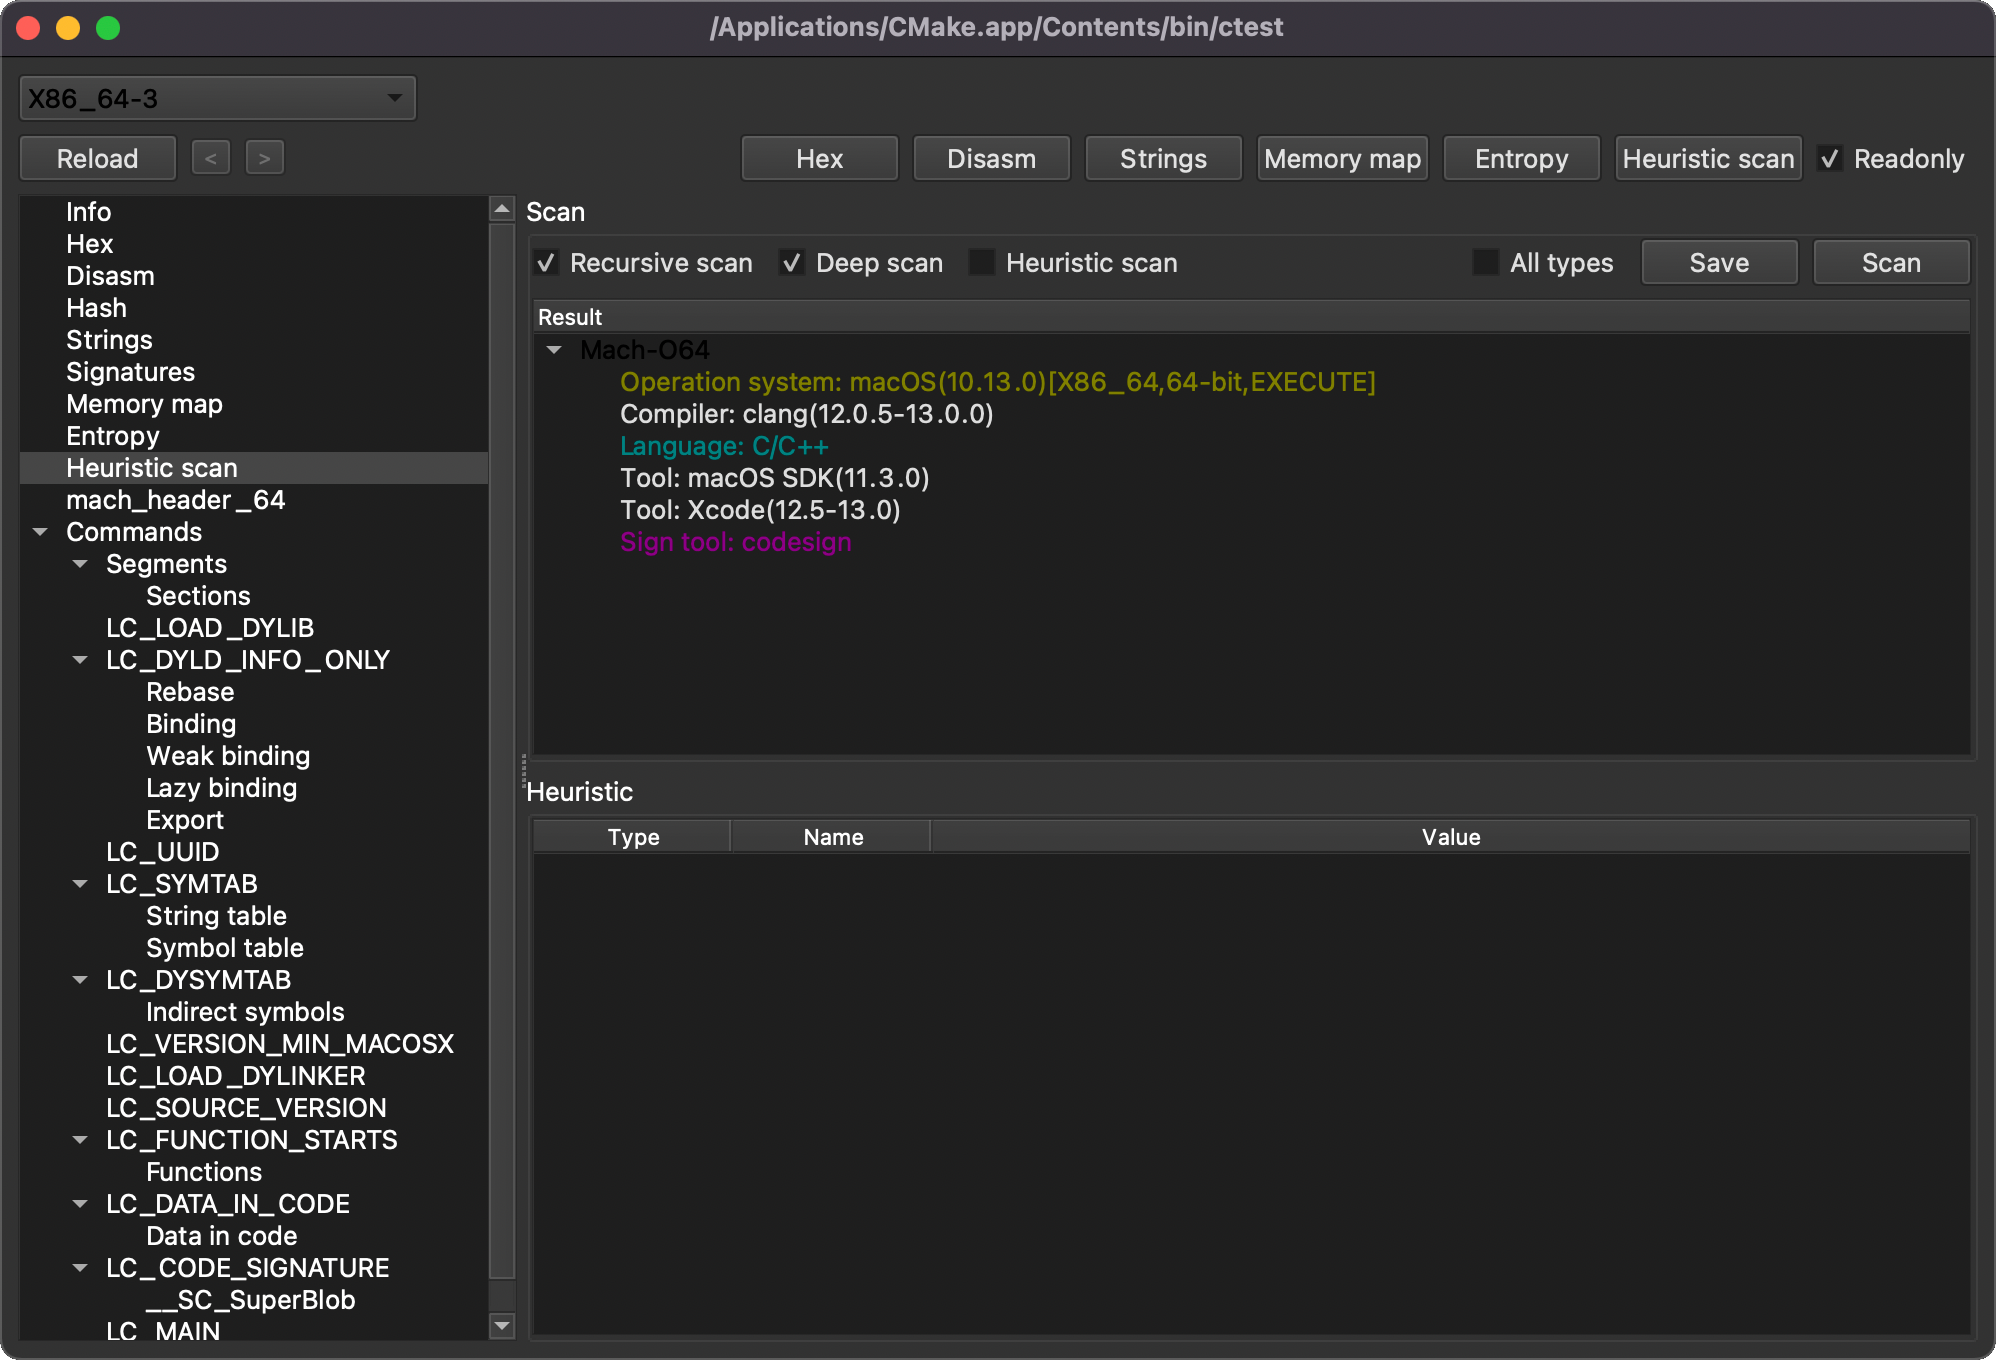 horsicq/xmachoviewer
XMachOViewer est un visualiseur de fichiers Mach-O pour Windows, Linux et MacOS.