
linux-insides
 0xax/linux-insides
Un livre en cours d'écriture sur le noyau Linux et ses entrailles.
reverse-engineeringbinary-analysispapers-research+2
33.7kil y a 2 jours
0xax/linux-insidesUn livre en cours d'écriture sur le noyau Linux et ses entrailles.
 mrexodia/titanhide
Pilote de noyau Windows qui hooke les fonctions Nt* de la SSDT pour dissimuler les débogueurs et les processus aux vérifications anti-débogage, avec…
 mrexodia/ida-pro-mcp
Assistant de rétro-ingénierie propulsé par l'IA qui fait le pont entre IDA Pro et les modèles de langage via MCP.
 googleprojectzero/fuzzilli
Un fuzzer de moteur JavaScript
 m0n1x90/elfxtract
Outil automatisé d'analyse de binaires ELF pour les défis CTF/PWN. Extrait les mitigations de sécurité, les gadgets ROP, les tables PLT/GOT, et…
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analyse binaire parallèle avec IDA Pro, nommage de fonctions assisté par IA, graphe de connaissances Neo4j et moteur d'émulation/hooking/fuzzing…
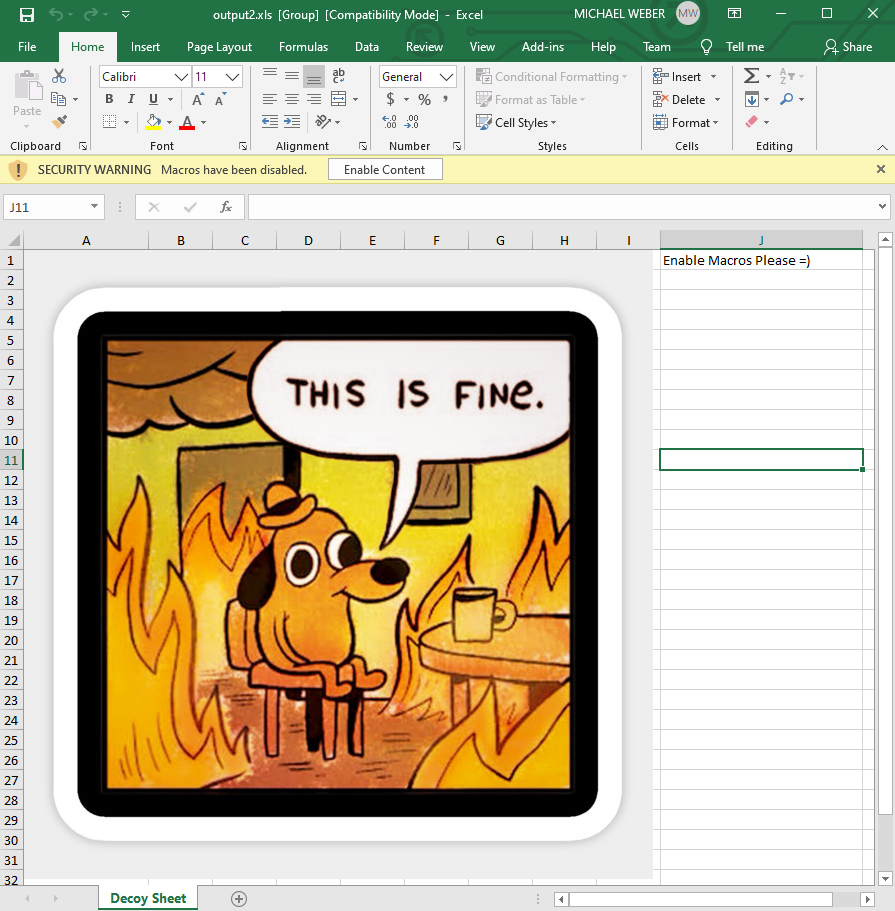 michaelweber/macrome
Lecteur/Écrivain de documents macro Excel pour les red teamers et analystes
 burrowers/garble
Obfuscates Go builds by wrapping the Go toolchain, replacing identifiers, package paths, and position data with hashes and stripping debug and build…
 mrphrazer/obfuscation_analysis
Plugin Binary Ninja pour analyser et simplifier le code obfusqué
 notrequiem/antidbg
Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…
 paolomonti42/salt
SALT - SLUB ALlocator Tracer pour le noyau Linux
 ejfkdev/avdroot
Rootez un émulateur Android Studio en patchant son ramdisk avec Magisk — en pur Go.
 mandiant/capa
Outil d'analyse statique et dynamique basé sur des règles qui identifie les capacités dans les fichiers PE, ELF, .NET et shellcode, en les mappant…
 mrphrazer/binary-cartography
Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
 fkie-cad/fact_core
Outil d'analyse et de comparaison de firmware
 kvesel/zipbrk
Fuzzer de format de fichier Zip et outil polyvalent.
 volexity/donut-decryptor
Extrait et déchiffre les charges utiles internes des échantillons de l'obfuscateur Donut en détectant les signatures de shellcode du loader, en…
 danieldev23/frida-ssl-bypass
Boîte à outils Frida qui contourne l'épinglage de certificats SSL/TLS sur les applications Android, en hookant Java TrustManager, OkHttp, Conscrypt…