

MS14-068
 ianxtianxt/ms14-068
Outil de pénétration de domaine
authentication-authorizationprivilege-escalationexploitation+2
ianxtianxt/ms14-068Outil de pénétration de domaine
 qarait/ephemera
Zero-Trust SSH CA
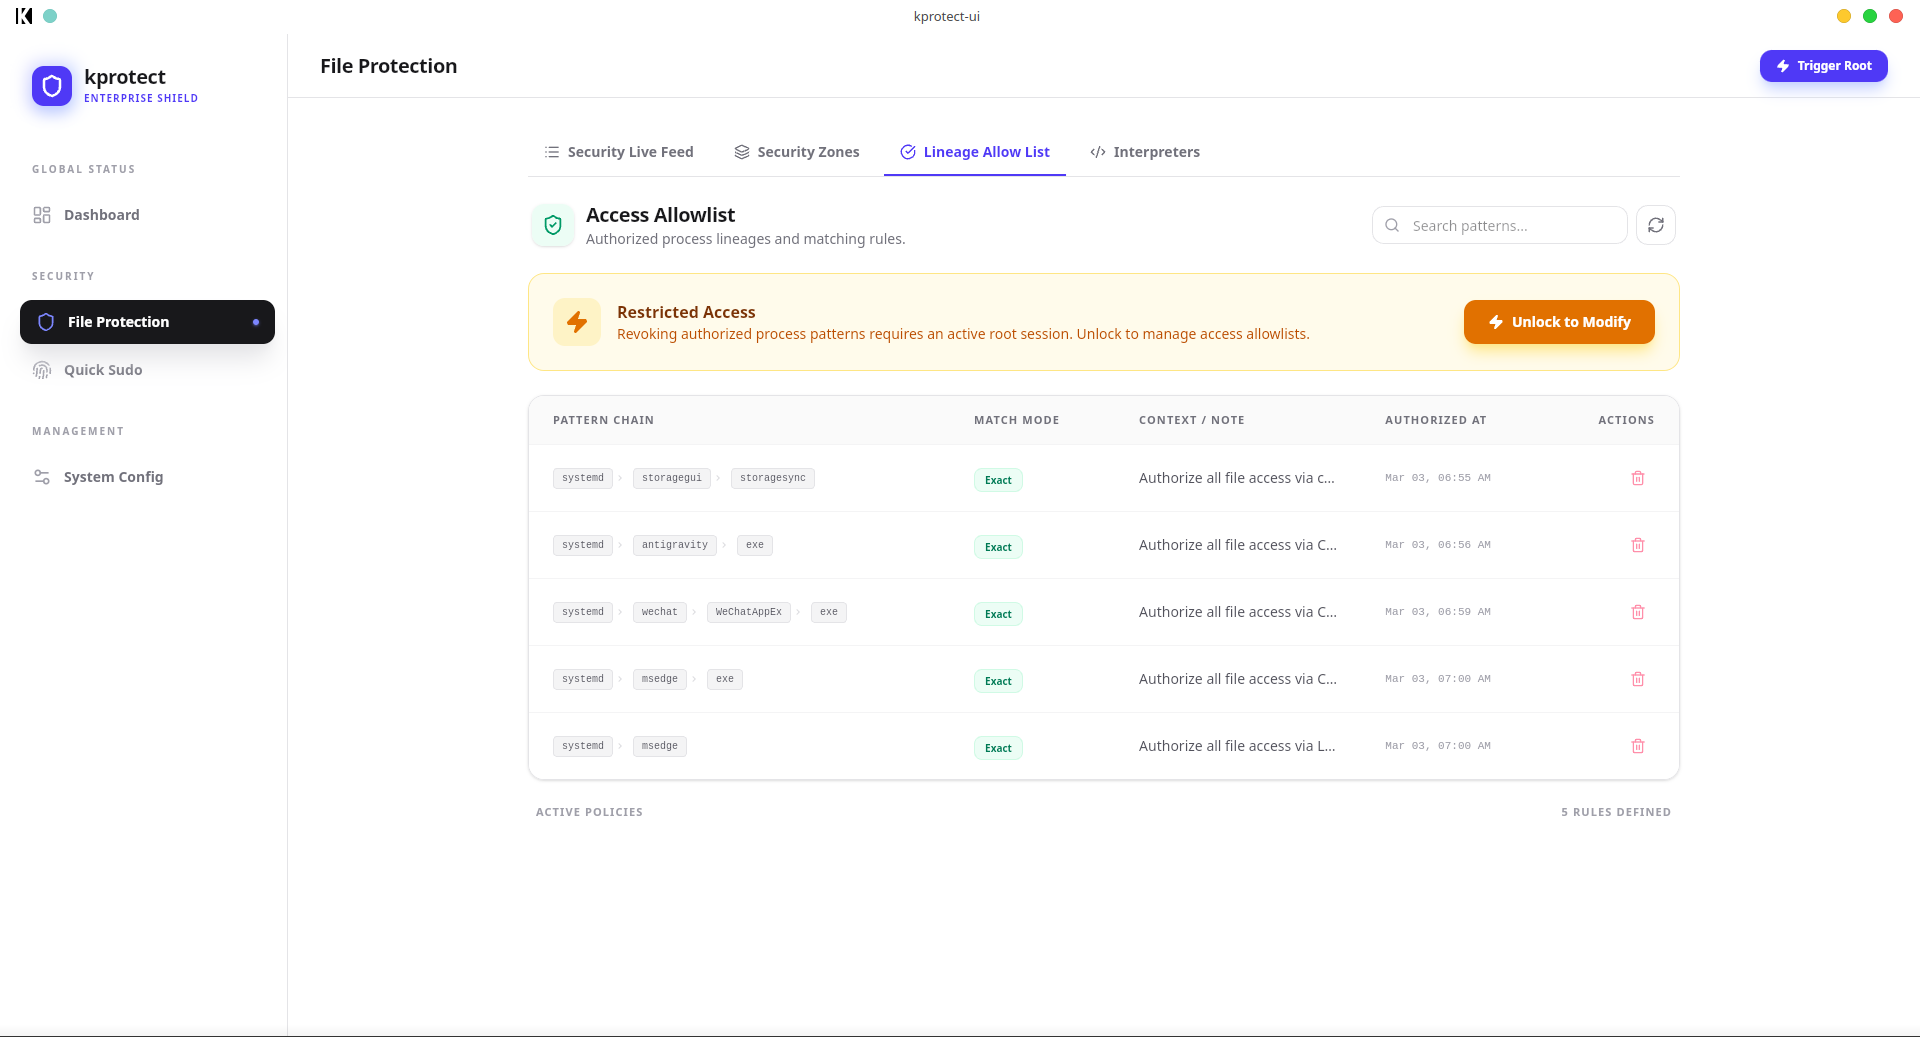 khoinp1012/kprotect
Moteur de sécurité au niveau noyau utilisant eBPF-LSM pour appliquer des politiques d'accès aux fichiers basées sur la lignée des processus,…
 scopeblind/scopeblind-gateway
Reçus signés Ed25519 + politiques Cedar pour les agents IA. Finance mandate gate (Legate), packs de preuves, 3 Internet-Drafts IETF. npx protect-mcp
 helixar-ai/mcp-security-checklist
MCP est adopté rapidement. Les recommandations de sécurité accusent un retard. Cette liste de contrôle offre aux ingénieurs sécurité, aux équipes…
 eddiejibson/limitrr-php
Meilleure limitation de débit PHP avec Redis.
 synacktiv/bissap
Un nouvel outil open-source pour auditer rapidement les autorisations SAP.
 synacktiv/kcmapper
KcMapper est un outil d'audit de sécurité pour Keycloak. Il exporte votre configuration Keycloak (realms, clients, utilisateurs, rôles, etc.) dans…
 qarait/gate0
Un petit moteur de micro-politique vérifiable, terminant et déterministe
 corelight/corelight-client
Corelight Sensor API client en ligne de commande
 gitlab-org/ruby/gems/declarative-policy
Bibliothèque d'autorisation déclarative avec un DSL pour écrire des règles de politique, des conditions et de la mise en cache. Permet une gestion…
 tomjwxf/scopeblind-gateway
Passerelle de sécurité pour serveurs MCP avec application de politiques par outil, reçus d'audit signés Ed25519 et journalisation en mode furtif.…
 eduardolat/authkeysync
🔐 Utilitaire CLI léger conçu pour synchroniser les clés publiques SSH depuis des URLs distantes vers les fichiers authorized_keys locaux
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…
 9aylas/backdooring-zmm100-fingerprint-devices
AuthBypass & Backdooring automatique d'appareils
 corelight/go-zeek-broker-ws
Une bibliothèque Go pour utiliser l'API websocket de zeek broker.
 horizon3ai/secureconnect-auth-bypass
Une preuve de concept d'exploit pour la vulnérabilité de contournement d'authentification ConnectWise SecureConnect.
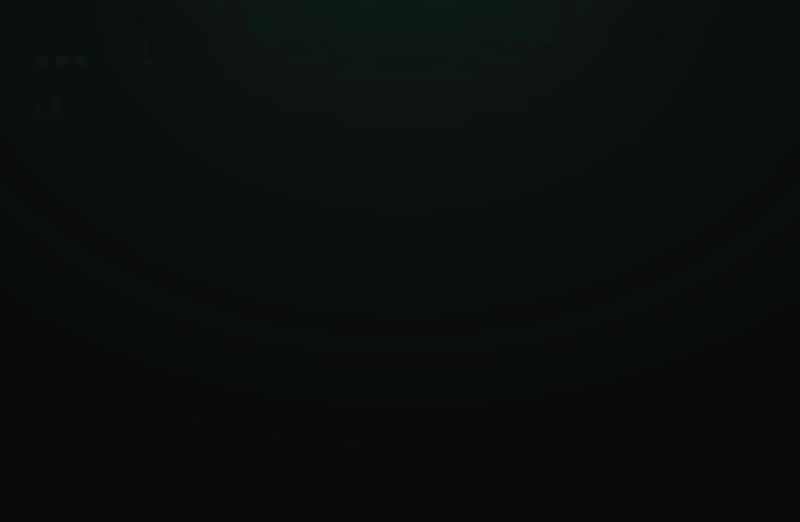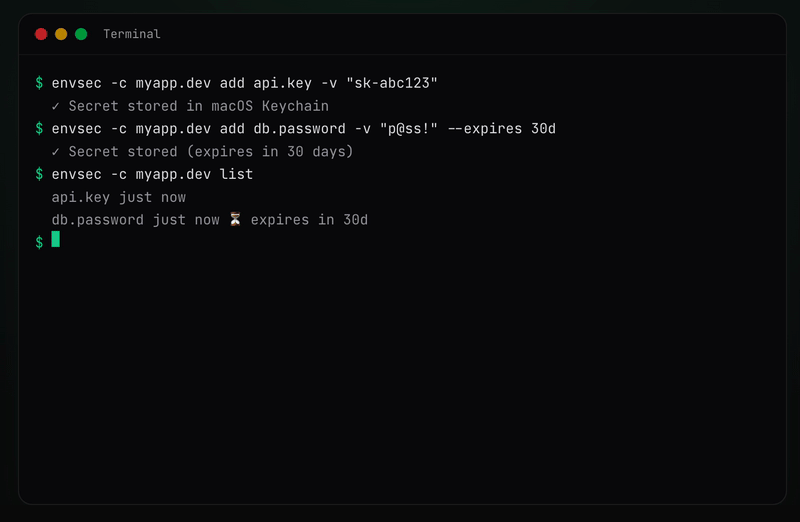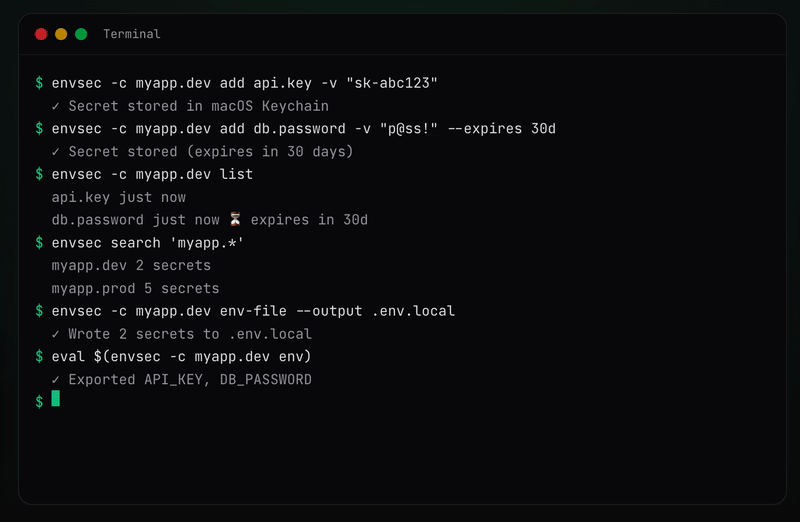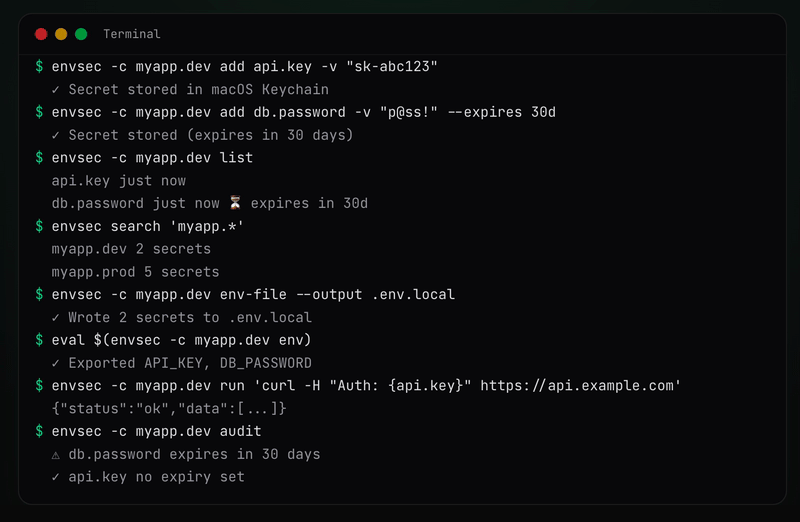 davidnussio/envsec
Outil CLI sécurisé pour gérer les secrets d'environnement en utilisant les magasins d'identifiants natifs du système d'exploitation (macOS Keychain,…