

susinternals
 sensepost/susinternals
psexecsvc - une implémentation python de l'implémentation du service natif de PSExec
lateral-movementpost-exploitationpenetration-testing+3
312
sensepost/susinternalspsexecsvc - une implémentation python de l'implémentation du service natif de PSExec
 trustedsec/ridenum
Rid_enum est une attaque de cycle RID par session nulle pour le forçage brutal des contrôleurs de domaine.
 skorov/ridrelay
Énumérez les noms d'utilisateur sur un domaine où vous n'avez pas d'identifiants en utilisant SMB Relay avec des privilèges faibles.
 wolfssl/wolfguard
Module noyau VPN et outil utilisateur conformes à la norme FIPS 140-3, remplacement direct de WireGuard avec cryptographie AES-256-GCM, SHA2-256 et…
 wavvs/nanorobeus
Fichier COFF (BOF) pour la gestion des tickets Kerberos.
 dazzyddos/lsawhisper-bof
Un fichier objet Beacon (BOF) qui communique directement avec les packages d'authentification Windows via l'interface client non approuvée/approuvée…
 bert-janp/entratrace
Outil de recherche défensive qui documente les points de terminaison API observables et les user agents des outils offensifs ciblant Microsoft Entra…
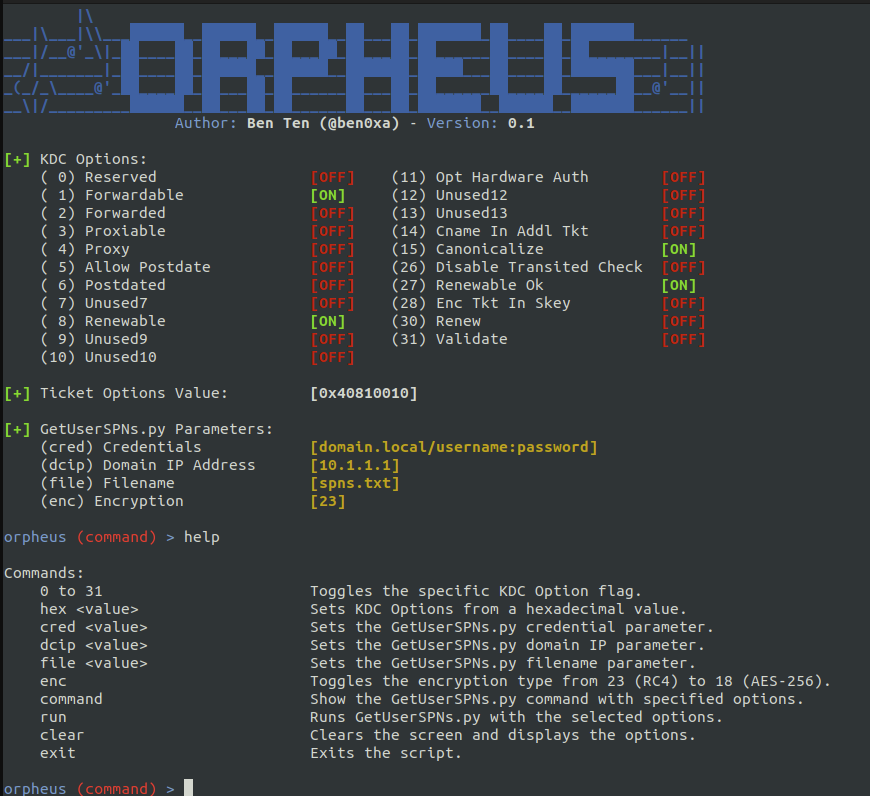 trustedsec/orpheus
Contournement des détections Kerberoast avec des options KDC et types de chiffrement modifiés
 synacktiv/ouned
Le projet OUned automatisant l'exploitation des ACL des unités organisationnelles Active Directory via l'empoisonnement de gPLink.
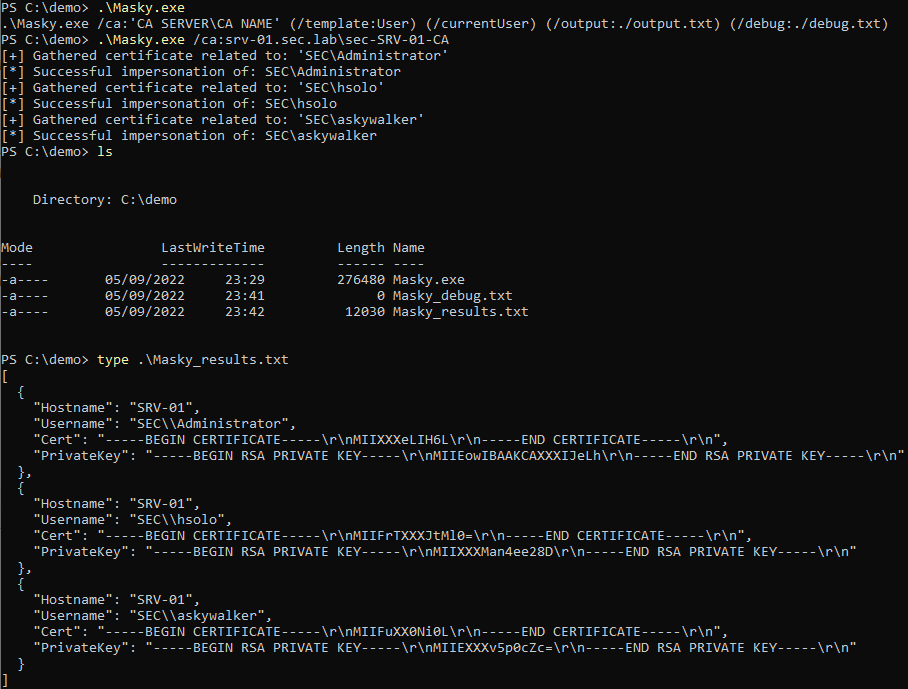 z4ksec/masky
Bibliothèque Python avec CLI permettant de dump à distance les identifiants d'utilisateurs du domaine via un ADCS sans dumper la mémoire du processus…
 kindtime/nosferatu
DLL qui intercepte l'authentification NTLM et Kerberos dans lsass.exe pour injecter un hash de porte dérobée, permettant un accès authentifié…
 sudonoodle/bof-coerce-ipp
Fichier objet Beacon (BOF) pour forcer l'authentification du compte machine via IPP.
 libssh/libssh-mirror
Bibliothèque C implémentant le protocole SSH pour l'accès distant sécurisé, l'authentification et la communication chiffrée. Comprend un support de…
 ustayready/sharphose
Outil de pulvérisation de mots de passe asynchrone en C# pour environnements Windows
 mayyhem/maestro
Abuser des services Azure via C2
 synacktiv/prox-ez
Proxy d'interception HTTP/HTTPS pour tester les mécanismes d'authentification Windows, prenant en charge NTLM, Kerberos, pass-the-hash,…
 mgeeky/azurert
AzureRT - Un module PowerShell implémentant diverses tactiques de Red Team Azure
 bonsaiviking/nfspy
Client NFS à usurpation d'ID