
pwnproxy
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
vulnerability-scannersweb-proxies-interceptionapi-security-testing+6
8
ericmtzmtz/pwnproxyAn open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 vertexcover-io/strot
Agent de scraping pour API Web
 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
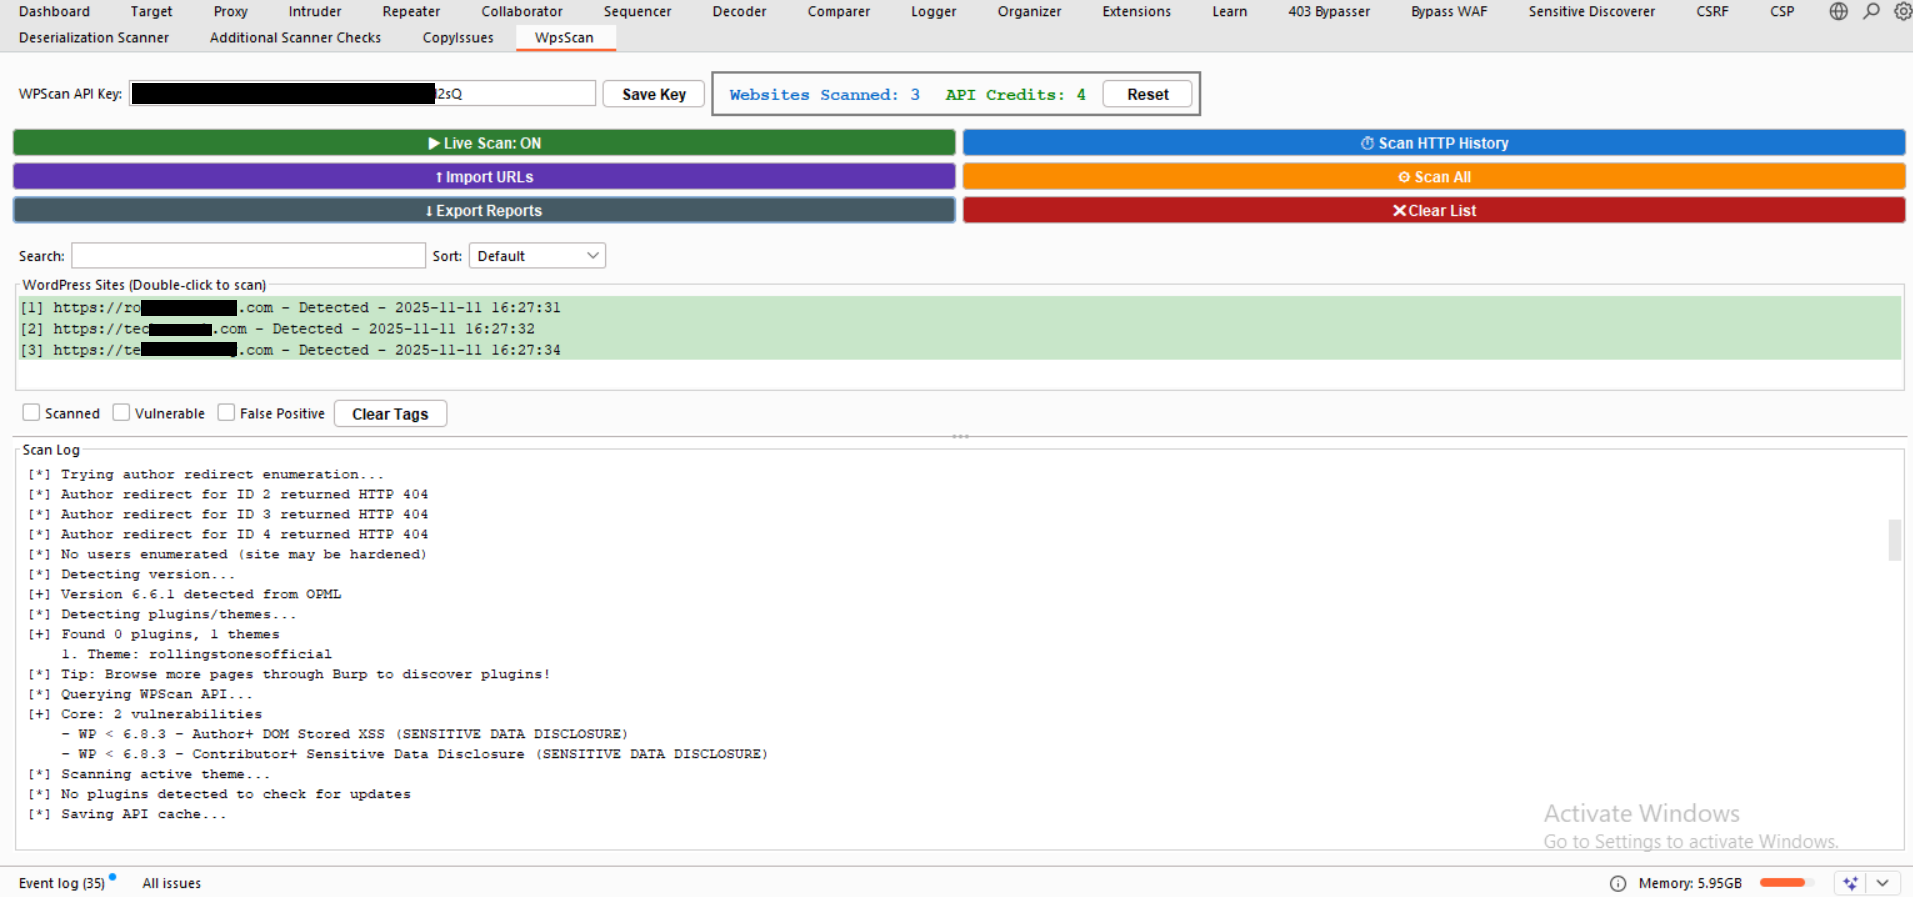 teycir/burpwpsscan
Extension Burp pour le scan de sécurité WordPress
 vid4l-07/roxy
Proxy d'interception HTTP en terminal avec TUI pour capturer, inspecter et modifier les requêtes en temps réel, ainsi qu'un Repeater pour renvoyer et…
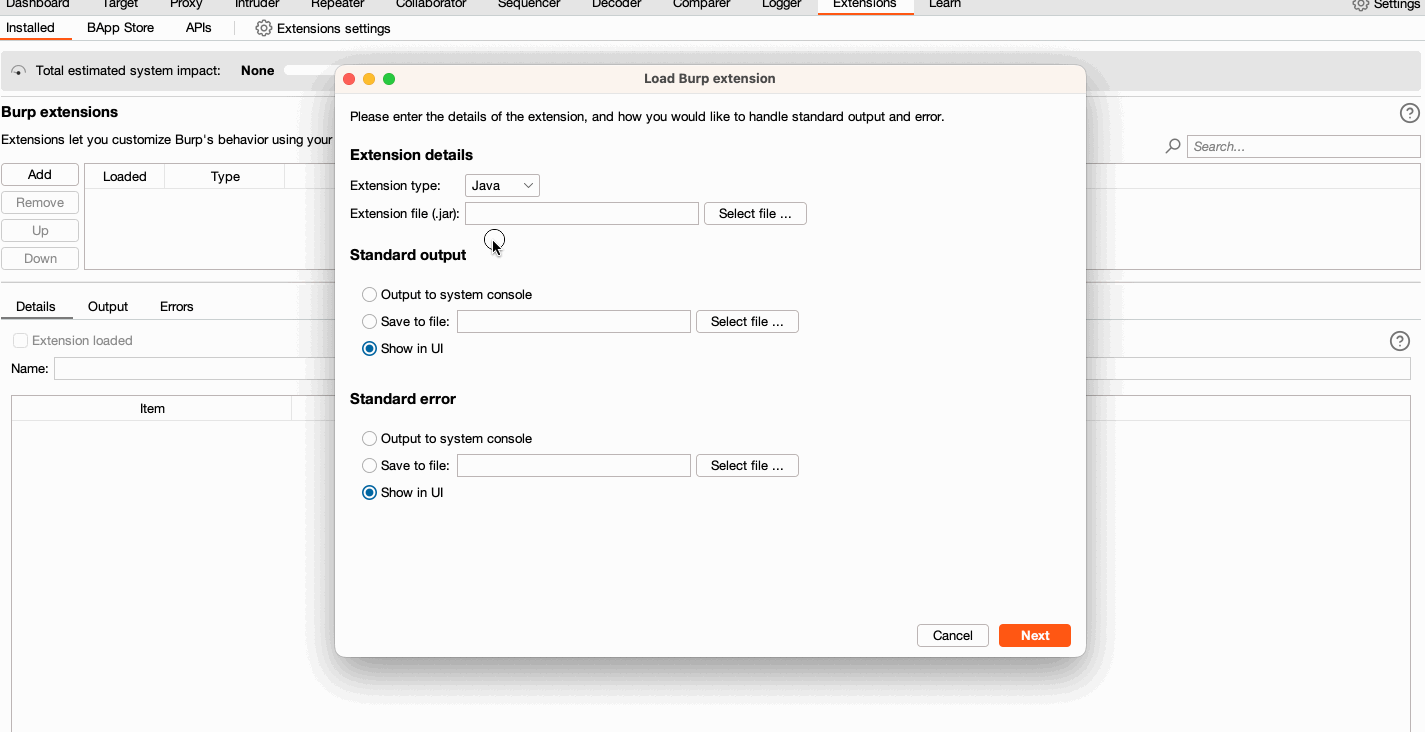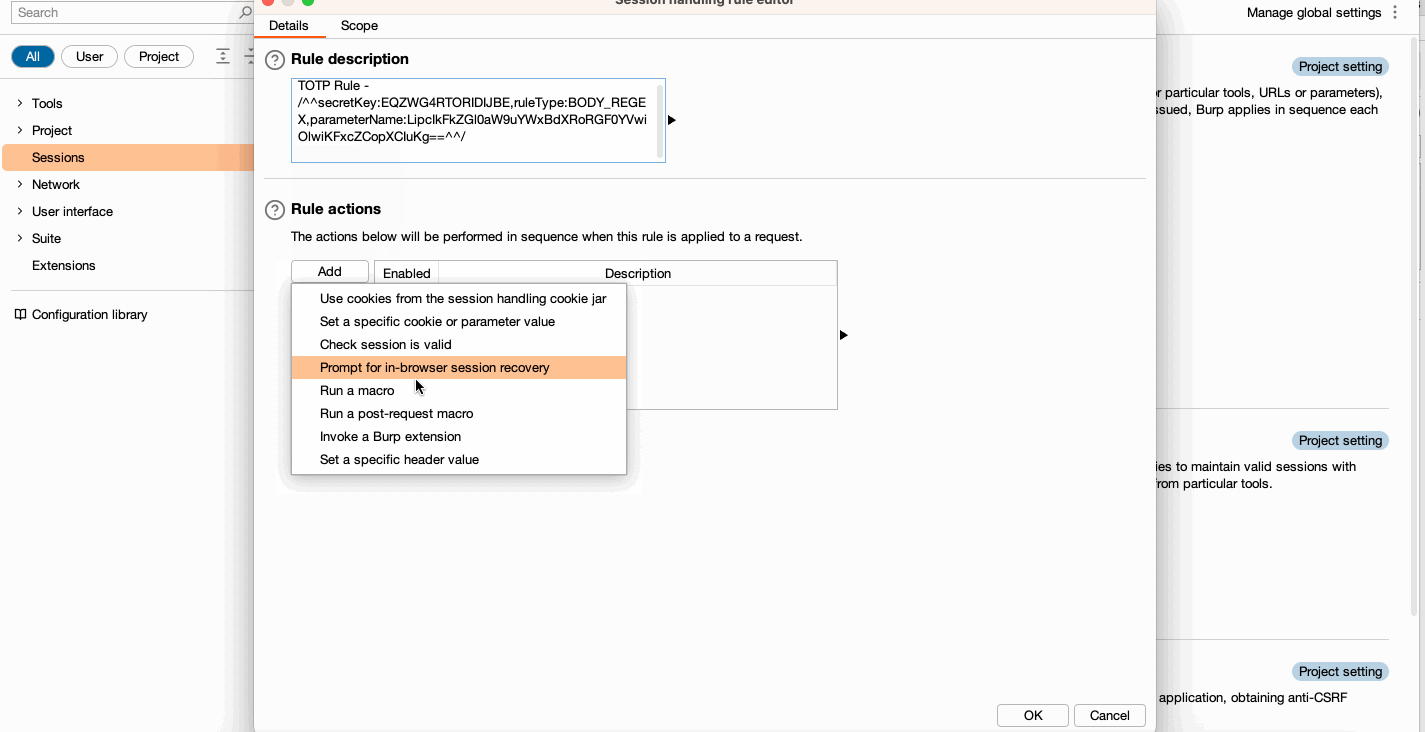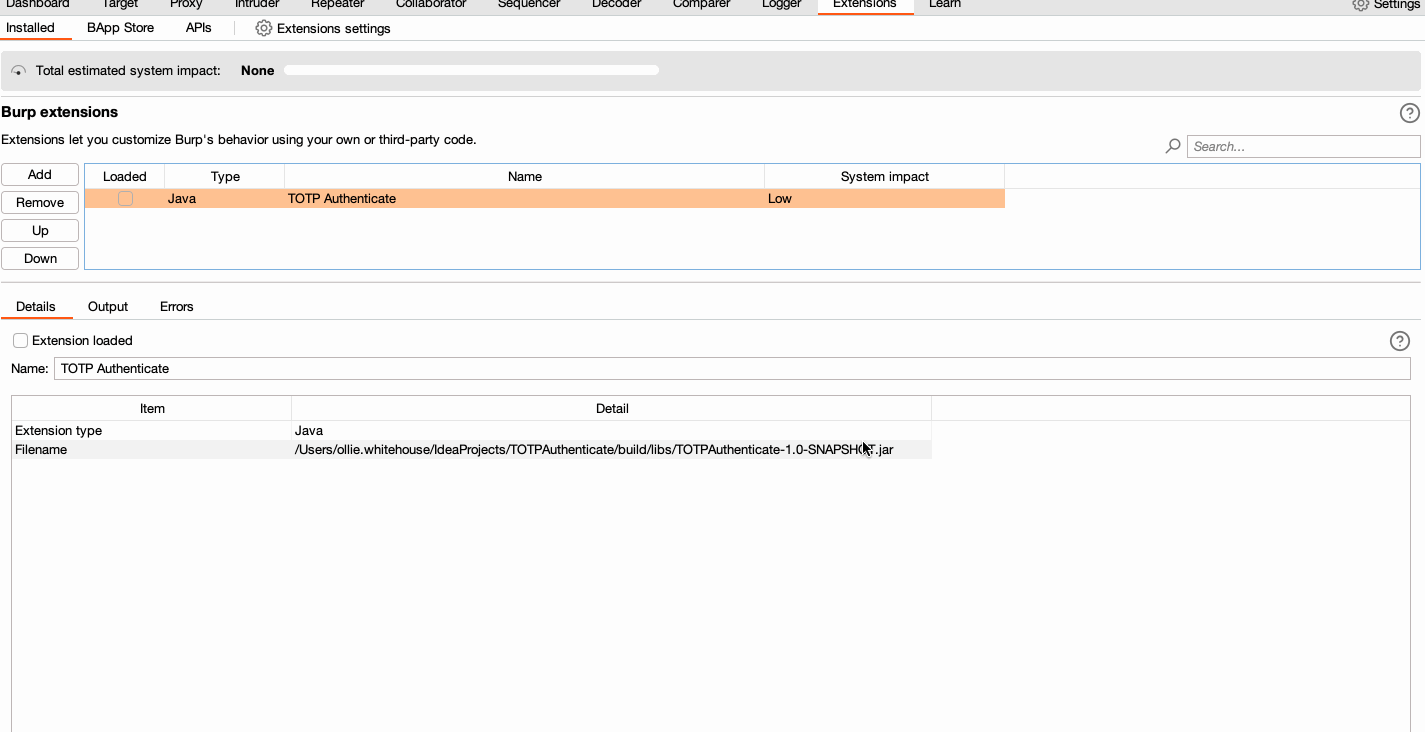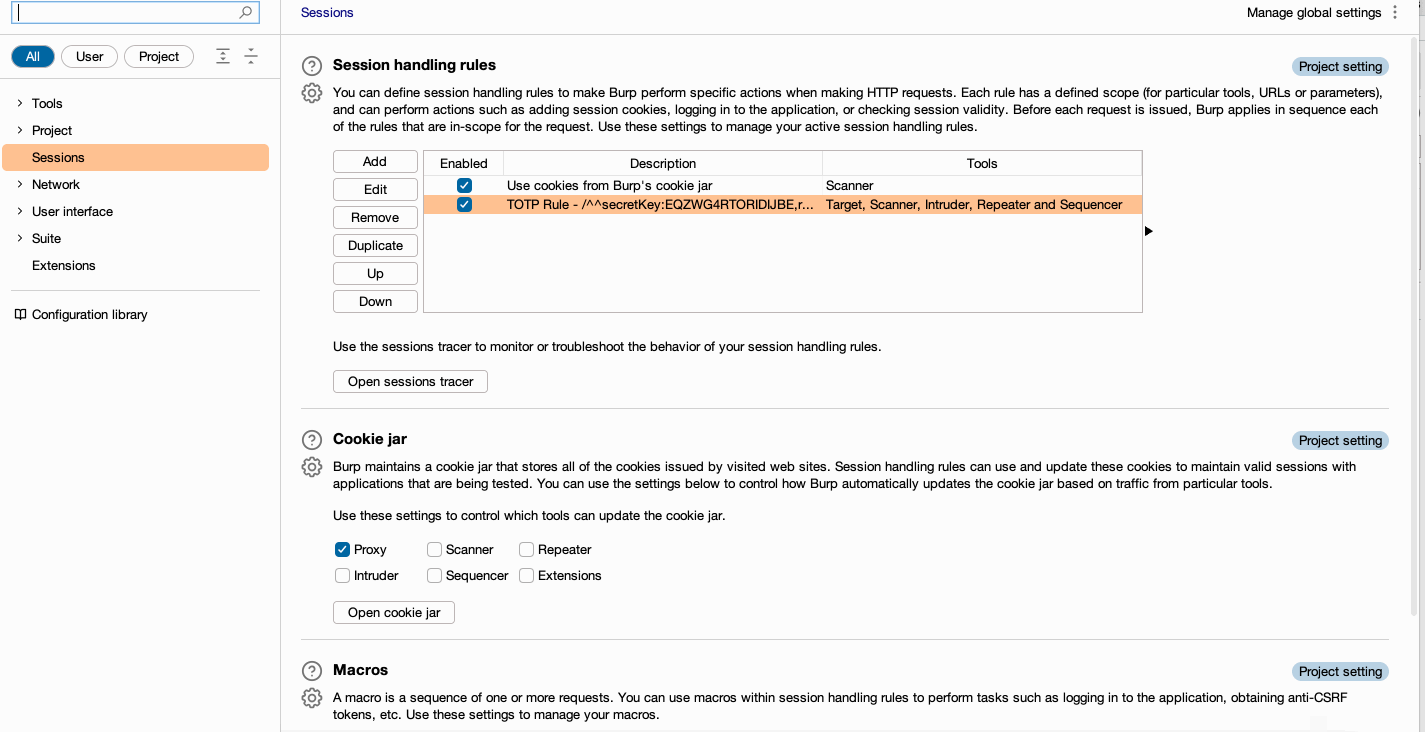 hannah-portswigger/totpauthenticate
Cette extension, pour Burp Suite Enterprise Edition, utilise des règles de gestion de session pour fournir un jeton TOTP aux requêtes sortantes.
 greg-randall/wpx
Scanner de sécurité WordPress asynchrone avec contournement de WAF via un navigateur sans tête. Énumère les plugins, thèmes, utilisateurs et…
 sajibuu/burp_collector
Outil multi-processus pour collecter et extraire des informations vers un fichier Excel à partir d'un fichier de sortie Burp Suite.
 d0ge/websocketturbointruder
Extension Burp Suite pour le fuzzing de messages WebSocket avec du code Python personnalisé, prenant en charge plusieurs moteurs, le routage par…
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 infobyte/alexafaraday
Exemple de compétence Alexa pour Faraday API
 vighnesh91/securiscan
Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…
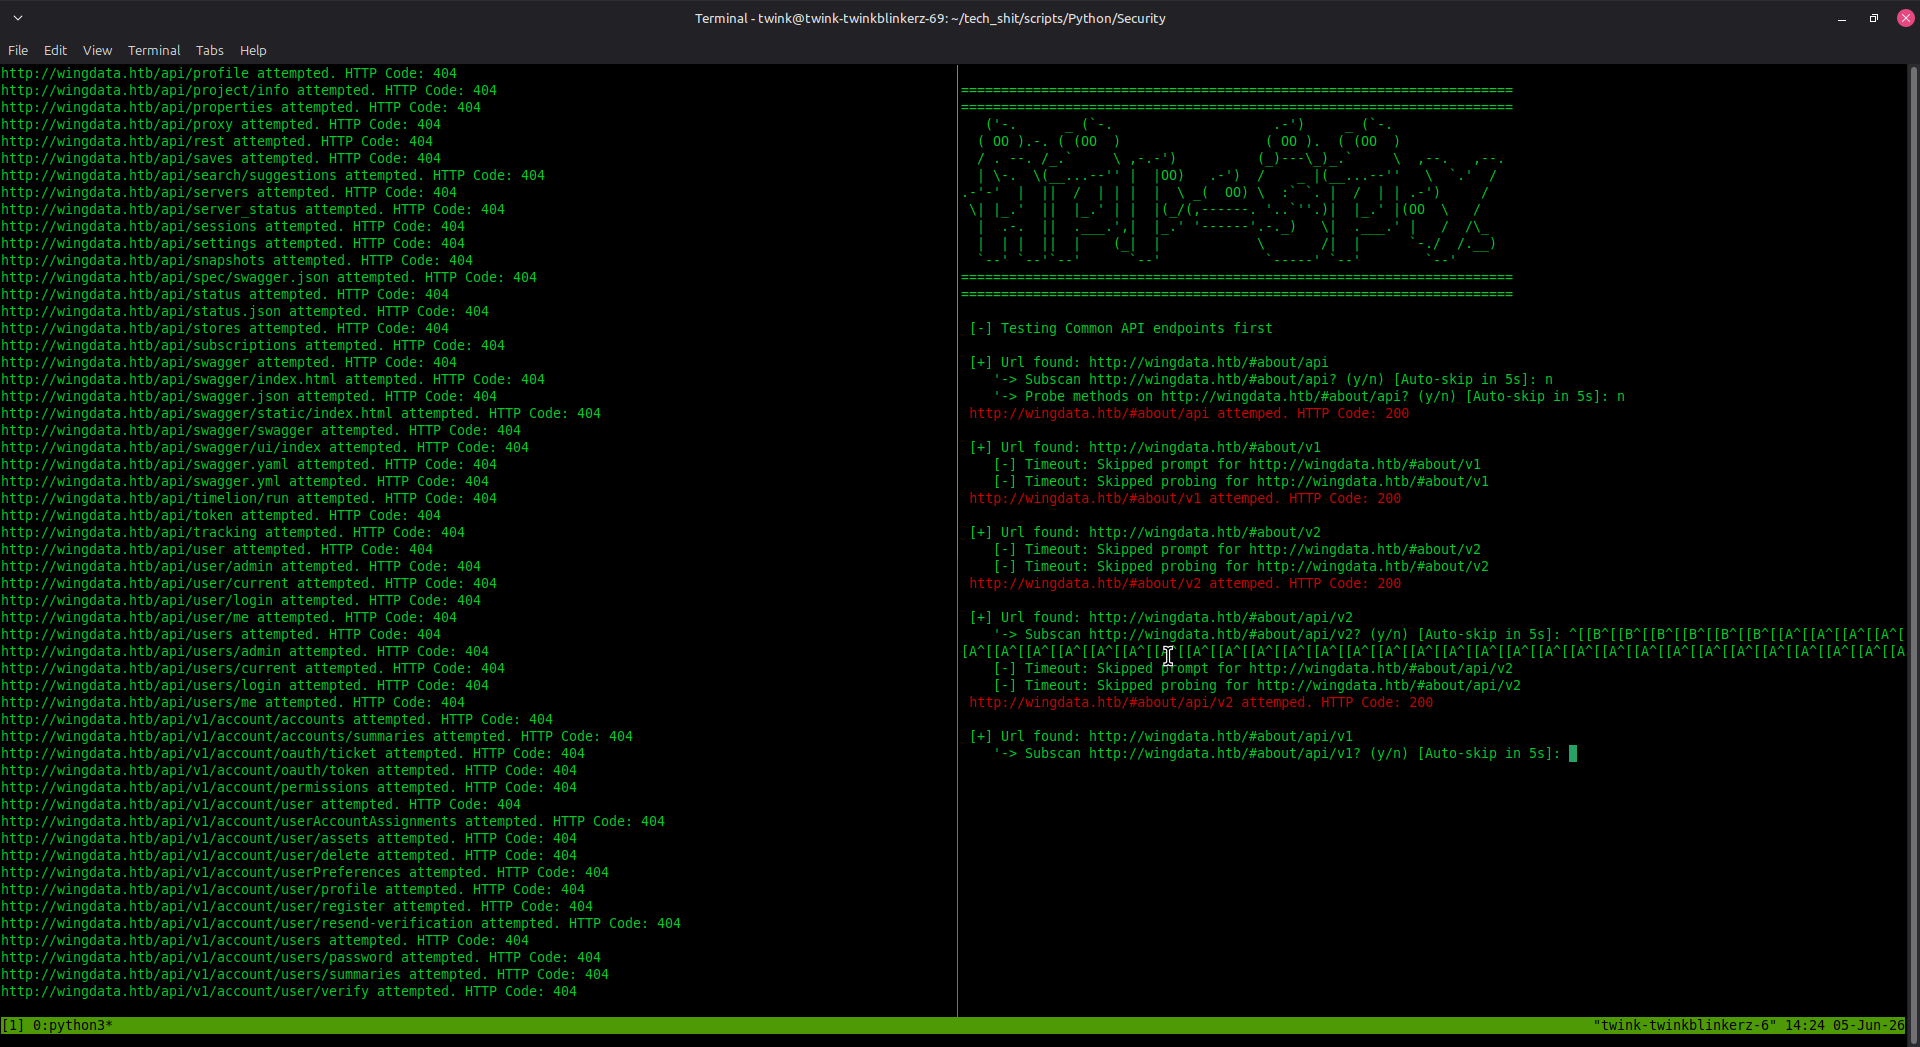 austinjump-sec/api-spy-api-probe
Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…
 larrypeseckis/burp-cc-bridge
Automatisation d'API REST pour Burp Suite Community Edition. Extension Java prête à l'emploi exposant des endpoints send/repeat/history sur une API…
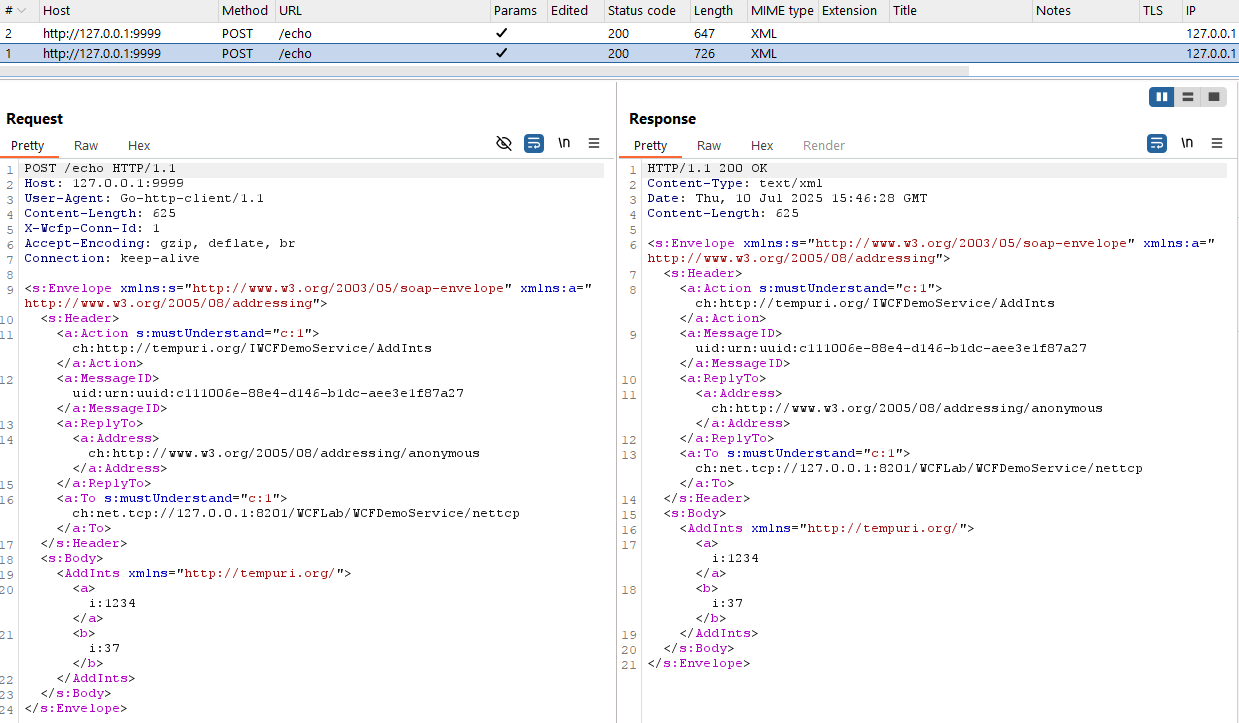 syss-research/wcfproxy
Un proxy pour le trafic WCF basé sur net.tcp.
 j3ssie/dynast-bench
Un benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.
 vighnesh91/-logicsentry-ai
Moteur de triage SAST/DAST hors ligne qui analyse le code source et rejoue le trafic HAR pour détecter les failles de logique métier, les BOLA, les…