
Archived
raider
 digeex/raider
DÉPRÉCIÉ, veuillez utiliser le nouveau dépôt d'OWASP : https://github.com/OWASP/raider
api-security-testingweb-securitypenetration-testing+1
139
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
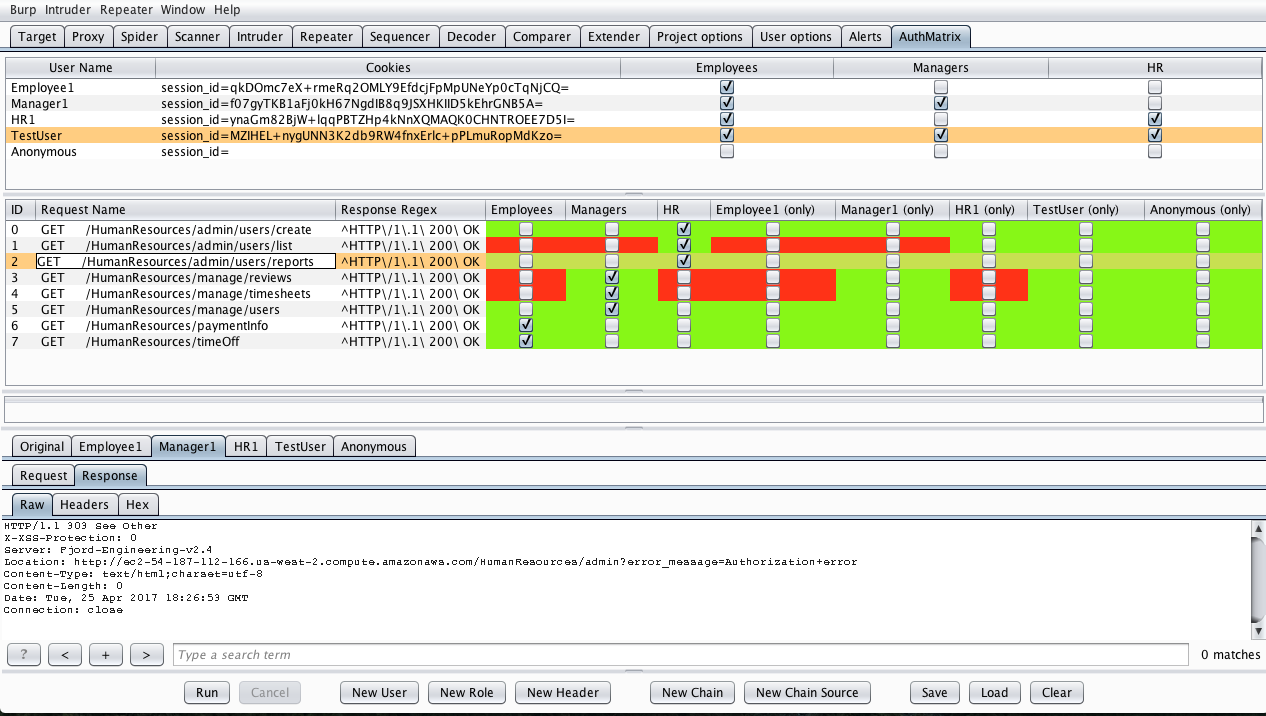 securityinnovation/authmatrix
AuthMatrix est une extension Burp Suite qui offre un moyen simple de tester l'autorisation dans les applications web et les services web.
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 assetnote/kiterunner
Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
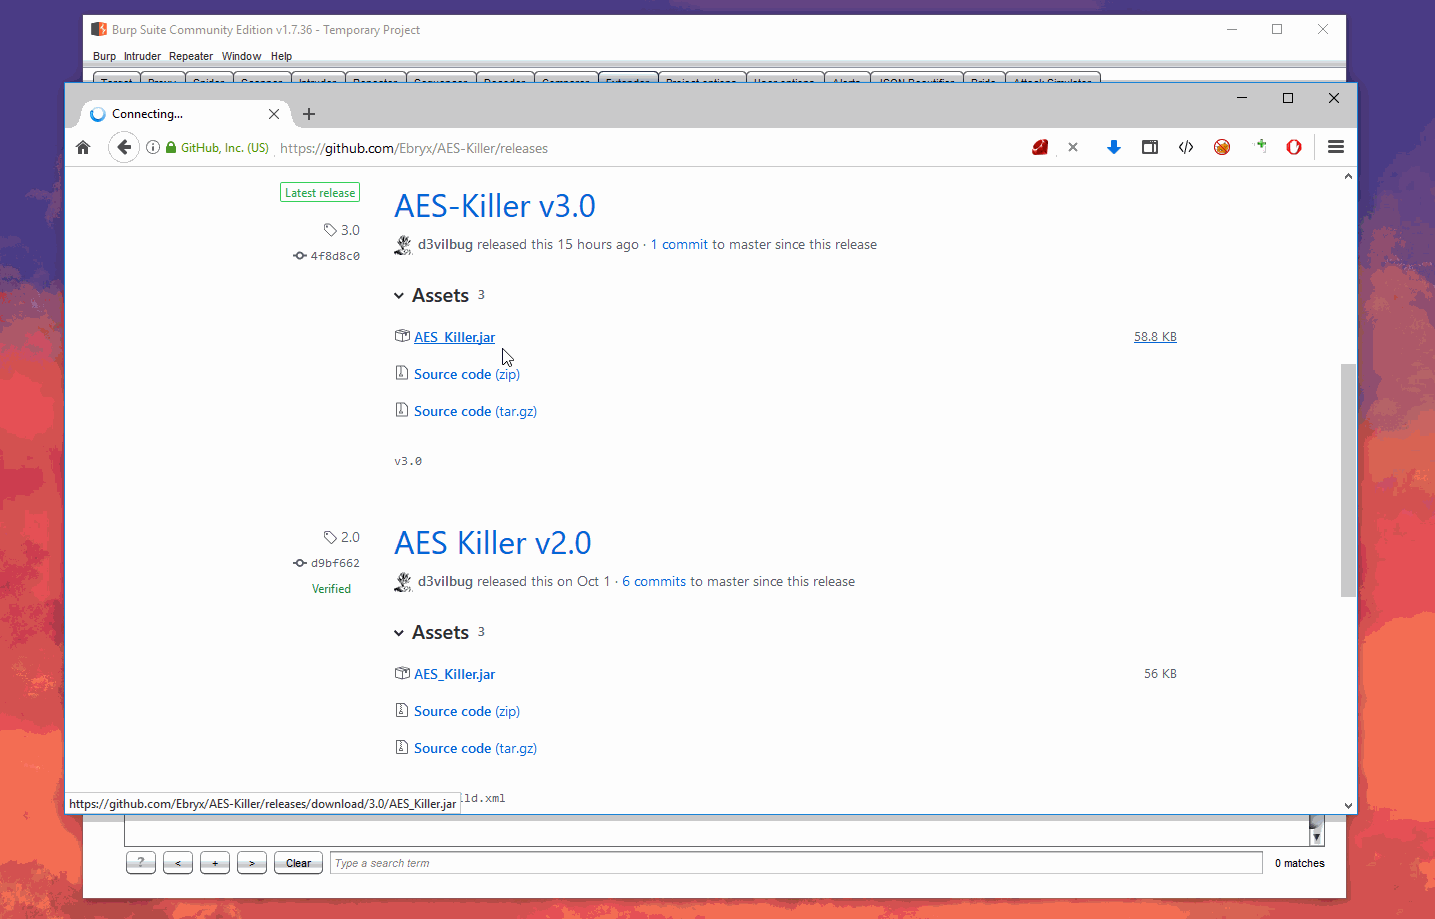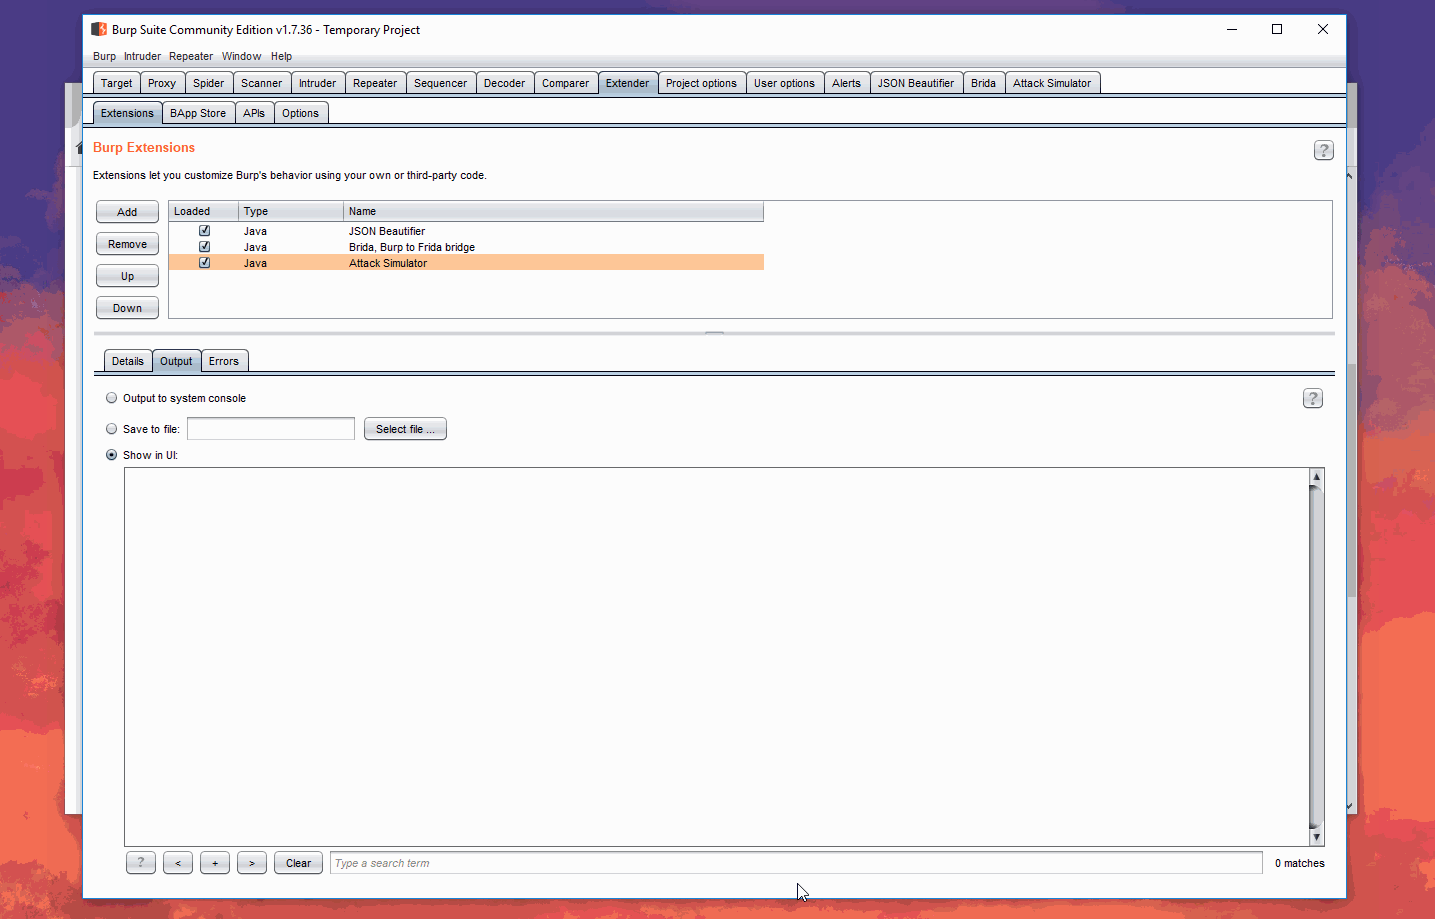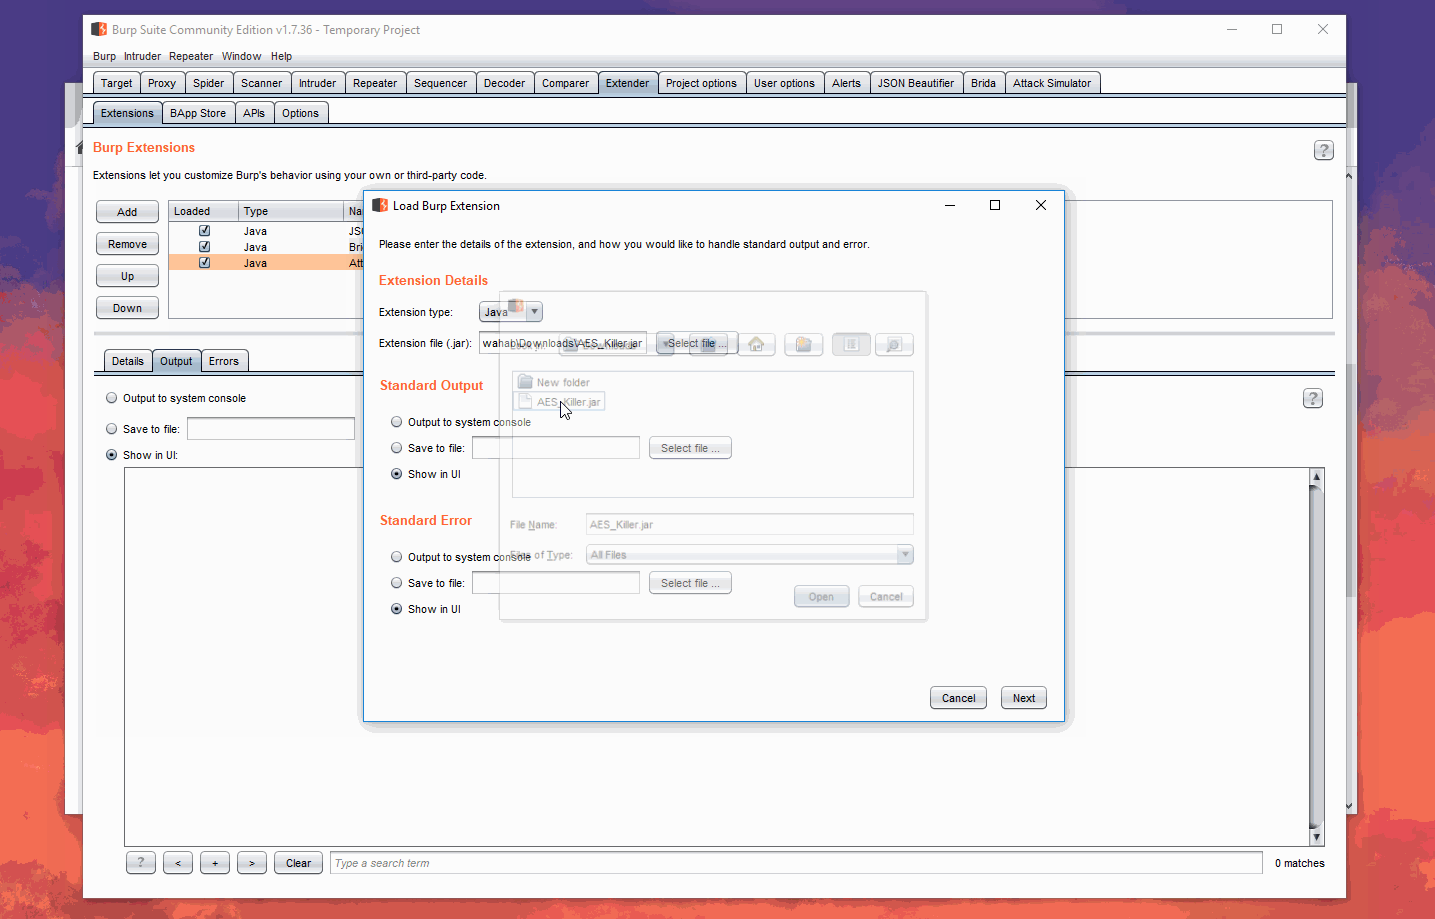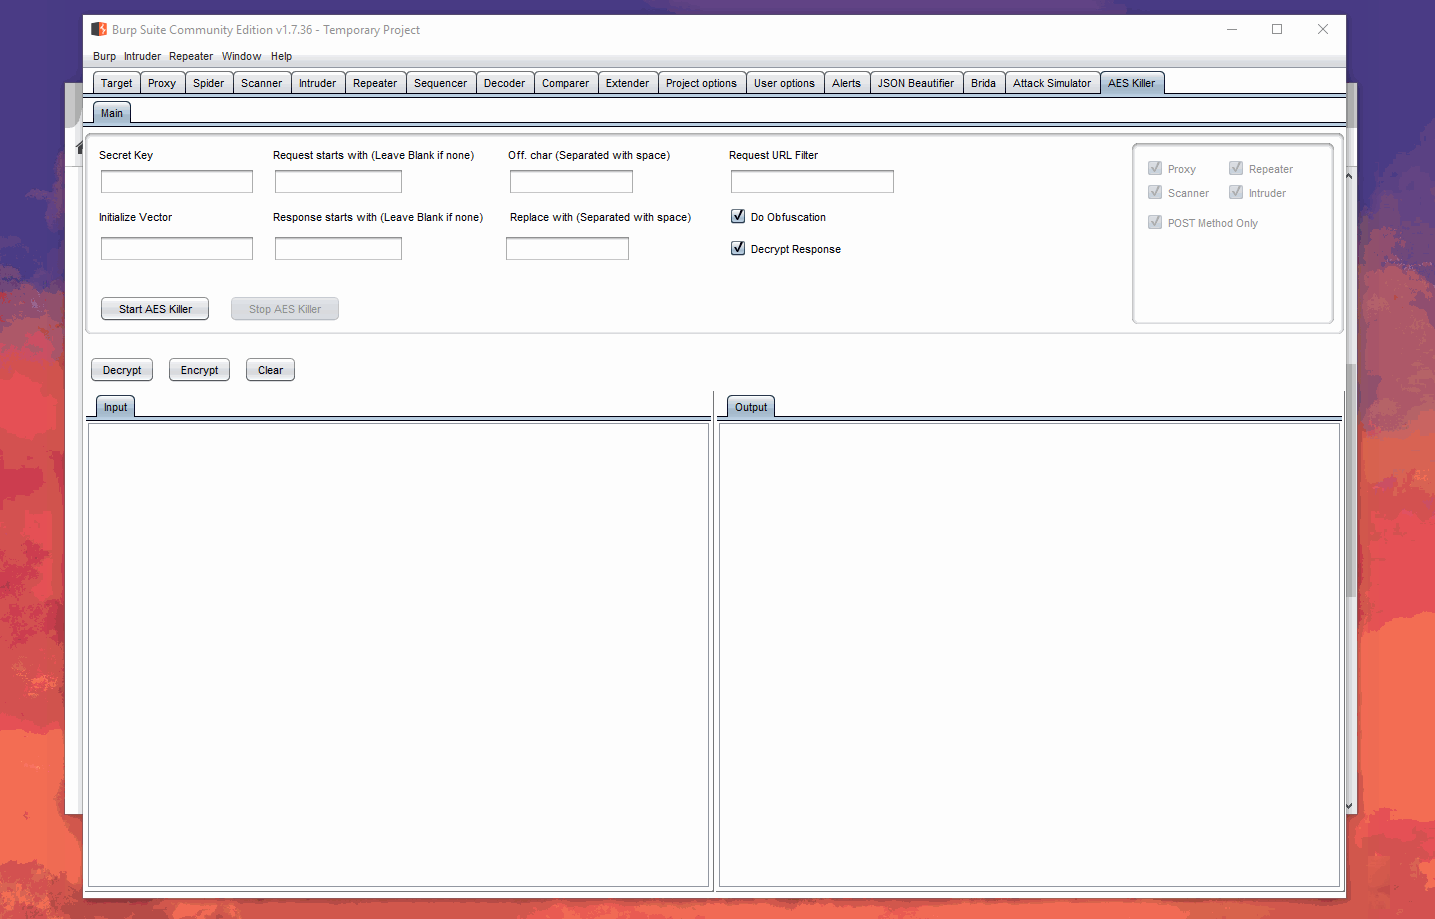 ebryx/aes-killer
Plugin Burp pour déchiffrer le trafic chiffré AES à la volée
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 ngalongc/openapi_security_scanner
Scanner de sécurité d'autorisation automatisé pour les API basées sur OpenAPI. Teste les points de terminaison GET avec plusieurs ensembles…
 rapid7/hackazon
Une application web vulnérable moderne
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
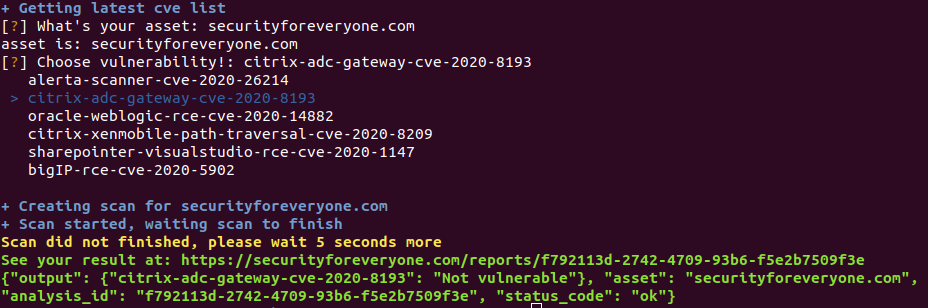 s4e-io-old-labs/s4e-cve-scanner
Scanner basé sur une API qui récupère et liste les dernières Vulnérabilités et expositions communes (CVE) pour une évaluation automatisée de la…
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes
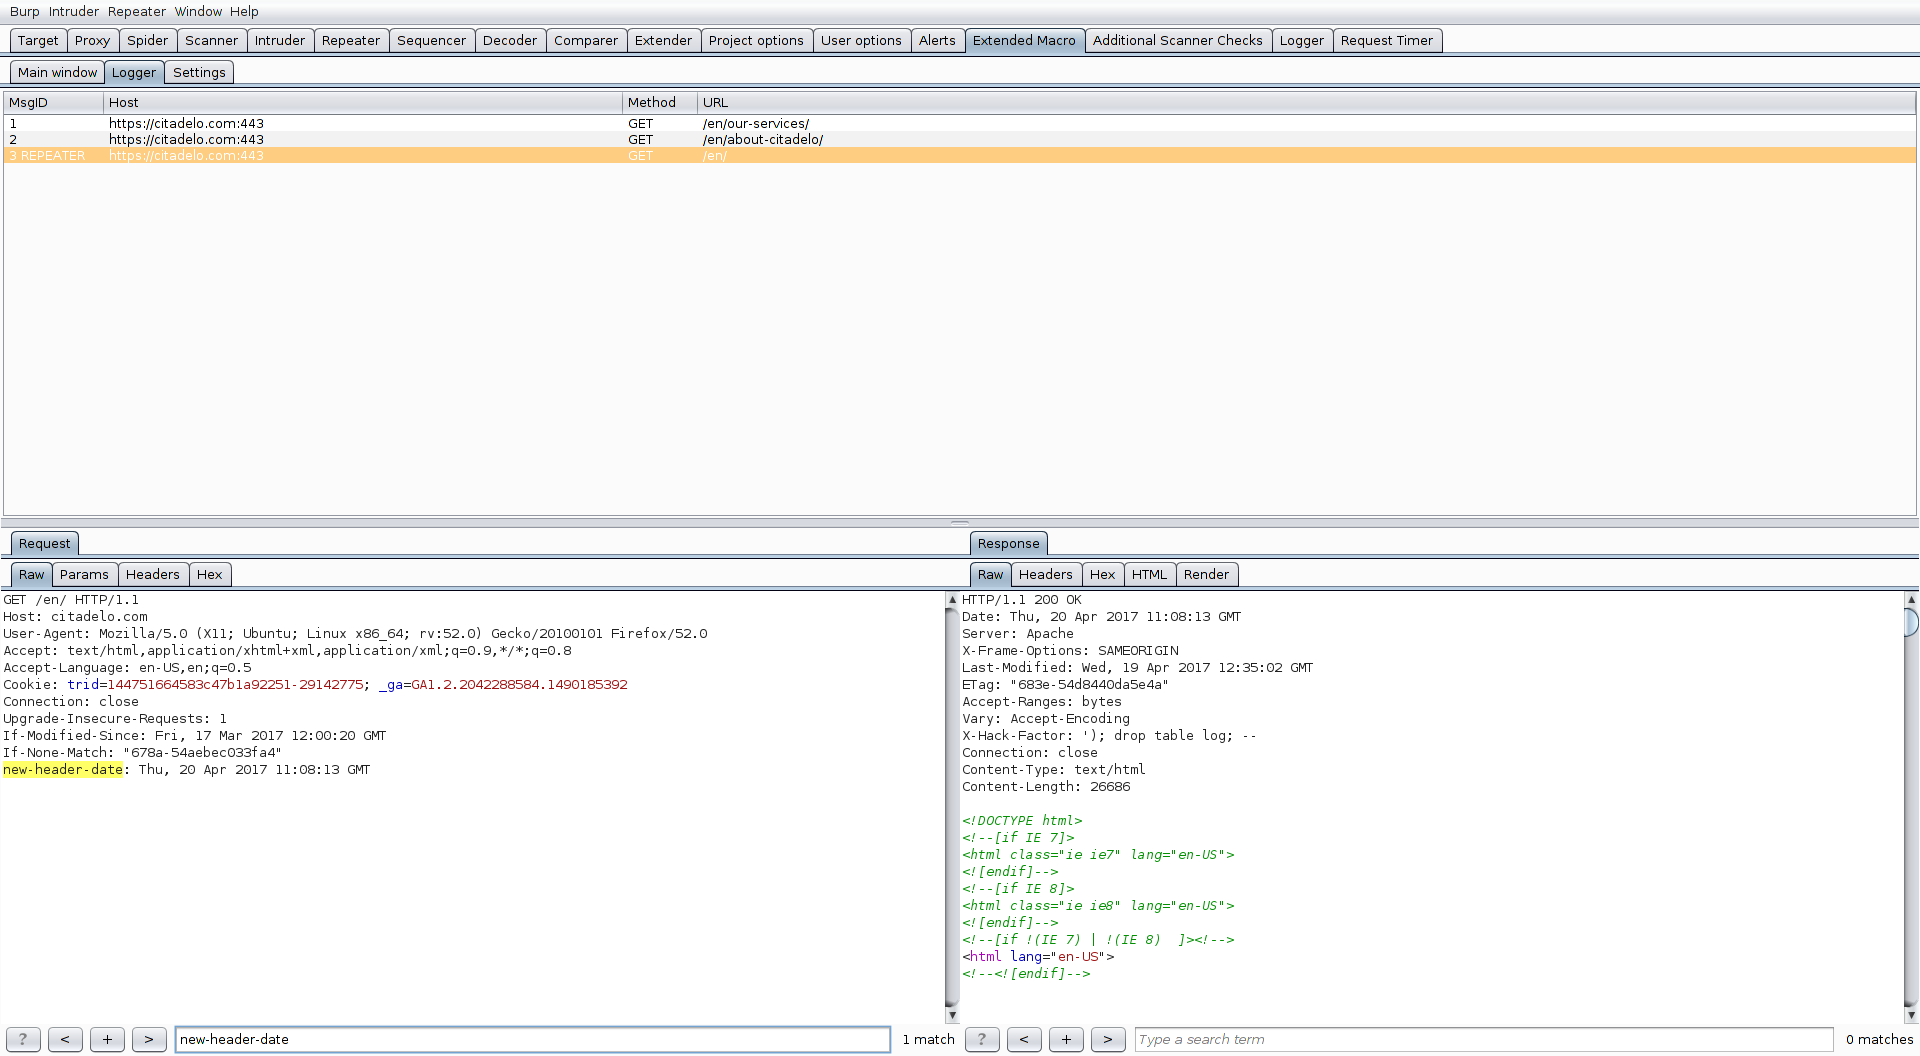 fruh/extendedmacro
ExtendedMacro - Plugin BurpSuite offrant des fonctionnalités de macro étendues
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
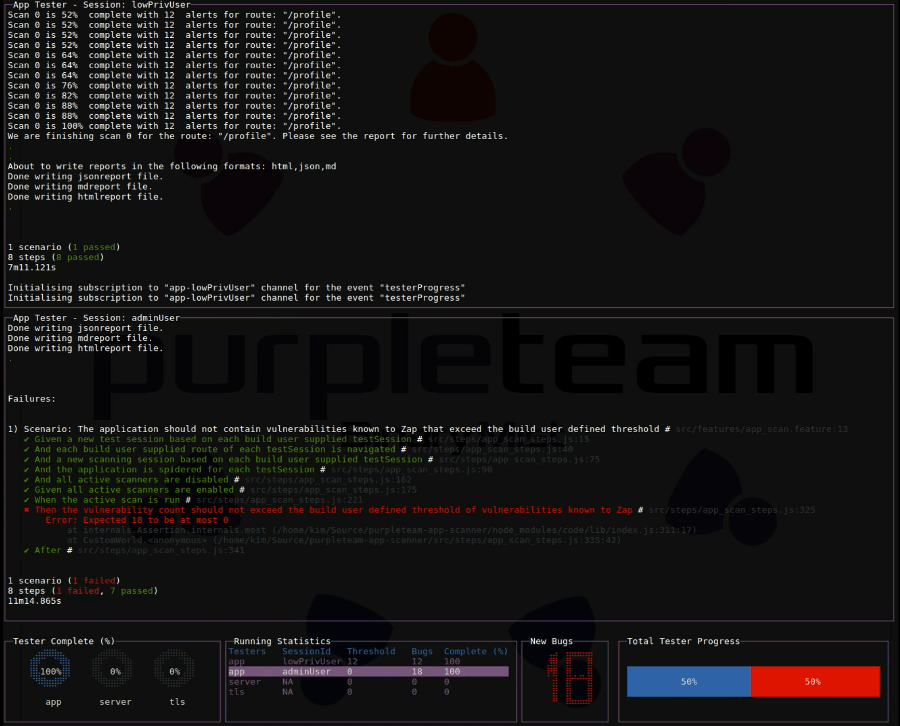 purpleteam-labs/purpleteam
Composant CLI de purpleteam
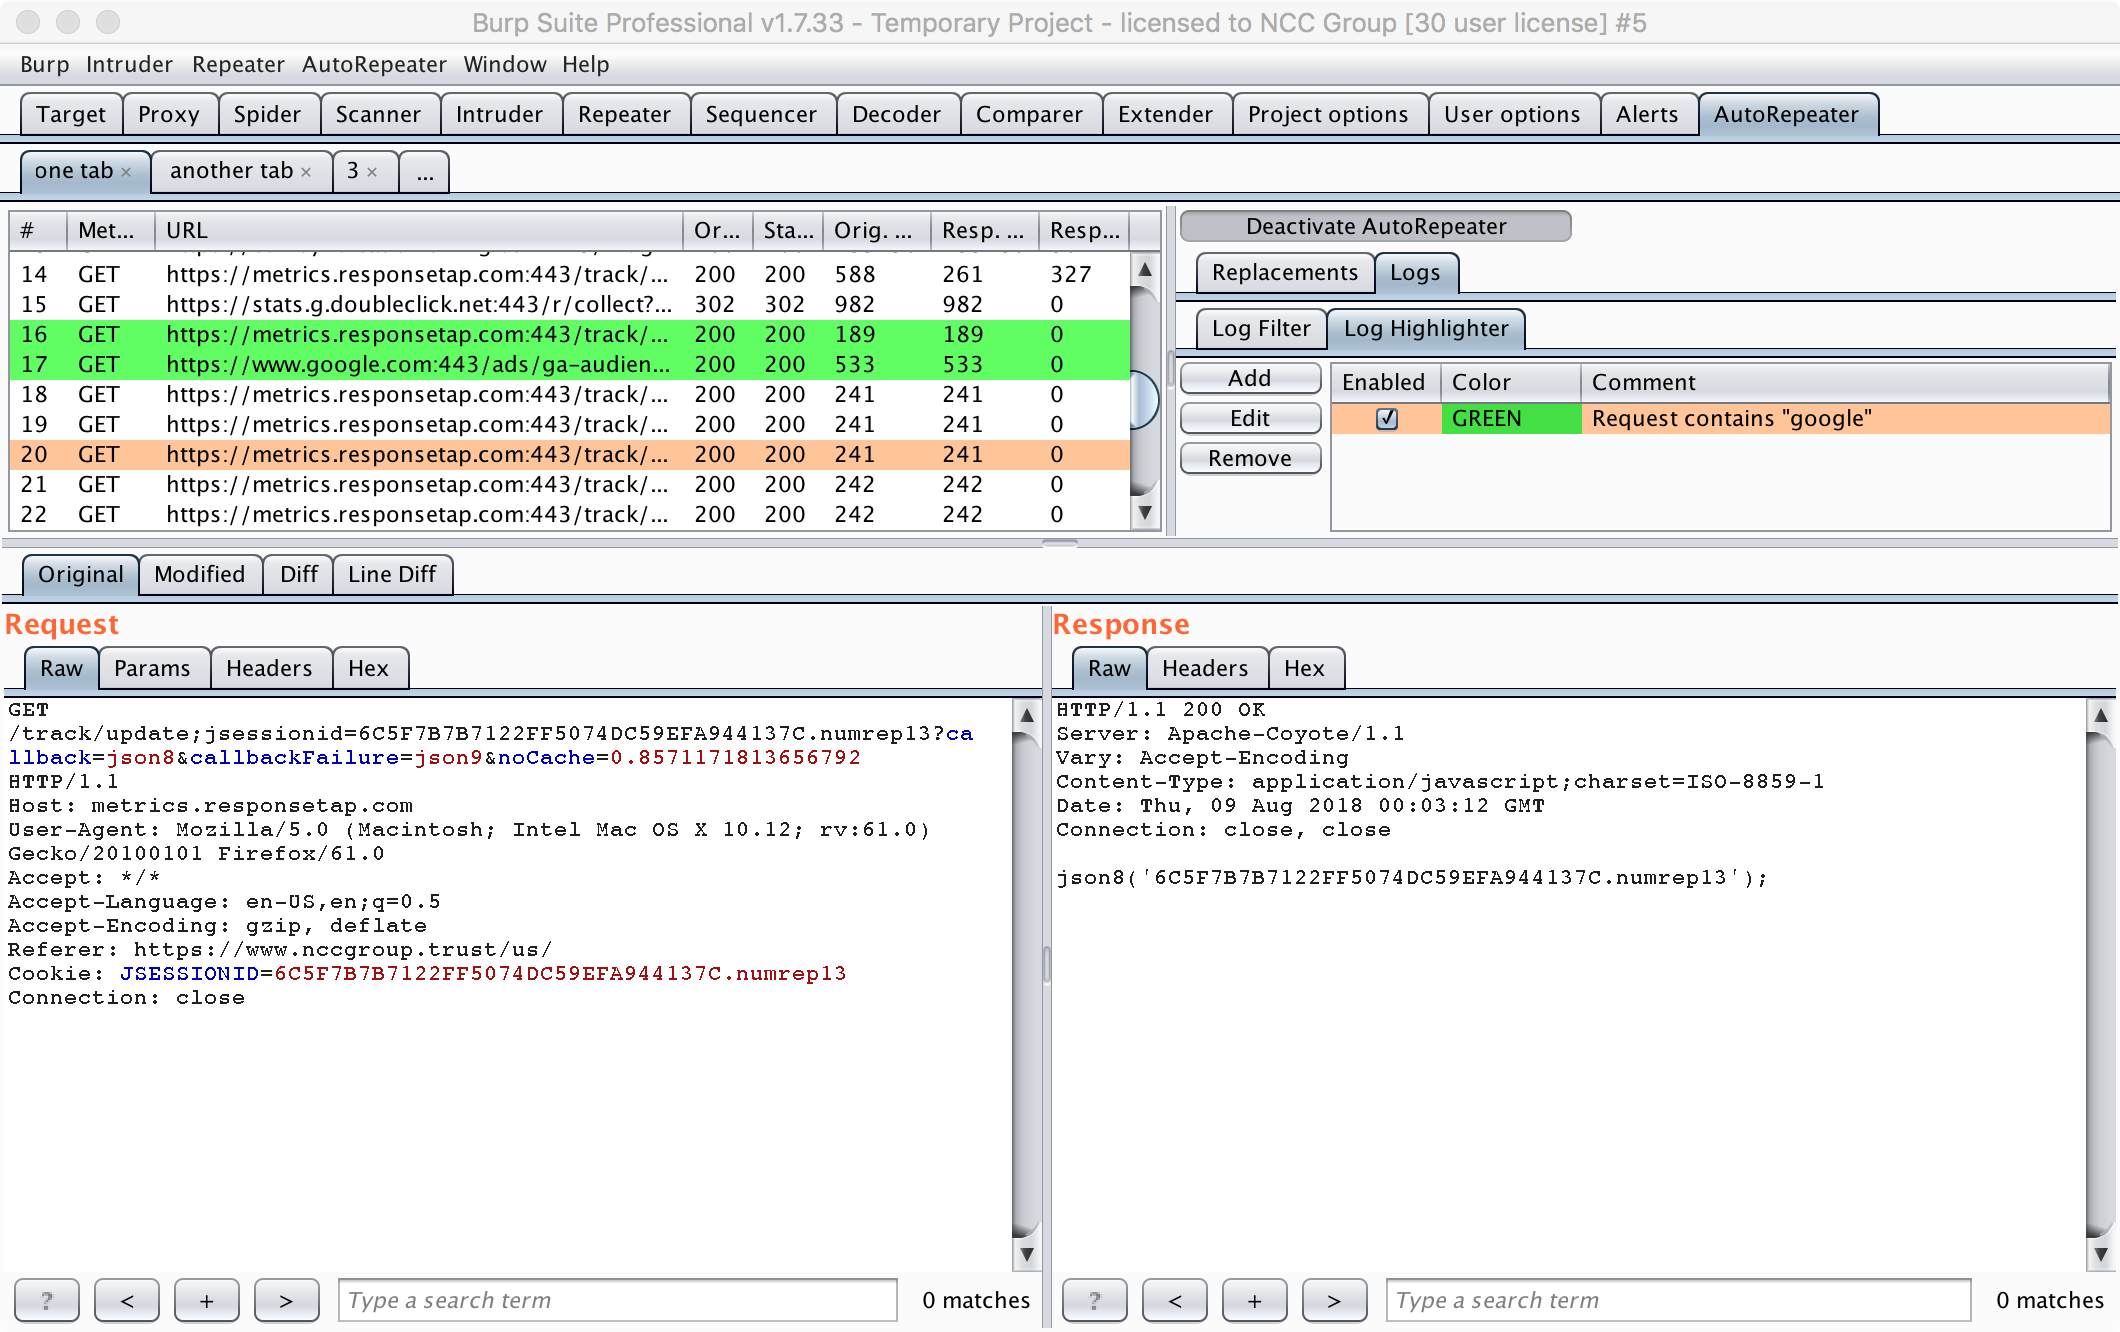 nccgroup/autorepeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.