

OFFAT
 owasp/offat
Automated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
vulnerability-scannersweb-application-exploitationapi-security-testing+2
663
owasp/offatAutomated API security testing tool that generates tests from OpenAPI specs, fuzzes inputs, and checks for OWASP API Top 10 vulnerabilities including…
 mitmproxy/mitmproxy
Un proxy HTTP intercepteur interactif compatible TLS pour les testeurs de pénétration et les développeurs de logiciels.
 akto-api-security/akto
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
 projectdiscovery/nuclei
Scanner de vulnérabilités rapide basé sur YAML avec moteur de détection piloté par modèles pour des tests de sécurité automatisés sur les…
 projectdiscovery/katana
Un framework de crawling et de spidering de nouvelle génération.
 sqlmapproject/sqlmap
Outil automatique d'injection SQL et de prise de contrôle de base de données
 projectdiscovery/httpx
Boîte à outils HTTP rapide et multi-sonde pour la reconnaissance et la collecte d'informations. Sonde TLS, CSP, en-têtes, pile technologique et CDN.…
 tno-s3/wuppiefuzz
Un fuzzer d'API REST guidé par la couverture, développé sur la base de LibAFL
 endava/cats
Outil automatisé de fuzzing et de tests négatifs d'API REST pour les endpoints OpenAPI. Génère, exécute et rapporte des milliers de tests…
 usebruno/bruno
IDE open source pour explorer et tester des API (alternative légère à Postman/Insomnia)
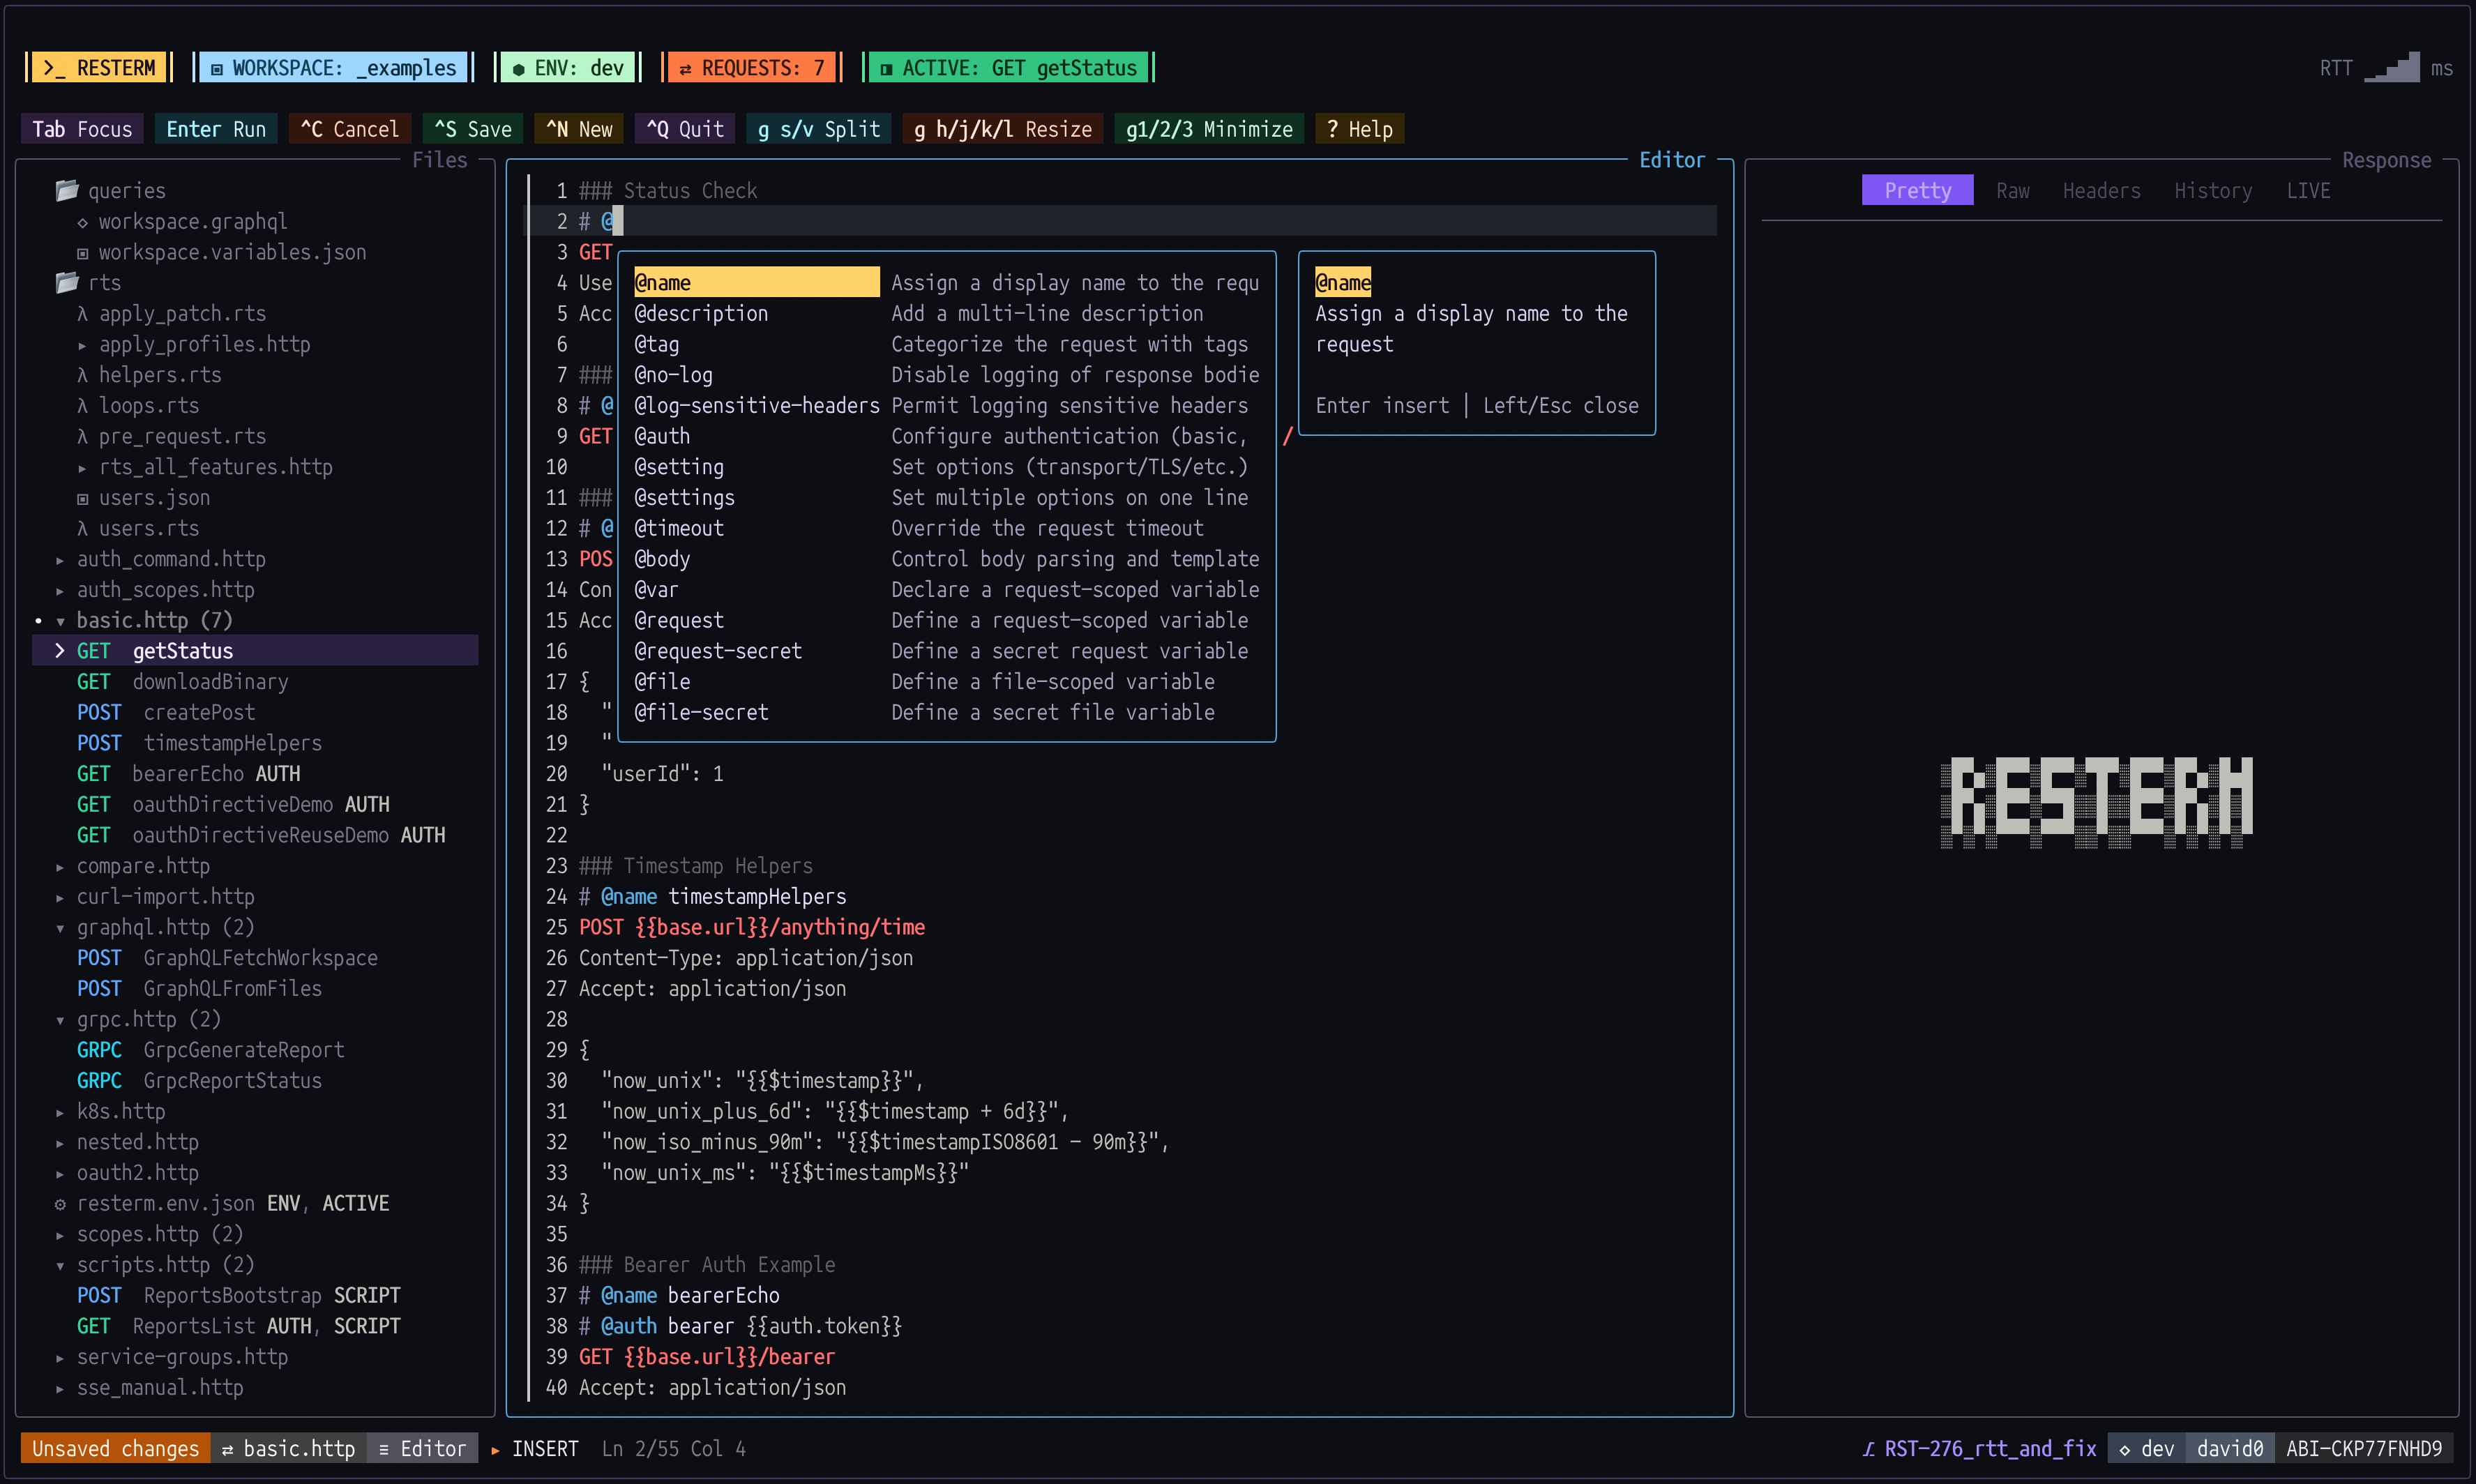 unkn0wn-root/resterm
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…
 sech0us3/waf-checker
Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…
 usestrix/strix
Open-source AI penetration testing tool to find and fix your app’s vulnerabilities.
 maurosoria/dirsearch
Scanner de chemins web
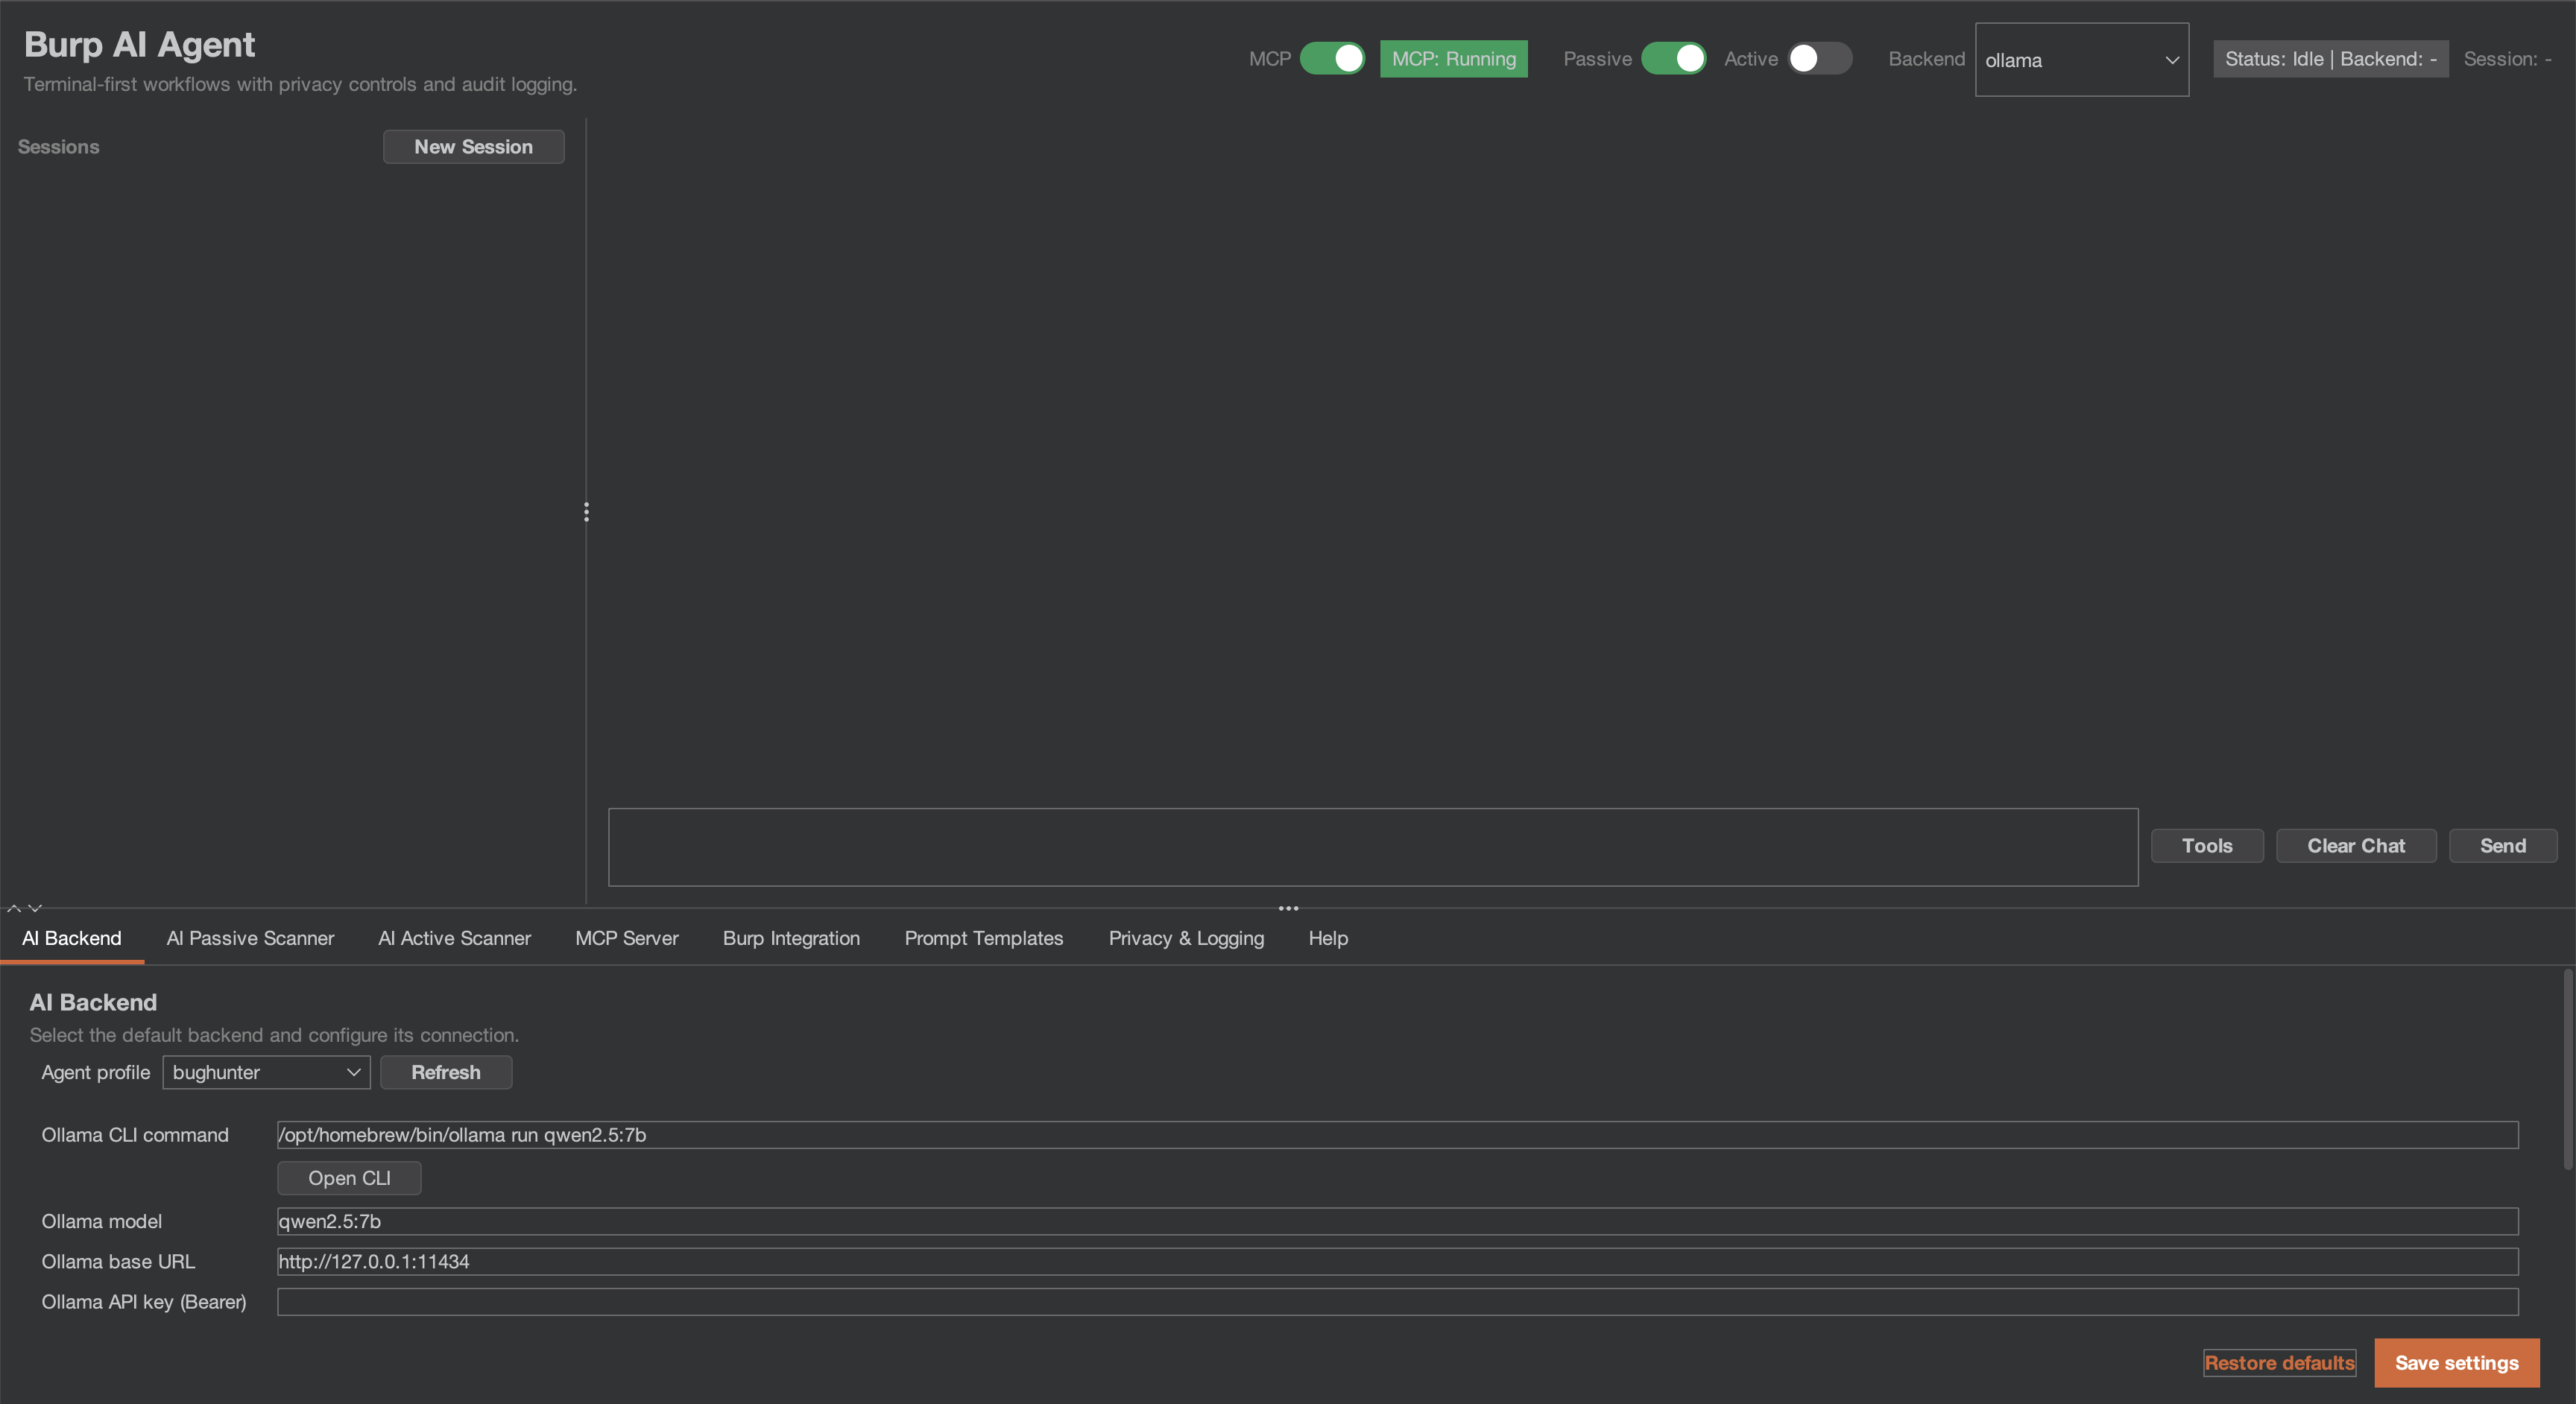 six2dez/burp-ai-agent
Burp Suite extension that adds built-in MCP tooling, AI-assisted analysis, privacy controls, passive and active scanning and more
 j3ssie/dynast-bench
Un benchmark DAST d'applications volontairement vulnérables avec des clés de réponse de référence pour évaluer les scanners.