
Archived
hackazon
 rapid7/hackazon
Une application web vulnérable moderne
vulnerability-scannersweb-application-exploitationapi-security-testing+3
 keyvaluesoftwaresystems/agent-opfor
Émulation d'adversaire open-source pour agents d'IA et serveurs MCP.
 rogerorr/nttrace
Un programme de type strace pour l'API 'native' de Windows.
 use-tusk/drift-node-sdk
SDK Node.js pour capturer et rejouer les appels API effectués vers/depuis votre service
 mda2av/http11probe
Une plateforme de test ouverte qui sonde les serveurs HTTP/1.1 par rapport aux exigences des RFC 9110/9112, aux vecteurs de contrebande (smuggling)…
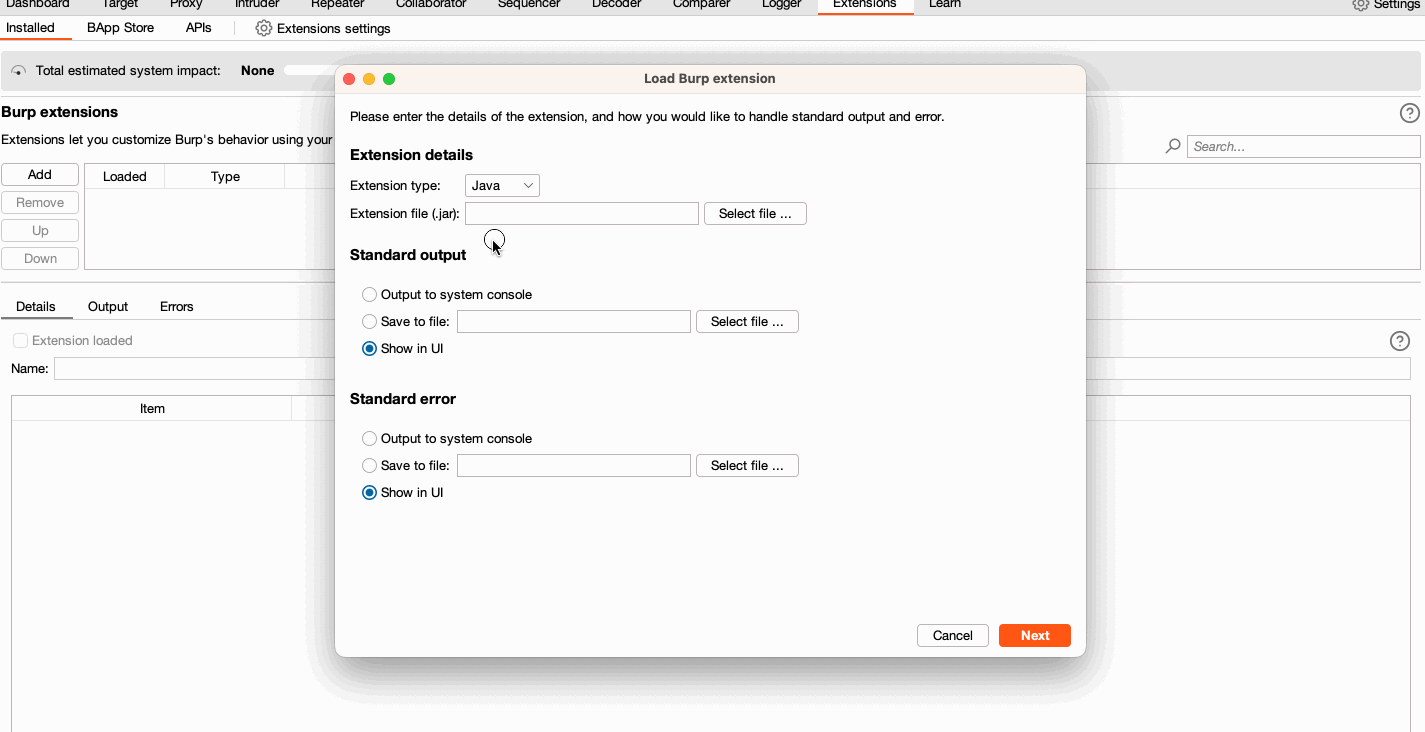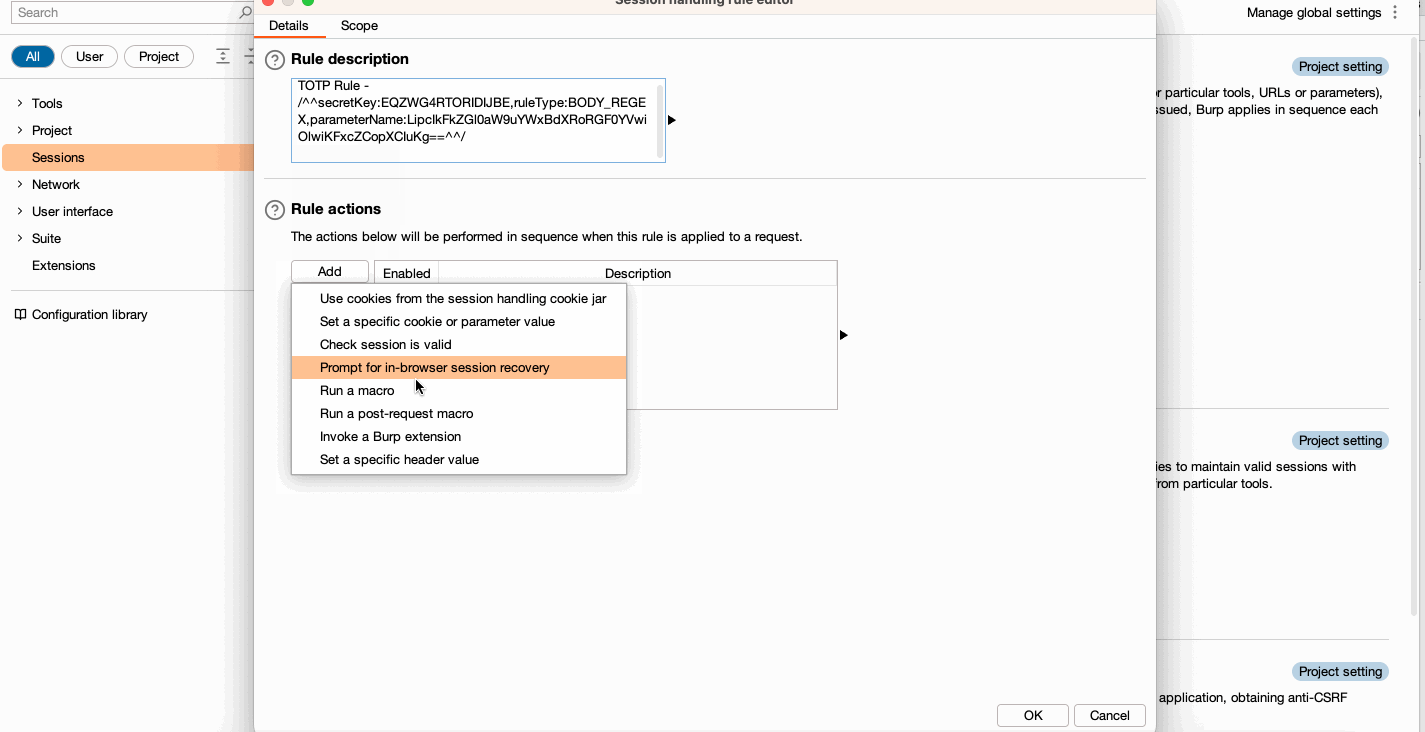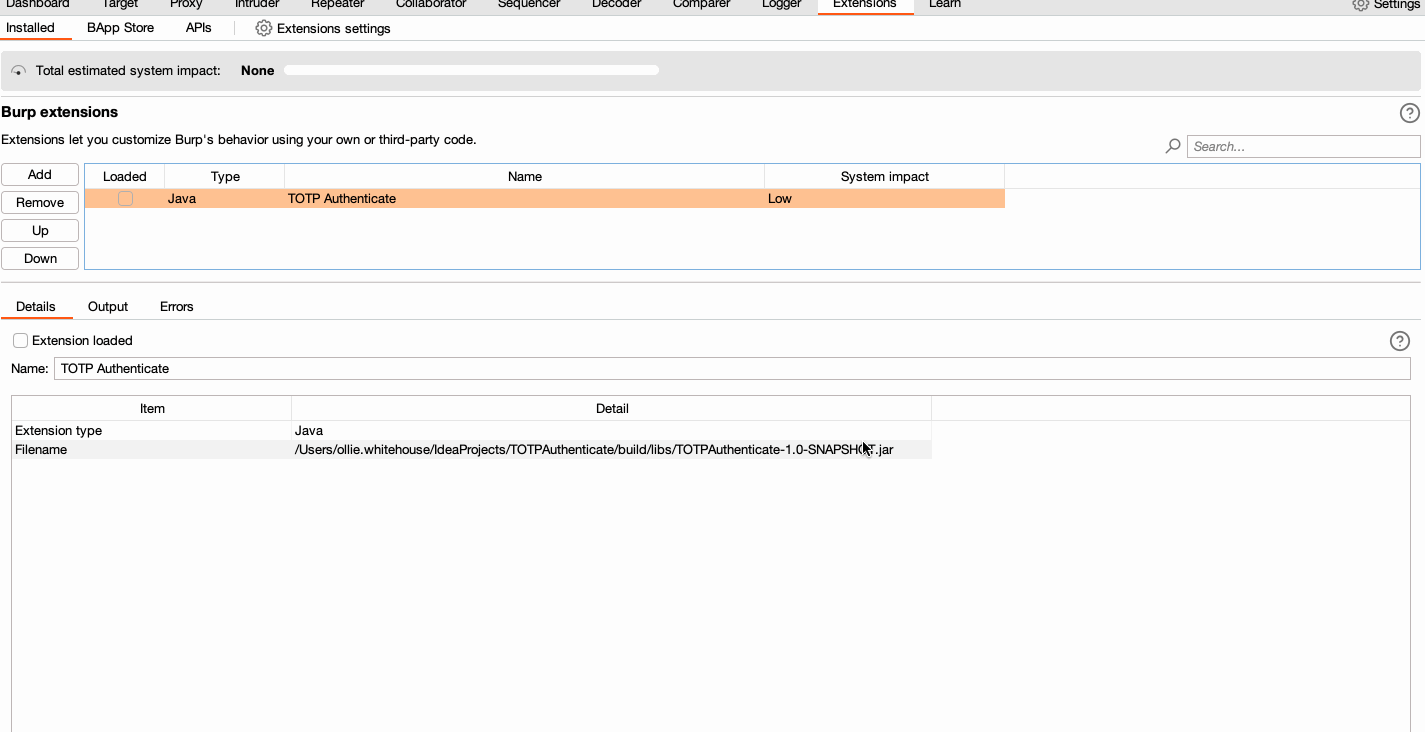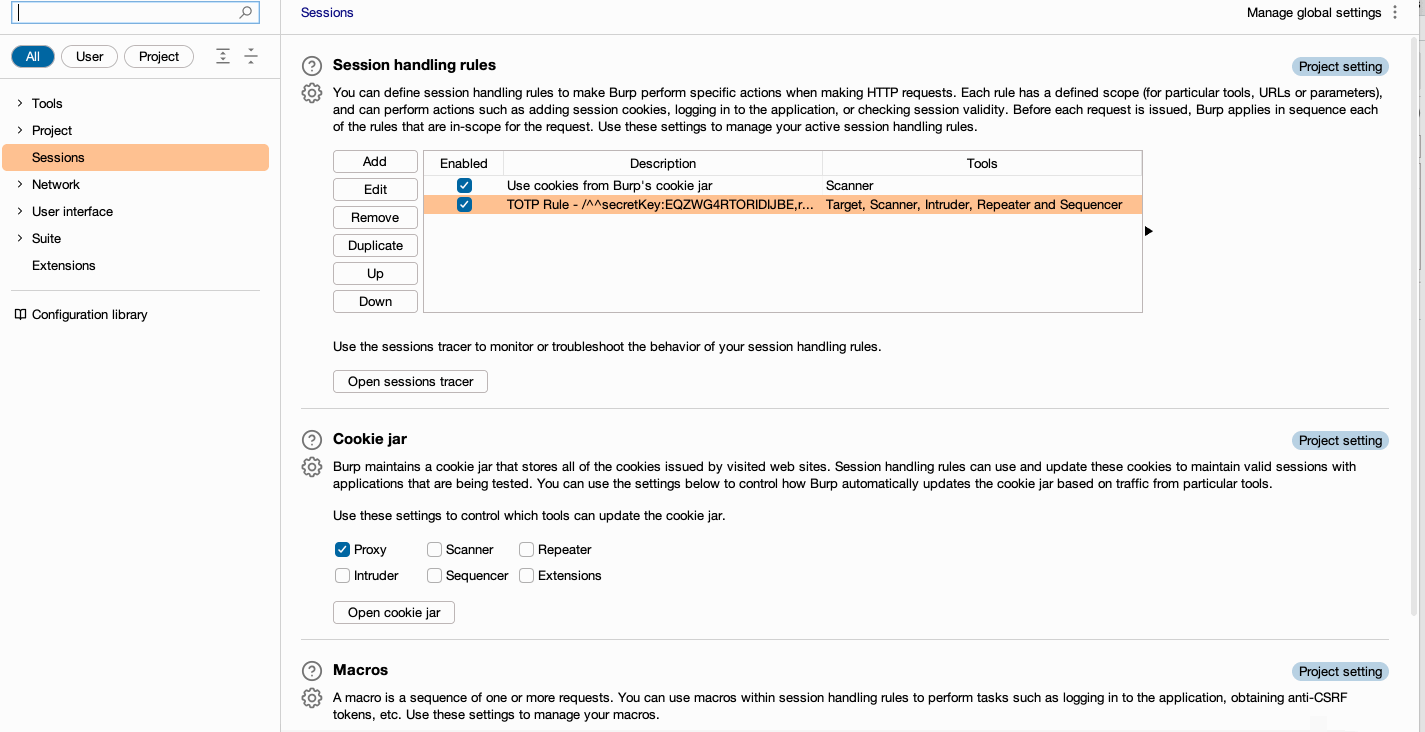 hannah-portswigger/totpauthenticate
Cette extension, pour Burp Suite Enterprise Edition, utilise des règles de gestion de session pour fournir un jeton TOTP aux requêtes sortantes.
 cspf-founder/api-scanner-docker
Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…
 infobyte/alexafaraday
Exemple de compétence Alexa pour Faraday API
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
 jas502n/burpsuite_pro_v1.7.37
Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…
 elmasy-com/columbus-server
Service de découverte de sous-domaines axé API utilisant les logs de Certificate Transparency pour une énumération rapide et passive des…
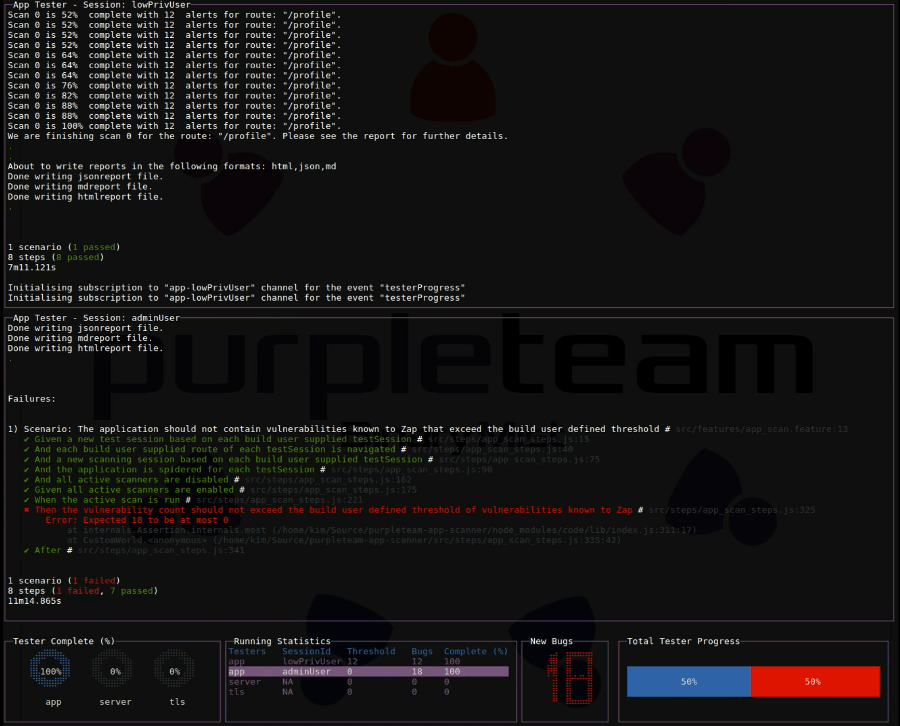
 purpleteam-labs/purpleteam
Composant CLI de purpleteam
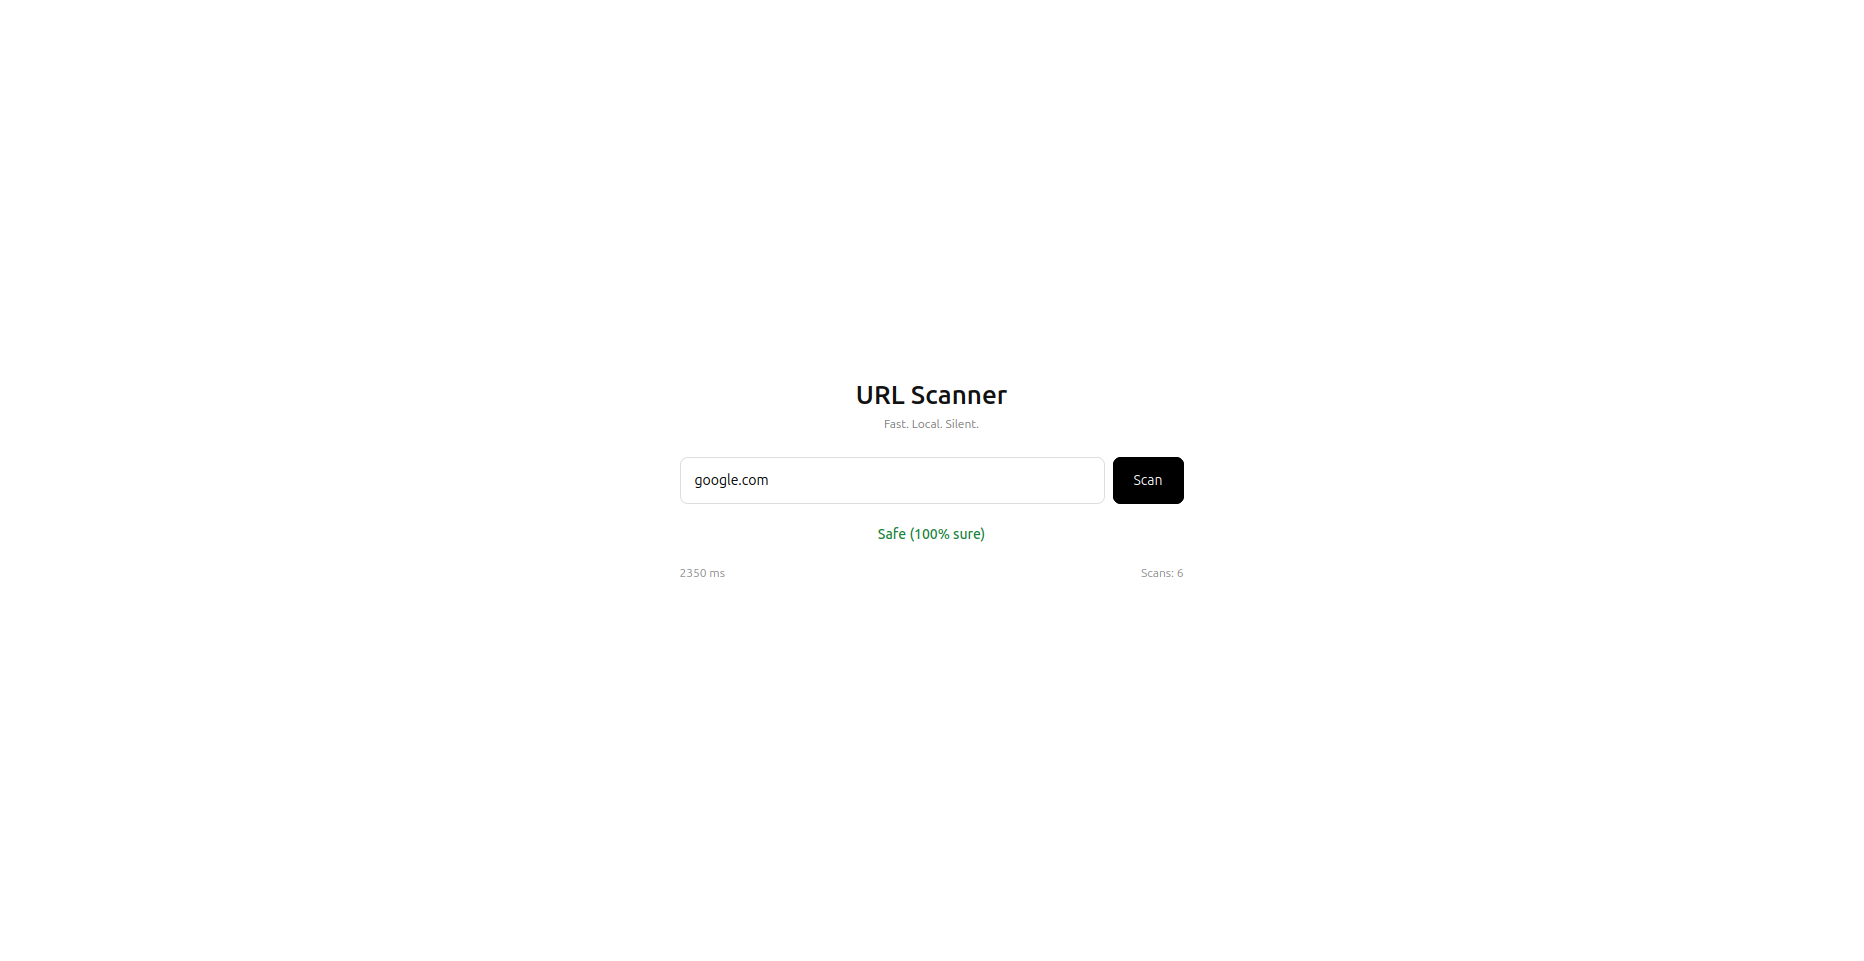 mannansainicyber/url_checker
Détecteur de phishing d'URL hybride basé sur l'apprentissage automatique et heuristique avec analyse en temps réel, scores de confiance explicables…
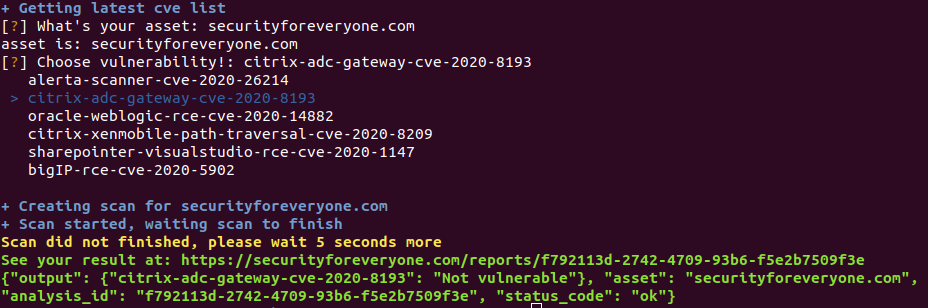 s4e-io-old-labs/s4e-cve-scanner
Scanner basé sur une API qui récupère et liste les dernières Vulnérabilités et expositions communes (CVE) pour une évaluation automatisée de la…
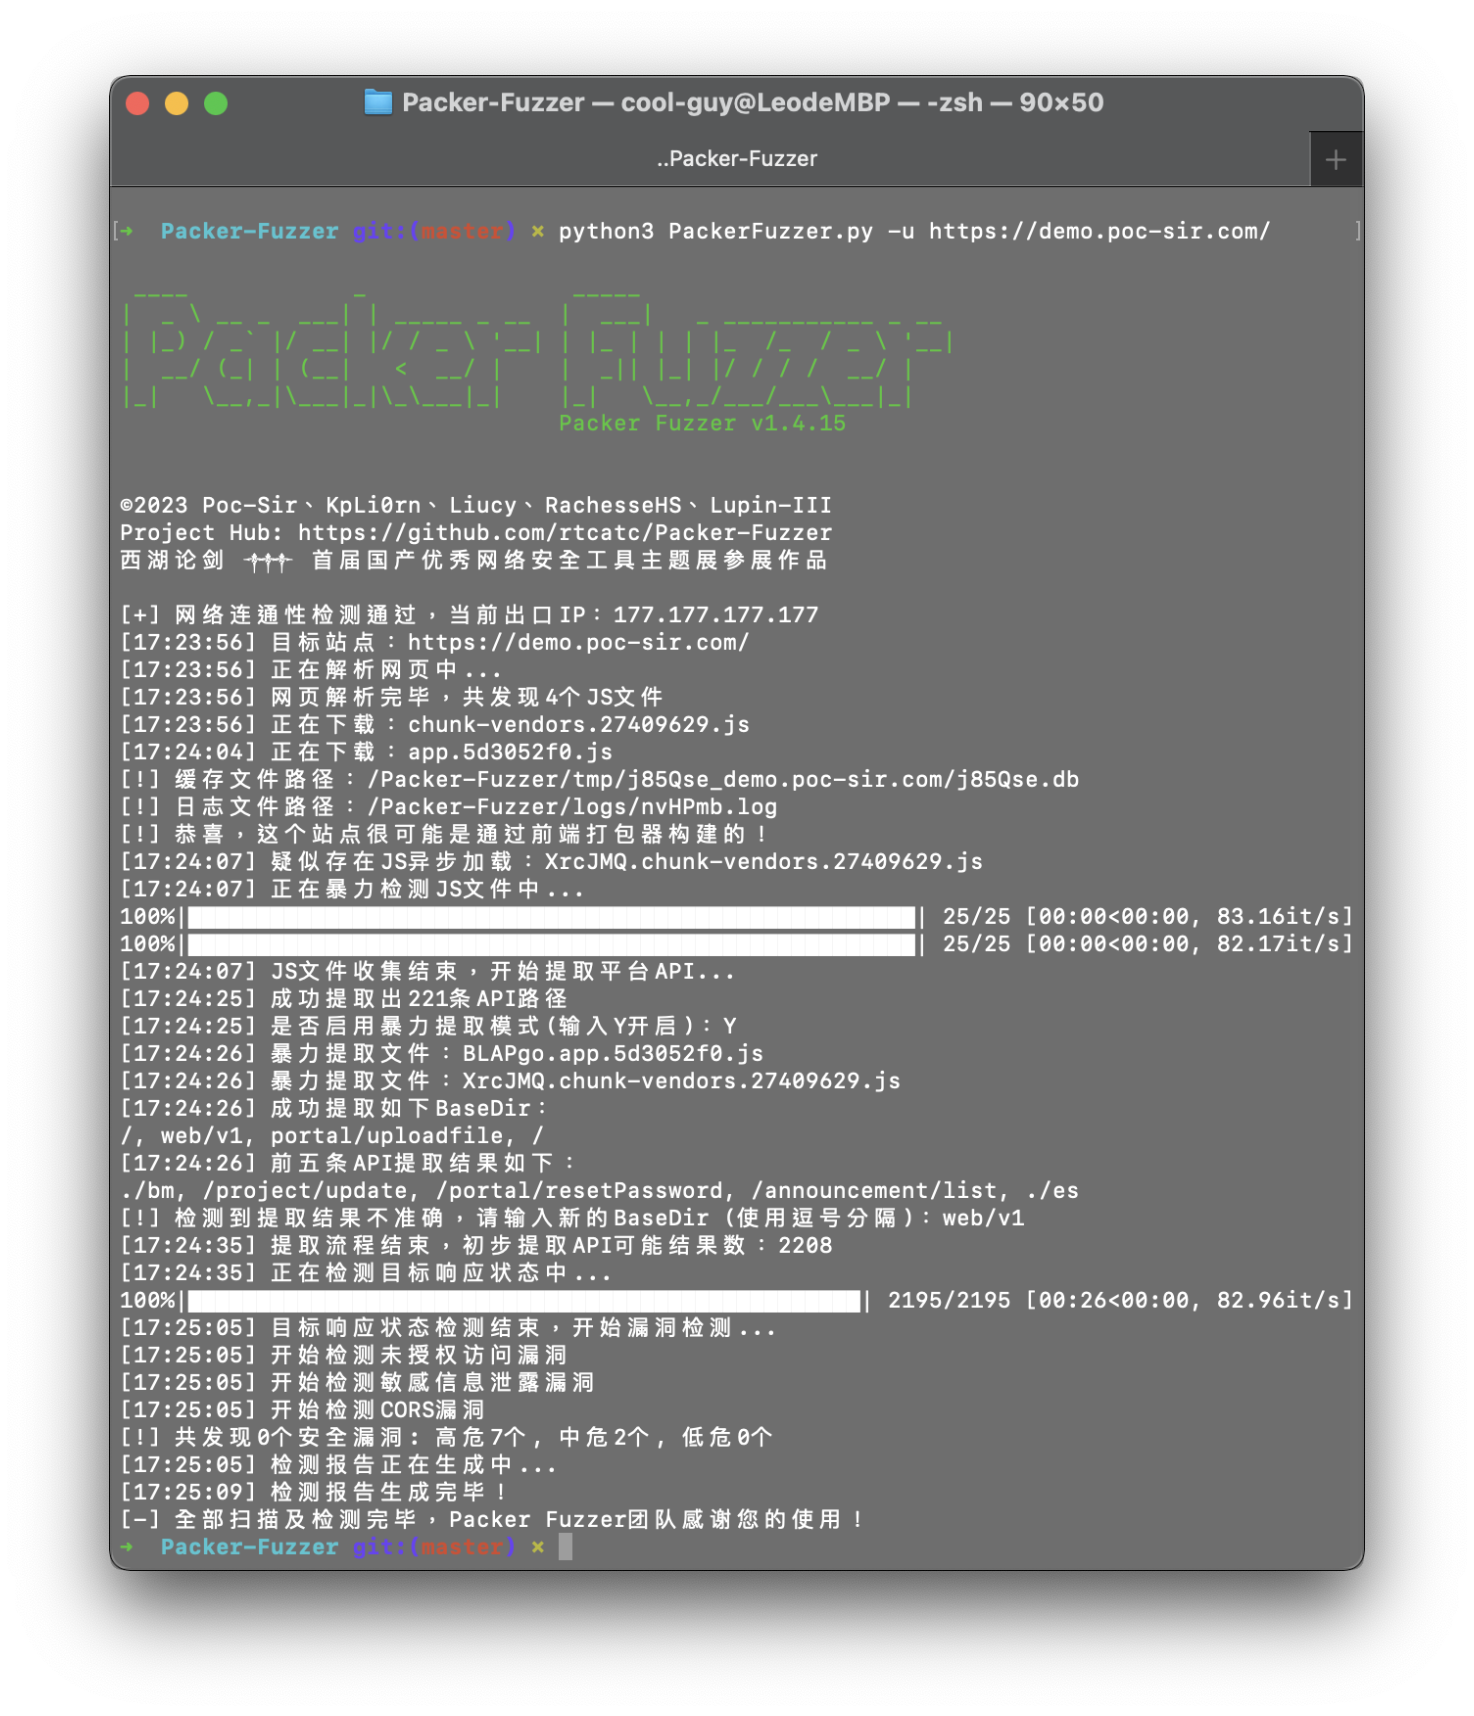 rtcatc/packer-fuzzer
Packer Fuzzer est un scanner rapide et efficace pour la détection de sécurité des sites web construits par des regroupeurs de modules JavaScript tels…
 repplus/rep-chrome
rep+ — Burp-style HTTP Repeater pour Chrome DevTools avec IA intégrée pour expliquer les requêtes et suggérer des attaques
 erev0s/vampi
API REST vulnérable avec les 10 principales vulnérabilités OWASP pour les tests de sécurité