

Tiredful-API
 payatu/tiredful-api
Une application web vulnérable intentionnellement conçue basée sur une API REST.
web-application-exploitationapi-security-testingpenetration-testing+2
583
payatu/tiredful-apiUne application web vulnérable intentionnellement conçue basée sur une API REST.
 sech0us3/waf-checker
Outil automatisé d'évaluation de WAF qui détecte les fournisseurs de pare-feu, teste 19 catégories d'attaques avec des payloads d'évasion avancés, et…
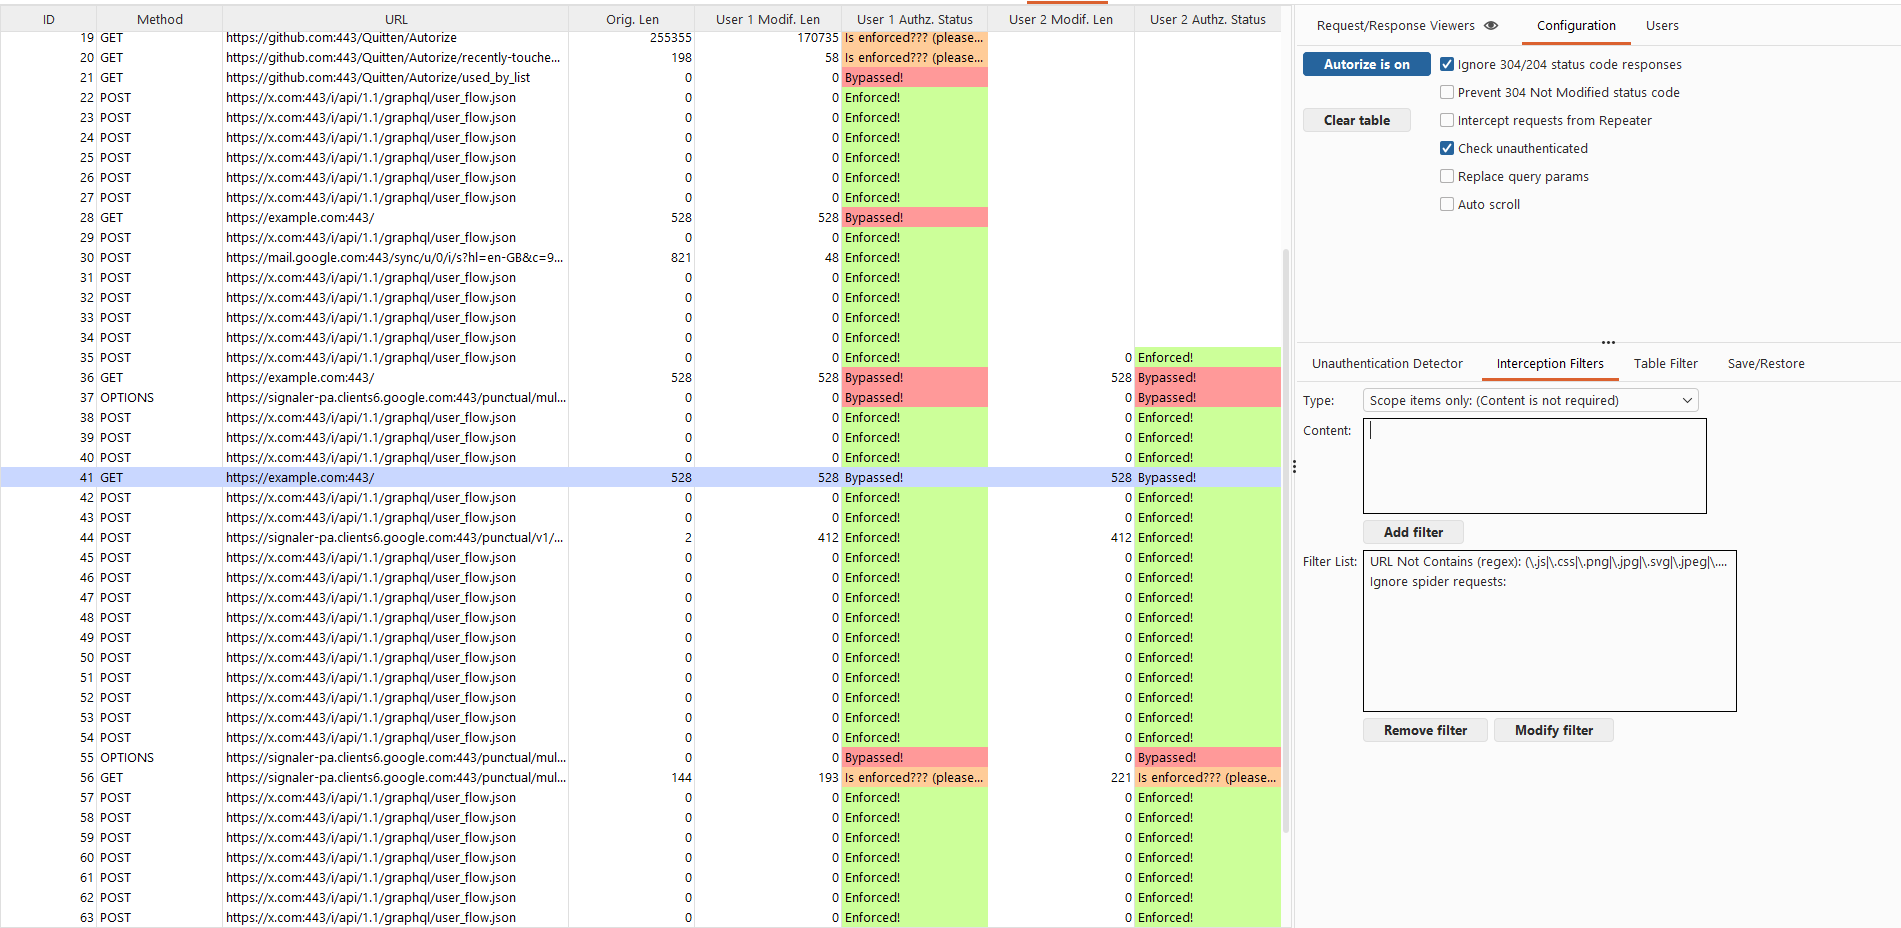 quitten/autorize
Extension de détection automatique du respect des autorisations pour Burp Suite écrite en Jython par Barak Tawily afin de faciliter le travail des…
 dipjyotimetia/hybridtestframework
Tests de bout en bout du Web, des API, du Cloud, des événements et de la sécurité.
 yalcinyolalan/wssat
OUTIL D'ÉVALUATION DE LA SÉCURITÉ DES SERVICES WEB
 dolevf/damn-vulnerable-graphql-application
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…
 nemesida-waf/waf-bypass
Outil automatisé de test de sécurité WAF qui détecte les faux positifs et les faux négatifs en utilisant plus de 15 catégories de charges utiles,…
 mozilla/firefox-devtools-mcp
Model Context Protocol (MCP) server that lets AI agents browse the web and debug web pages with Firefox
 androidhooker/hooker
Hooker est un projet open source pour les analyses dynamiques d'applications Android. Ce projet fournit divers outils et applications qui peuvent…
 net-hunter121/api-wordlist
Listes de mots sélectionnées de noms de fonctions API, verbes et noms pour le fuzzing de points de terminaison d'applications web avec Burp Suite…
 h2non/toxy
Proxy HTTP hackable pour les tests de résilience et les conditions réseau simulées.
 foxcornlab/thc-bloodmiami
Outil de pentesting de chat-box IA en C : envoie des charges utiles d'injection de langage (SQLi/NoSQL/XSS/SSTI) et de prompt injection aux…
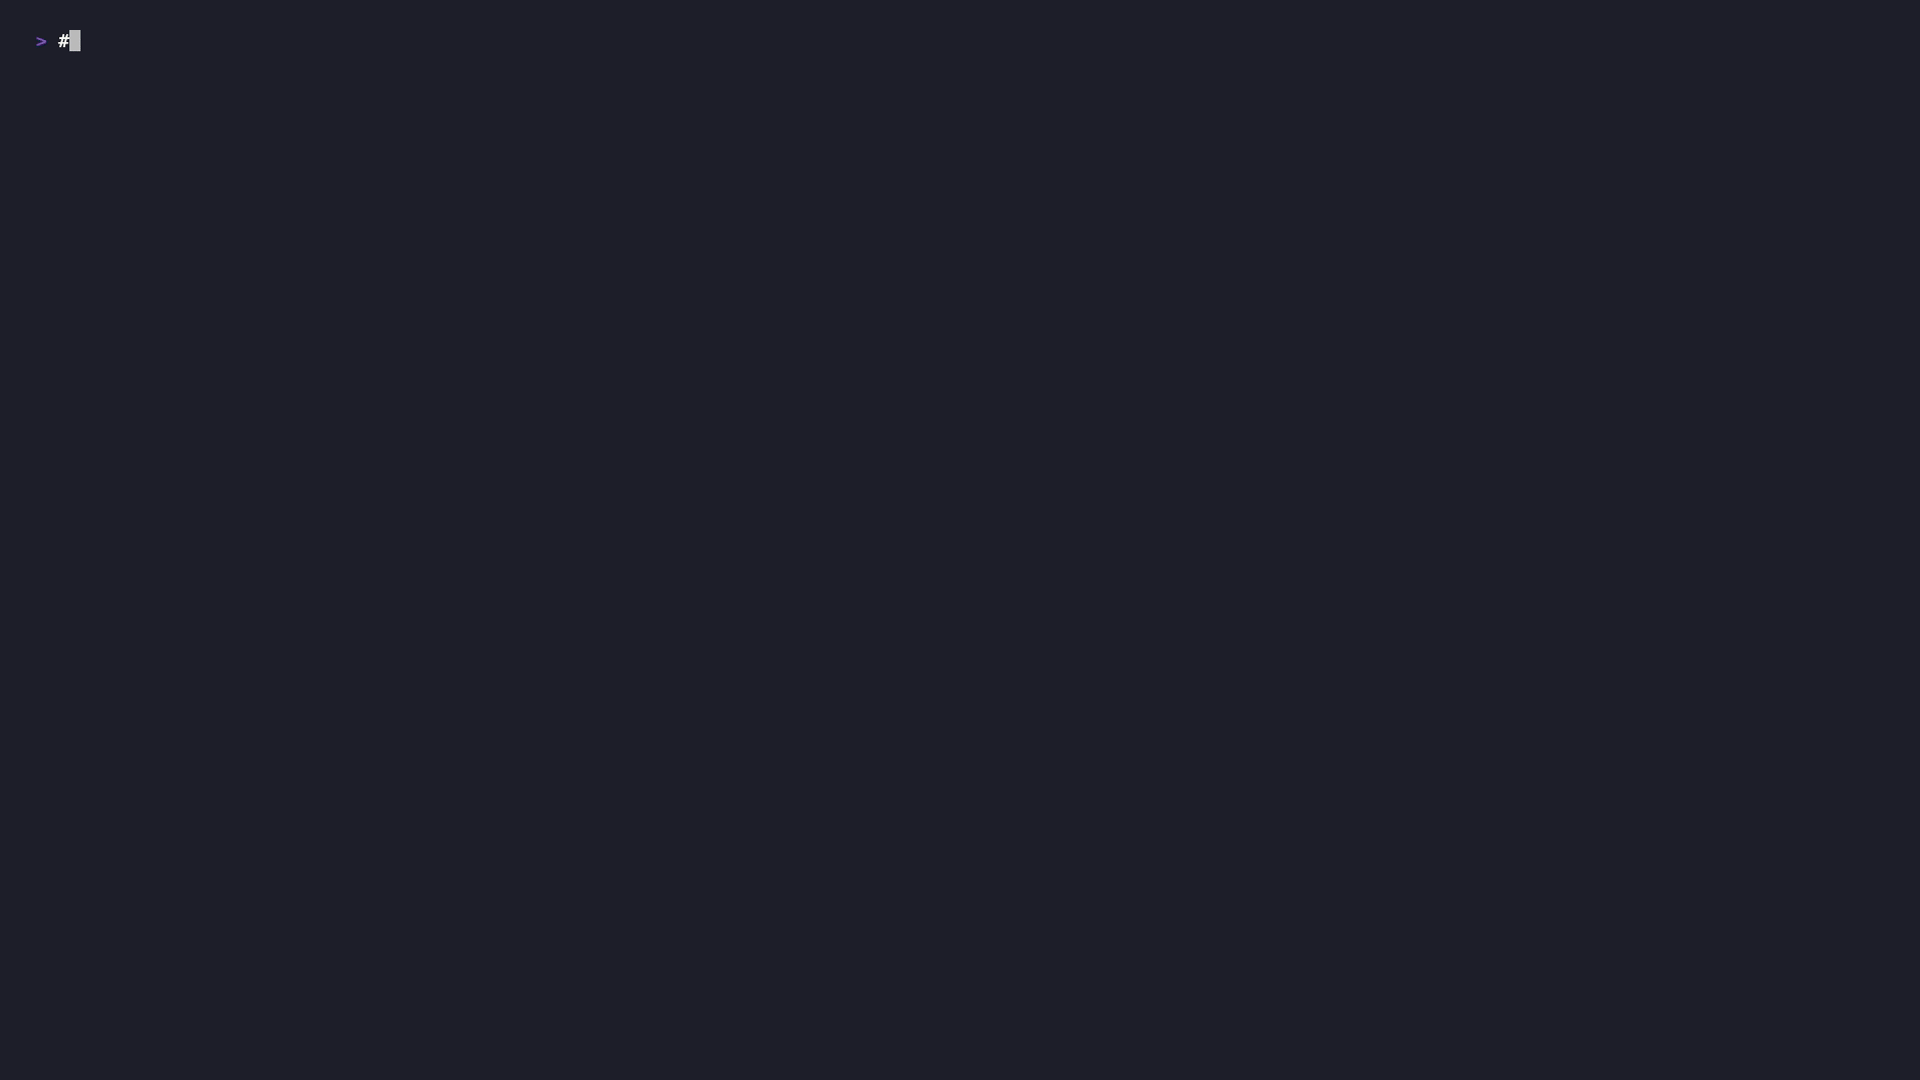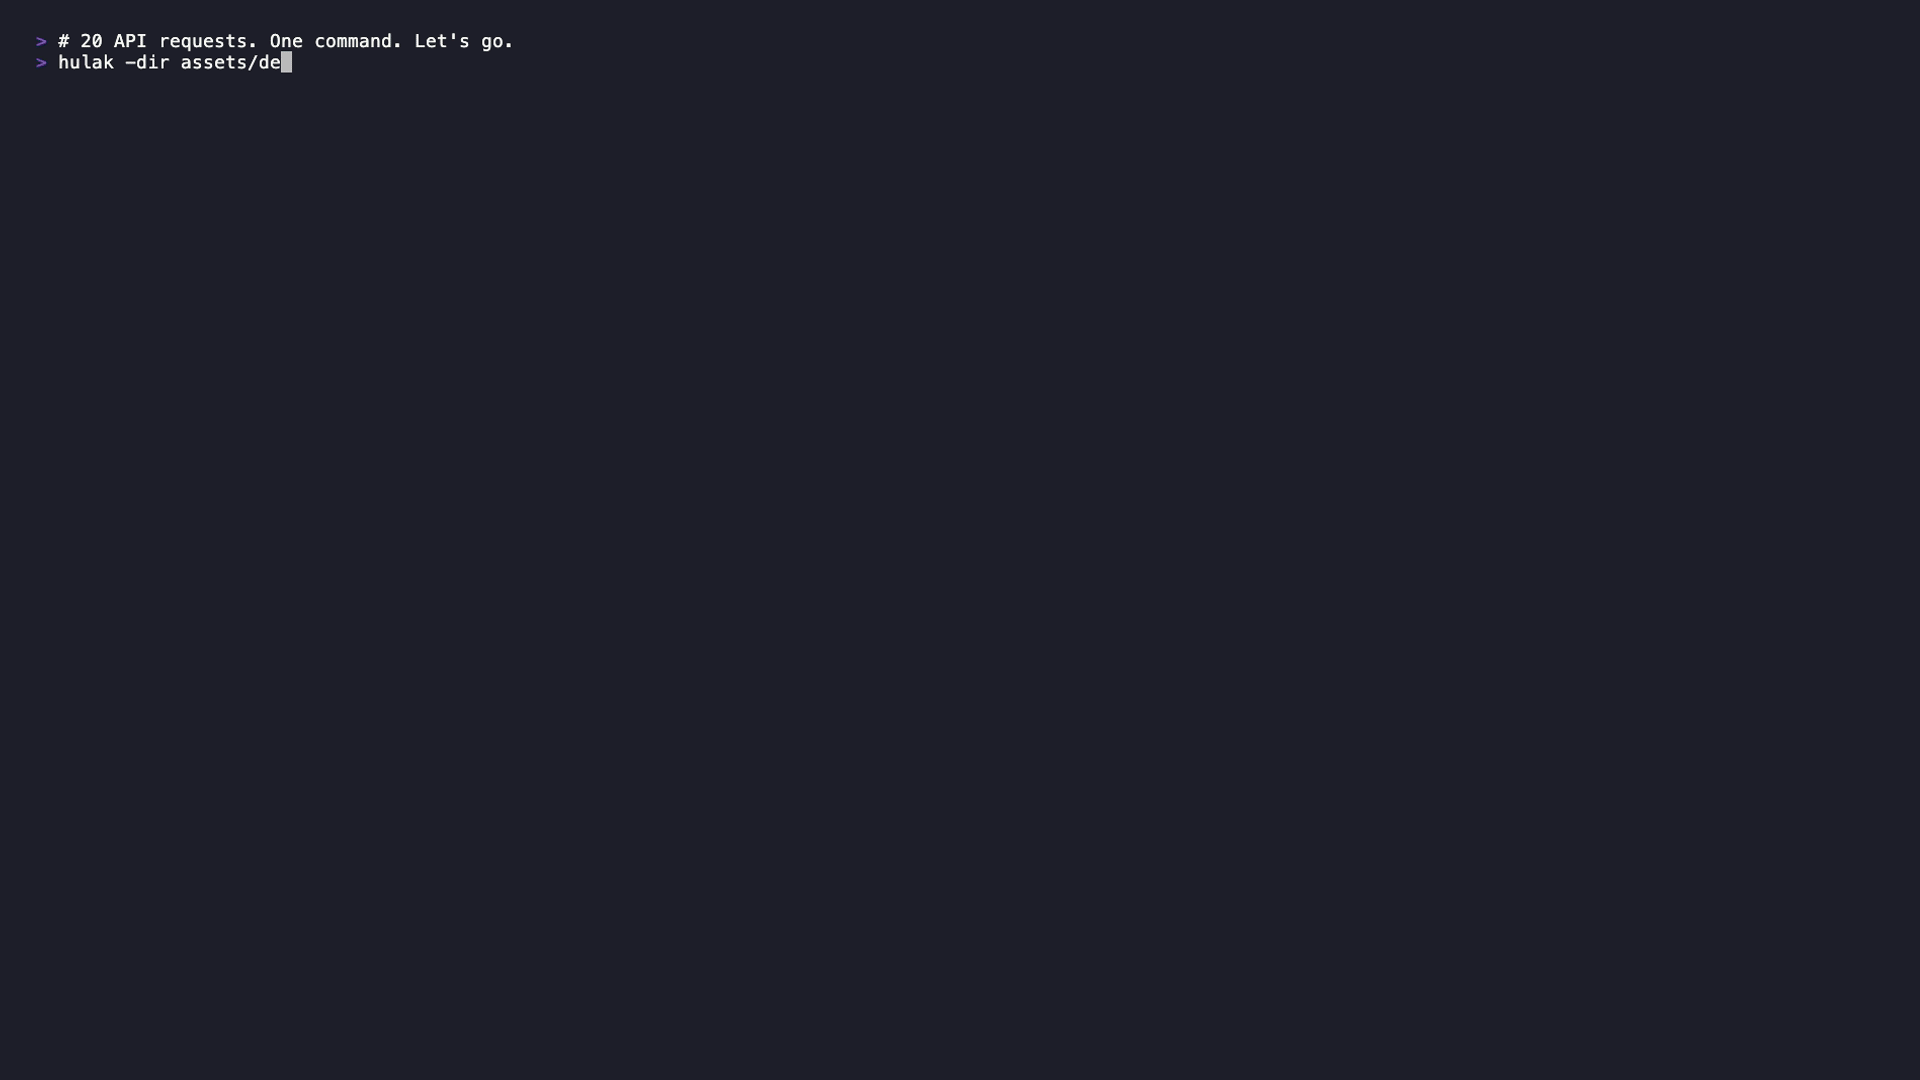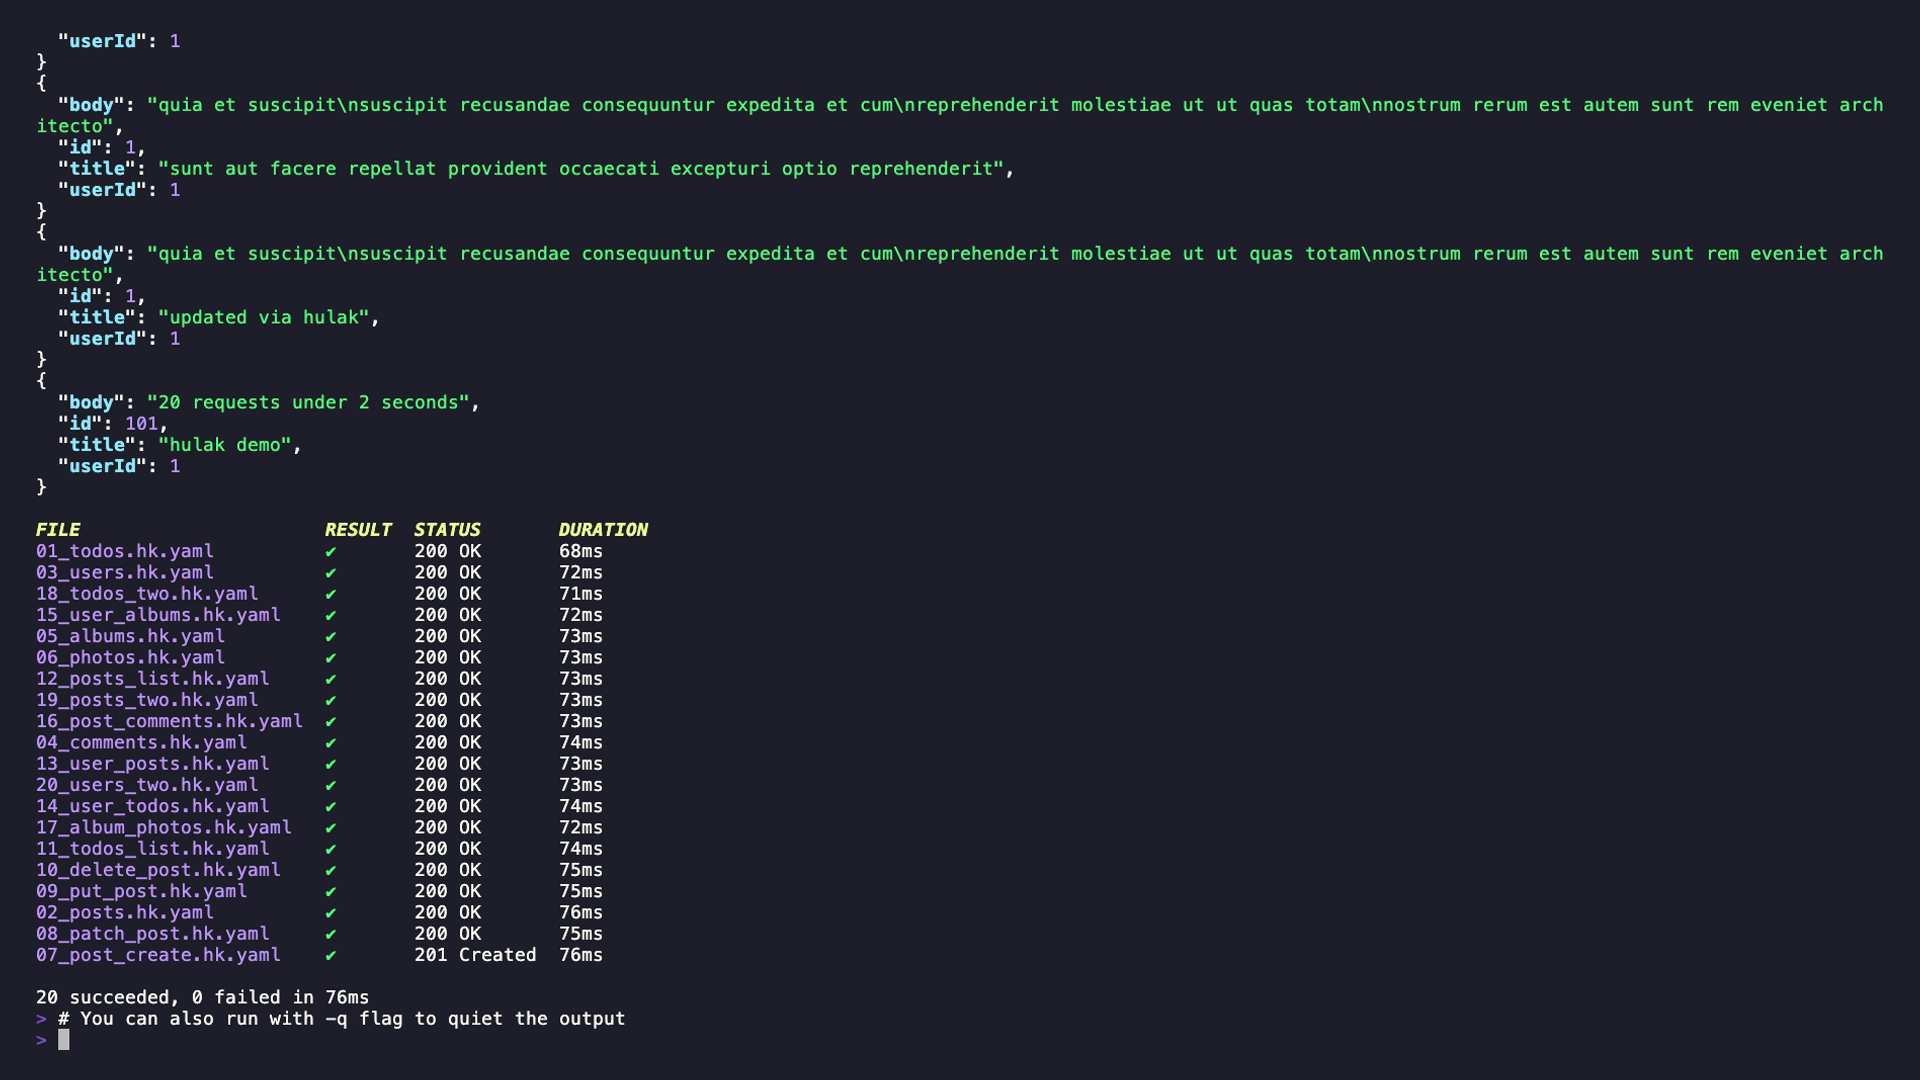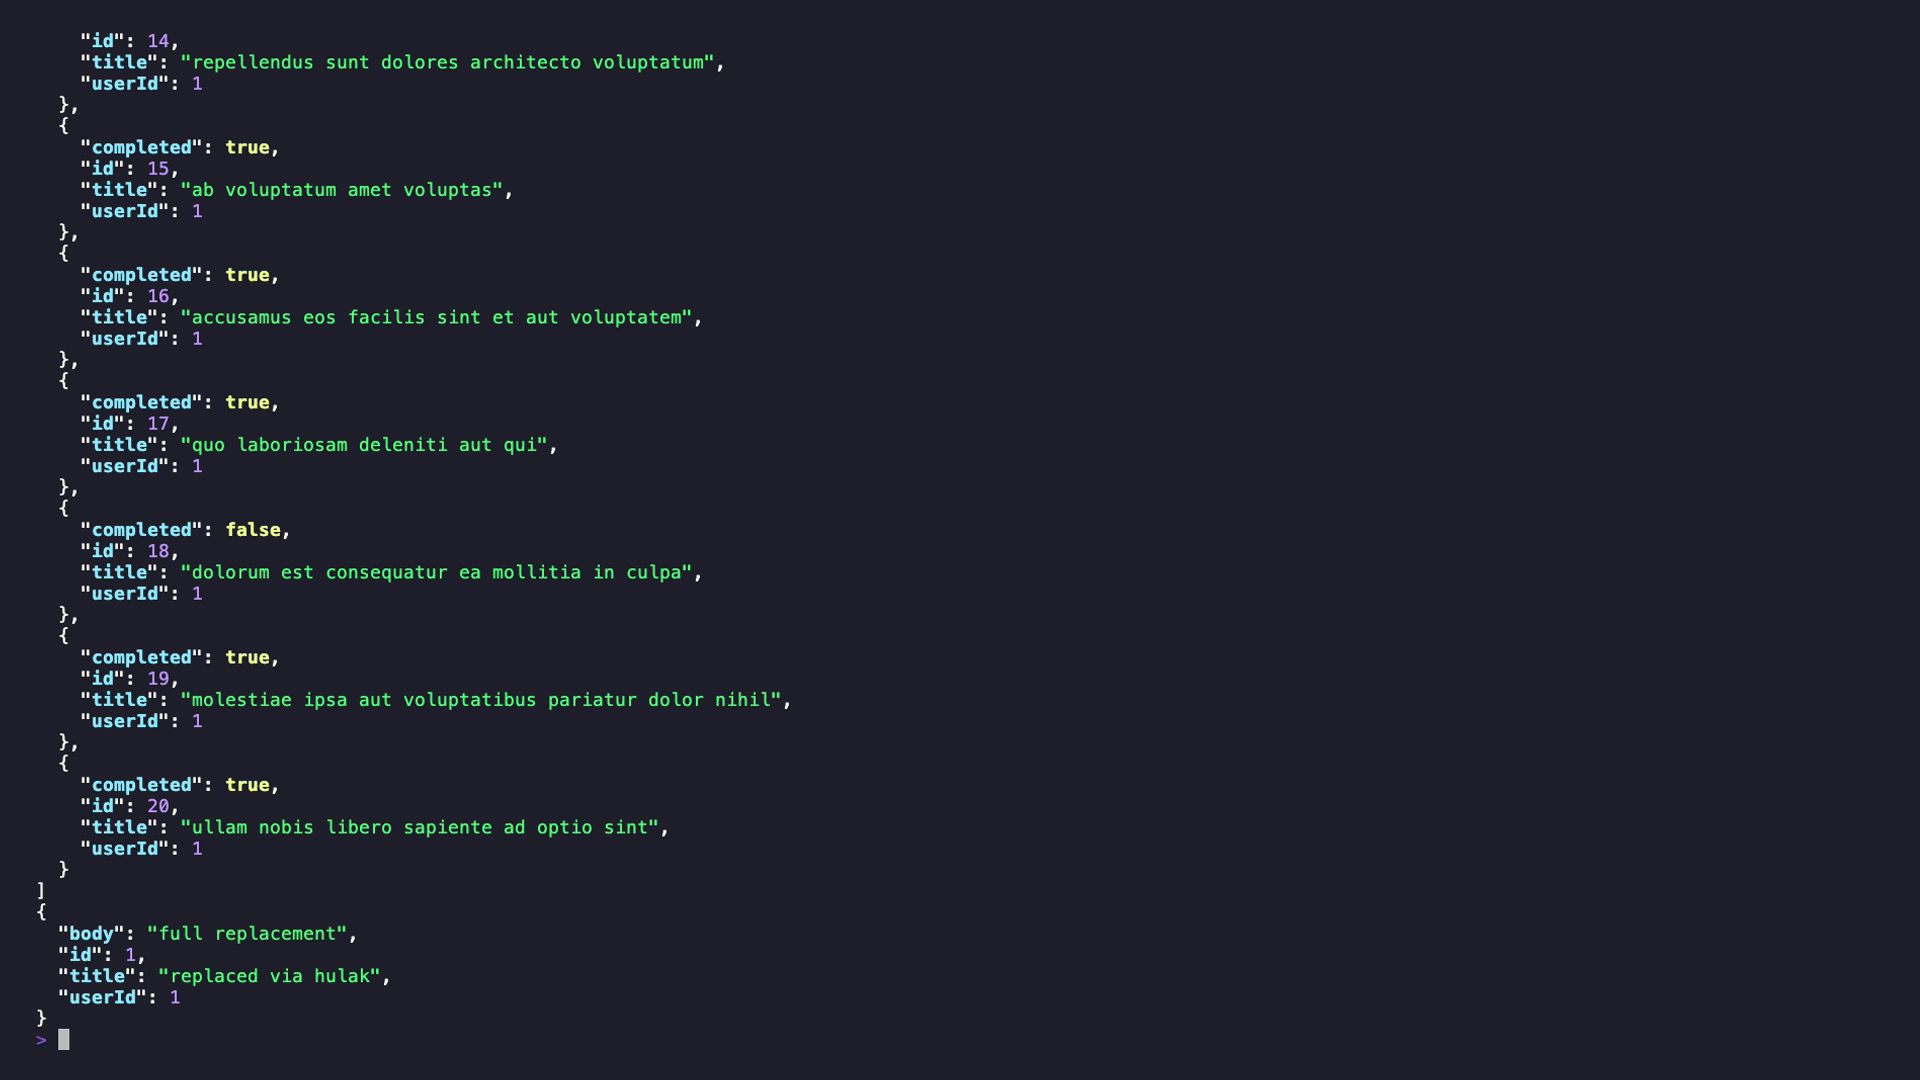 xaaha/hulak
Un client API CLI léger basé sur des fichiers, avec des secrets chiffrés par age, une prise en charge GraphQL native et un serveur MCP intégré pour…
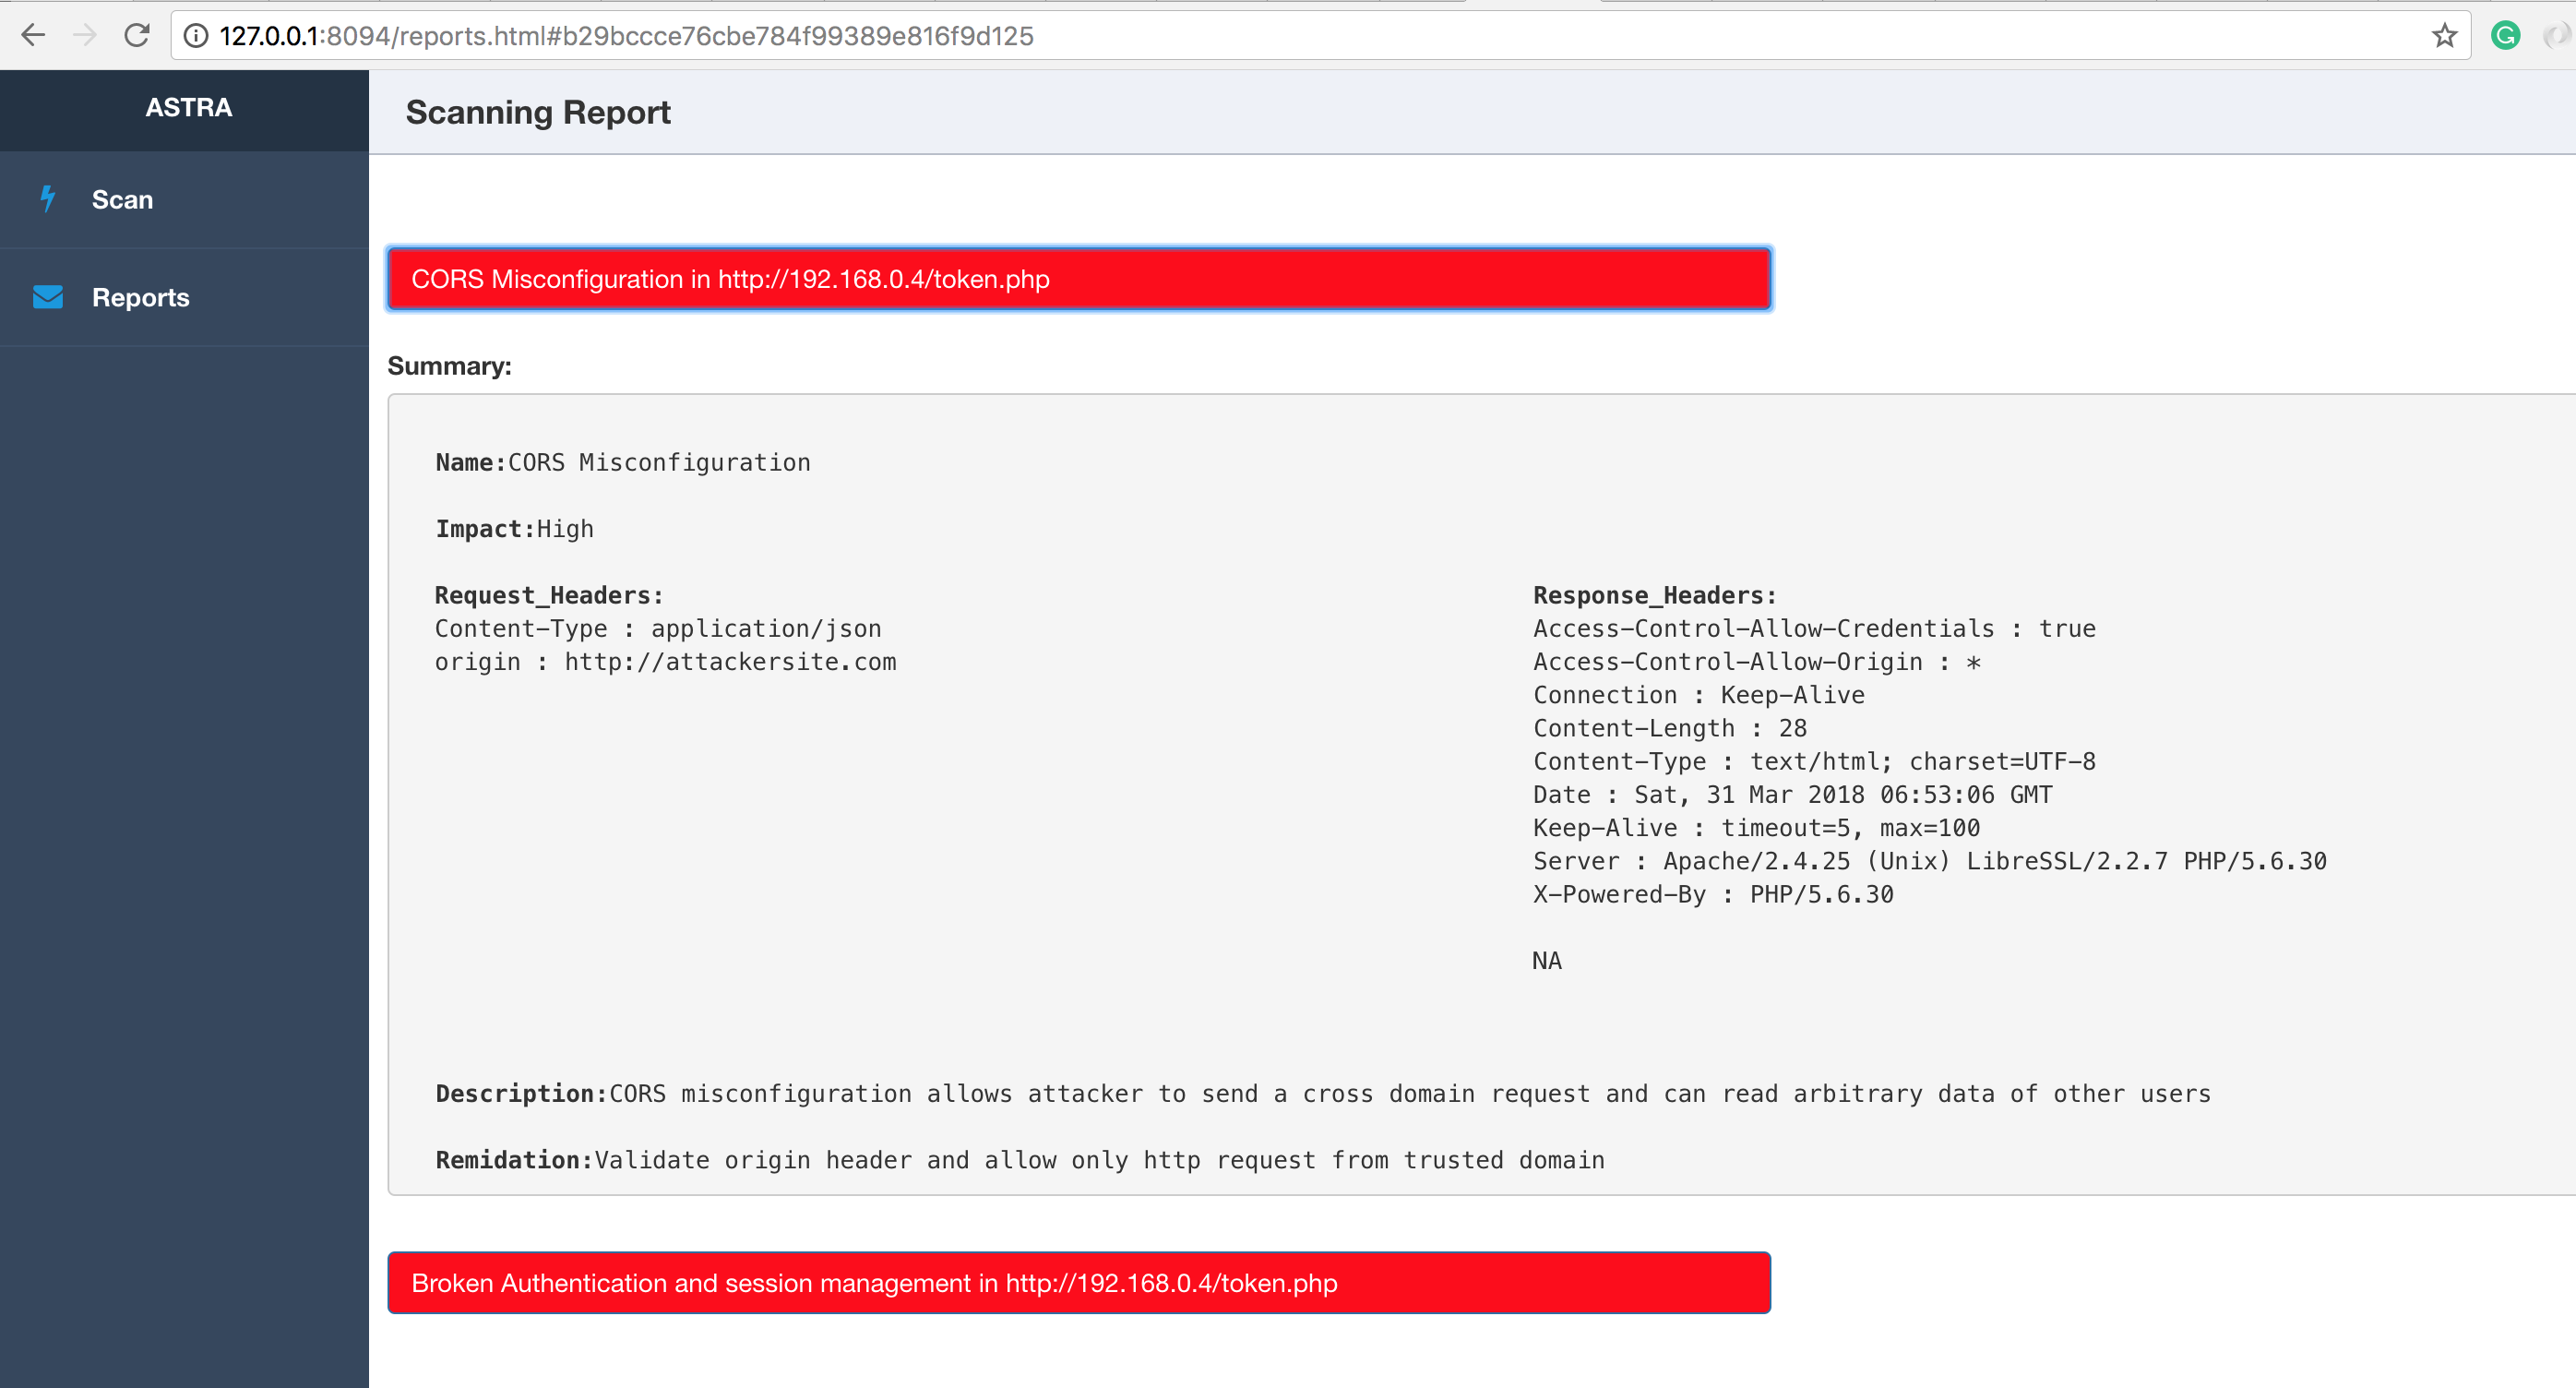 flipkart-incubator/astra
Tests de sécurité automatisés pour les API REST
 mseclab/pyjfuzz
PyJFuzz - Fuzzer JSON Python
 jbsouthe/http-breakout-proxy
Analyse de proxy HTTP pour la rétro-ingénierie de la communication protocolaire
 denoland/clawpatrol
Pare-feu proxy au niveau filaire pour agents IA qui intercepte et contrôle le trafic SQL, Kubernetes et HTTP à l'aide de règles HCL, avec isolation…
 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité