Aresius
Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…

Proxy d'interception HTTP/HTTPS natif pour les testeurs d'intrusion et les chasseurs de bug bounty avec altération des requêtes en direct, rejeu de…

☸Le tout premier outil de test d'API GraphQL tenant compte des dépendances !

HTTP Toolkit est un outil open-source et élégant pour le débogage, les tests et le développement avec HTTP(S) sous Windows, Linux et Mac :tada:…

Plugin Burp pour déchiffrer le trafic chiffré AES à la volée

Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…

Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.

Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)

dépôt open source pour valider les applications d'IA agentique : redteam, comportement, chaîne d'approvisionnement, analyse statique

Extension Burp Suite qui ajoute des outils MCP intégrés, une analyse assistée par IA, des contrôles de confidentialité, un scan passif et actif, et…

Une plateforme de test de sécurité open source, locale et prioritaire, conçue pour les pentesteurs, les agents IA, les pipelines CI/CD et les équipes.

Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.

Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…

Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…

Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…

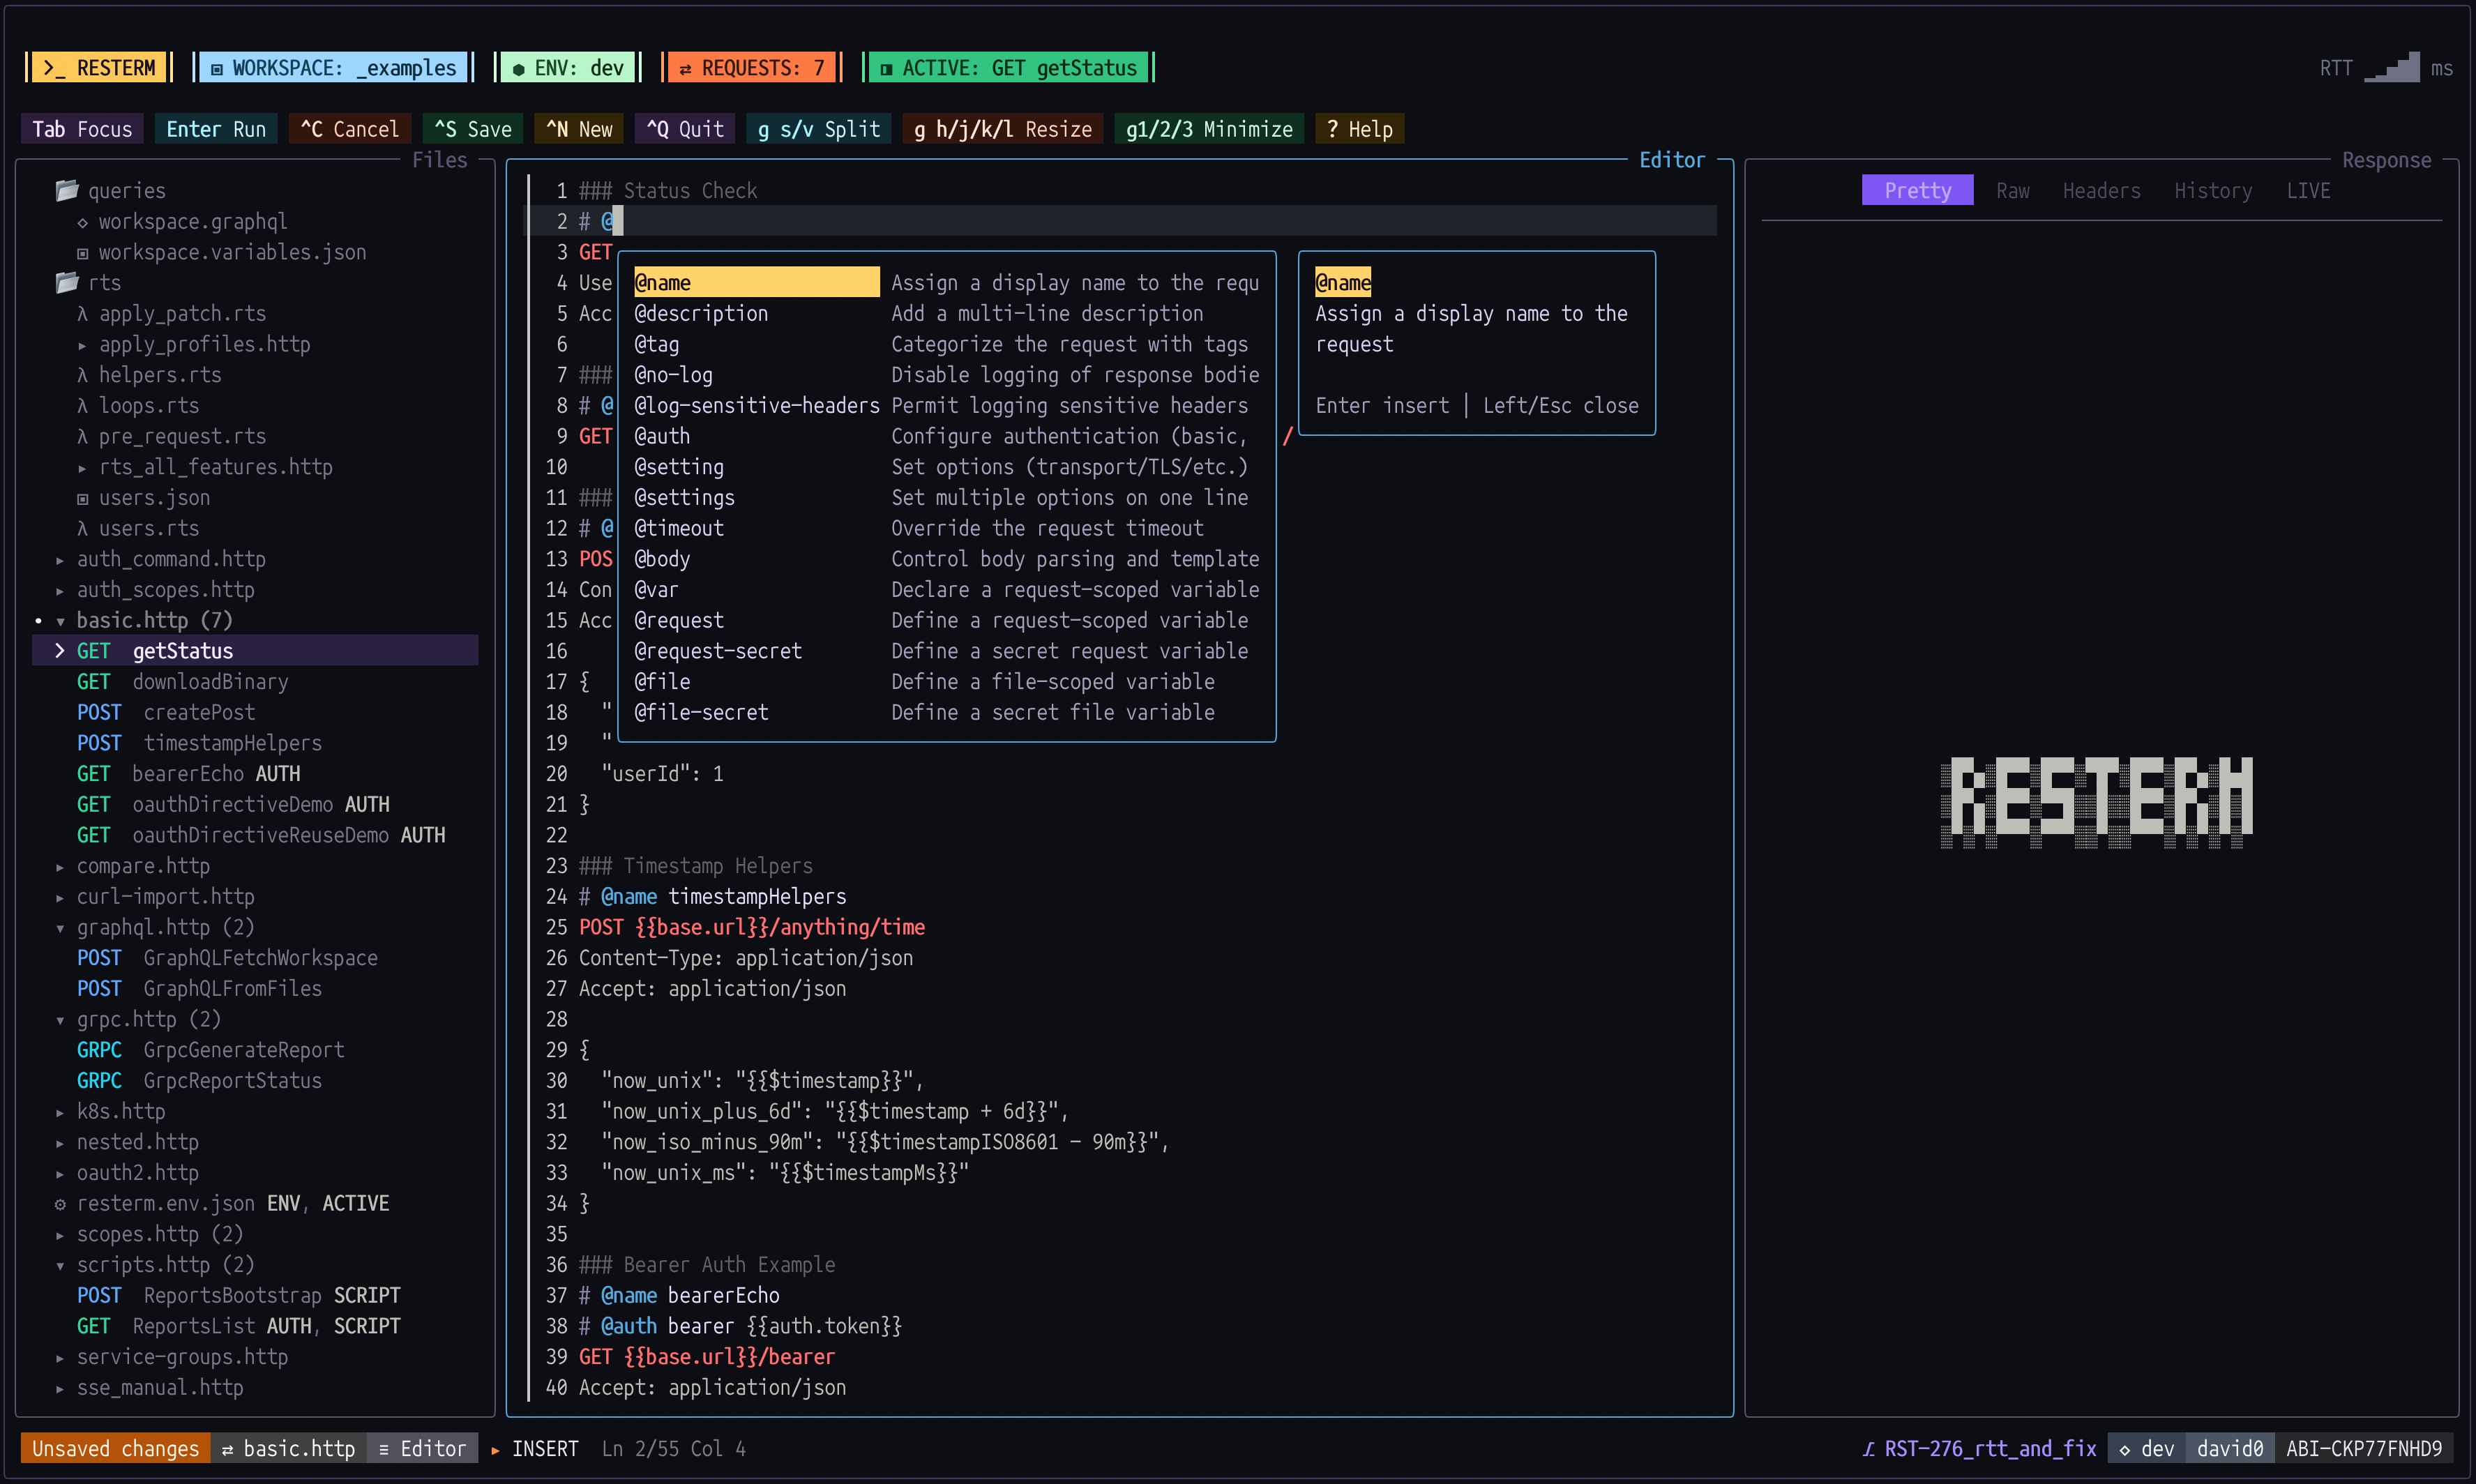
Terminal API client for HTTP, GraphQL, gRPC, WebSocket and SSE. Plain .http files you can diff and version, with scripted tests, workflows, mocks,…

Outil CLI qui audite les spécifications OpenAPI, les valide par rapport aux bonnes pratiques et exécute des tests de sécurité automatisés pour…

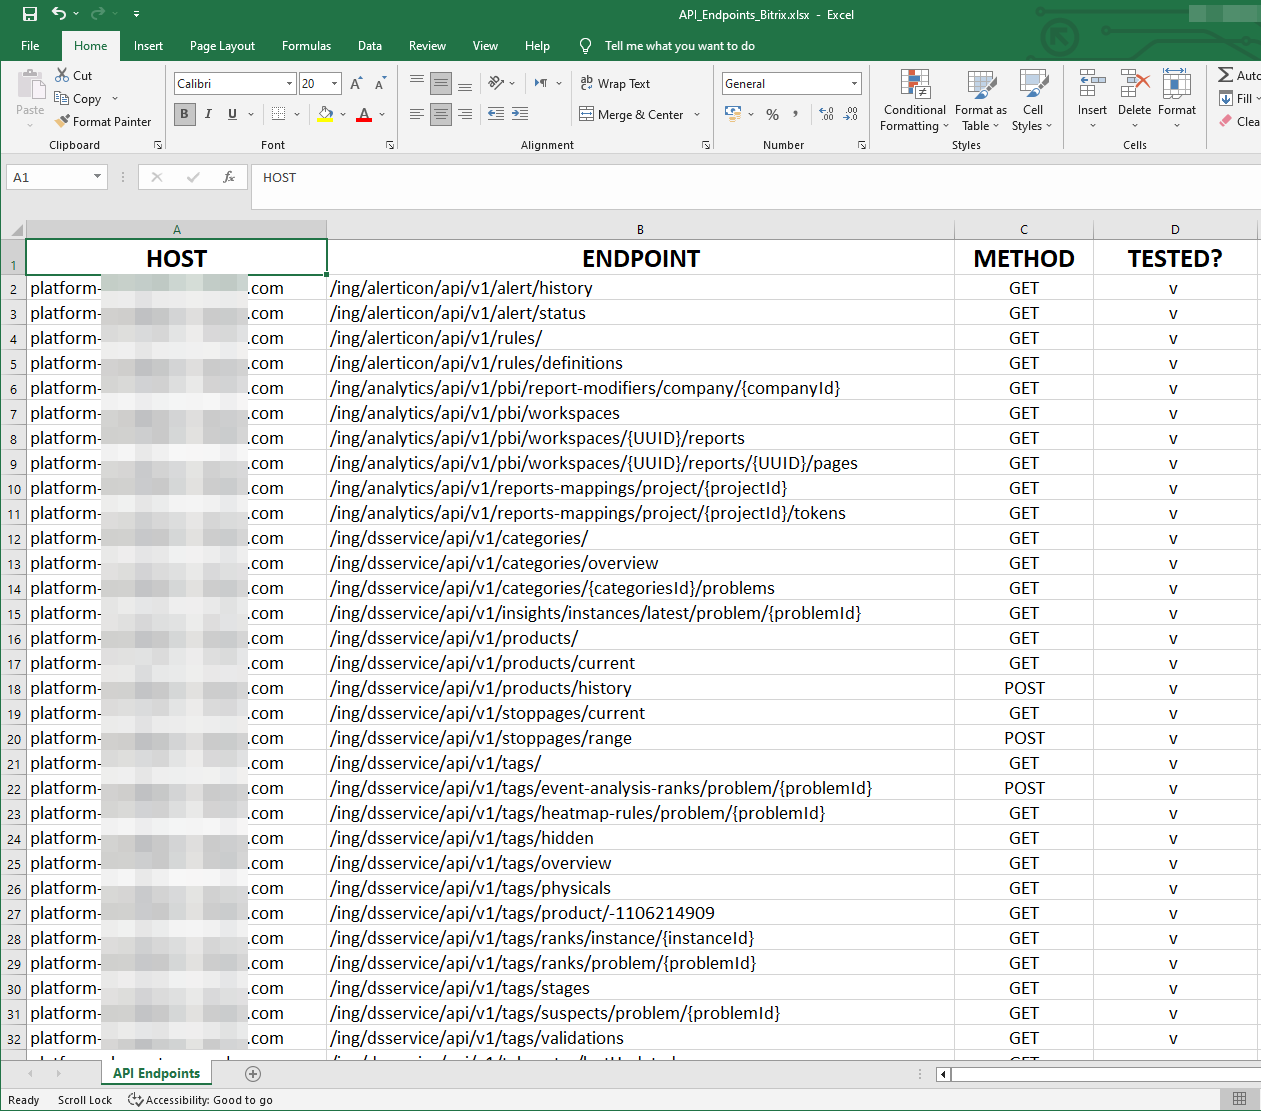
Outil multi-processus pour collecter et extraire des informations vers un fichier Excel à partir d'un fichier de sortie Burp Suite.

Open-source AI pentester that proves every finding. Machine oracles re-run each exploit; verified bugs ship a proof capsule you can replay yourself.