
Agent-Security-Regression-Harness
 owasp/agent-security-regression-harness
Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
vulnerability-analysiscode-analysisapi-security-testing+4
owasp/agent-security-regression-harnessTests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.
 weirdmachine64/redom
Une extension Burp Suite qui apporte des capacités complètes de rendu DOM directement dans Burp, permettant de tester efficacement la sécurité des…
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
Plugin Jenkins pour les tests automatisés d'applications mobiles via le cloud Perfecto, gérant les connexions de tunnel sécurisé et les…
 hackinglz/maps_scanner
MAPS - scanner cloud et analyseur de réponses pour la recherche sur Microsoft Defender.
 justmorpheus/burp-automation
Réalisation d'un scan automatisé à l'aide de Burp Suite Pro et de l'API REST Burp de Vmware
 curtail-inc/hello-regrade-security
Trouvez la vulnérabilité que vos tests n'ont jamais été conçus pour détecter. Une démo ReGrade modélisant CVE-2023-5968 : détectez une fuite de…
 shoucheng3/square__retrofit_cve-2018-1000850_2-4-0
Bibliothèque client HTTP typée pour Android et Java, permettant la communication avec des API REST via une configuration de requêtes basée sur des…
 y-security/ylog4j
PortSwigger Burp Plugin pour Log4j (CVE-2021-44228)
 deepseasred/autonessus
Ce script communique avec l'API Nessus pour aider à automatiser les scans. Selon l'option fournie avec le script, vous pouvez lister tous les scans,…
 owasp/raider
OWASP Raider : un framework novateur pour manipuler les processus HTTP des sessions persistantes
 nccgroup/amfdser-ngng
Un plugin Burp Extender qui prend des objets AMF désérialisés et les encode en XML à l'aide de la bibliothèque Xtream.
 logisek/huntcyberark
Audit de sécurité CyberArk
 infobyte/faraday_burp
Extension Burp pour la collaboration dans Faraday
 amnnrth/cve-2025-34291_cors_security_scanner
Un outil léger d'évaluation de la sécurité basé sur Python, conçu pour détecter les dangereuses mauvaises configurations Cross-Origin Resource…
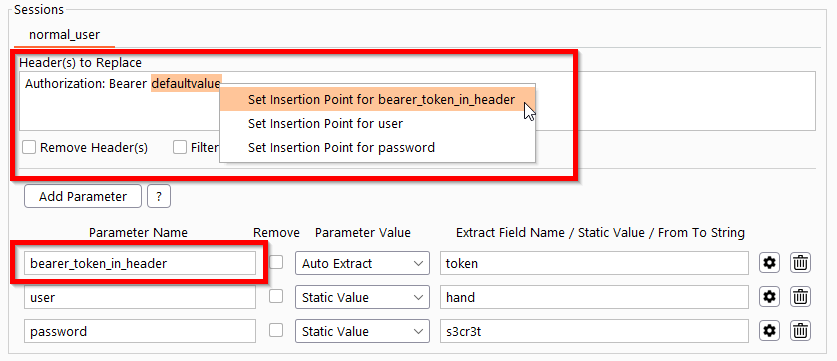 simioni87/auth_analyzer
Extension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
 appsecco/dvcsharp-api
Damn Vulnerable C# Application (API)