
burpcommander
 pentestgeek/burpcommander
Interface en ligne de commande Ruby pour l'API REST de Burp Suite
web-vulnerability-scannersscripting-automationapi-security-testing+1
57
pentestgeek/burpcommanderInterface en ligne de commande Ruby pour l'API REST de Burp Suite
 syss-research/wcfproxy
Un proxy pour le trafic WCF basé sur net.tcp.
 google/nogotofail
Un outil de test de sécurité du trafic réseau en boîte noire sur le chemin.
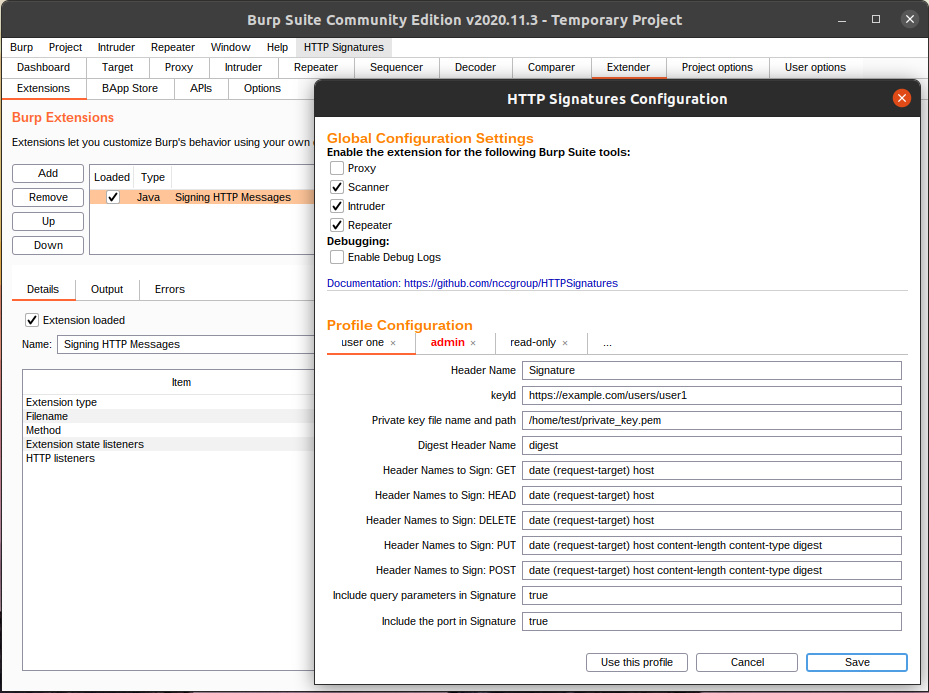 nccgroup/httpsignatures
Une extension Burp Suite implémentant le brouillon draft-ietf-httpbis-message-signatures-01 de la spécification Signing HTTP Messages.
 nccgroup/wcfdser-ngng
Un plugin Burp Extender qui rendra les objets SOAP binaires lisibles et modifiables.
 hackvertor/repeat-strike
Extension Burp Suite qui utilise des règles de strike regex générées par IA pour détecter les failles IDOR et de contrôle d'accès, puis analyse…
 wkeeling/selenium-wire
Étend les bindings Python de Selenium pour vous permettre d'inspecter les requêtes émises par le navigateur.
 nccgroup/autorepeater
Répétition automatisée de requêtes HTTP avec Burp Suite
 tpt11fb/springvulscan
Plugin de scan de vulnérabilités Spring pour burpsuite. SpringVulScan : prend en charge la détection : fuite de routes | CVE-2022-22965 |…
 trailofbits/slither-mcp
Serveur MCP pour l'analyse statique Slither des contrats intelligents Solidity
 morpheuslord/nmap-api
API RESTful enveloppant Nmap pour le scan réseau automatisé, la détection de ports, l'énumération de services et l'analyse de vulnérabilités avec une…
 m19o/graphqlgrapper
Extension Burp Suite pour extraire et collecter les endpoints d'API GraphQL à partir de l'historique des requêtes HTTP pour les tests de sécurité et…
 vertexcover-io/strot
Agent de scraping pour API Web
 offensive360/mcp-server
Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…
 chrislockard/api_wordlist
Une wordlist de noms d'API pour l'évaluation d'applications web.
 impact-i/x8-burp
Suite de découverte de paramètres cachés
 aress31/openapi-parser
Analysez les documents OpenAPI dans Burp Suite pour automatiser les évaluations de sécurité des API basées sur OpenAPI (approuvé par PortSwigger pour…
 coffinxp/google-api-key-scanner
Valide les clés API Google Maps contre 21 points de terminaison, révélant les services exposés avec des URL de PoC, la prise en charge du proxy et le…