
aura-inspector
 google/aura-inspector
Outil de test de sécurité automatisé pour Salesforce Experience Cloud qui découvre les applications Aura mal configurées, les enregistrements…
api-security-testinginformation-gatheringweb-security+3
103
google/aura-inspectorOutil de test de sécurité automatisé pour Salesforce Experience Cloud qui découvre les applications Aura mal configurées, les enregistrements…
 rub-nds/rest-attacker
Cadre de test de pénétration automatisé pour les API REST avec génération de tests pilotée par OpenAPI, 32 tests de sécurité basés sur OWASP, et…
 jp/hermes-proxy
Hermes Proxy - Analyseur de trafic HTTP
 synlace/ferret
La suite collaborative de pentest pour applications web.
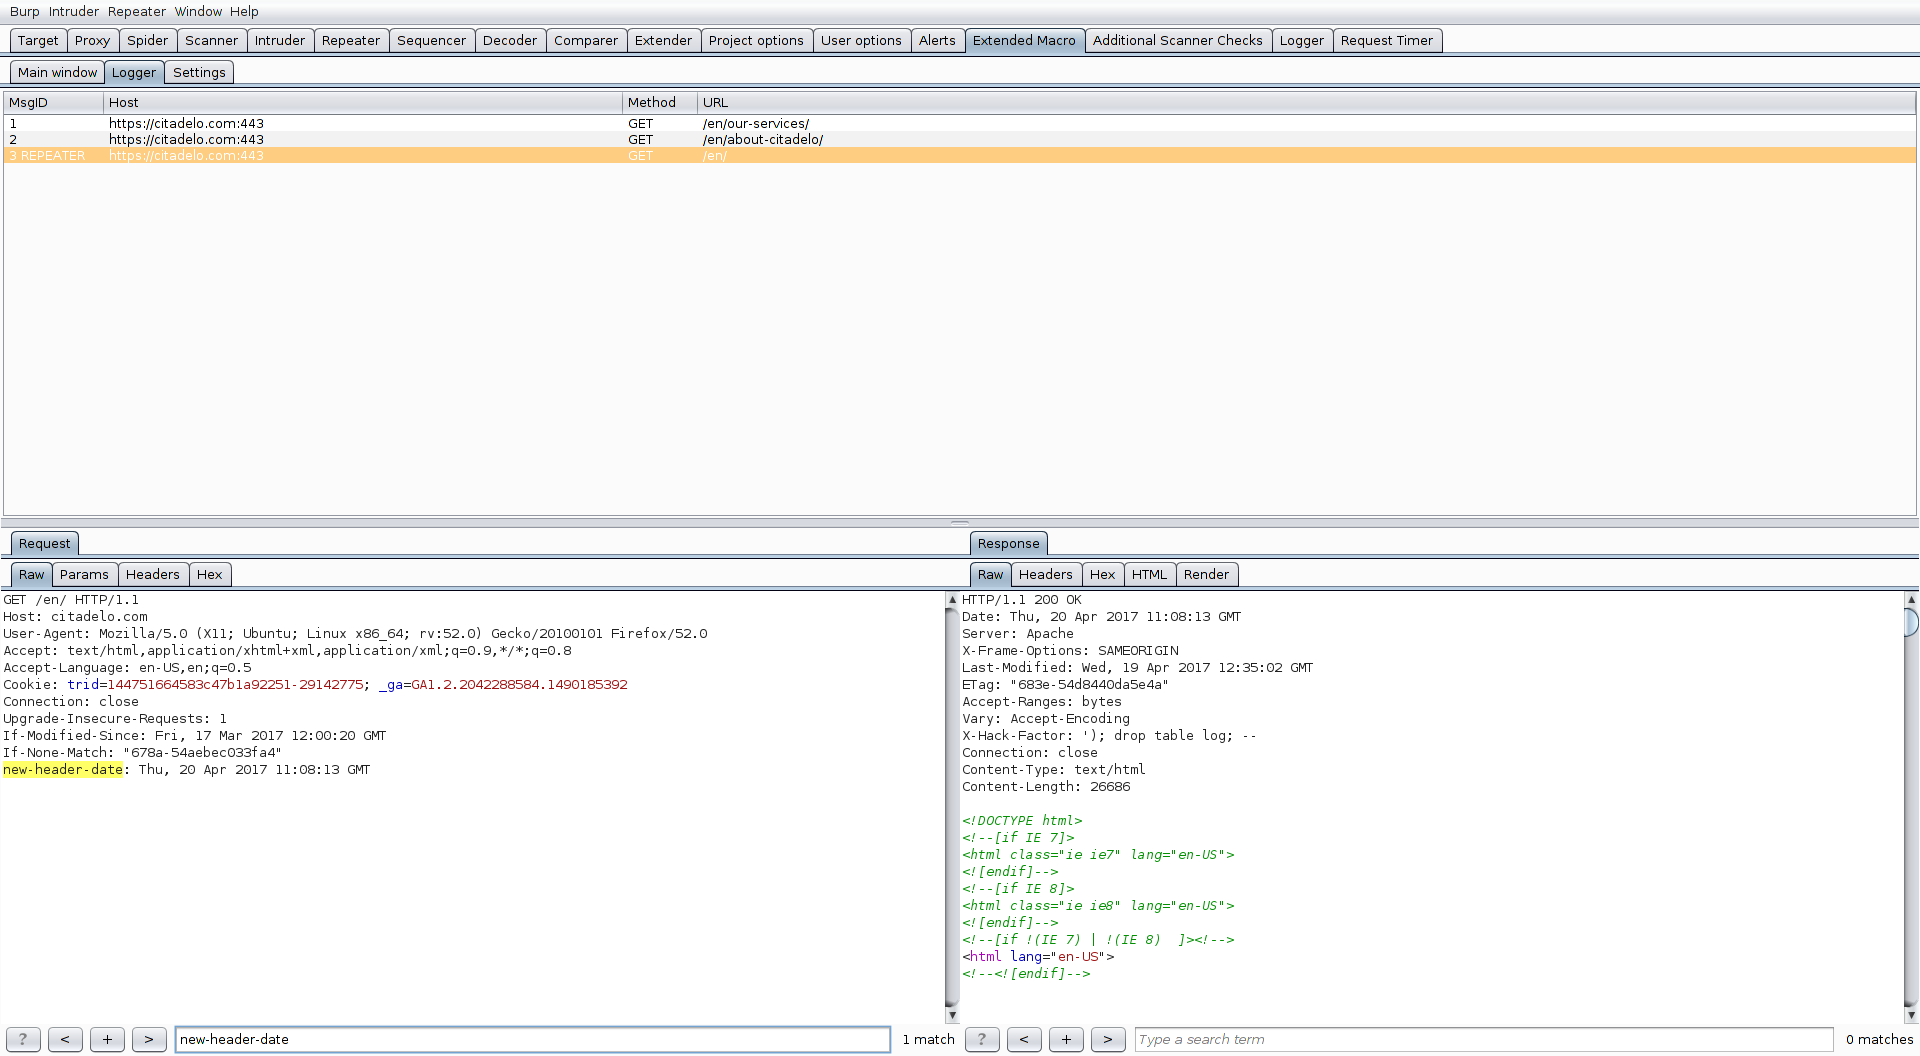 fruh/extendedmacro
ExtendedMacro - Plugin BurpSuite offrant des fonctionnalités de macro étendues
 teycir/burpwpsscan
Extension Burp pour le scan de sécurité WordPress
 roottusk/vapi
vAPI est une interface programmée de manière vulnérable (Vulnerable Adversely Programmed Interface) qui est une API auto-hébergeable reproduisant les…
 cybervelia/graphicator
Outil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…
 agentsid-dev/agentsid-scanner
Scanner de sécurité pour les serveurs MCP. Évalue l'authentification, les permissions, les risques d'injection et la sécurité des outils. Le phare de…
 sn1r/mass-assigner
Outil automatisé pour détecter les vulnérabilités de « mass assignment » en extrayant des paramètres d’une requête HTTP et en les appliquant à une…
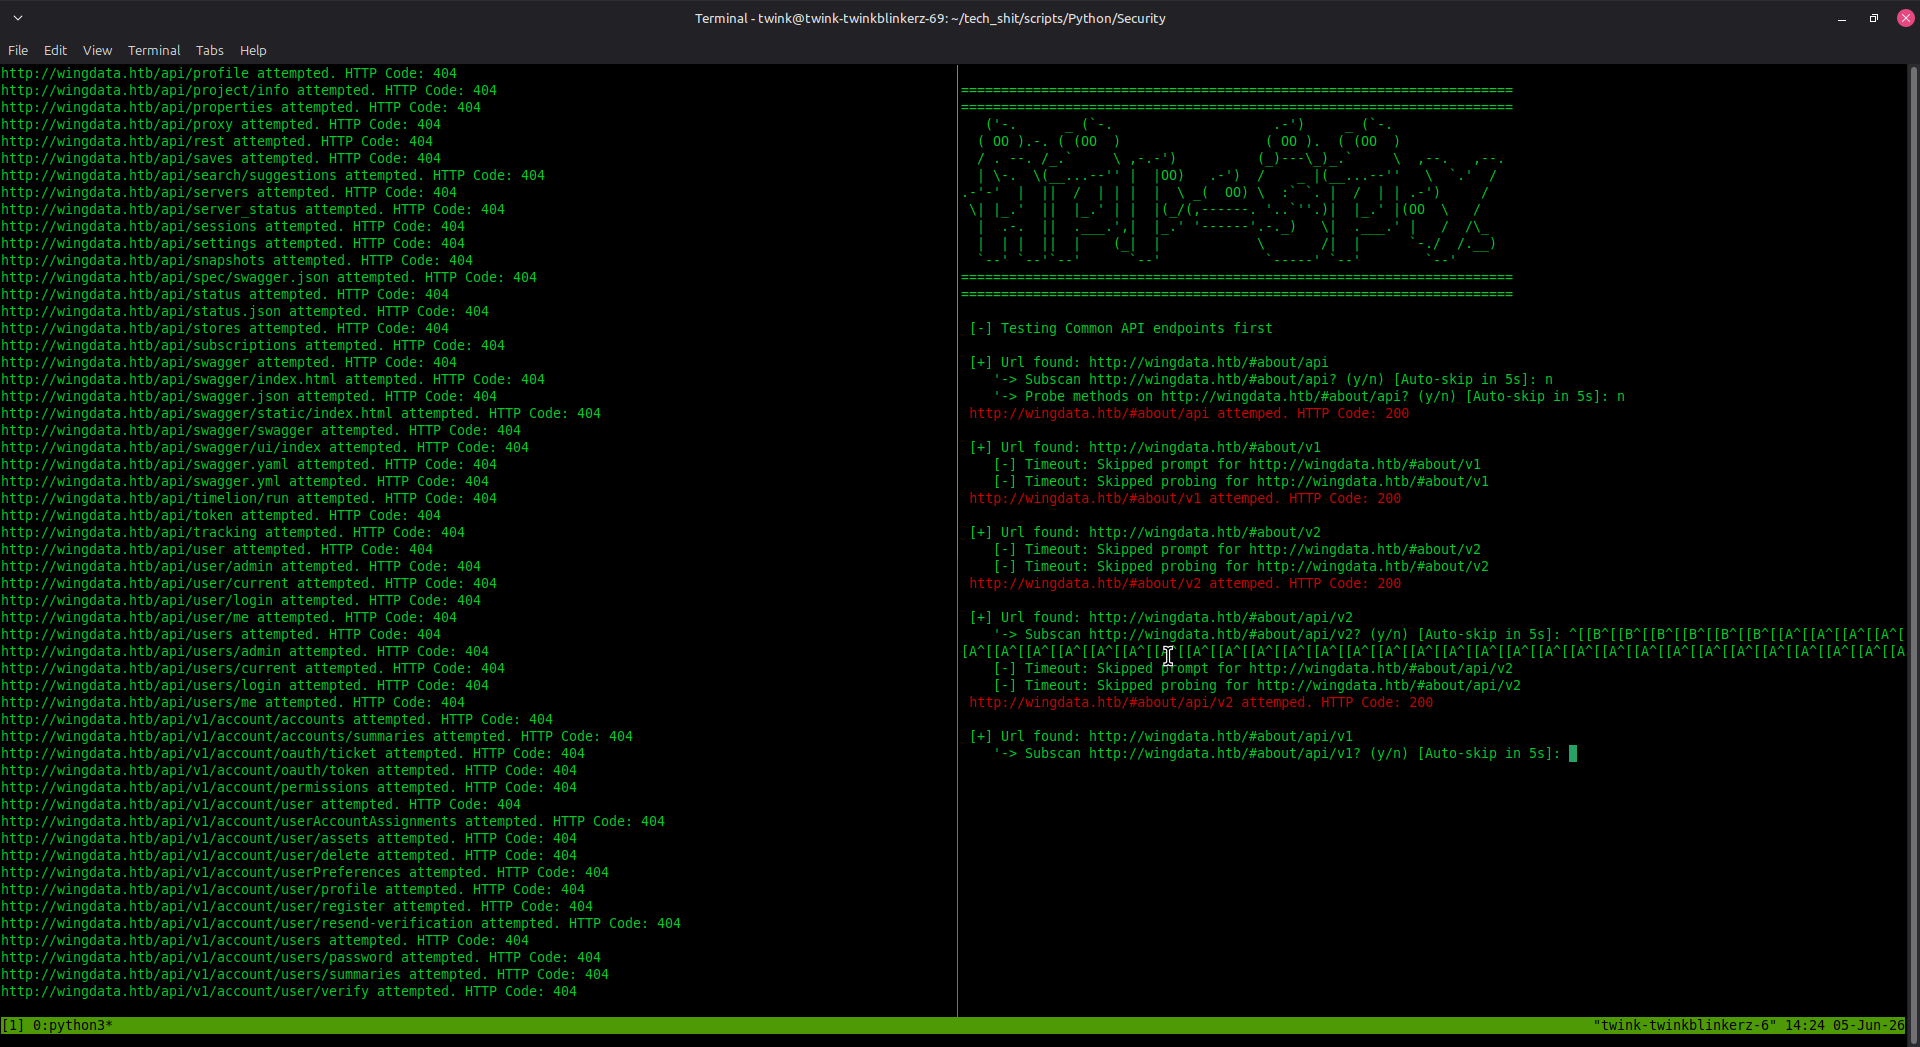 austinjump-sec/api-spy-api-probe
Un puissant outil de brute-force de répertoires conçu pour les opérations récursives/multiplexées, la découverte et l'énumération d'API, le scraping…
 infobyte/faraday_zap
Extension Zap pour la collaboration dans Faraday
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non authentifiée sur UniFi OS + lecture de fichier via contournement d'authentification ..%2f (CVSS 10.0, KEV, Mirai ITW)
 cropnet/ni8mare
Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…
 google/martian
Martian est une bibliothèque pour construire des proxys HTTP/S personnalisés.
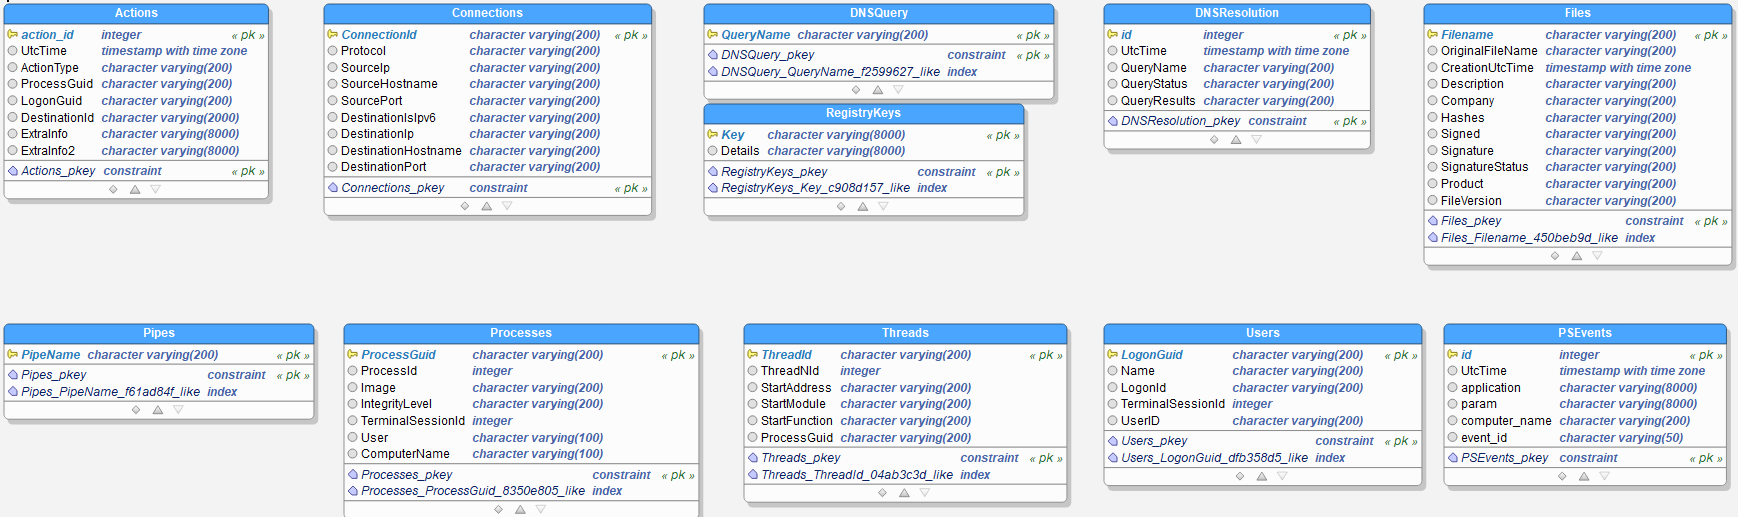 lucky-luk3/grafiki
Outil de chasse aux menaces basé sur Sysmon et les graphes
 manuelberrueta/flowanalyzer
FlowAnalyzer est un outil qui aide à tester et analyser les flux OAuth 2.0, y compris OpenID Connect (OIDC).
 nccgroup/argumentinjectionhammer
Une extension Burp conçue pour identifier les vulnérabilités d'injection d'arguments.