

poc-h2-CVE-2026-71554
 sunandm/poc-h2-cve-2026-71554
PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
vulnerability-analysisexploitationweb-application-exploitation+4
1
sunandm/poc-h2-cve-2026-71554PoC pour CVE-2026-71554 - primitive de request smuggling par en-tête Host dupliqué dans h2 (corrigé dans la version 4.4.1)
 shoucheng3/hapifhir__org_hl7_fhir_core_cve-2023-28465_5-6-1055
Bibliothèque Java de base pour la spécification FHIR avec validateur, convertisseurs de versions et modèles d'objets pour R2 à R5, utilisée dans les…
 shoucheng3/asf__cxf_cve-2016-6812_3-0-11
Framework de services open-source pour construire et développer des services SOAP, RESTful et CORBA avec support des API WS-Security, JAX-WS et…
 pompelmi/pompelmi
Analyse antivirus ClamAV pour Node.js — analysez les téléchargements de fichiers avec un seul appel de fonction. Zéro dépendances. Verdicts de…
 owasp/python-honeypot
OWASP Honeypot, cadre automatisé de leurre.
 mcp-shark/mcp-shark
Analyse forensique à la Wireshark pour les communications du Model Context Protocol Capturez, inspectez et enquêtez sur toutes les requêtes et…
 nccgroup/jwt-reauth
Met en cache les jetons d'authentification JWT depuis une URL d'authentification et les attache comme en-têtes aux requêtes dans le périmètre de Burp…
 rulebricks/claude-code-guardrails
Gardes-fous en temps réel pour les appels d'outils de Claude Code.
 mx-moth/flask-saml2
Bibliothèque Flask pour créer des fournisseurs de services et des fournisseurs d'identité SAML.
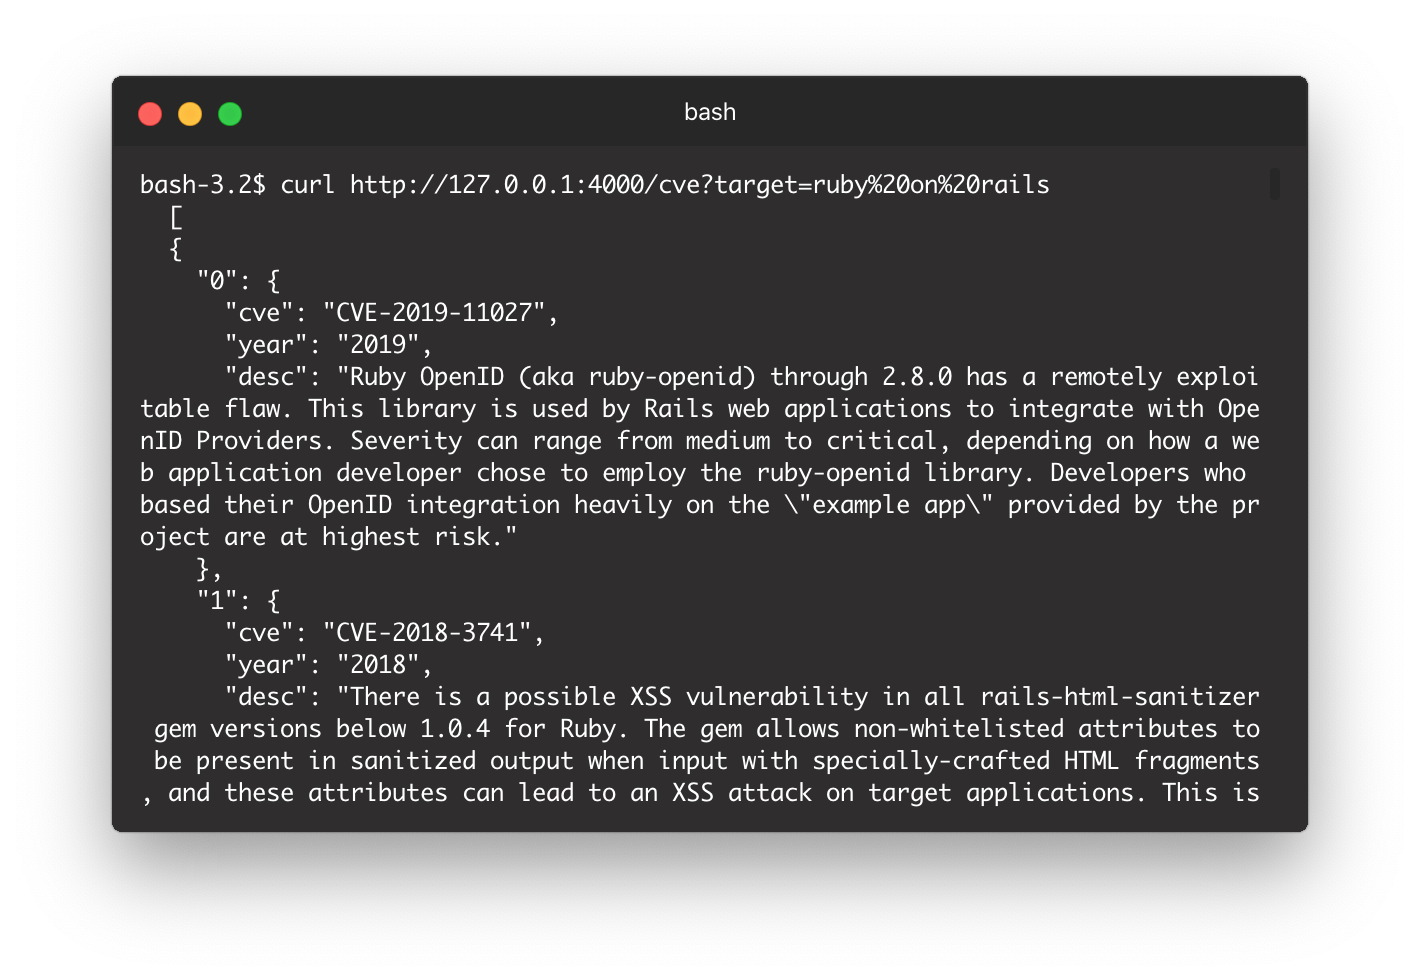 beyarz/cve-api
API non officielle pour cve.mitre.org
 nccgroup/http-mcp-bridge
Pont proxy HTTP pour les tests de sécurité de serveurs MCP distants, permettant aux outils HTTP standard d'envoyer des messages JSON-RPC et de gérer…
 password123456/some-tweak-to-hide-jwt-payload-values
Bibliothèque Python légère pour obscurcir les valeurs de payload JWT en utilisant le chiffrement XOR avec des clés basées sur le timestamp, empêchant…
 shoucheng3/aws__aws-sdk-java_cve-2022-31159_1-12-2600
SDK Java pour l'intégration avec Amazon Web Services, offrant un accès sécurisé aux API de S3, DynamoDB, EC2 et plus encore, avec prise en charge…
 pigeonlabshq/pigeon
Appliquez une délégation du moindre privilège pour les agents IA avec des identifiants signés et limités. Accordez aux sous-agents des capacités et…
 hashicorp-forge/grove
Un framework de collecte de logs en mode Software as a Service (SaaS).
 ntanwir10/guardscan
100% Free & Open Source • Privacy-First Security Scanning and AI Code Review CLI
 mouna23/api-attack-detection-with-ai
détection des attaques sql/xss sur API web avec IA
 cappricio-securities/appspec-yaml-leaks
Appspec YML et fuites YAML