

dexcalibur
 reversenseorg/dexcalibur
[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2k
reversenseorg/dexcalibur[Officiel] Outil de rétro-ingénierie Android axé sur l'automatisation de l'instrumentation dynamique exploitant Frida. Il désassemble le dex,…
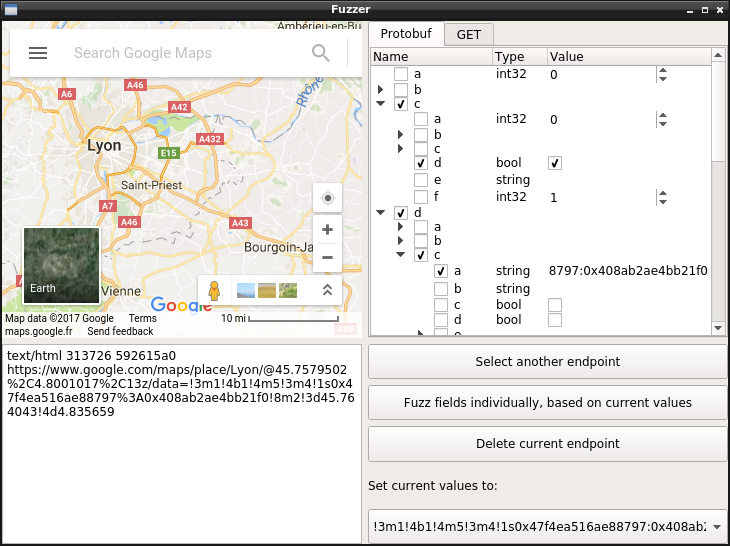 marin-m/pbtk
Un ensemble d'outils pour la rétro-ingénierie et le fuzzing d'applications basées sur Protobuf
 eldavoo/wa-crypt-tools
Gérer les fichiers WhatsApp .crypt12, .crypt14 et .crypt15.
 nccgroup/house
Un kit d'analyse d'applications mobiles en runtime avec une interface Web, propulsé par Frida, écrit en Python.
 0xdea/frida-scripts
A collection of my Frida instrumentation scripts to reverse engineer mobile apps and more.
 hahwul/mobilehackersweapons
Armes des hackers mobiles / Une collection d'outils sympas utilisés par les hackers mobiles. Bon hacking, bonne chasse aux bugs.
 lyravoid/folkpatch
Root access to the kernel can be achieved simply by patching the Boot partition for reflashing. This solution is based on a non-parallel extended…
 sh4hin/androl4b
Une machine virtuelle pour évaluer les applications Android, le reverse engineering et l'analyse de malwares.
 igio90/dwarf
Débogueur complet multi-architecture/système construit sur PyQt5 et frida
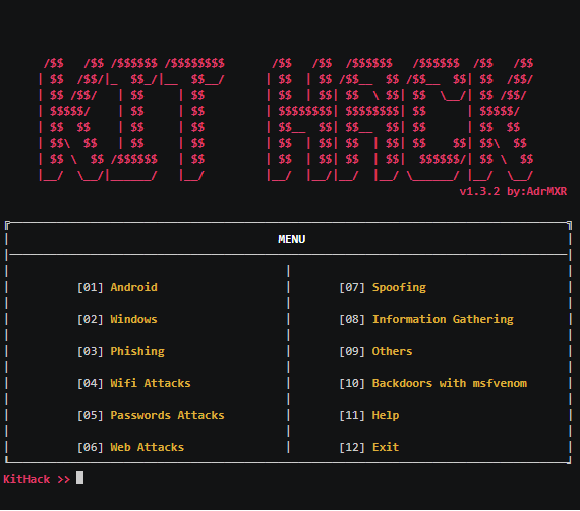 adrmxr/kithack
Pack d'outils de hacking & générateur de backdoors.
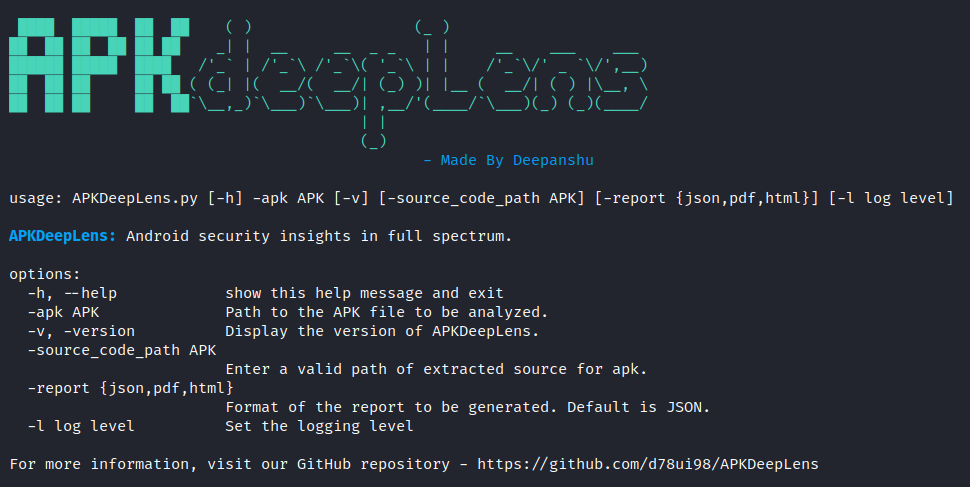 d78ui98/apkdeeplens
Aperçus complets de la sécurité Android.
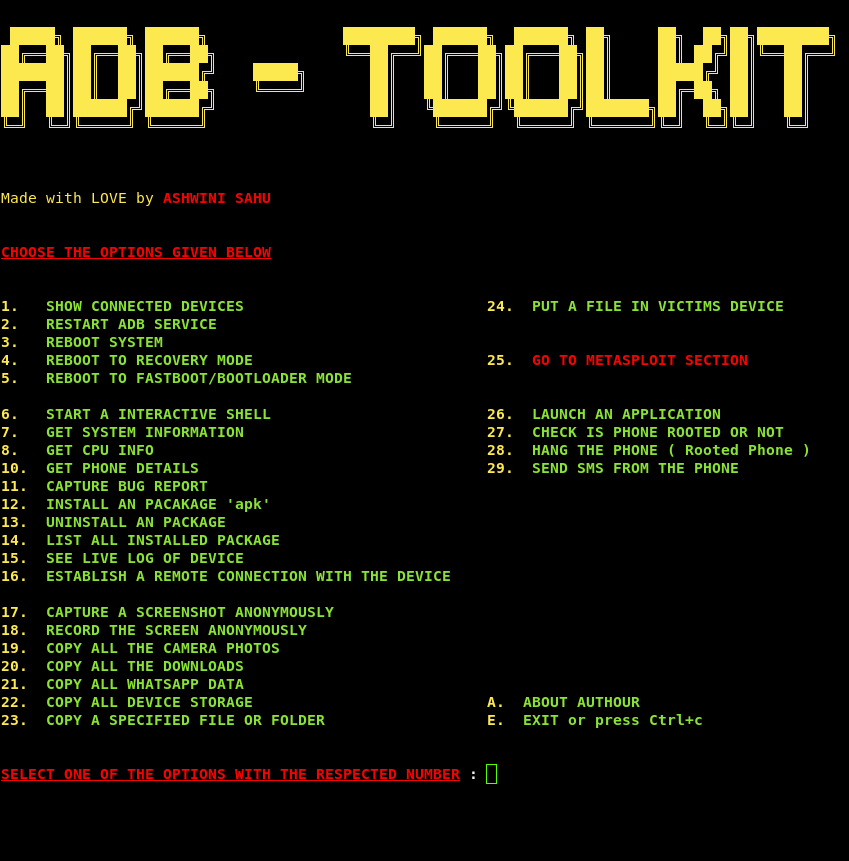 ashwin990/adb-toolkit
ADB-Toolkit V2 pour des astuces ADB faciles avec de nombreux avantages en un seul outil. Profitez-en !
 dere-ad2001/frida-labs
Le dépôt contient une série de défis pour apprendre Frida pour l'exploitation Android.
 federicodotta/brida
Le nouveau pont entre Burp Suite et Frida !
 chichou/grapefruit
Suite open-source de tests de sécurité mobile pour iOS et Android. Anciennement Passionfruit.
 honeynet/apkinspector
APKinspector est un puissant outil GUI pour les analystes afin d'analyser les applications Android.
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…