

rasp
 ostorlab/rasp
Intègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs,…
android-securitydefensive-toolsios-security+6
4
ostorlab/raspIntègre un runtime dans les fichiers APK, AAB ou IPA générés afin de détecter le root, le jailbreak, les débogueurs, les hooks Frida, les émulateurs,…
 seifheakal/blue-harness
Rendez votre propre application coûteuse à rétro-ingénierie. Un harnais d'audit, de durcissement et de vérification au moment de la compilation pour…

 droncito/aquadecomp
Orchestre JADX, CFR, Procyon et Vineflower pour décompiler des fichiers Android APK/AAB/XAPK/APKS, avec extraction de DEX cachés, désobfuscation,…
 chrisdcode1/vault-zero
VaultZero : gestionnaire de mots de passe hors ligne à connaissance nulle et coffre-fort chiffré pour Android. AES-256-GCM, kits de récupération…
 mafarricos/badbox-tv-audit
Audite les appareils Android TV et Google TV via ADB pour détecter les malwares BadBox, XCPE et Vo1d, avec une sentinelle de trafic VPN, des listes…
 rapid7/metasploit-javapayload
Bibliothèque de payloads Java obsolète pour Metasploit, fournissant des agents Java et Android Meterpreter compilés avec Maven. Fusionnée dans…
 n1nj4sec/pupy
Pupy est un framework C2 et de post-exploitation open-source, multiplateforme (Windows, Linux, OSX, Android) écrit en Python et C
 google/android-classyshark
Visionneuse de bytecode Android et Java
 thespeedx/tbomb
Ceci est un SMS And Call Bomber pour Linux et Termux
 ahmyth/ahmyth-android-rat
Outil d'administration à distance Android
 hluwa/frida-dexdump
Un outil Frida pour extraire les fichiers DEX de la mémoire afin d'aider les ingénieurs en sécurité à analyser les malwares.
 google/enjarify
Traduit le bytecode Dalvik (DEX/APK) en bytecode Java équivalent, permettant aux outils d'analyse Java de traiter les applications Android avec une…
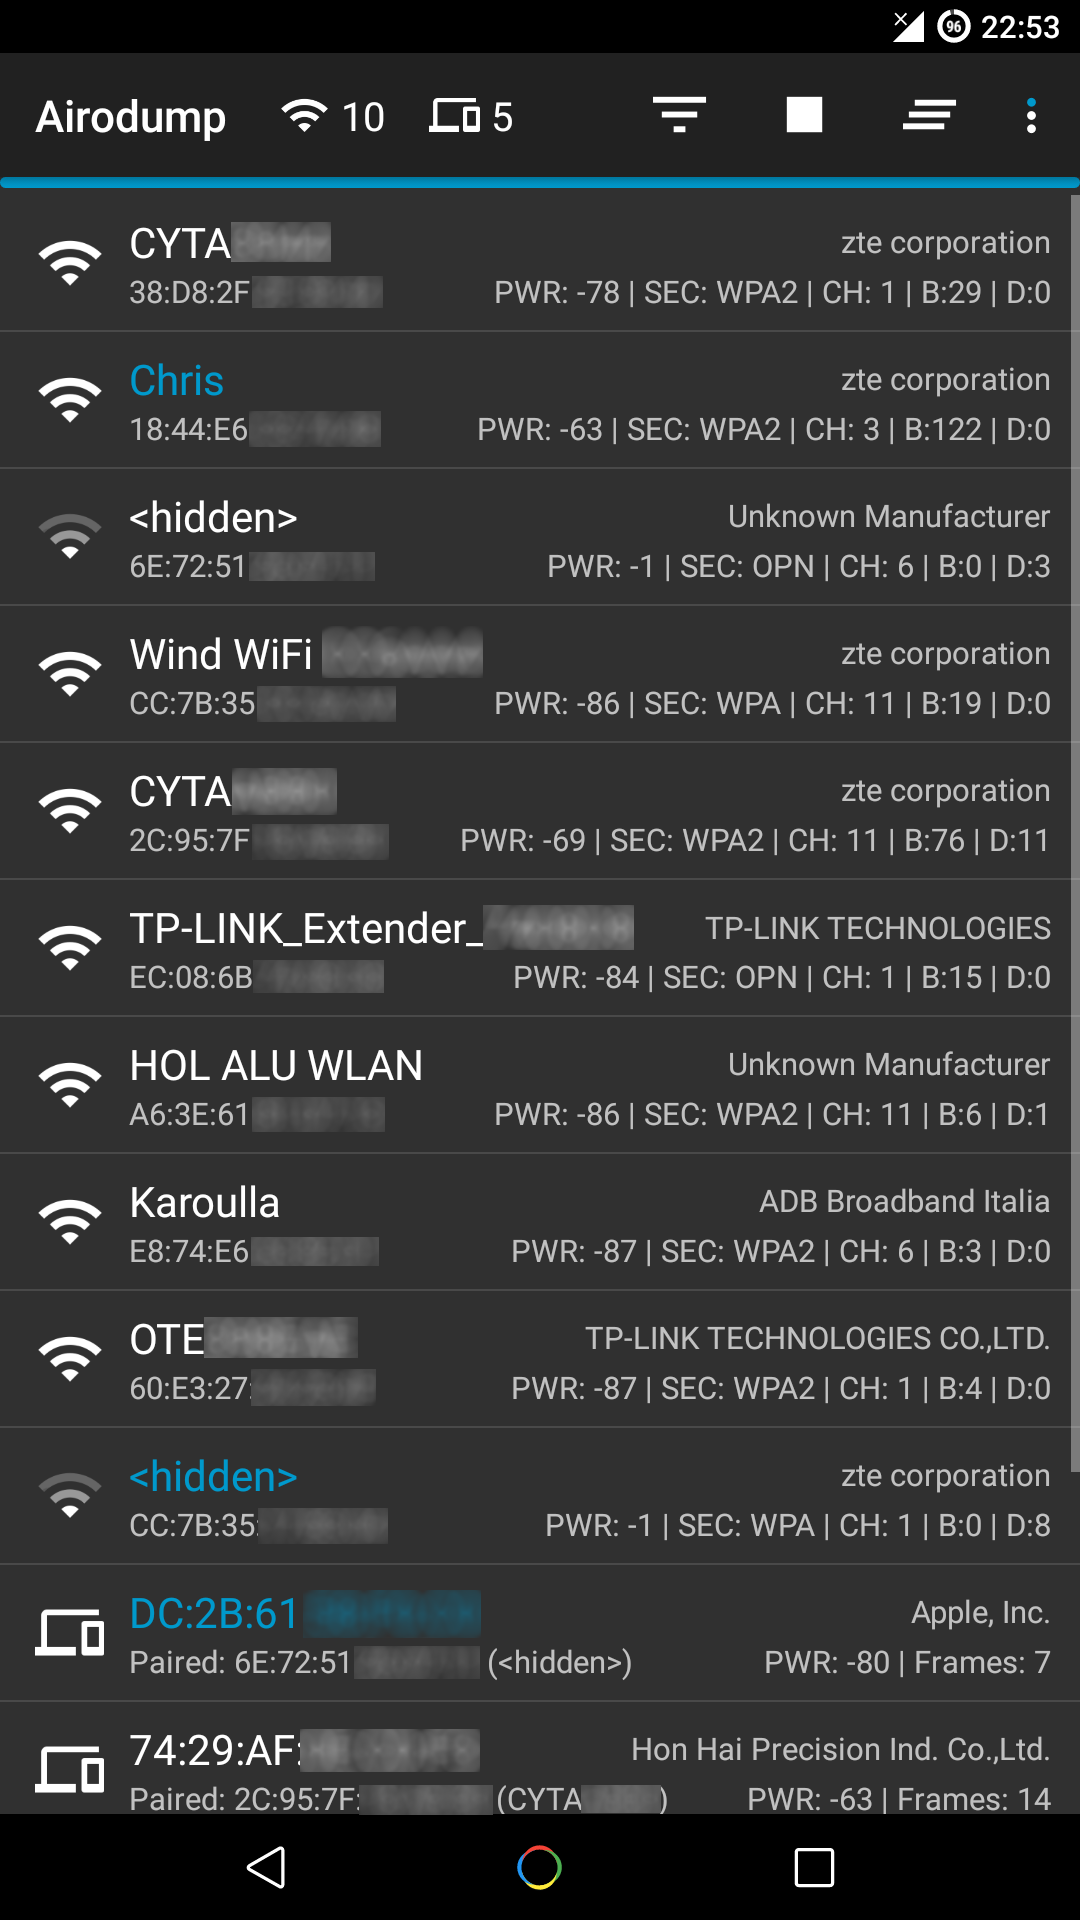 chrisk44/hijacker
Aircrack, Airodump, Aireplay, MDK3 et Reaver - Application GUI pour Android

 ptswarm/reflutter
Framework de rétro-ingénierie Flutter
 claudiugeorgiu/obfuscapk
Un outil d'obfuscation automatique pour applications Android fonctionnant en mode boîte noire, prenant en charge des fonctionnalités d'obfuscation…
 androbugs/androbugs_framework
AndroBugs Framework est un scanner de vulnérabilités Android efficace qui aide les développeurs ou les pirates à trouver des vulnérabilités de…
