
droidcarve
 darioi/droidcarve
Framework de rétro-ingénierie Android
android-securitystatic-analysisreverse-engineering+2
darioi/droidcarveFramework de rétro-ingénierie Android
 gmh5225/frida-vmprotect-bypass
Script Frida qui contourne les protections d'exécution de VMProtect sur les plateformes mobiles, permettant l'instrumentation dynamique et l'analyse…
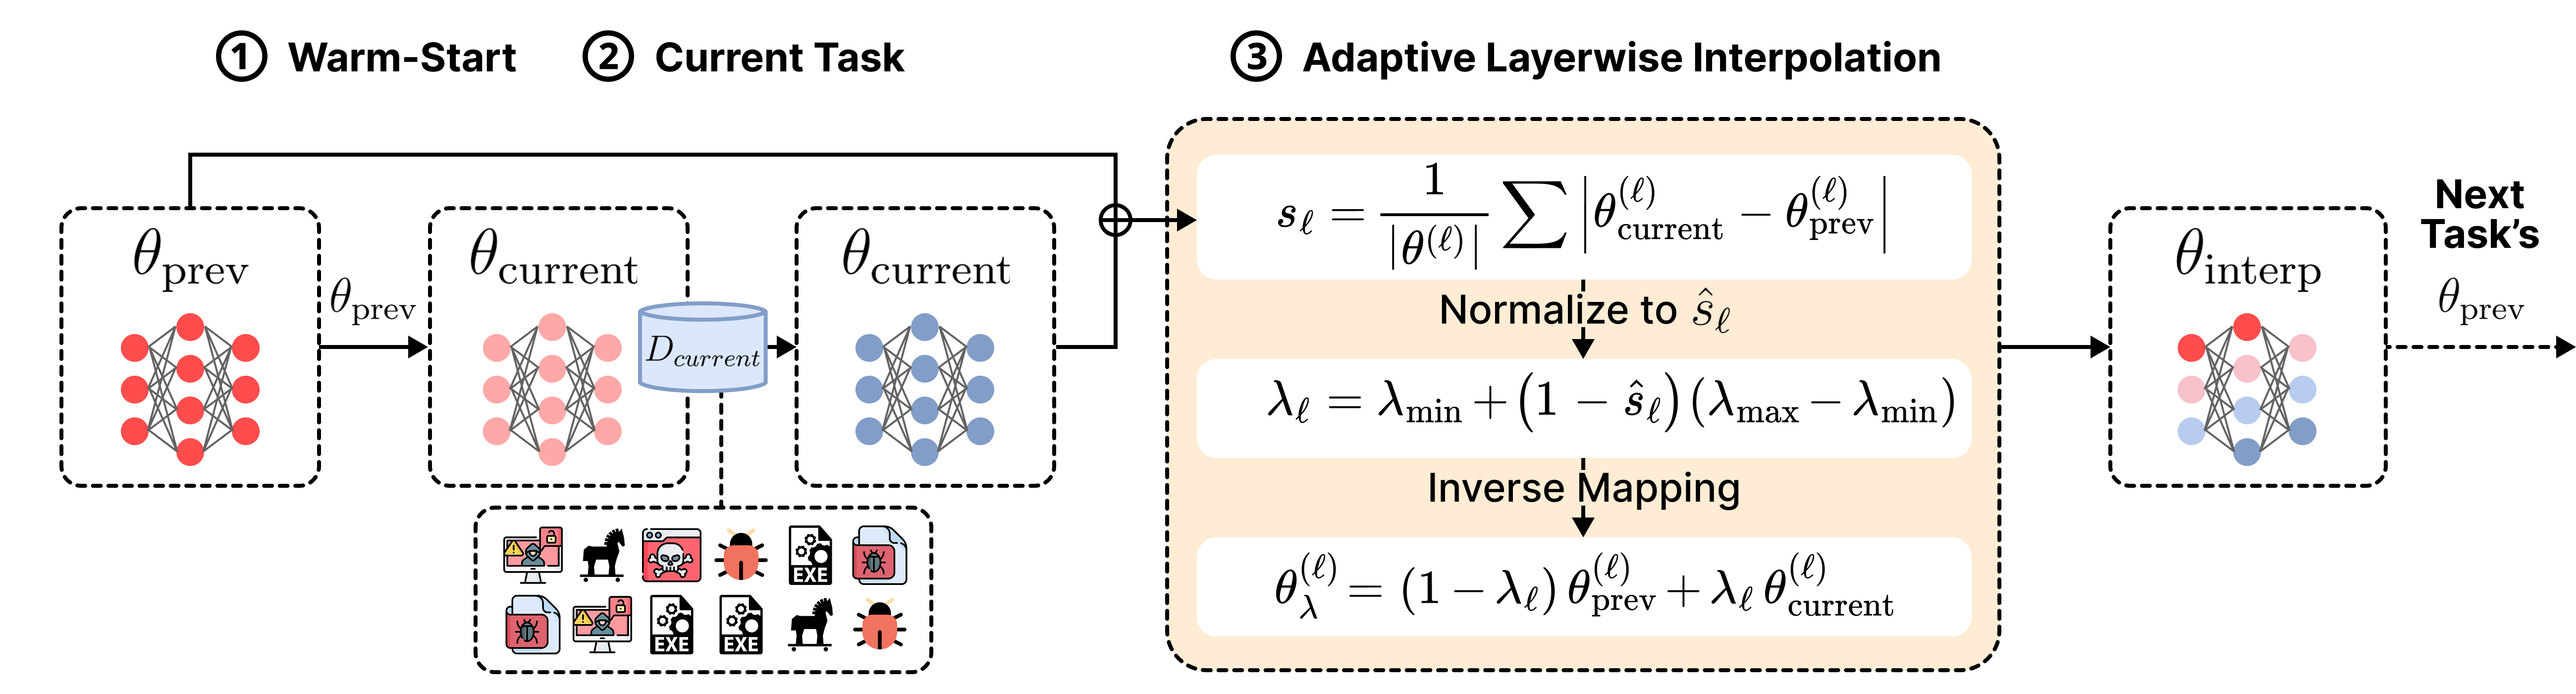 iqsec-lab/freemoca
Cadre d'apprentissage continu sans mémoire pour la classification des malwares utilisant une interpolation basée sur la connectivité de mode. Prend…
 whatishope/bido
# Framework de détection de malwares Android basé sur l'image, traitant l'obfuscation et la dérive conceptuelle. Inclut des ensembles de données…
 humoud/hooketh
Un ensemble de scripts qui facilitent le travail avec frida
 kanpol/pocforcve-2015-1528
Exploit de preuve de concept pour CVE-2015-1528 démontrant une escalade de privilèges sur Android 5.0 via du fuzzing d'appels binder, avec injection…
 sunnyjiang/shellshocker-android
Ceci est une Application Android qui vous aide à détecter si votre machine qui exécute bash est vulnérable à CVE-2014-6271
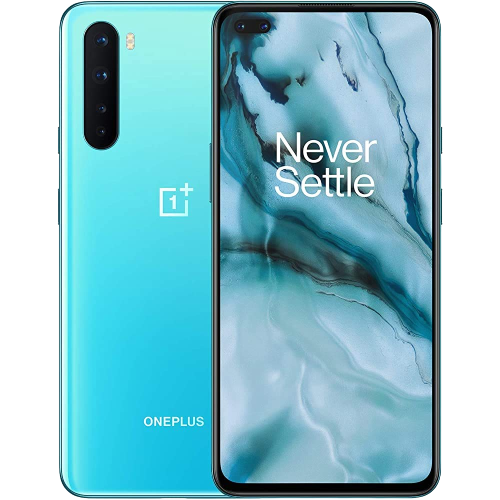 kimocoder/android_kernel_oneplus_avicii
OnePlus Nord (avicii) source du noyau NeverSettle
 actuator/ekoparty
Ekoparty Miami | Anti-modèles d'interface : exploiter la navigation non sécurisée dans les verrous d'applications Android tiers
 mjancek/bluebornedetection
Outil de détection simple pour la vulnérabilité Blueborne trouvée sur les appareils Android --- CVE-2017-0781.
 spiralbl0ck/bugs_oom_null_ptr_deref
BUGS SUR ANDROID NULL PTR DEREF, OOM JUSTE POUR LE FUN
 xun404/spd_dump-macos
Flasheur UNISOC BootROM/FDL pour macOS : spd_dump corrigé avec CVE-2022-38694 exec_addr2, référence du protocole, règles de partition, vérification…
 mohammadnassiri/yaasa
Encore un analyseur statique d'APK
 jas502n/2024informationsecurityengineer
2024年信息安全工程师、2024InformationSecurityEngineer
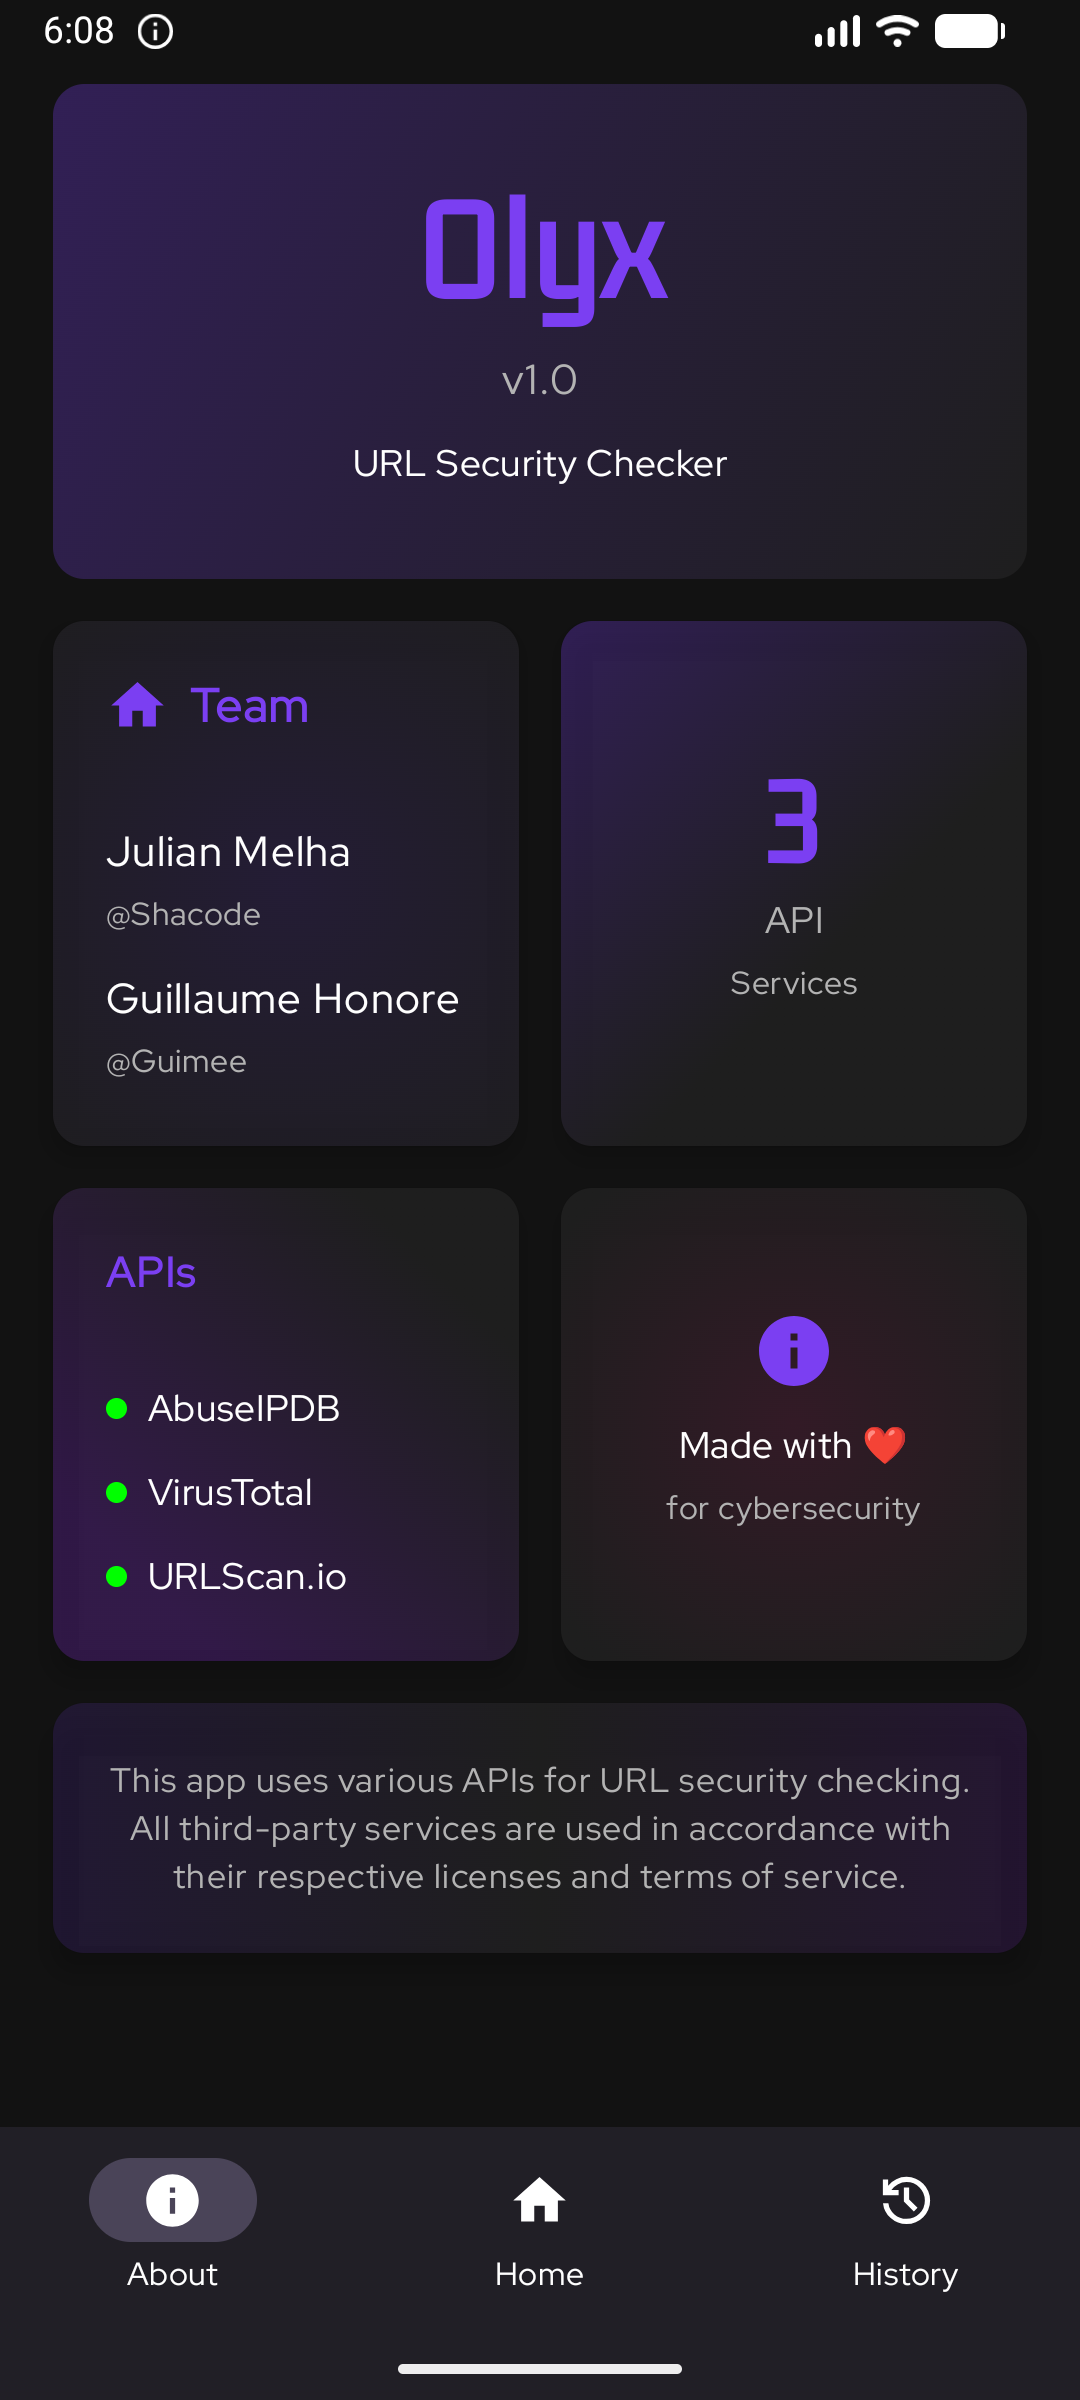
 shacode/olyx
🔗 Application mobile légère d'orchestration de sécurité pour l'examen des URI, offrant une interface unifiée multi-moteurs pour agréger et valider…
 ashishsecdev/mobsf_ai
Extension d'analyse de sécurité alimentée par l'IA pour Mobile Security Framework MobSF
 shaikusaf/system_bt_aosp10_r33_cve-2021-0475
# Pile Bluetooth Android (Fluoride) avec instructions de compilation pour AOSP et Linux, incluant la configuration des dépendances et les étapes de…
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
Pile Bluetooth Android corrigée (AOSP10) traitant CVE-2021-0589, avec des instructions de construction pour AOSP et Linux.