

AndroPyTool
 alexmyg/andropytool
Un framework pour l'extraction automatisée de caractéristiques statiques et dynamiques d'applications Android.
android-securitystatic-analysisdynamic-analysis-sandboxing+2
381
alexmyg/andropytoolUn framework pour l'extraction automatisée de caractéristiques statiques et dynamiques d'applications Android.
 humoud/apksneeze
Un outil qui automatise les tâches répétitives du pentesting des applications Android. Il utilise APKTool et Dex2Jar.
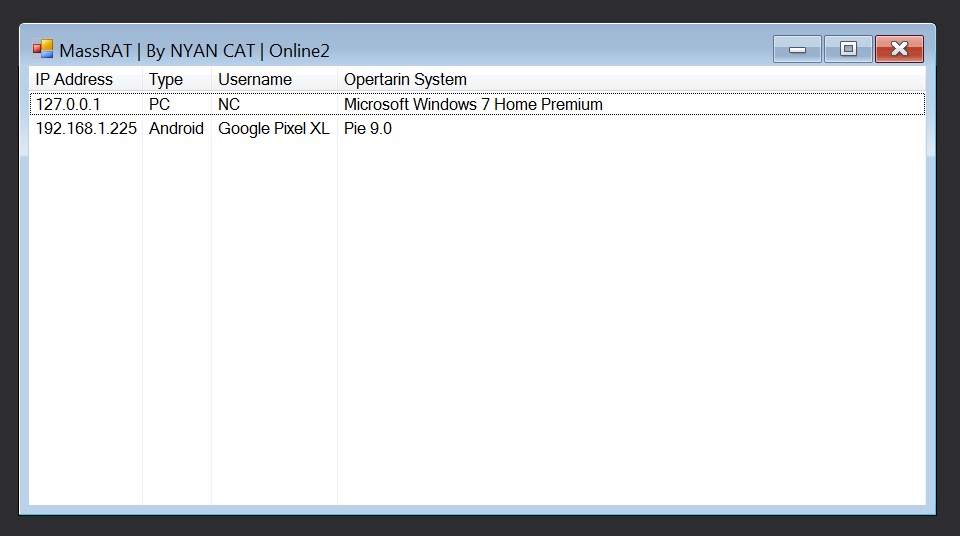 nyan-x-cat/mass-rat
Outil d'administration à distance multiplateforme de base - Xamarin

 nu11secur1ty/andr01dexploits
Collection d'exploits Android avec des payloads en C pour les tests de pénétration sur appareils mobiles et la recherche en sécurité.
 secrary/andromeda
Outil interactif de rétro-ingénierie C/C++ pour les applications Android, permettant une analyse statique rapide et une inspection binaire des…
 humoud/hooketh
Un ensemble de scripts qui facilitent le travail avec frida
 abhi-r3v0/evabs
Une application Android open source qui est intentionnellement vulnérable afin de servir de plateforme d'apprentissage pour les débutants en sécurité…
 pjlantz/droidbox
Sandbox d'analyse dynamique pour applications Android qui surveille le trafic réseau, les opérations sur les fichiers, l'utilisation des API…
 google/enjarify
Traduit le bytecode Dalvik (DEX/APK) en bytecode Java équivalent, permettant aux outils d'analyse Java de traiter les applications Android avec une…
 nccgroup/dapr
Plateforme d'attaque de pilotes pour Linux
 droidefense/engine
Droidefense: Cadre avancé d'analyse de logiciels malveillants Android
 xtiankisutsa/mara_framework
MARA est un framework de rétro-ingénierie et d'analyse d'applications mobiles. Il s'agit d'une boîte à outils qui regroupe les outils couramment…
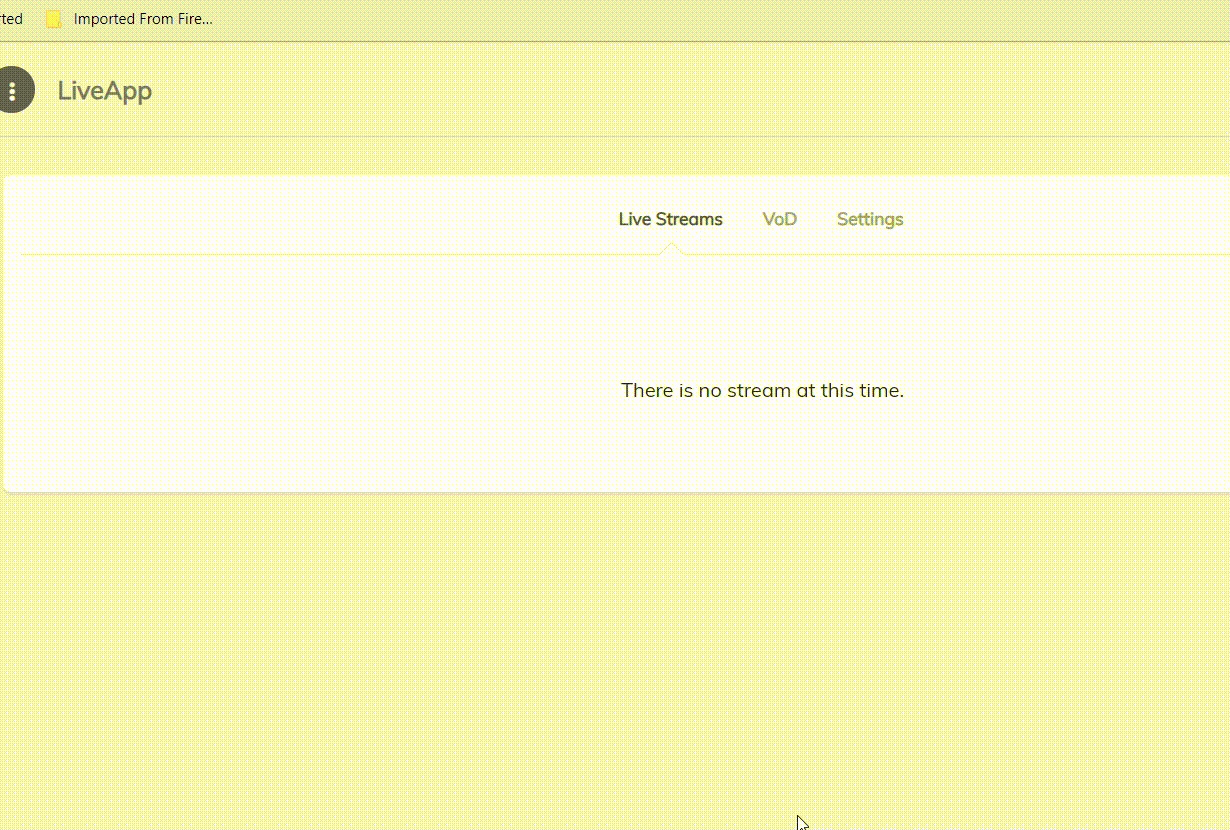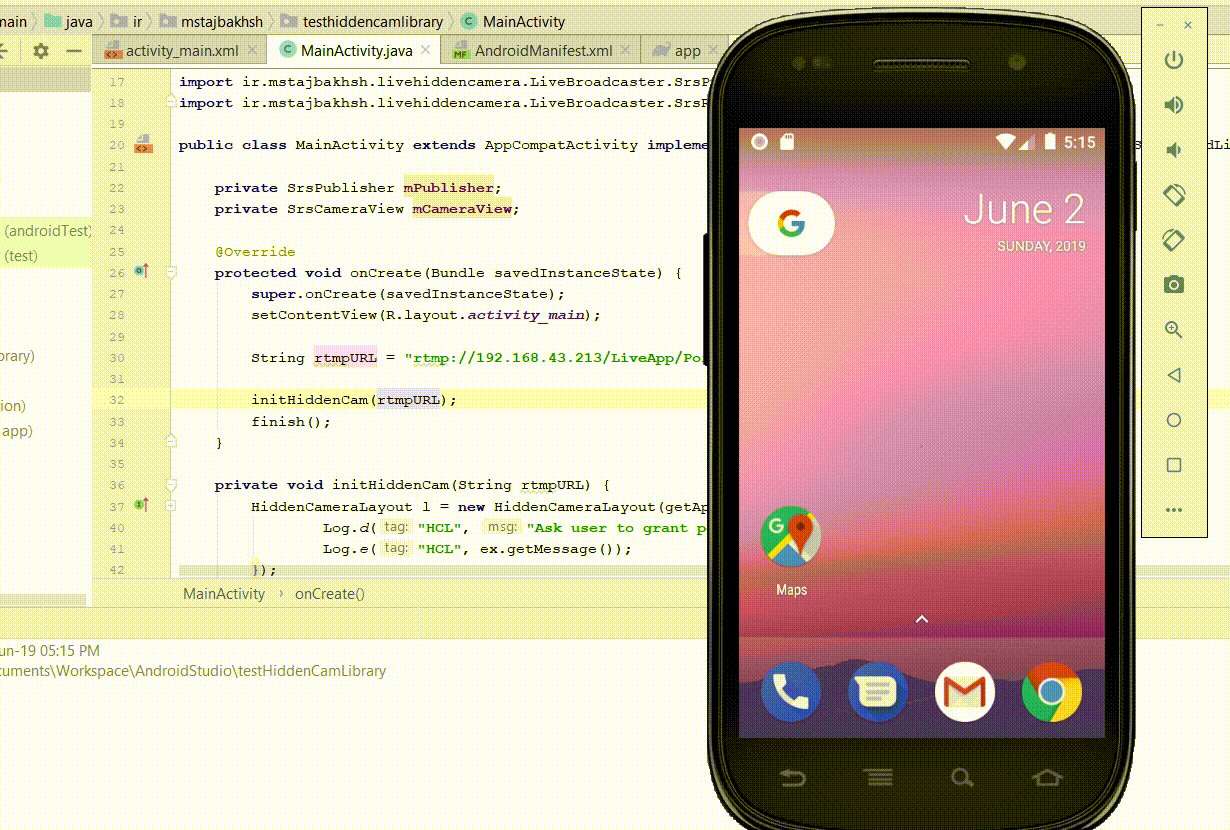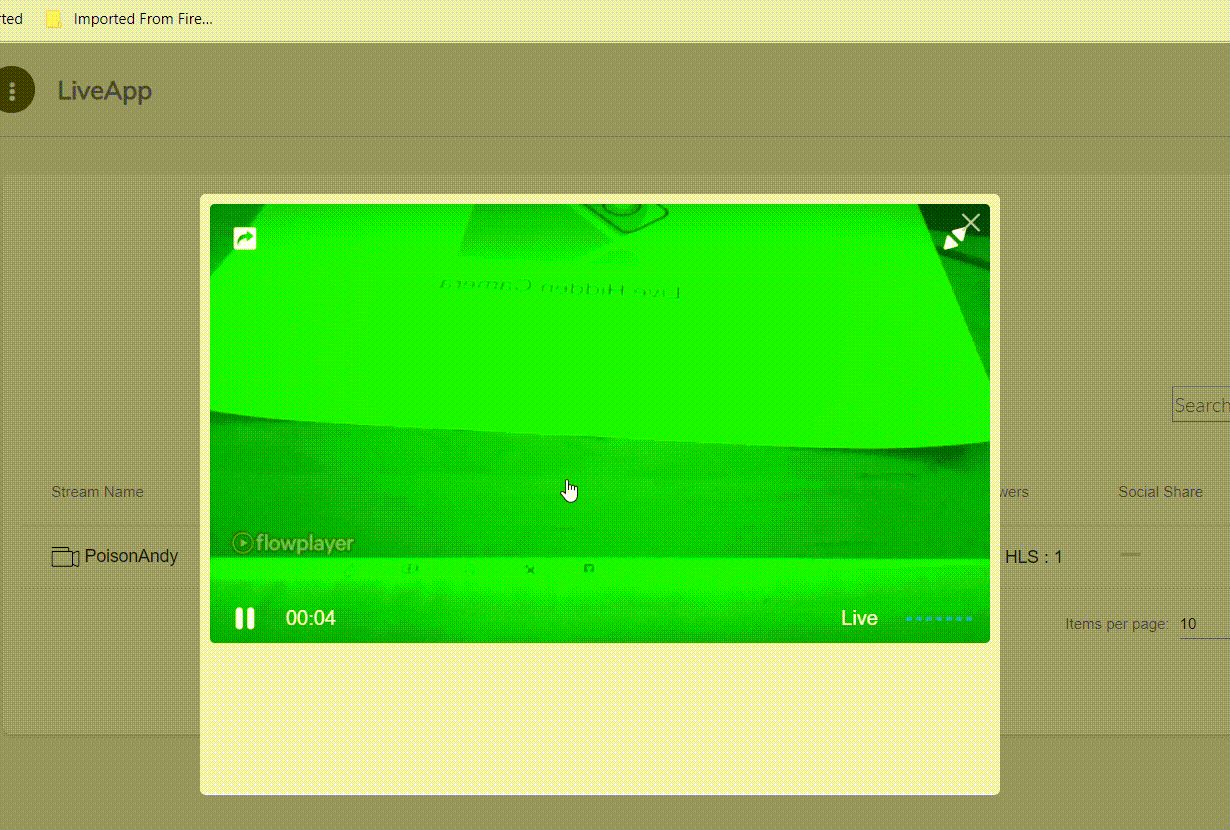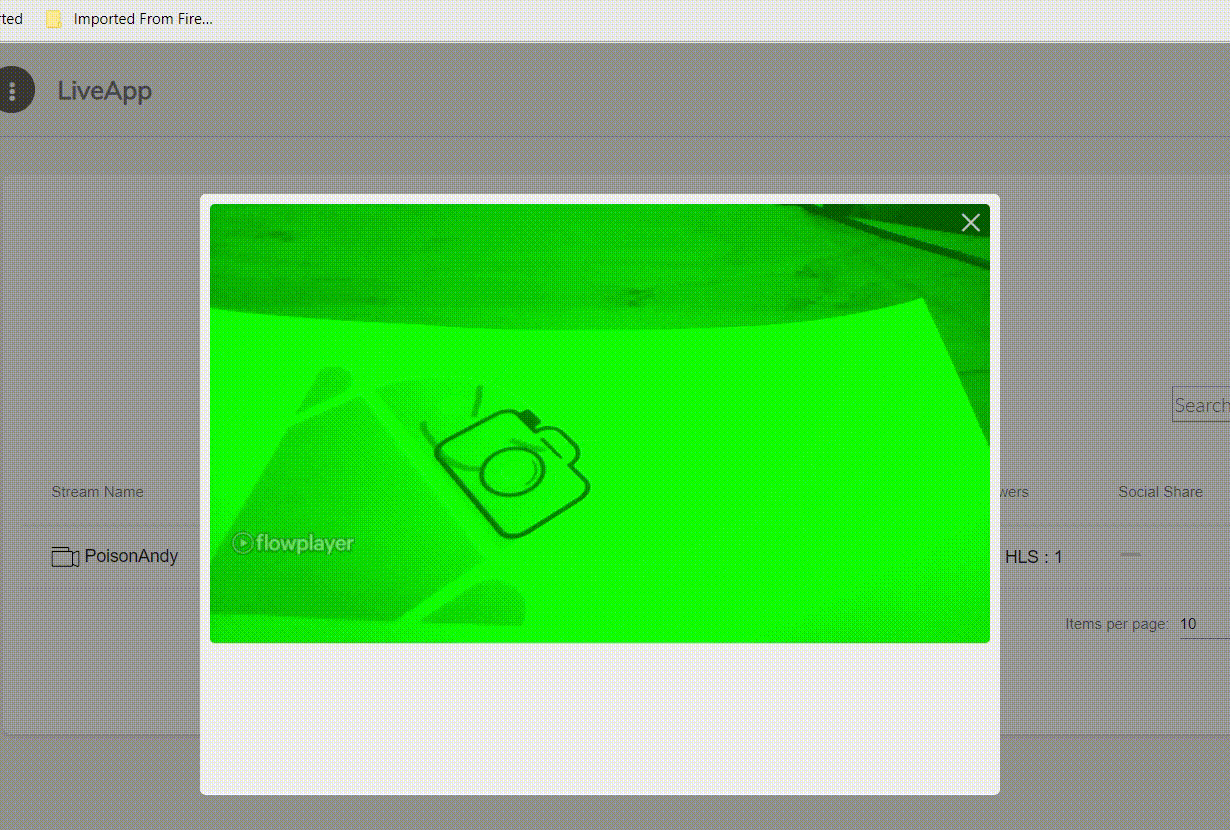 mirsamantajbakhsh/livehiddencamera
Live Hidden Camera est une bibliothèque qui enregistre la vidéo et l'audio en direct depuis un appareil Android sans afficher d'aperçu.
 maaaaz/androwarn
Encore un analyseur de code statique pour applications Android malveillantes
 androbugs/androbugs_framework
AndroBugs Framework est un scanner de vulnérabilités Android efficace qui aide les développeurs ou les pirates à trouver des vulnérabilités de…
 linkedin/qark
Outil pour rechercher plusieurs vulnérabilités de sécurité liées aux applications Android
 wtsxdev/reverse-engineering
Liste de ressources géniales pour le reverse engineering