adversarial-robustness-toolbox

Bibliothèque Python pour la sécurité de l'apprentissage automatique adversarial, permettant aux équipes rouge et bleue d'exécuter des attaques et des…

Bibliothèque Python pour la sécurité de l'apprentissage automatique adversarial, permettant aux équipes rouge et bleue d'exécuter des attaques et des…

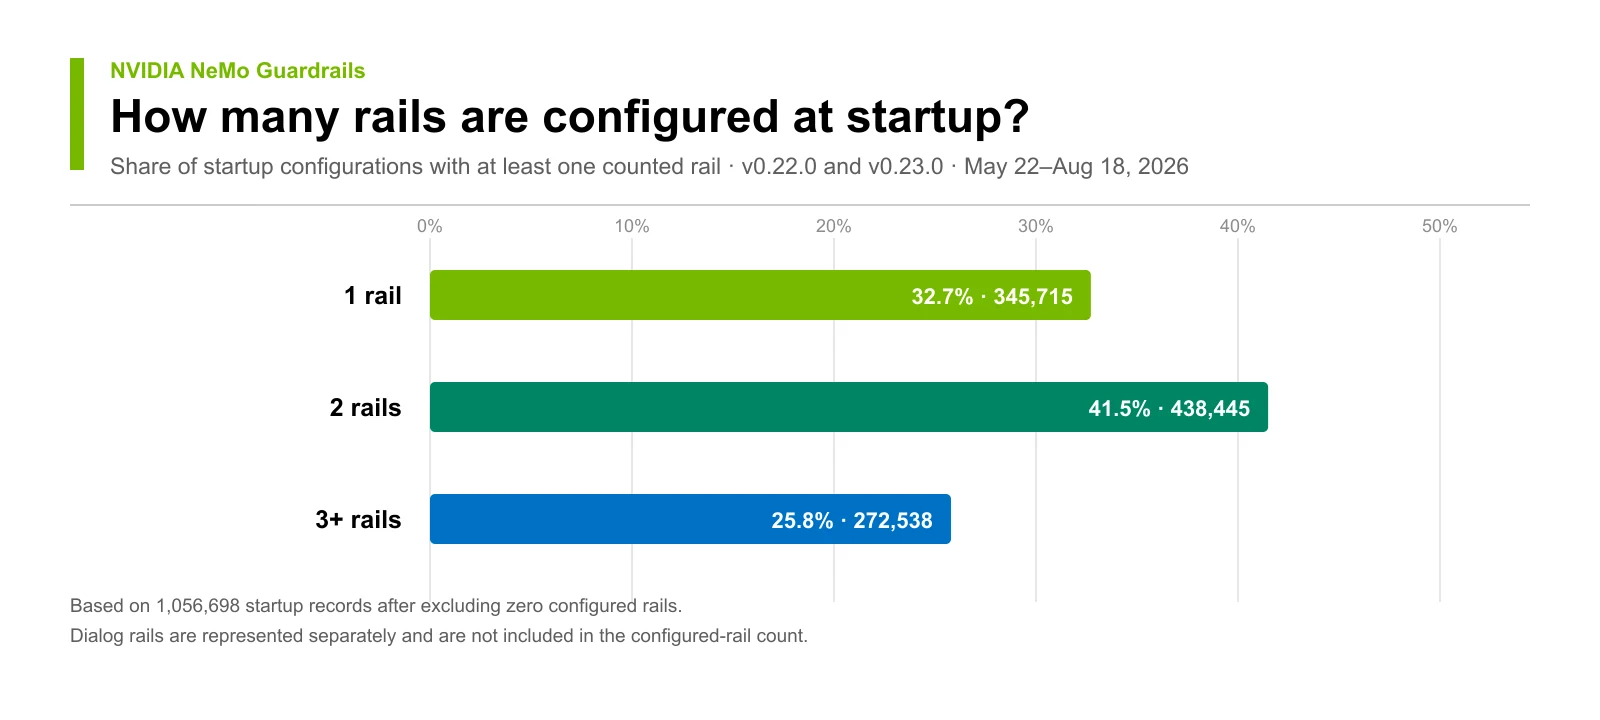
Garde-fous programmables pour les applications de chat LLM : appliquer des rails d'entrée/sortie, bloquer les jailbreaks et les injections de prompt,…

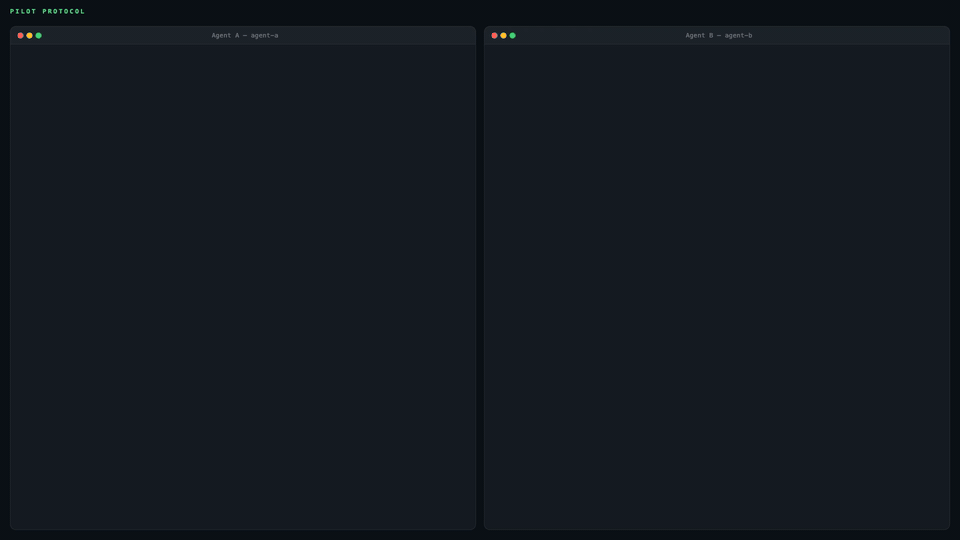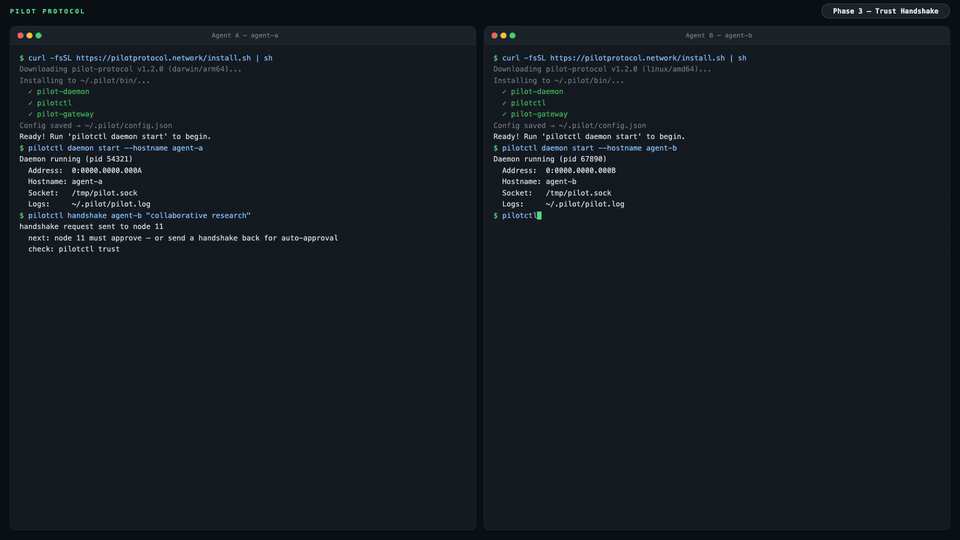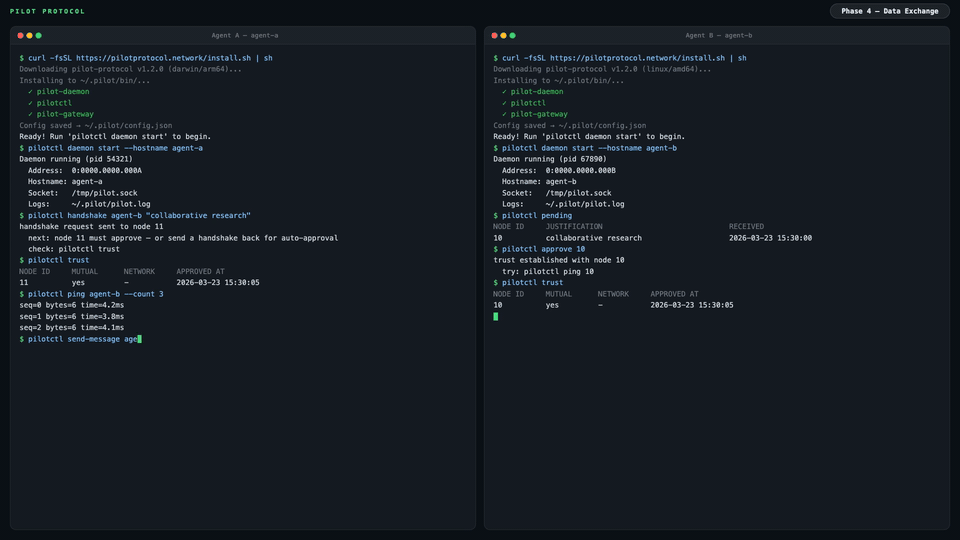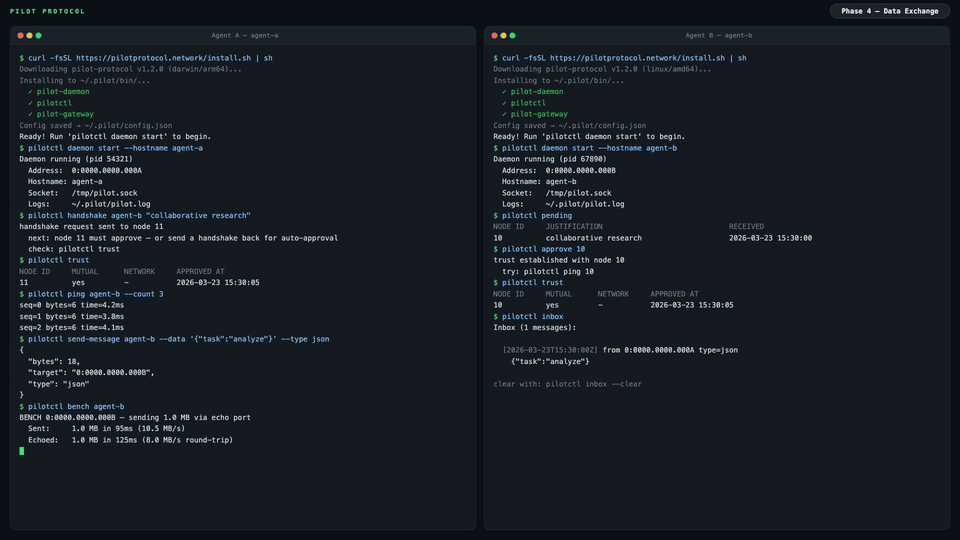
Protocole de réseau overlay offrant aux agents IA des adresses permanentes, des tunnels cryptés authentifiés et un modèle de confiance sur UDP.…

Une boîte à outils d'analyse d'exécution Windows combinant analyse de mémoire, débogage, automatisation et API adaptées à l'IA.

Passerelle de preuves auto-hébergée pour les systèmes d'IA : politique fail-closed, WAF, contrôles de sortie, preuves MMR durables signées et…

Obtenez des données web pour les agents IA et les LLM

Dépôt pour CoSAI Workstream 4, Motifs de conception sécurisés pour les systèmes agentiques

Suivi des techniques d'injection de prompt signalées publiquement, classées par méthode de livraison, encodage et comportement de propagation, avec…

Analyse de logiciels malveillants axée sur les preuves avec inspection approfondie des PE/.NET, reconstruction Ghidra, vérifications croisées par IA,…

Passerelle open source qui sécurise, gouverne et observe les appels d'outils MCP et le trafic LLM des agents IA, avec authentification par clé API et…

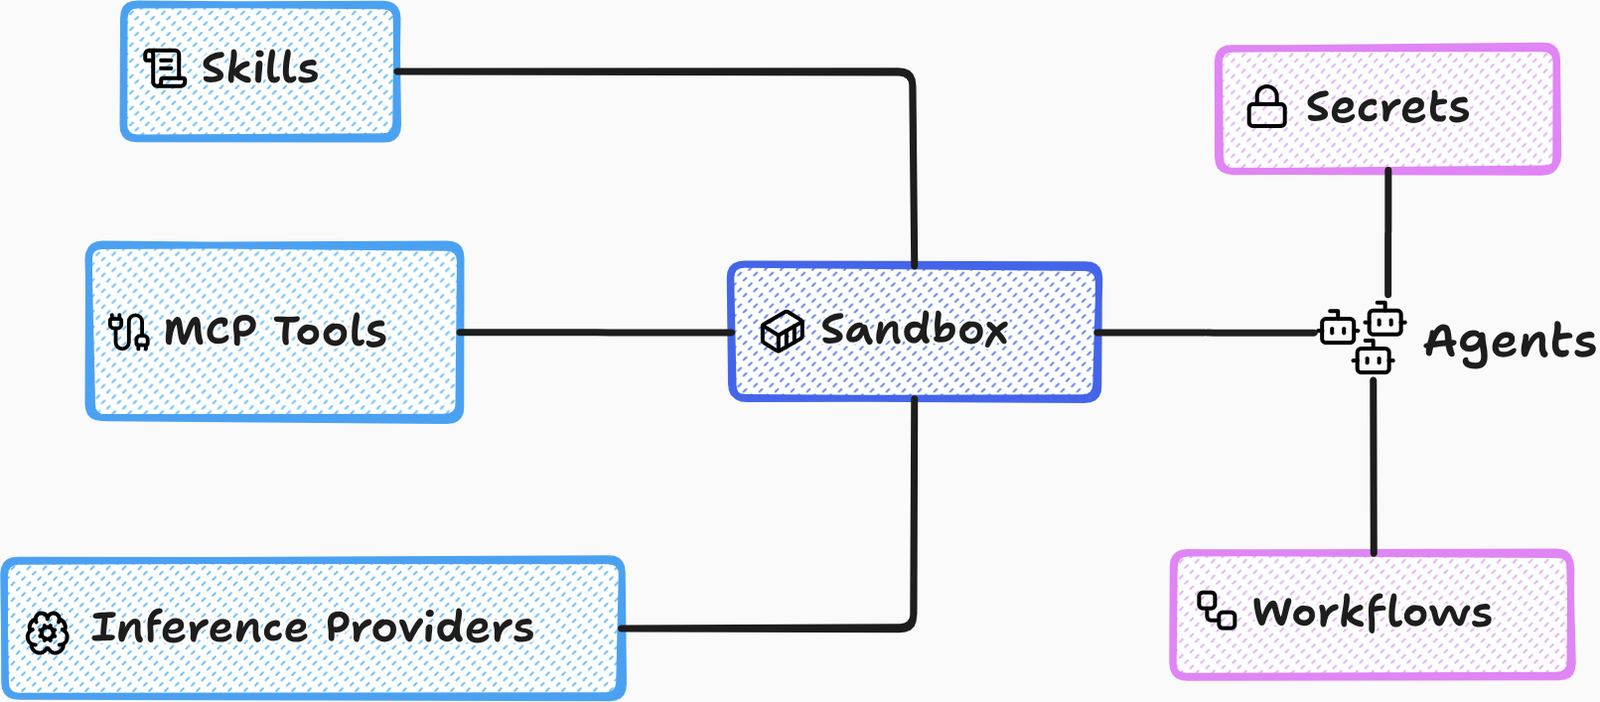
Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).

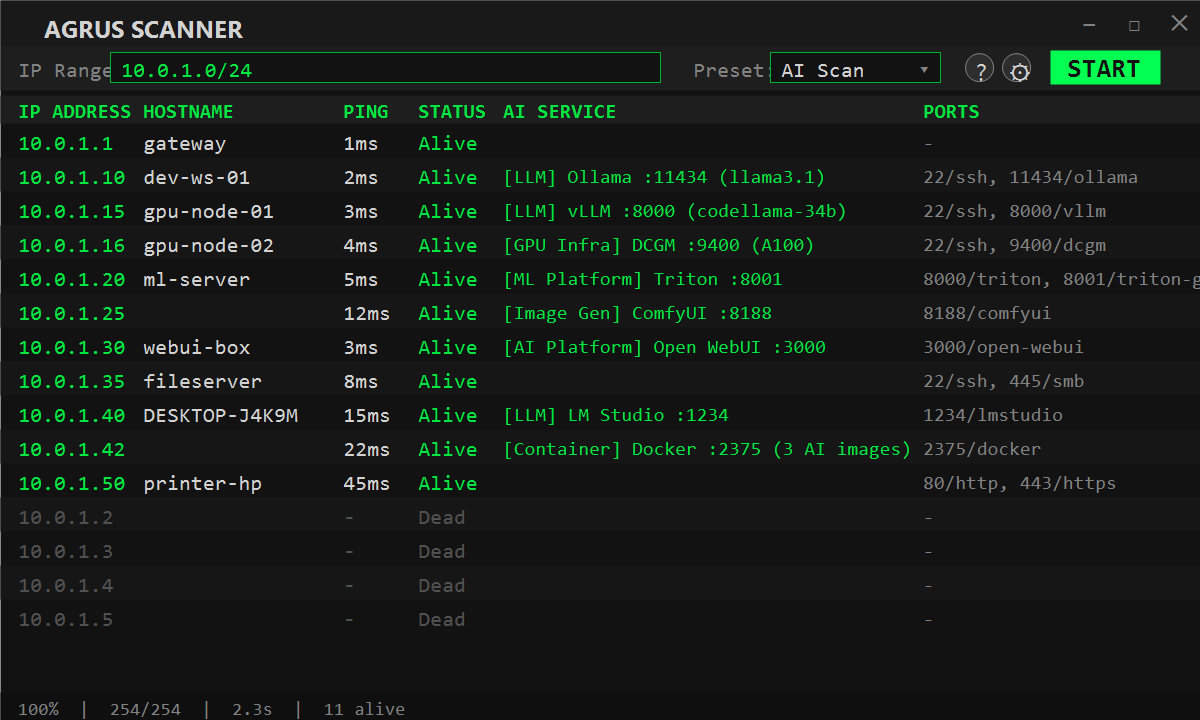
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…

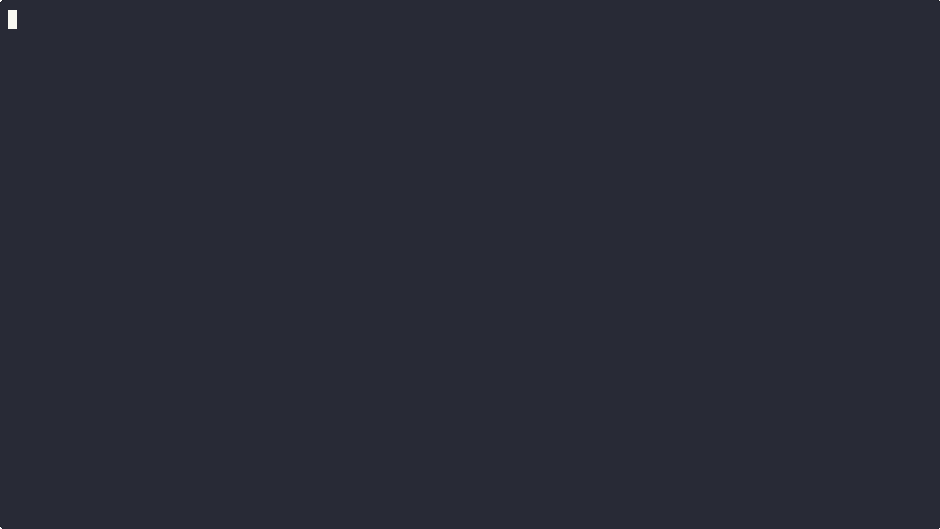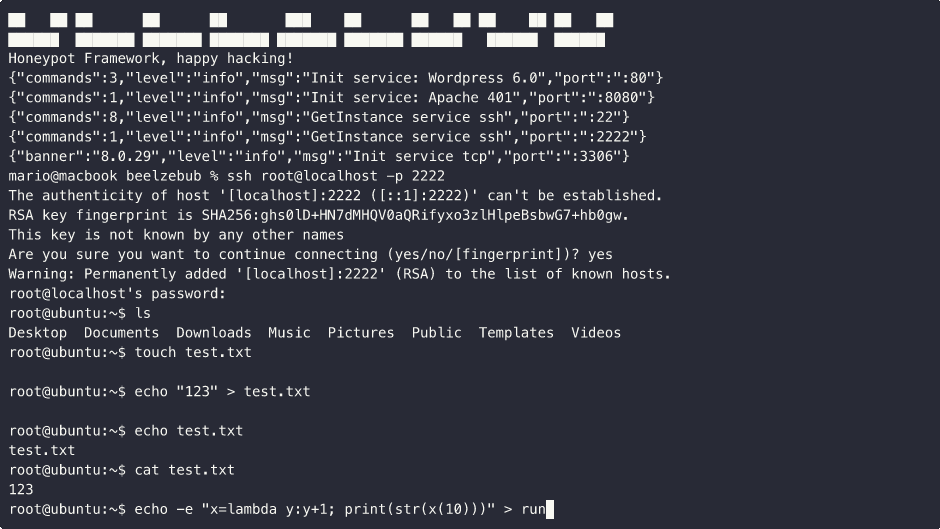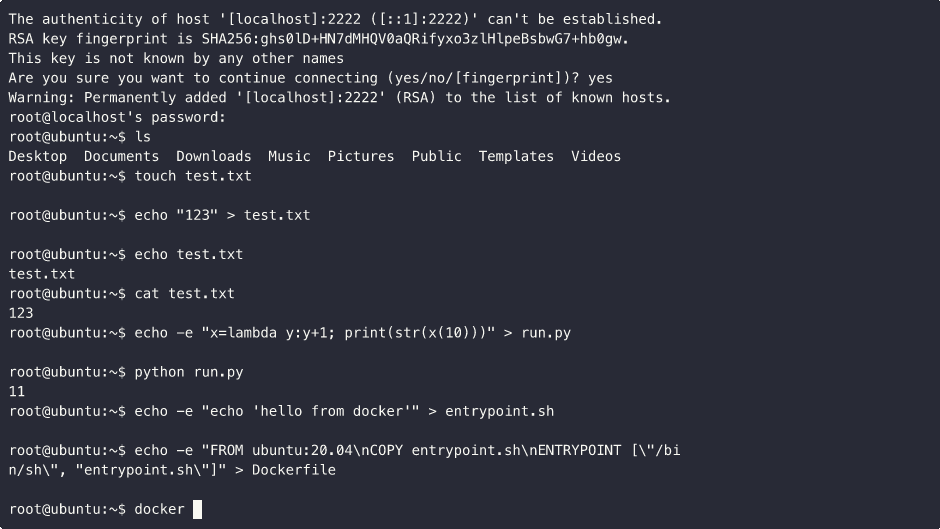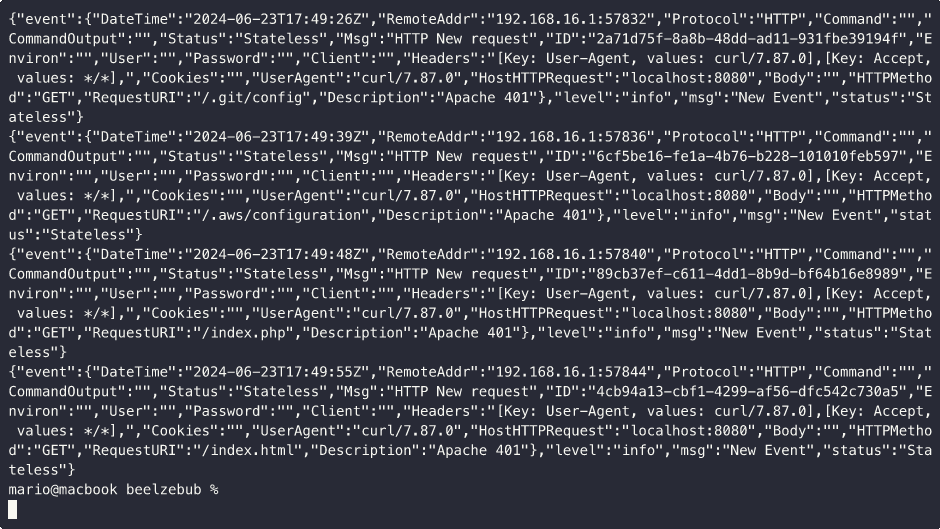
Un framework d'exécution de leurres low code sécurisé, exploitant l'IA pour la virtualisation des systèmes.

Runtime security for AI agents: discover agents, map their permissions, and enforce what they can do.

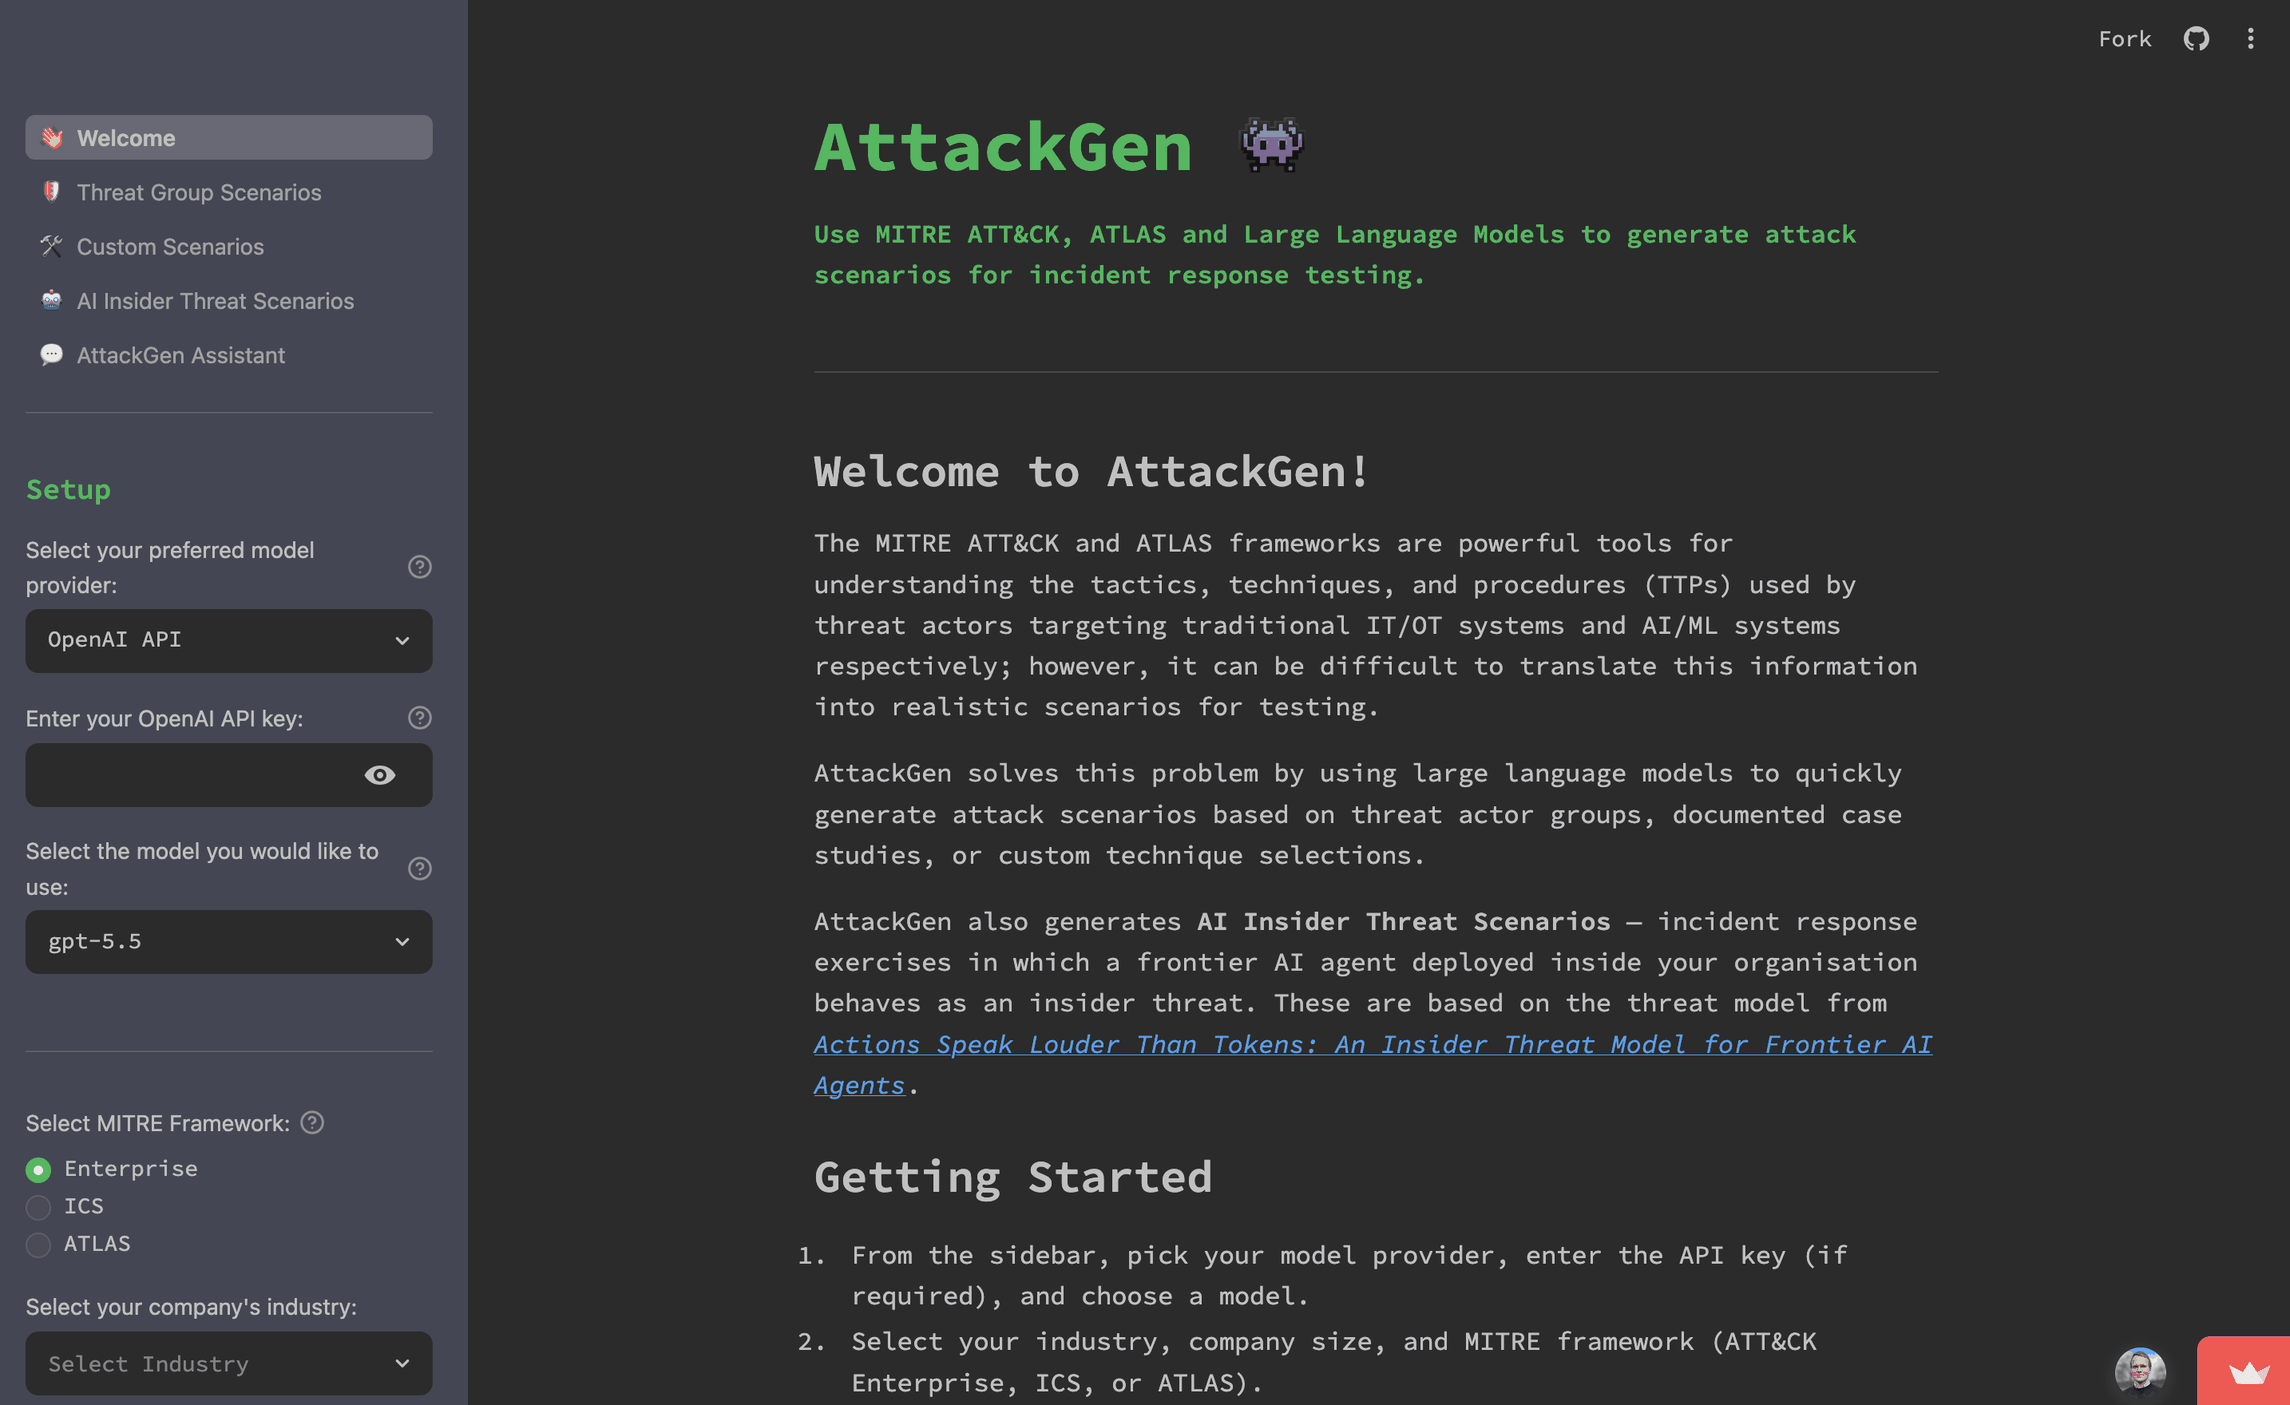
AttackGen est un outil de test de réponse aux incidents en cybersécurité qui exploite la puissance des grands modèles de langage et du cadre complet…

# Runtime WASM basé sur les capacités pour exécuter du code généré par IA non fiable Runtime WASM basé sur les capacités pour exécuter du code…

DeepAudit : Une équipe de hackers IA à la portée de tous, rendant la découverte de vulnérabilités accessible. Premier système open-source multi-agent…

Harnais d'agent terminal économe en RAM pour le codage, la cybersécurité et l'automatisation.