 sseshachala/conductai
Gouvernance d'exécution pour les agents IA. Autorisez, avertissez ou bloquez chaque appel de modèle et d'outil avant son exécution. Audit chaîné par hachage pour chaque décision. Packs de conformité pour SOC 2, HIPAA, PCI DSS, EU AI Act, SR 11-7 et FDA CSA. Apache 2.0.



Gouvernance pour les agents IA. Déployez en 60 secondes.
Conçu pour les équipes d'ingénierie. Installez en 10 minutes. Des preuves pour le CISO dès le premier jour.
curl -fsSL conductai.ai/install | sh
Des invites pour l'e-mail + l'entreprise, provisionne un espace de travail d'essai de 7 jours, dépose ~/.conduct/env avec ANTHROPIC_BASE_URL + OPENAI_BASE_URL + un jeton d'essai (200 requêtes/jour partagées entre les deux fournisseurs). Tout client Anthropic ou OpenAI-SDK sur la machine (Cursor, Claude Code, LangChain, LiteLLM, SDK brut) passe désormais par le proxy Guard. Un appel bloqué revient avec une URL Receipt: https://conductai.ai/theguard/blocks/… — cliquez dessus pour voir le blocage, poser des questions de suivi à Lens, et connectez-vous au tableau de bord via le lien magique imprimé par l'installateur.
pip install conduct-cli
conduct login
conduct sync
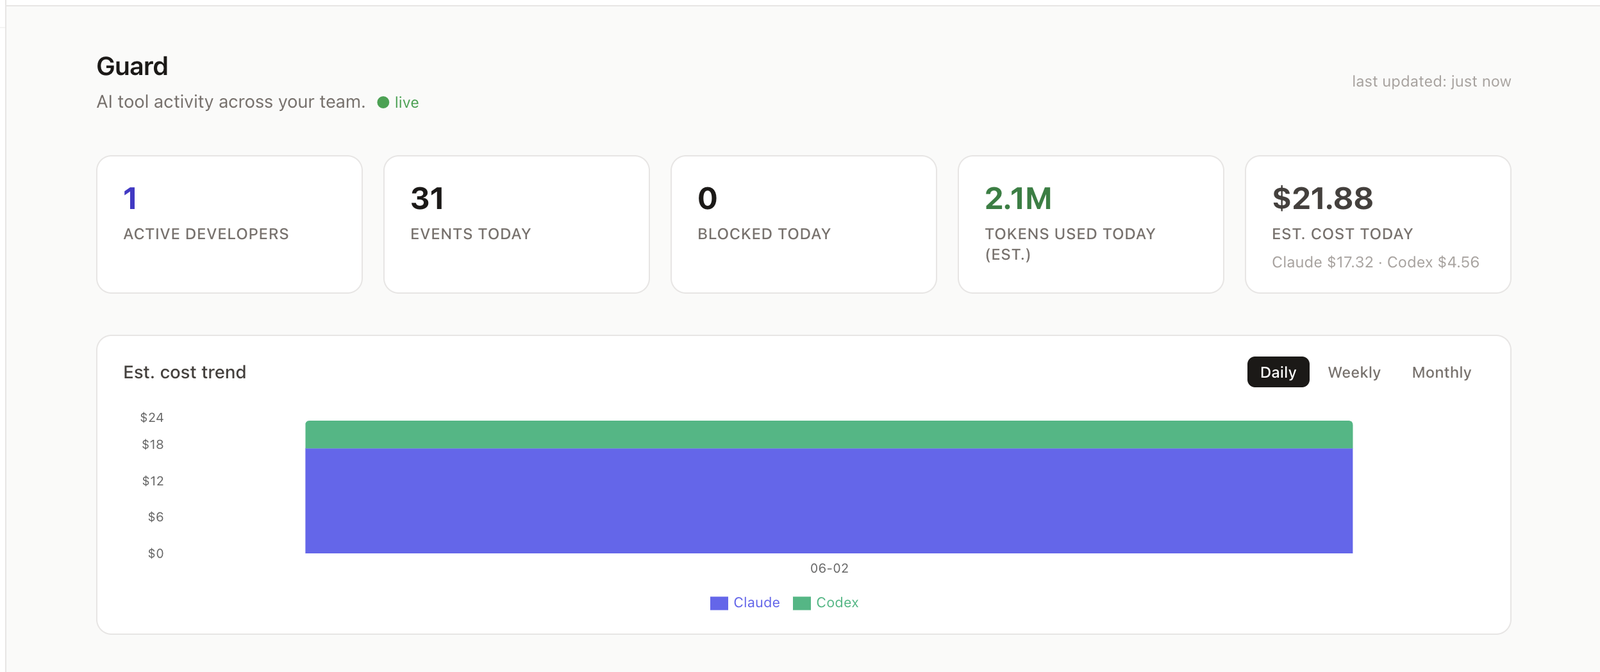
Chaque session Claude Code, Cursor, Copilot et Codex sur cette machine est désormais gouvernée. Les blocages, les avertissements et une piste d'audit chaînée par hachage apparaissent sur conductai.ai.
git clone https://github.com/sseshachala/conductai && cd conductai && docker compose up
# API: localhost:8000  ·  Canvas UI: localhost:3000
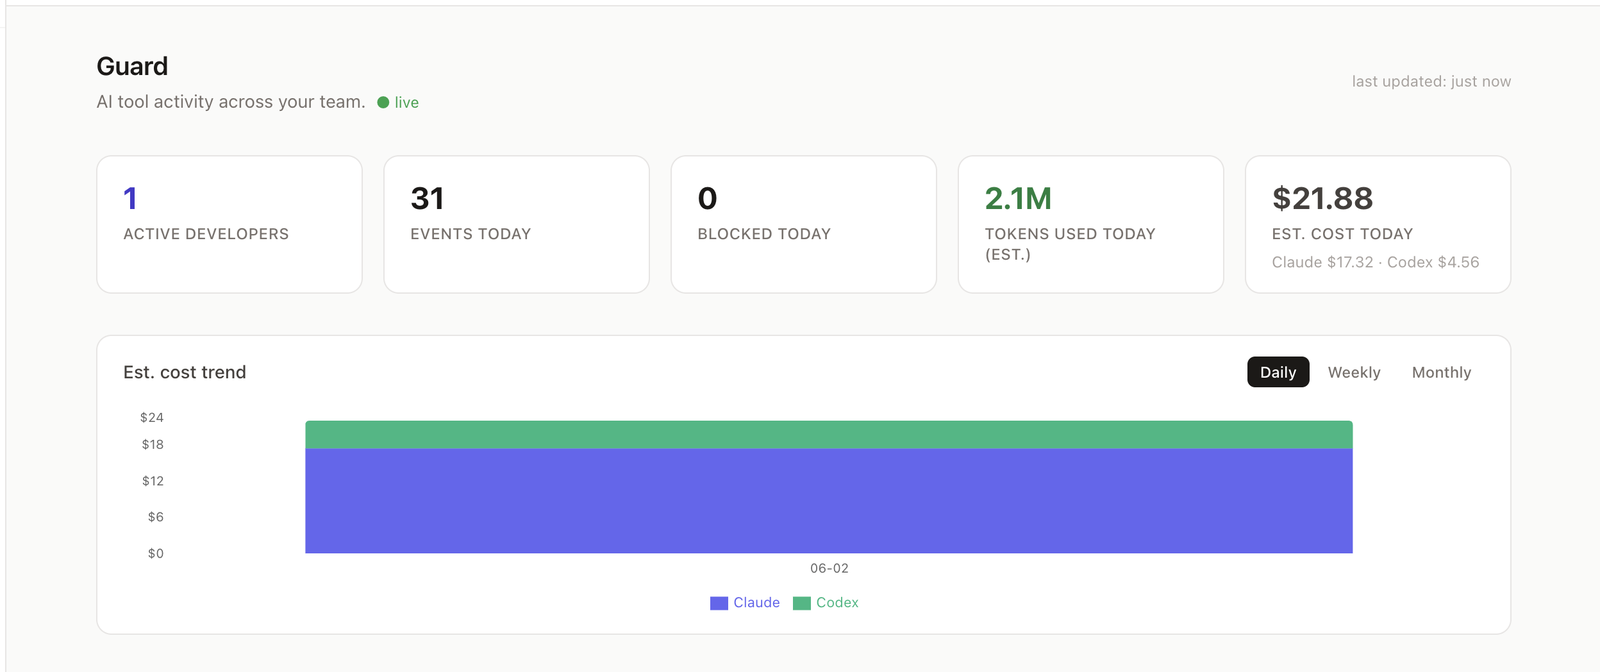
Un plan de contrôle pour les agents IA. Une seule politique décide block / warn / audit / inject pour chaque appel LLM, chaque outil shell, chaque invocation MCP, avant que l'action ne s'exécute. La même politique s'applique à un agent planifié, à un développeur utilisant Cursor et à une session de chat sur la plateforme.
Trois surfaces, une seule politique :
| Surface | Ce qu'elle fait |
|---|---|
| Guard | Moteur de politiques. Configuration signée, audit chaîné par hachage, fail-closed. |
| Router | Proxy LLM. N'importe quel SDK (Anthropic, OpenAI, Perplexity) pointe vers lui. |
| Lens | Surface de chat. Interrogez votre espace de travail sur n'importe quoi, chaque appel d'outil passe par Guard. |
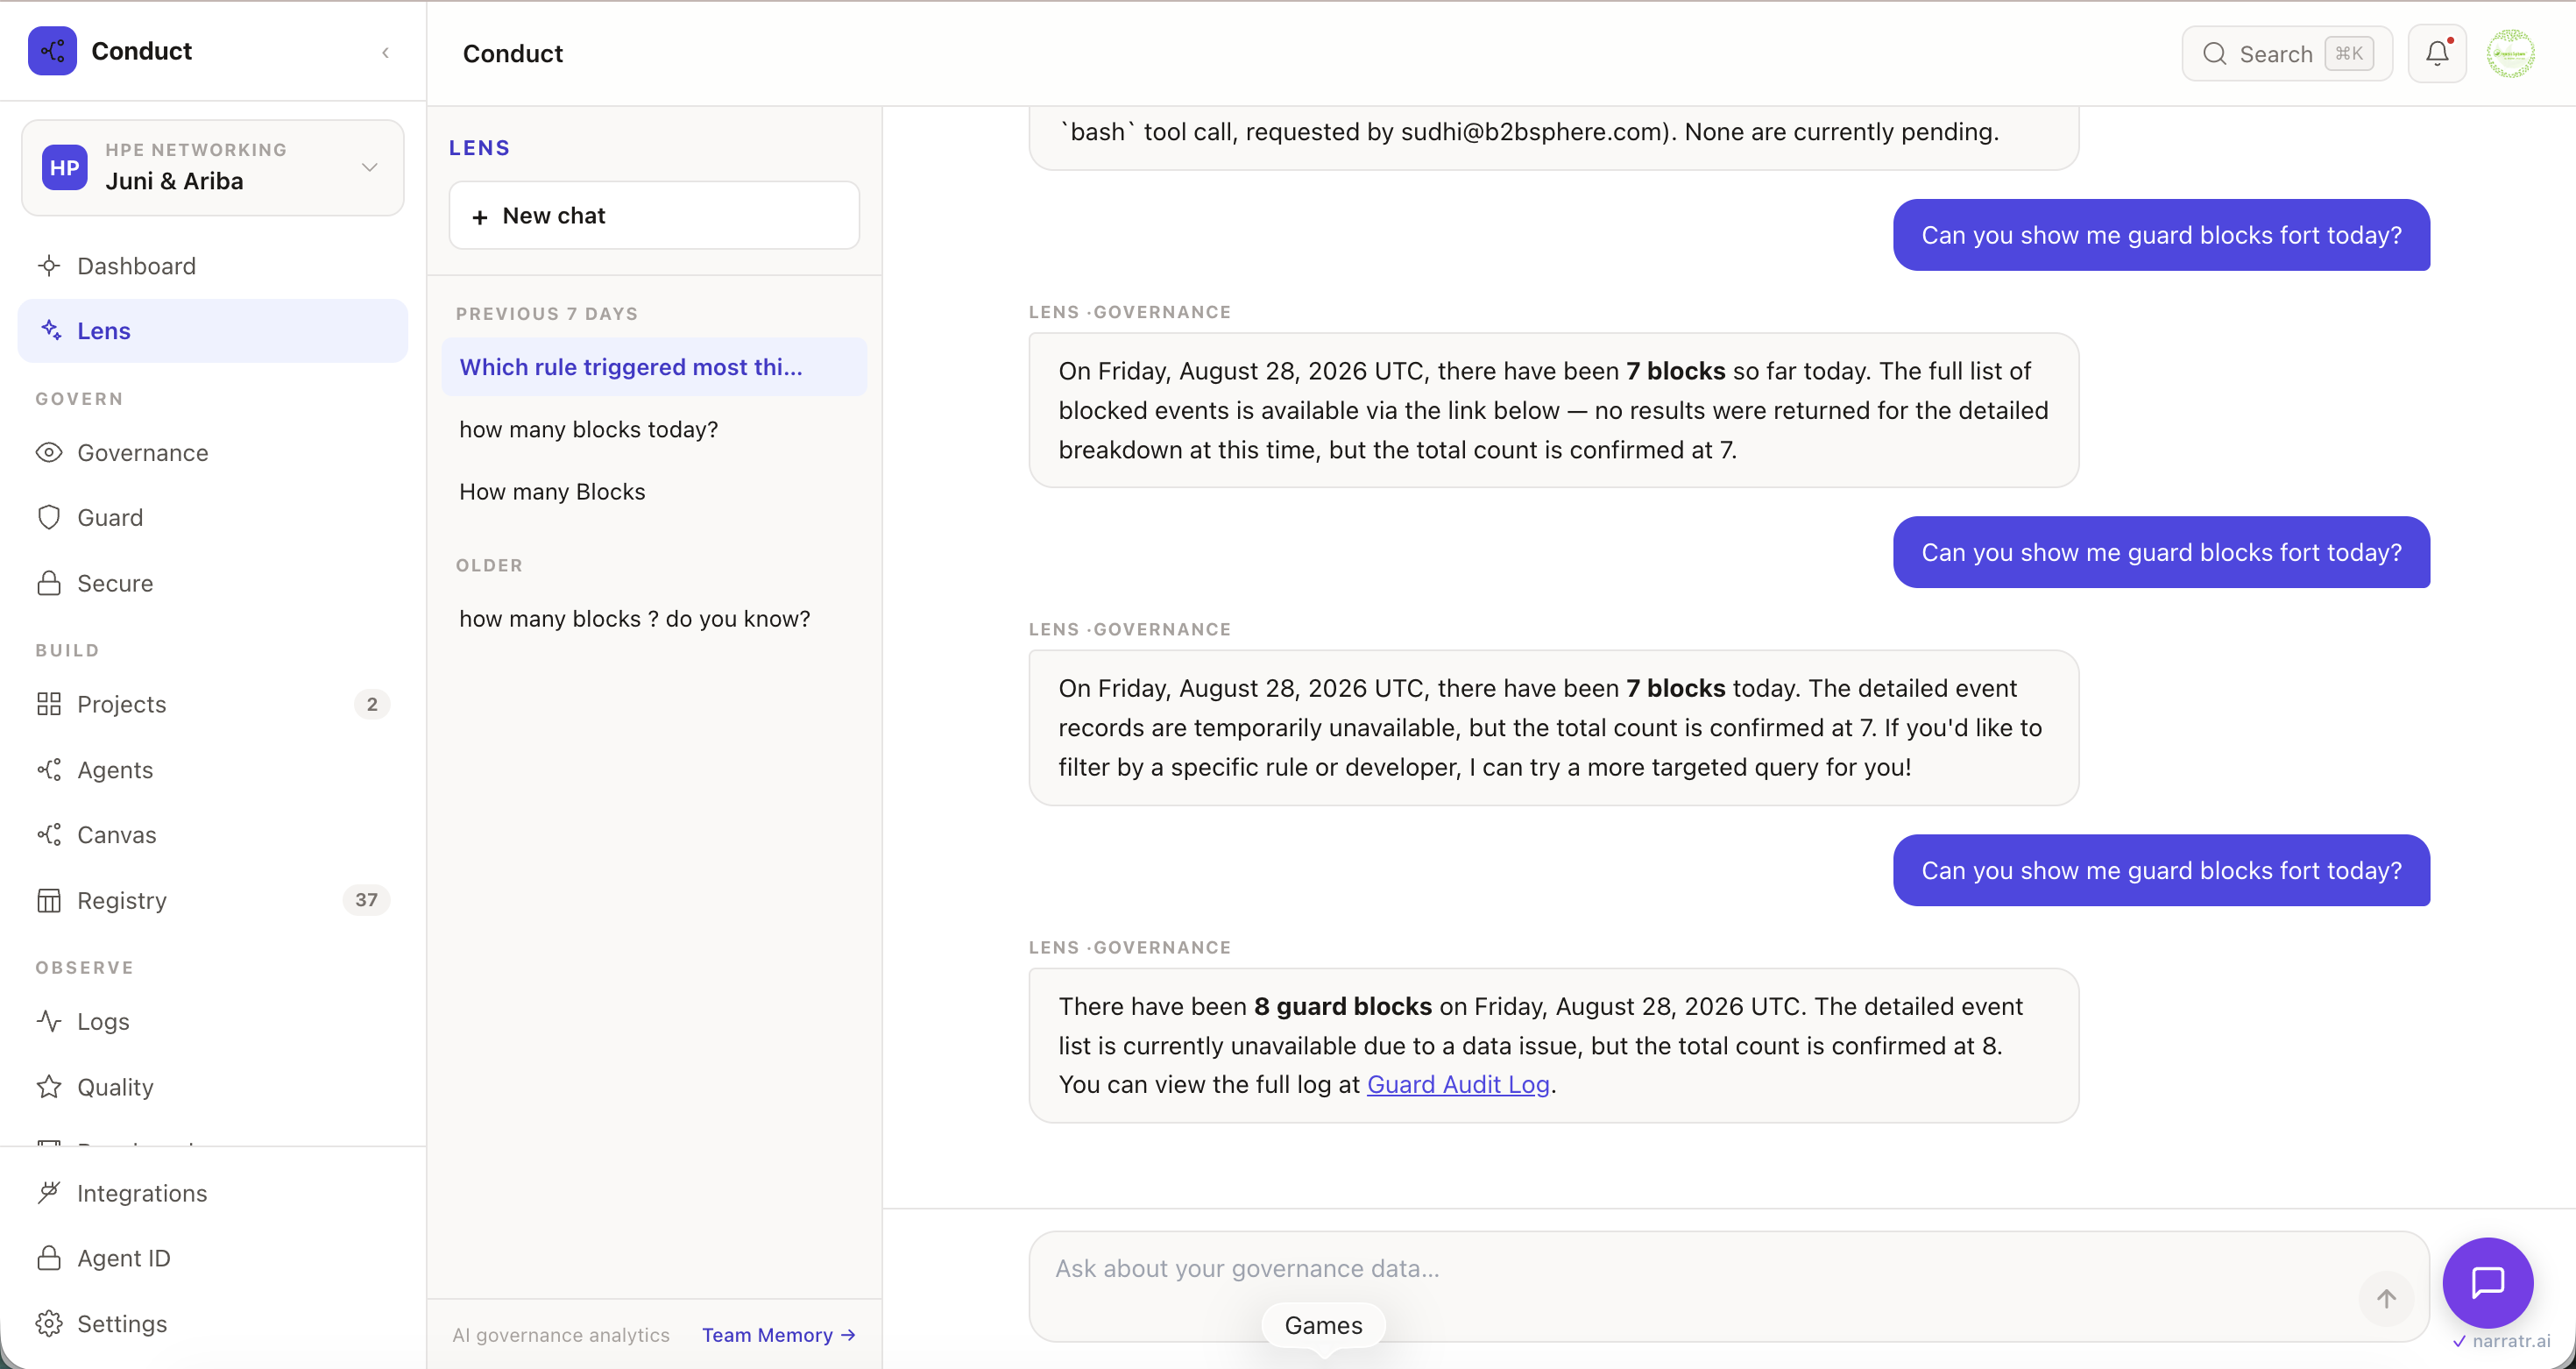
Lens est la surface de chat de toute la plateforme. Une seule saisie couvre l'activité de Guard, l'état des workflows, le statut de conformité, les dépenses des agents. Les réponses proviennent des données de votre espace de travail, et non d'un modèle général. Demandez « qui a été bloqué aujourd'hui » et obtenez un tableau avec des liens d'approfondissement par ligne. Lens fonctionne lui-même via Guard, de sorte que l'assistant est soumis aux mêmes règles que les agents sur lesquels il fait rapport.
Les pare-feu d'exécution comme Straiker et Lakera vous disent ce qu'un agent a fait. Conduct décide ce qu'il peut faire.
| Pare-feu d'exécution | Conduct Guard | |
|---|---|---|
| Moment | Après l'action | Avant l'action |
| Intégrité de la configuration | Faire confiance au pack | Signé par l'espace de travail |
| Audit | Flux de journaux | Chaîne de hachage SHA-256 |
| Couverture | Appels LLM uniquement | LLM, shell, MCP |
| Mode de défaillance | Fail-open | Fail-closed |
Trois propriétés permettent à la piste d'audit de tenir devant un auditeur :
Le mode Discovery offre une visibilité en lecture seule sur chaque action IA de votre équipe pendant 14 jours. Aucune politique à rédiger, aucune installation en amont, aucun coût. Lorsque vous voyez quelque chose qui mérite d'être bloqué, promouvez une règle à partir de ce que Discovery a déjà observé.
curl https://gateway.conductai.ai/gateway/v1/anthropic/v1/messages \
  -H "Authorization: Bearer cond_agt_..." \
  -H "Content-Type: application/json" \
  -d '{"model":"claude-sonnet-4-6","max_tokens":1024,"messages":[{"role":"user","content":"Hello"}]}'
Chaque requête passe par Guard (politique, budget, audit) avant d'atteindre le fournisseur en amont. Fonctionne avec tout SDK qui parle l'API HTTP du fournisseur.