

CrystalPotato
 ricardojoserf/crystalpotato
Portage en Crystal de GodPotato pour abuser du privilège SeImpersonatePrivilege avec des syscalls indirects, résolution dynamique d'API et…
privilege-escalationexploitationpost-exploitation+3
135
ricardojoserf/crystalpotatoPortage en Crystal de GodPotato pour abuser du privilège SeImpersonatePrivilege avec des syscalls indirects, résolution dynamique d'API et…

 ghostwolflab/ai_security_top
Une base de connaissances structurée couvrant les fondamentaux de la sécurité de l'IA, la modélisation des menaces, les techniques offensives de red…
 santanderai/autoguardrails
Échafaudage de recherche d'alignement (style autoresearch) pour les garde-fous des LLM : recherche sur une surface `policy.md` unique
 mthcht/purpleteam
Purpleteam scripts simulation & Détection - déclencher des événements pour les détections SOC
 deepinstinct/shimme
PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…
 saadahla/d1rksleep
Version améliorée d'EKKO par @5pider qui ne chiffre que les sections d'image
 joshuagodwin7929/purple-team-automation
Émulation automatisée d'adversaire (Caldera) contre un lab AD afin de valider la couverture de détection Sigma et de mapper les résultats à MITRE…

 zju-llm-safety/darwin
Framework évolutionniste de jailbreak et de garde-fous pour LLM qui développe un pool de stratégies réutilisables via mutation génétique, sélection…
 sleepthegod/windows
Windows et les moyens de le casser
 xiaolichan/redcaddy
C2 redirector basé sur caddy
 vozzie/uacscript
Vulnérabilité de contournement de l'UAC de Windows 7 dans Windows Script Host
 kozmer/aad-bofs
Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…
 rad9800/vehapiresolve
Résout les API Windows à l'exécution à l'aide de gestionnaires d'exceptions vectorisés et de recherches par hachage pour masquer les imports et…
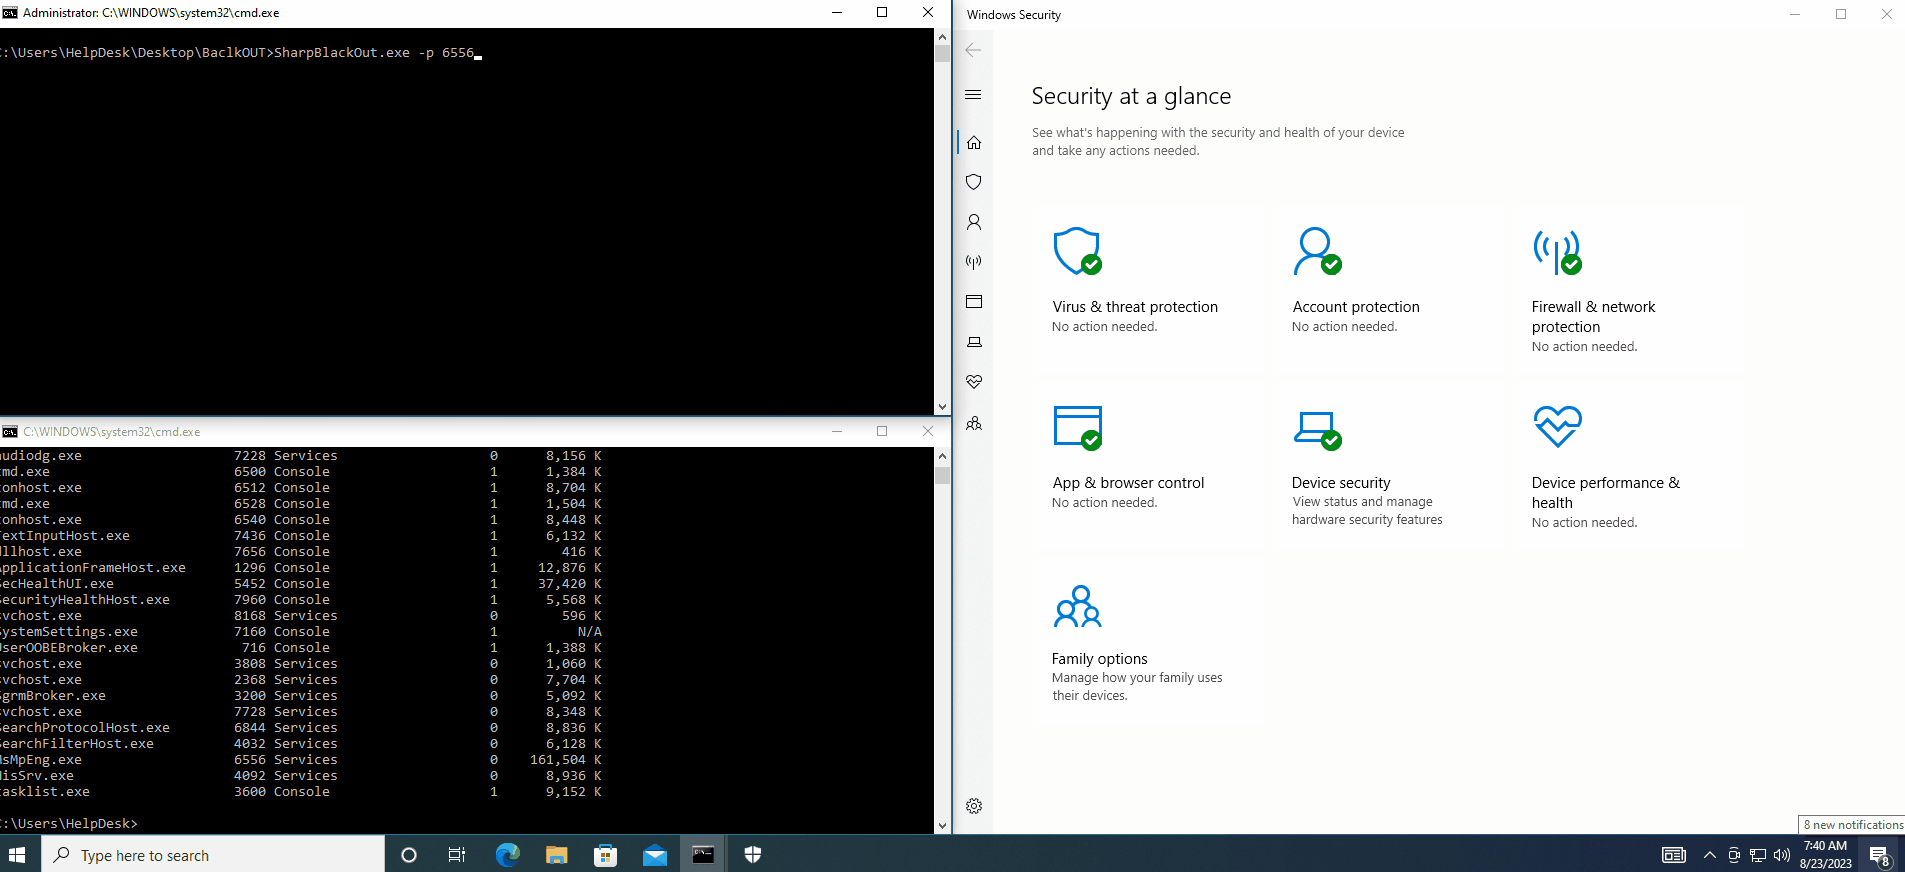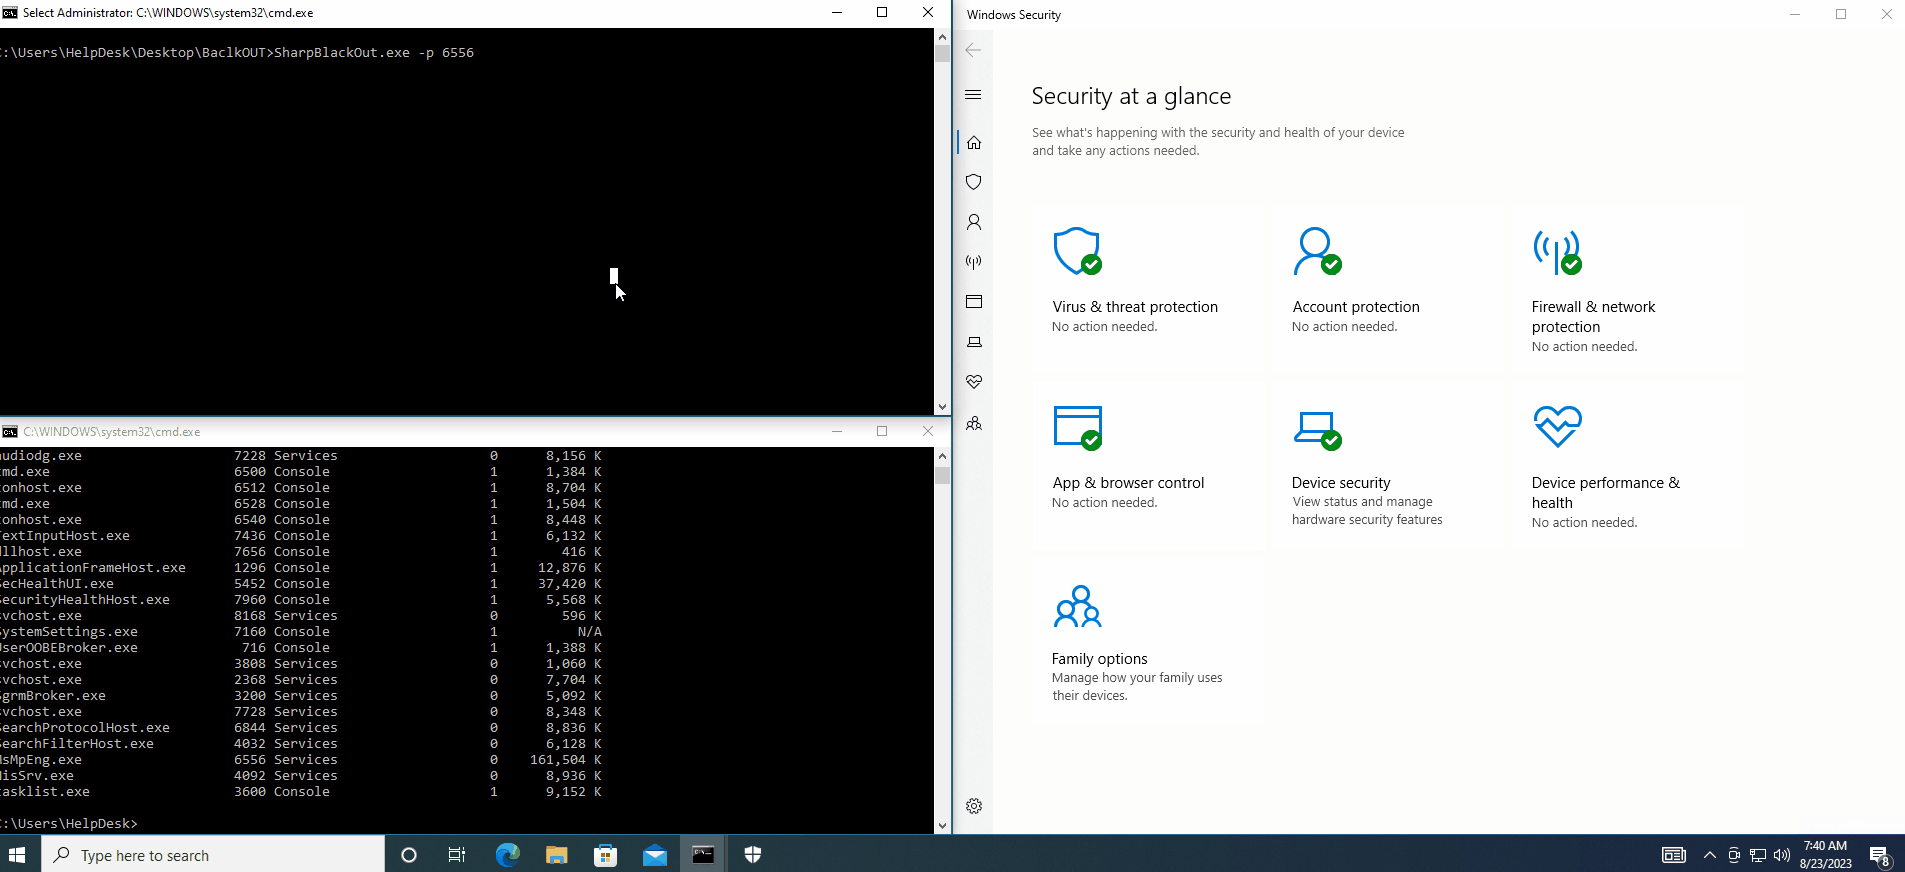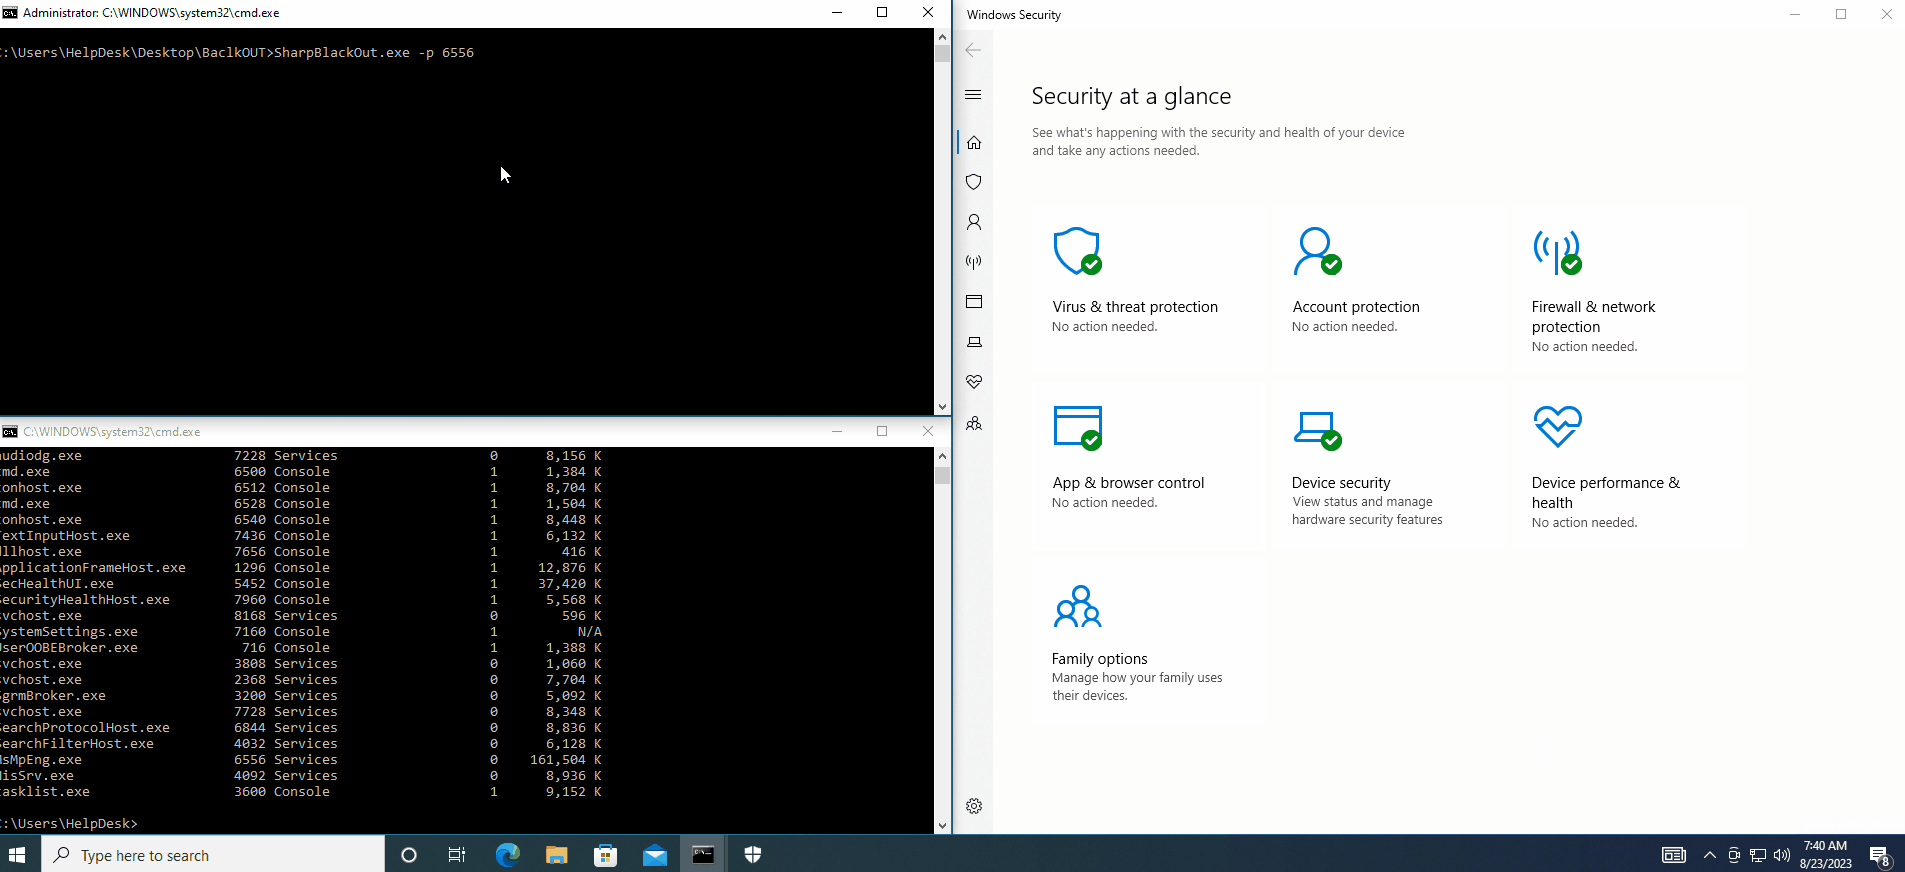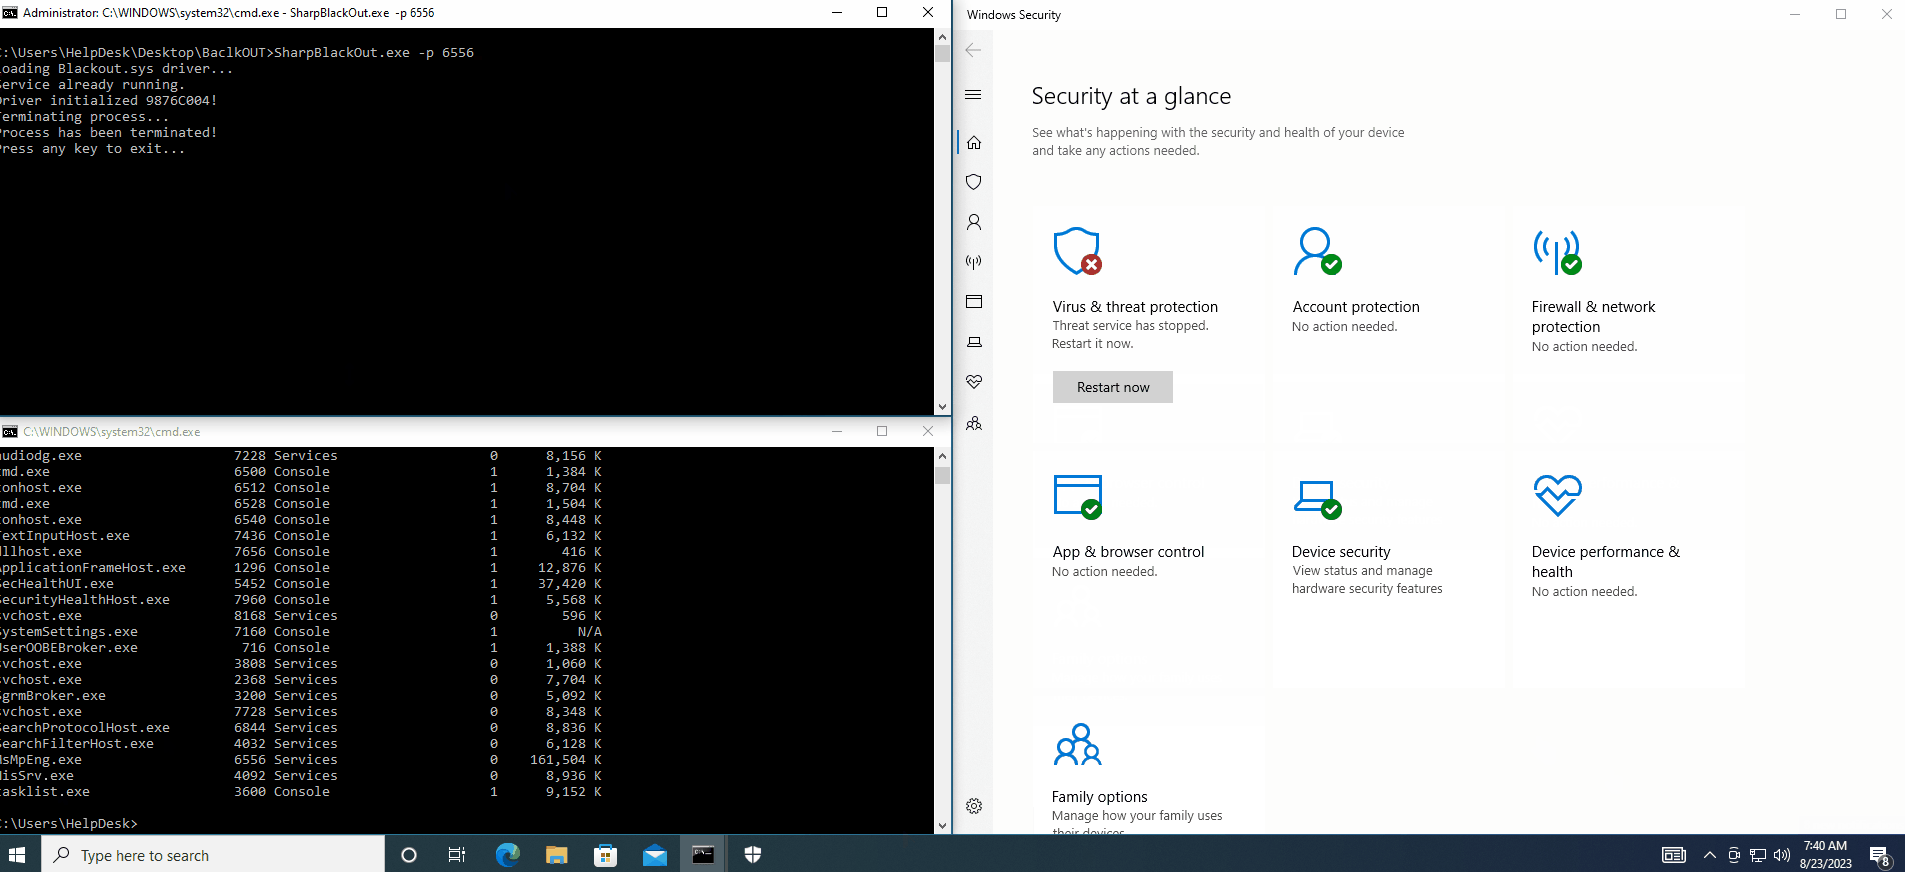 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 kudaes/bin-finder
Détecter les exceptions d'EDR en inspectant les modules chargés des processus
 p0dalirius/mssql-analysis-coerce
Une technique pour contraindre un serveur SQL Windows à s'authentifier sur une machine arbitraire.