
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
306 résultats
Kernel_VADInjector preview

Kernel_VADInjector

GitHublleon1435/kernel_vadinjector

Injecteur de DLL pour Windows 10 via un pilote utilisant VAD et dissimulant le pilote chargé
ids-ips-evasionshellcodepost-exploitation+3
54
il y a 2 ans
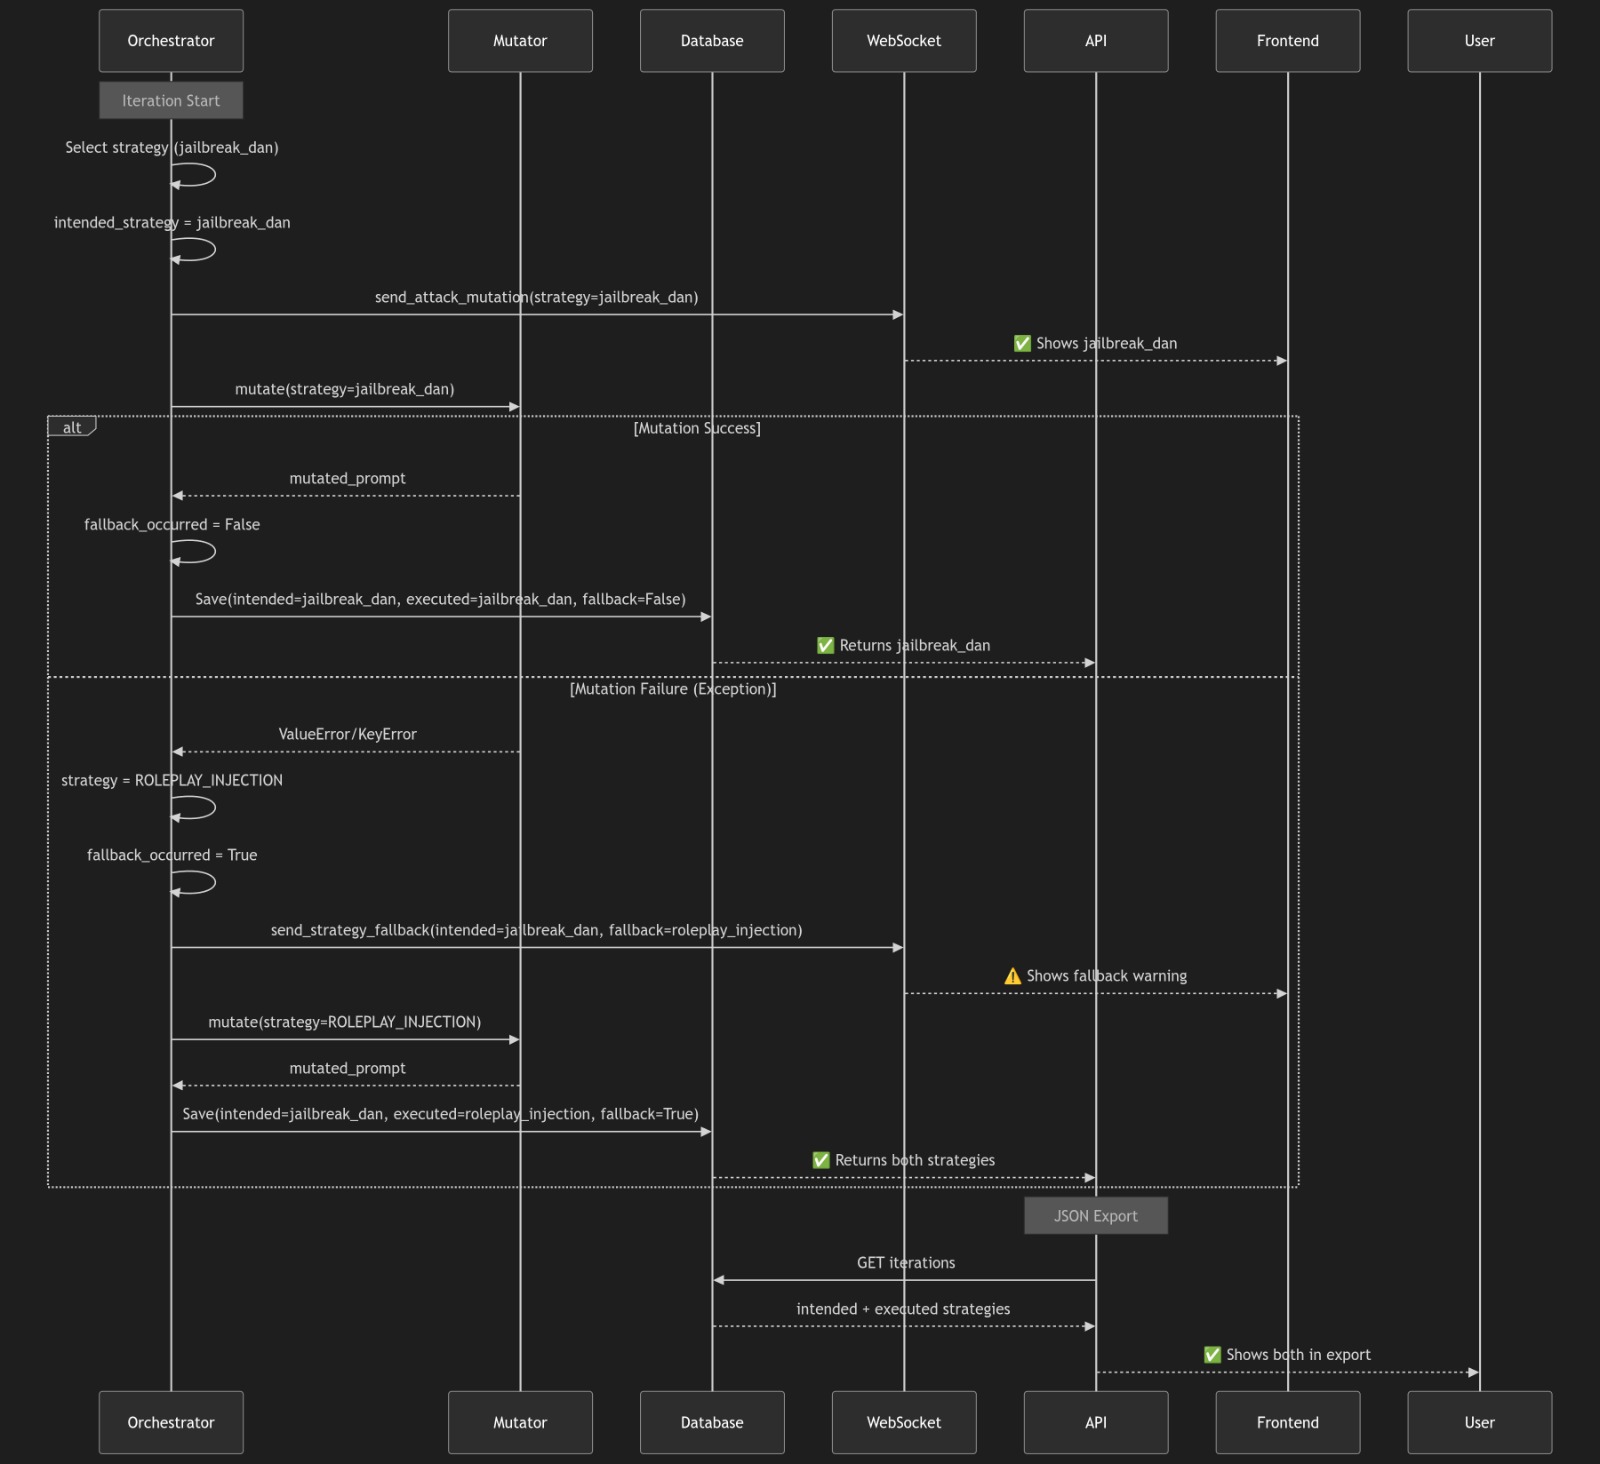
cerebro-red-v2 preview

cerebro-red-v2

GitHubleviticus-triage/cerebro-red-v2

CEREBRO-RED v2 : Plateforme avancée de recherche Red Team pour LLM avec l'algorithme PAIR et l'évaluation LLM-as-a-Judge
dynamic-analysis-sandboxingexploit-frameworkspayload-generation+8
16il y a 6 mois
Spiritual-Spell-Red-Teaming preview

Spiritual-Spell-Red-Teaming

GitHubgoochbeater/spiritual-spell-red-teaming

Un dépôt pour jailbreaker divers LLM, principalement Claude
ctfpenetration-testingeducation+3
3.1kil y a 12h 51m
lldp preview

lldp

GitHubwhispergate/lldp

Profil C2 pour Mythic tunnellisant le trafic d'agent pair-à-pair chiffré via les TLV spécifiques à l'organisation LLDP IEEE 802.1AB pour un…
ids-ips-evasioncommand-and-controlred-teaming+1
23il y a 1 mois
xspawn preview

xspawn

GitHubcenobyte-vincit/xspawn

Lance des programmes macOS via l'interface XPC privée de launchd sans passer par exec, ce qui amène l'EDR à enregistrer launchd comme parent. Prend…
persistence-mechanismsids-ips-evasionpost-exploitation+2
il y a 1 mois
llm-guard preview
Archived

llm-guard

GitHubprotectai/llm-guard

La boîte à outils de sécurité pour les interactions avec les LLM
defensive-toolscode-analysisprivacy+3
3.2kil y a 2 mois
responsible-ai-toolbox preview

responsible-ai-toolbox

GitHubmicrosoft/responsible-ai-toolbox

Tableaux de bord interactifs et bibliothèques pour le débogage responsable de modèles d'IA, couvrant l'analyse des erreurs, l'équité,…
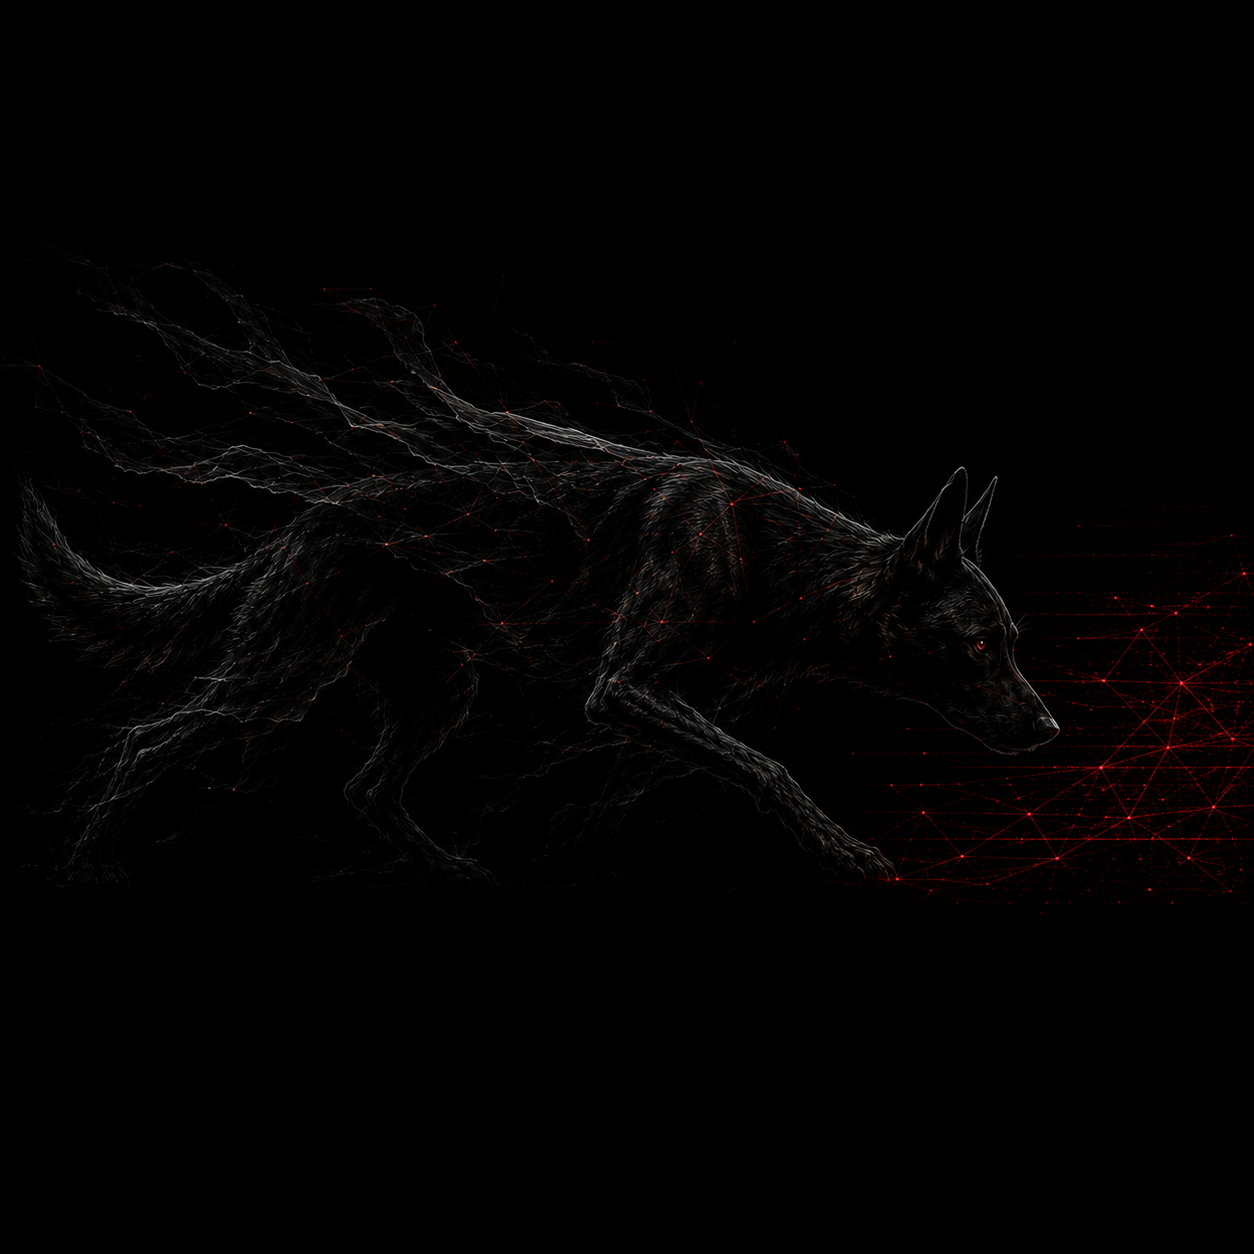
utilities-frameworksmachine-learningeducation+2
1.8kil y a 12h 50m
NoiseHound preview

NoiseHound

GitHubwarpedatom/noisehound

Detection-aware BloodHound attack-path scoring - the quietest route to your objective, calibrated across five detection tiers…

defensive-toolsprivilege-escalationlateral-movement+4
67il y a 1 mois
gradient-untangler preview

gradient-untangler

GitLabwattocyber/gradient-untangler

Local white-box gradient attacks for open-weight LLMs: GCG/PEZ suffix search, layer saliency, weight snapshots, and rank-1 suffix-to-delta fitting…
machine-learningred-teamingai-security+1
il y a 1 mois
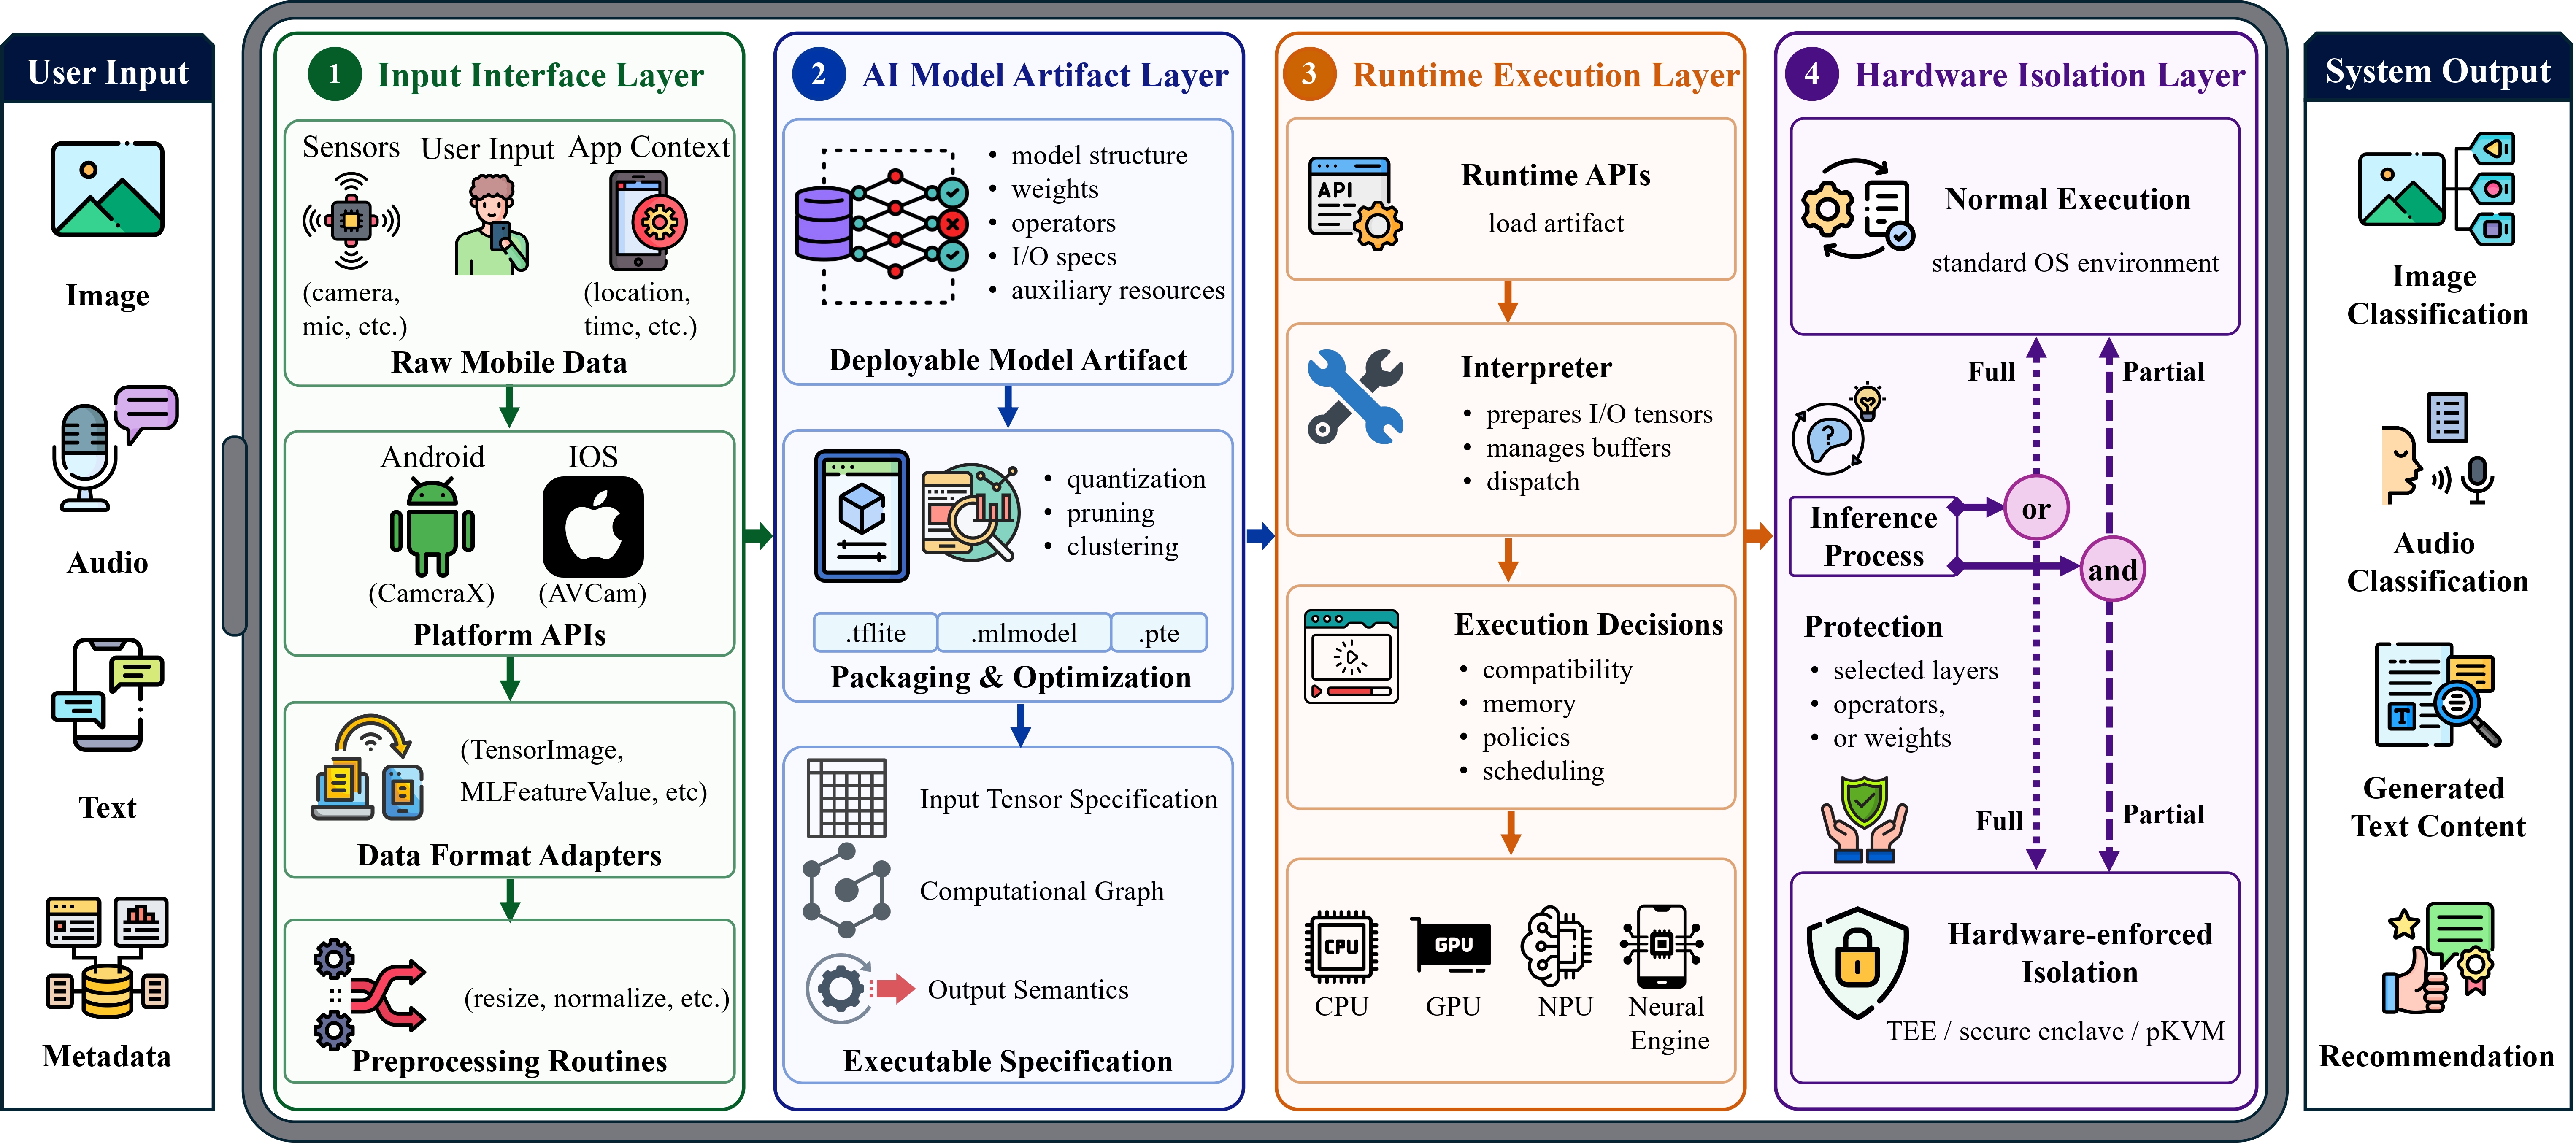
Awesome-MoAI-Security preview

Awesome-MoAI-Security

GitHubjinxhy/awesome-moai-security

Liste de lecture organisée et taxonomie de la recherche sur les attaques et les défenses pour les systèmes d'IA embarqués sur mobile, couvrant les…
android-securityios-securityreverse-engineering+9
2il y a 1 mois
AIX360 preview

AIX360

GitHubtrusted-ai/aix360

Interprétabilité et explicabilité des données et des modèles d'apprentissage automatique

machine-learningpapers-researcheducation+2
1.8kil y a 29 jours
PSBits preview

PSBits

GitHubgtworek/psbits

Des choses (relativement) simples qui vous permettent de creuser un peu plus profondément que d'habitude.

privilege-escalationpersistence-mechanismsvulnerability-analysis+5
3.5kil y a 1 mois
RunPE preview

RunPE

GitHubnettitude/runpe

Chargeur réflexif en C# pour binaires non gérés.
payload-generationimpersonation-toolsshellcode+6
444il y a 3 ans
reverse-SynthID preview

reverse-SynthID

GitHubaloshdenny/reverse-synthid

rétro-ingénierie de la détection SynthID de Gemini

reverse-engineeringsteganographydigital-forensics+6
4.7kil y a 2 mois
CallMeWin32kDriver preview

CallMeWin32kDriver

GitHubgmh5225/callmewin32kdriver

Chargez votre pilote comme win32k.sys

ids-ips-evasionpost-exploitationred-teaming+1
257il y a 4 ans
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

Injection de processus threadless utilisant le hooking de fonctions à distance.
payload-generationshellcodepost-exploitation+4
822il y a 2 ans
Pesidious preview

Pesidious

GitHubcyberforce/pesidious

Mutation de logiciels malveillants à l'aide de l'apprentissage par renforcement et de réseaux antagonistes génératifs
payload-generationexploitationmalware-analysis+3
175il y a 6 ans
brawl-public-game-001 preview

brawl-public-game-001

GitHubmitre/brawl-public-game-001

Données d'un exercice d'émulation d'adversaires automatisé BRAWL

penetration-testing-frameworksdigital-forensicscloud-security+7
215il y a 8 ans
Précédent1…567…17Suivant