
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
306 résultats
HeapCrypt preview

HeapCrypt

GitHubsaadahla/heapcrypt

Chiffrer le tas (heap) pendant le sommeil en hookant et en modifiant Sleep avec notre propre sleep qui chiffre le tas
post-exploitationred-teamingpayload-development+1
245
il y a 3 ans
llvm-jutsu preview

llvm-jutsu

GitHubthebabush/llvm-jutsu

Obscurcissement anti-LLM par comptage de doigts
static-analysiscode-analysisreverse-engineering+3
239il y a 9 mois
TimeException preview

TimeException

GitHubbananabr/timeexception

Un outil permettant de trouver les dossiers exclus de l'analyse en temps réel de l'antivirus à l'aide d'un oracle temporel.

reconnaissanceinformation-gatheringpenetration-testing+2
232il y a 2 ans
PE-Obfuscator preview

PE-Obfuscator

GitHubsaadahla/pe-obfuscator

Obfuscateur PE conçu pour l'évasion

exploitationpost-exploitationred-teaming+2
212il y a 3 ans
ezEmu preview

ezEmu

GitHubjwillyamz/ezemu

Voir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…
defensive-toolspenetration-testingeducation+3
109il y a 3 ans
uacscript preview

uacscript

GitHubvozzie/uacscript

Vulnérabilité de contournement de l'UAC de Windows 7 dans Windows Script Host
privilege-escalationvulnerability-analysisexploitation+4
108il y a 11 ans
MagicSigner preview

MagicSigner

GitHubnamazso/magicsigner

Signtool pour certificats expirés
authentication-authorizationdefensive-toolsreverse-engineering+2
524il y a 3 ans
CallStackMasker preview

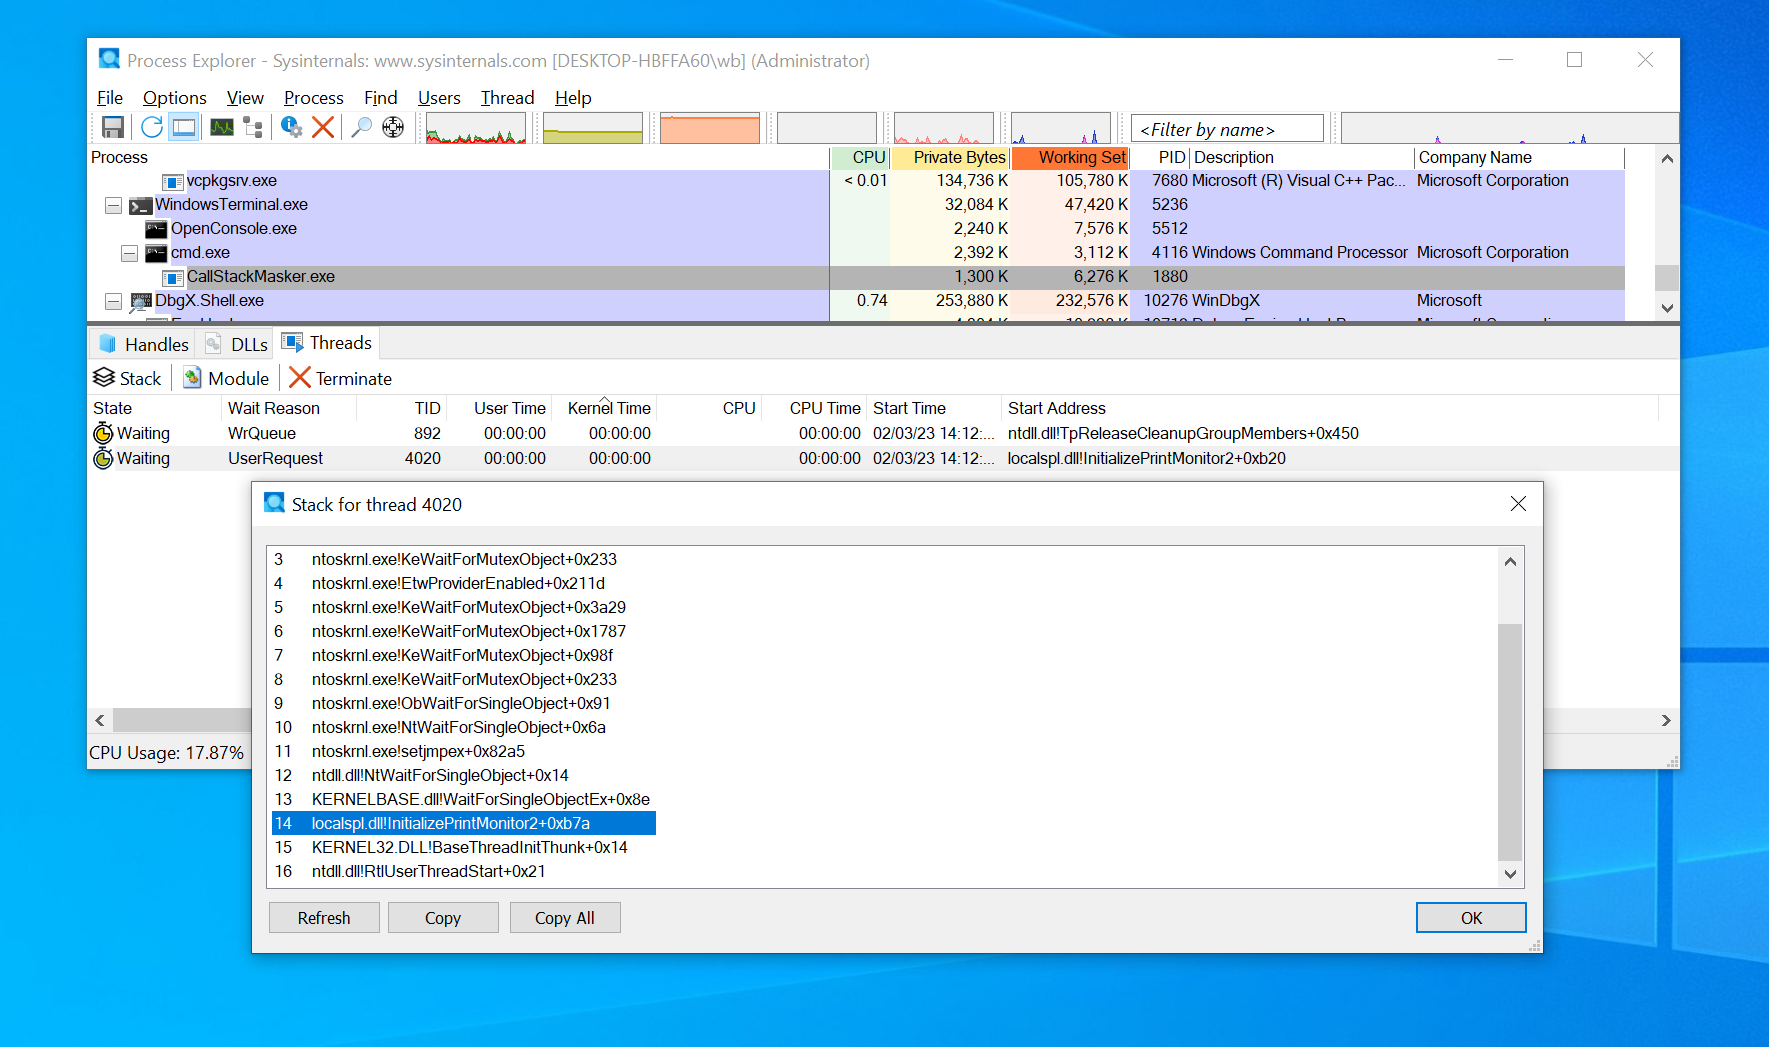
CallStackMasker

GitHubcobalt-strike/callstackmasker

Une implémentation de type PoC pour masquer dynamiquement les piles d'appels avec des minuteurs.

post-exploitationred-teamingadversarial-attack
315il y a 3 ans
Bin-Finder preview

Bin-Finder

GitHubkudaes/bin-finder

Détecter les exceptions d'EDR en inspectant les modules chargés des processus
reconnaissancepenetration-testingred-teaming+1
133il y a 2 ans
redeval preview

redeval

GitHubknoveleng/redeval

[ICLR 2026] - Dépôt officiel de l'article : "RedBench: A Universal Dataset for Comprehensive Red Teaming of Large Language Models"
papers-researcheducationcurated-resources+2
29il y a 7 mois
Manipulating-Web-Agents preview

Manipulating-Web-Agents

GitHubsej2020/manipulating-web-agents

Démonstration de recherche sur les attaques par injection indirecte de prompts pour contrôler des agents web autonomes basés sur des LLM, avec des…

exploitationweb-securitypapers-research+3
6il y a 1 an
yetAnotherObfuscator preview

yetAnotherObfuscator

GitHub0xb11a1/yetanotherobfuscator

Obfuscateur C# qui contourne Windows Defender
red-teamingpayload-developmentadversarial-attack
824il y a 3 ans
EDRPrison preview

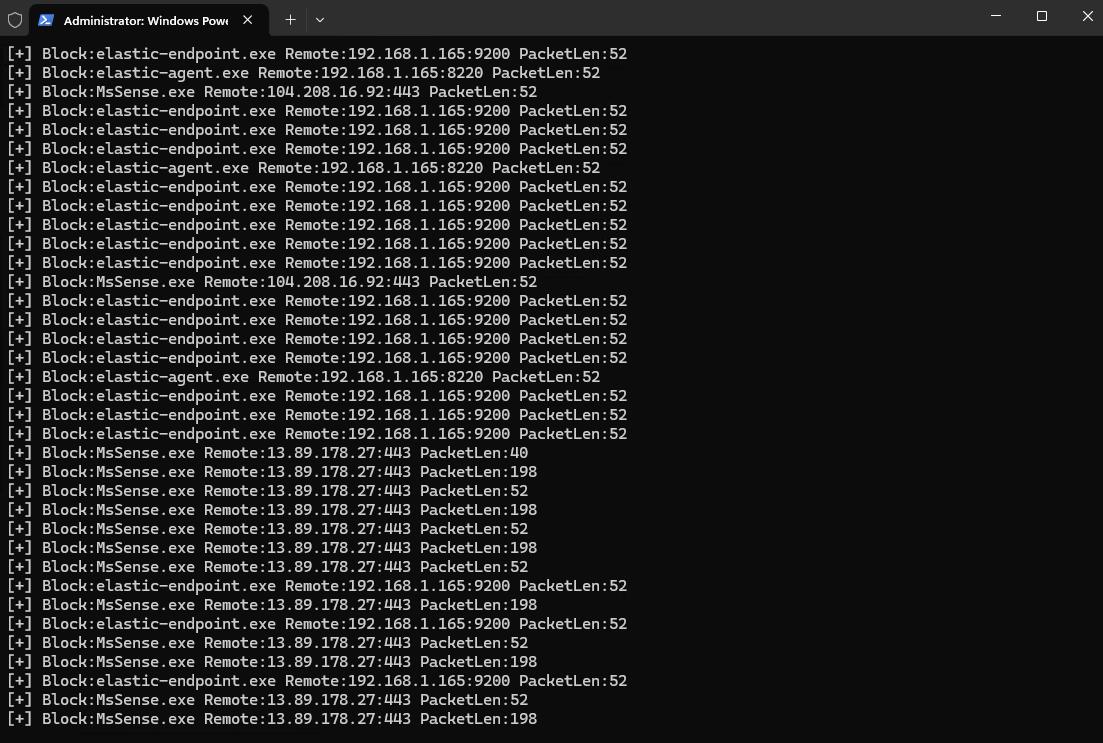
EDRPrison

GitHubsenzee1984/edrprison

Exploiter un pilote de callout WFP légitime pour empêcher les agents EDR d'envoyer de la télémétrie.

ids-ips-evasionpost-exploitationnetwork-security+2
479il y a 2 ans
NoFilter preview

NoFilter

GitHubdeepinstinct/nofilter

Abuse de Windows Filtering Platform pour lancer une console en tant que NT AUTHORITY\SYSTEM ou usurper l'identité d'un autre utilisateur connecté…

privilege-escalationexploitationpost-exploitation+3
306il y a 1 an
obex preview

obex

GitHubdis0rder0x00/obex

Obex – Blocage des DLL indésirables en mode utilisateur
ids-ips-evasionpost-exploitationred-teaming+1
281il y a 1 an
better_opts_attacks preview

better_opts_attacks

GitHubnishitvp/better_opts_attacks

Cadre d'attaque pour contourner les défenses contre l'injection de prompts basées sur le fine-tuning (SecAlign, SecAlign++, StruQ) en utilisant des…

exploit-frameworksvulnerability-analysisred-teaming+2
11il y a 7 mois
ShimMe preview

ShimMe

GitHubdeepinstinct/shimme

PoC pour l'élévation de privilèges Windows et l'injection de code via RPC OfficeClickToRun et une manipulation de shims non documentés afin…

privilege-escalationexploitationpost-exploitation+2
147il y a 1 an
EtwSessionHijacking preview

EtwSessionHijacking

GitHubnul0x4c/etwsessionhijacking

Un PoC sur le blocage de la surveillance des événements réseau par Procmon

ids-ips-evasionpost-exploitationred-teaming+1
112il y a 1 an
Précédent1…1617Suivant