novacode1337/eviltwin
Directives pratiques de défense contre les attaques Evil Twin sur les Wi-Fi publics — cycle de recherche complet : analyse des menaces, simulation en laboratoire isolé (Kali Linux / airgeddon) et cadre de protection en 6 règles


Projet de recherche individuel. MAOU Gymnasium №16, Tioumen, Russie (2026)
Auteur : Saveliy Golubev | Encadrante : Yulia Myshko, professeure d'informatique
3e place décernée à la conférence de recherche Lomonosov Readings (МАОУ Гимназия №16, Тюмень, 2026)
Ce projet présente un cycle de recherche complet sur l'attaque Evil Twin, l'une des menaces les plus répandues et les plus sous-estimées dans les environnements Wi-Fi publics. Le travail combine une analyse théorique rigoureuse avec une simulation pratique dans un laboratoire isolé, aboutissant à un ensemble de directives défensives pratiques pour les utilisateurs du quotidien.
Hypothèse centrale : une démonstration en direct et contrôlée d'une attaque Evil Twin produit des directives de sécurité plus efficaces et mieux assimilées qu'une analyse purement théorique.
| Récompense | 3e place, projet de recherche individuel |
| Événement | Lomonosov Readings (Ломоносовские чтения), conférence de recherche scolaire |
| Établissement | MAOU Gymnasium №16, Tioumen, Russie |
| Année | 2026 |
| Catégorie | Informatique |
Le projet a été distingué par le jury de la conférence pour avoir combiné une analyse théorique rigoureuse des vulnérabilités 802.11 avec une simulation en laboratoire entièrement reproductible et un cadre de défense pratique orienté utilisateur, faisant le lien entre la recherche académique et l'éducation appliquée à la sécurité numérique.
Les réseaux Wi-Fi publics (cafés, aéroports, universités) sont devenus une infrastructure standard. Leur principal avantage, l'accessibilité ouverte, constitue aussi leur plus grande faiblesse en matière de sécurité. Les attaques Evil Twin en tirent parti en :
L'attaque ne nécessite aucune compétence avancée. Des outils prêts à l'emploi automatisent chaque étape en quelques minutes. Cette accessibilité est précisément ce qui la rend dangereuse et digne d'une sensibilisation du public.
| Chapitre | Objet |
|---|---|
| 1. Analyse théorique | Vulnérabilités de l'architecture 802.11, mécanique de l'attaque (modèle en 5 étapes), comparaison avec d'autres attaques Wi-Fi, cadre juridique et éthique |
| 2. Simulation en laboratoire | Environnement VirtualBox isolé, framework airgeddon v11.22, mécanique du portail captif, variante d'attaque par clé partagée WPA2 |
| 3. Directives de défense | Cadre de protection en 6 règles, méthodes de détection techniques, comparaison VPN vs Tor vs hotspot, responsabilités des fabricants/FAI |
[Physical Host: Windows]
        │
        └─ [VirtualBox Internal Network] ──► NO external connectivity
                │
                ├─ Kali Linux VM (attacker)
                └─ Android Device (victim, manual connection)
flowchart LR
    A["1. Reconnaissance\nairodump-ng\nmonitor mode"]
    B["2. Evil Twin\nhostapd\ncloned SSID"]
    C["3. Deauth\naireplay-ng\nforced disconnect"]
    D["4. Interception\ndnsmasq + iptables\nall traffic routed"]
    E["5. Phishing Portal\nlighttpd\ncredentials captured"]
    A --> B --> C --> D --> E
    style C fill:#c0392b,color:#fff
    style E fill:#c0392b,color:#fff
La chaîne d'attaque complète a été reproduite en ~15 minutes depuis le lancement de la VM jusqu'à la capture des identifiants :
Free_Public_Lab, chiffrement désactivéaireplay-ng ont forcé l'appareil victime à se déconnecter du point d'accès légitimetest_user / Sup3rSecret!) saisis par la victime, immédiatement affichés dans le terminal de l'attaquantScénario étendu : L'attaque a également été validée contre un réseau WPA2 avec un mot de passe partagé (PublicPassword123), confirmant que connaître le mot de passe du réseau n'offre aucune protection contre l'Evil Twin.
Toutes les expériences ont été menées exclusivement sur du matériel appartenant aux chercheurs, dans un environnement physiquement et logiquement isolé, en utilisant uniquement des identifiants de test. Aucune donnée utilisateur réelle n'a été interceptée à aucun moment.
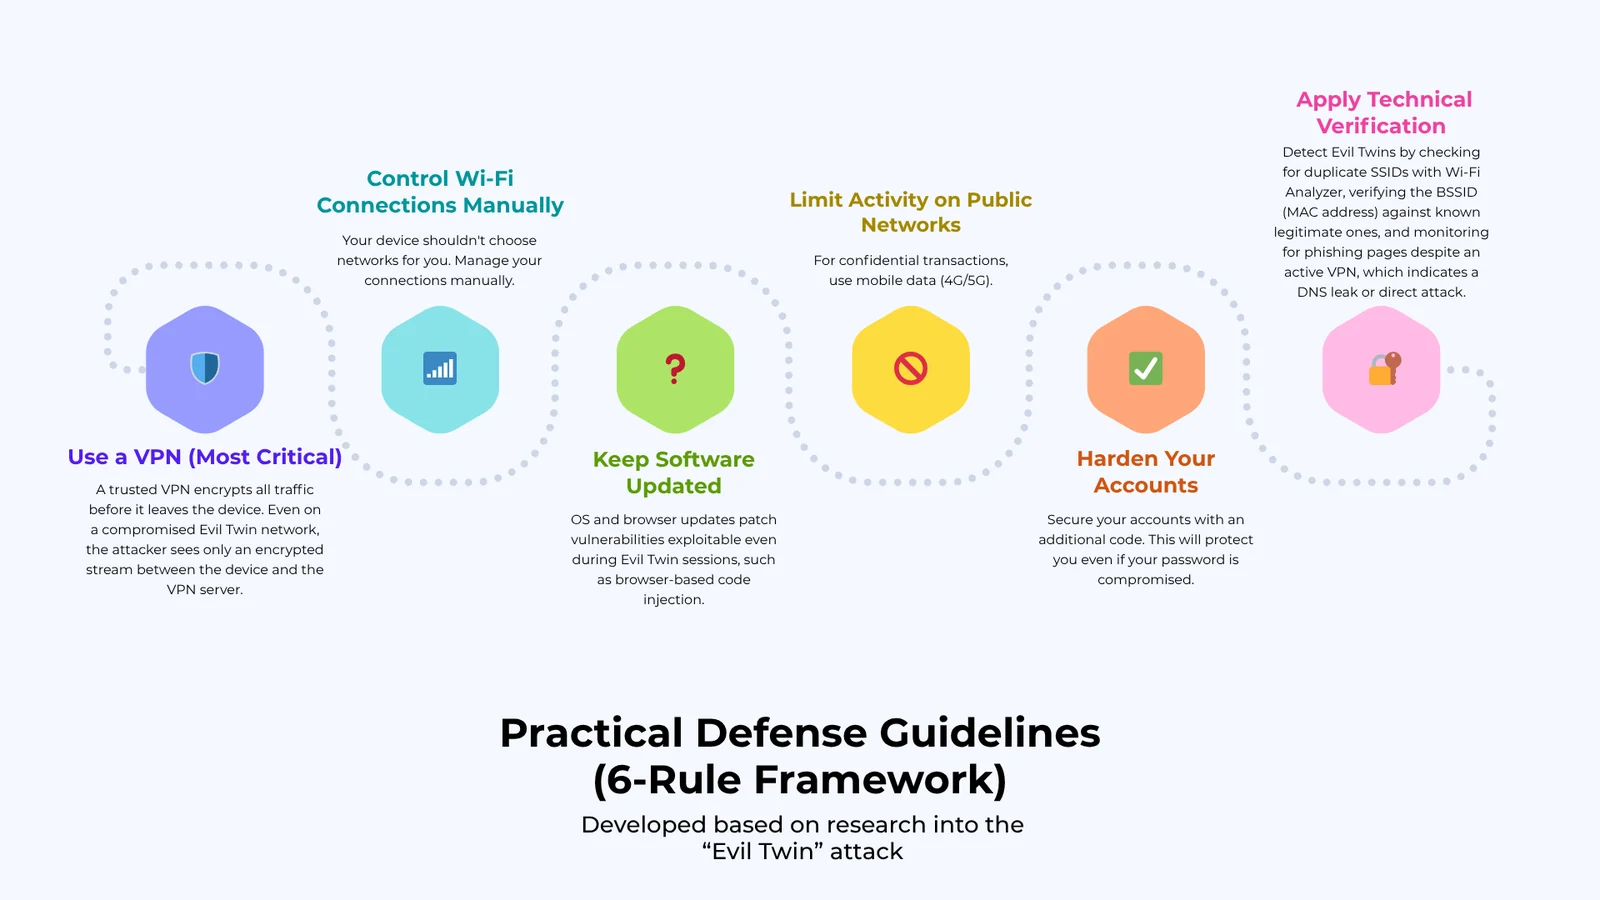
Un VPN de confiance chiffre tout le trafic avant qu'il ne quitte l'appareil. Même sur un réseau Evil Twin compromis, l'attaquant ne voit qu'un flux chiffré entre l'appareil et le serveur VPN.
Starbucks_Free vs Google Starbucks)