Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/zh54321/sharepointdumper
Outils DéfensifsOSINT (Renseignement de Sources Ouvertes)Exfiltration de DonnéesCollecte d'InformationsTests d'IntrusionSécurité CloudAuthentificationRed TeamingRéponse aux Incidents
Analyse de Journaux
GitHubzh54321/sharepointdumper

SharePointDumper

Voir le dépôt
1671940il y a 9 moisVérifié par Kitploit

À propos

Outil d'extraction et d'audit PowerShell pour SharePoint, destiné aux équipes rouges, bleues et violettes. Énumère tous les sites/dossiers SharePoint qu'un utilisateur peut atteindre via Microsoft Graph, télécharge récursivement les fichiers, et enregistre chaque requête HTTP Graph et SharePoint pour la corrélation SIEM, l'ingénierie de détection et les tests de réponse aux incidents.

Partager

SharePointDumper

SharePointDumper est un utilitaire d'extraction et d'audit basé sur PowerShell qui énumère les sites SharePoint auxquels un utilisateur peut accéder via Microsoft Graph et télécharge des fichiers via SharePoint.

Il est conçu pour les tests SOC / DLP, le purple teaming et les évaluations de red team non sophistiquées, et produit donc des rapports détaillés comprenant les fichiers téléchargés et chaque requête HTTP (Graph + SharePoint) pour une corrélation avec les SIEM.

L'outil n'effectue pas d'authentification. Il nécessite un jeton d'accès OAuth2 déjà obtenu avec les autorisations Microsoft Graph appropriées (Sites.Read.All ou Sites.ReadWrite.All).
Si vous avez besoin d'aide pour obtenir un tel jeton, vous pouvez utiliser EntraTokenAid (des exemples sont inclus ci-dessous), qui simplifie la génération de jetons d'accès utilisables.


✨ Fonctionnalités

  • Énumère les sites, lecteurs, dossiers et fichiers SharePoint via Microsoft Graph
  • Vide récursivement les lecteurs et dossiers (en utilisant les URL de pré-authentification SharePoint)
  • Aucune dépendance externe obligatoire (pas de modules Microsoft Graph PowerShell, etc.)
  • Personnalisation du User-Agent
  • Limites globales de téléchargement : nombre maximum de fichiers et taille totale maximum
  • Filtrage d'inclusion/exclusion pour les sites et les extensions de fichiers
  • Réglage de la limitation des requêtes avec gigue aléatoire
  • Recherche facultative d'adresse IP publique
  • Rapport structuré comprenant :
    • Résumé (durée, limites, filtres, IP publique)
    • Sites SharePoint consultés
    • Journaux complets des requêtes HTTP (CSV ou JSON)
  • Masquage des jetons de téléchargement SharePoint, avec option de journalisation non masquée
  • Gestion gracieuse de Ctrl+C qui s'arrête après le fichier en cours et écrit le rapport complet et le journal HTTP avant de quitter
  • Mode reprise, qui ré-énumère mais ignore les fichiers déjà téléchargés
  • Rafraîchissement automatique facultatif du jeton d'accès (nécessite EntraTokenAid https://github.com/zh54321/EntraTokenAid.git)

📦 Images

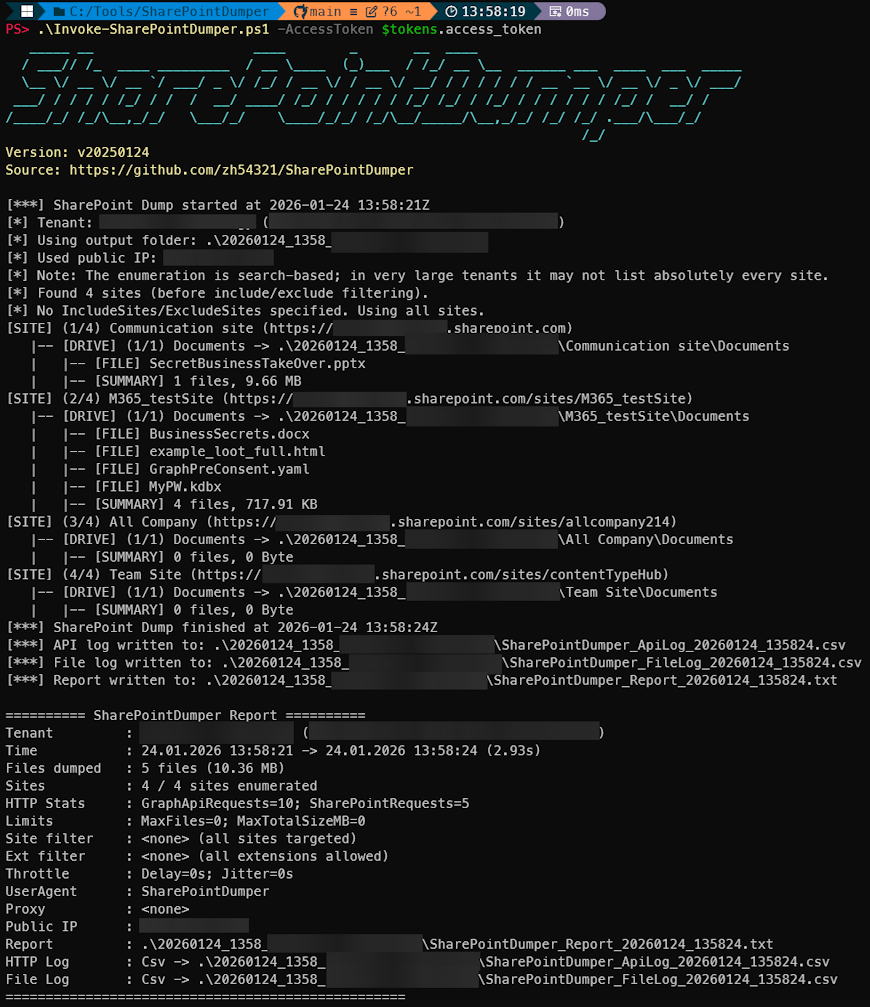
Exécution :
alt text

Exemple de journal d'API CSV (peut être CSV ou JSON) : alt text
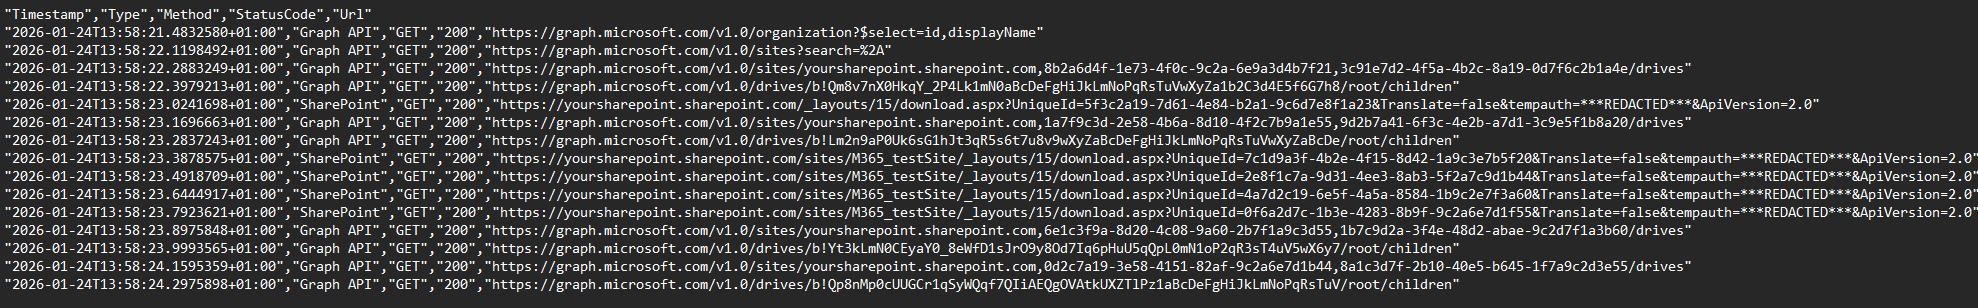
Exemple de journal de téléchargement de fichier (peut être CSV ou JSON) alt text


📦 Installation

Cloner le dépôt

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper

🔑 Prérequis

SharePointDumper nécessite un jeton d'accès Microsoft Graph valide avec des autorisations déléguées pour énumérer les sites et les fichiers :

  • Sites.Read.All ou
  • Sites.ReadWrite.All

De plus, le client OAuth doit être autorisé à appeler l'API SharePoint.

Plus de 23 applications Microsoft first-party ont déjà des autorisations Sites.Read… pré-consenties. Elles peuvent télécharger des fichiers depuis SharePoint et peuvent être utilisées pour obtenir un jeton valide sans configuration supplémentaire du locataire.


Clients first-party utilisables
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    275

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →