
 warflop/cloudbunny
CloudBunny est un outil permettant de capturer la véritable IP du serveur qui utilise un WAF comme proxy ou protection. Dans cet outil, nous avons utilisé trois moteurs de recherche pour rechercher des informations sur les domaines : Shodan, Censys et Zoomeye.

CloudBunny est un outil pour capturer le serveur d'origine qui utilise un WAF comme proxy ou protection.
Vous pouvez en savoir plus sur l'outil ici : https://tinyurl.com/y8p48wb3
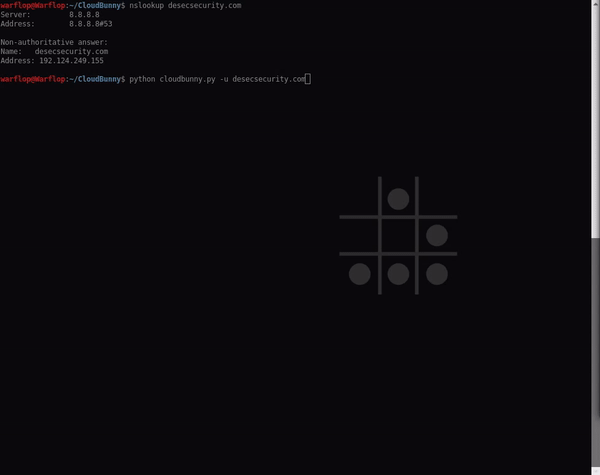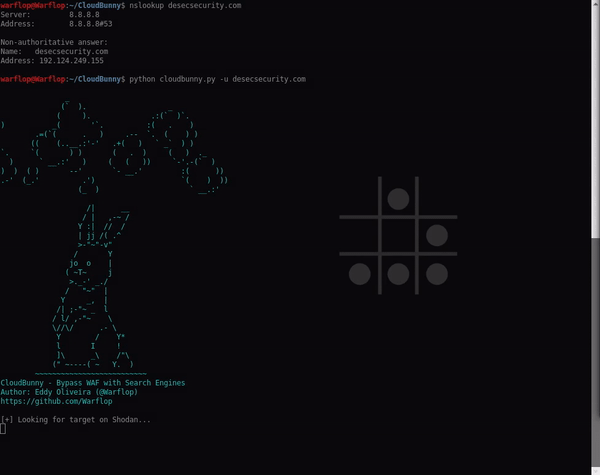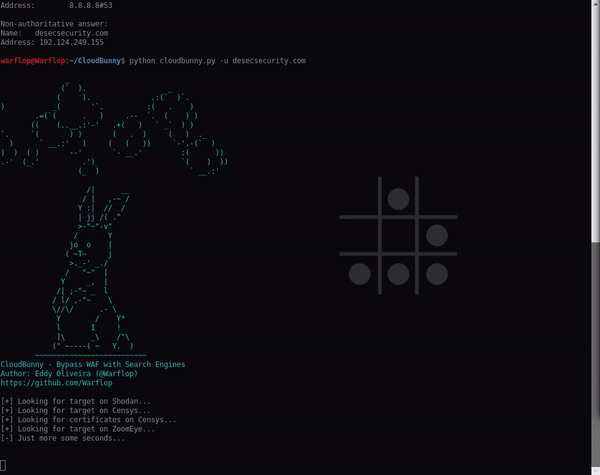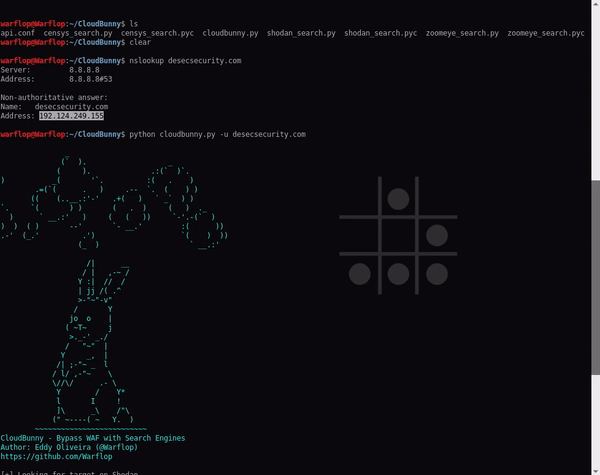
Dans cet outil, nous avons utilisé trois moteurs de recherche pour rechercher des informations sur les domaines : Shodan, Censys et Zoomeye. Pour utiliser les outils, vous avez besoin des clés API, vous pouvez les obtenir via les liens suivants :
Shodan - https://account.shodan.io/
Censys - https://censys.io/account/api
ZoomEye - https://www.zoomeye.org/profile
NOTE : Dans Zoomeye, vous devez entrer le login et le mot de passe, cela génère une clé API dynamique et j'ai déjà fait ce travail pour vous. Entrez simplement votre login et mot de passe.
Ensuite, vous devez mettre les identifiants dans le fichier api.conf.
Installer les dépendances :
$ pip3 install -r requirements.txt
Par défaut, l'outil recherche sur tous les moteurs de recherche (vous pouvez configurer cela avec des arguments), mais vous devez mettre les identifiants comme indiqué ci-dessus. Après avoir chargé les identifiants et installé les dépendances, exécutez :
$ python3 cloudbunny.py -u securityattack.com.br
Consultez notre aide :
$ python3 cloudbunny.py -h
Remplacez securityattack.com.br par le domaine de votre choix.
$ python3 cloudbunny.py -u site_example.com.br

	            /|      __
	           / |   ,-~ /
	          Y :|  //  /
	          | jj /( .^
	          >-"~"-v"
	         /       Y
	        jo  o    |
	       ( ~T~     j
	        >._-' _./
	       /   "~"  |
	      Y     _,  |
	     /| ;-"~ _  l
	    / l/ ,-"~    \
	    \//\/      .- \
	     Y        /    Y*
	     l       I     !
	     ]\      _\    /"\
	    (" ~----( ~   Y.  )
	~~~~~~~~~~~~~~~~~~~~~~~~~~
CloudBunny - Contourner le WAF avec les moteurs de recherche
Auteur : Eddy Oliveira (@Warflop)
https://github.com/Warflop

[+] Recherche de la cible sur Shodan...
[+] Recherche de la cible sur Censys...
[+] Recherche des certificats sur Censys...
[+] Recherche de la cible sur ZoomEye...
[-] Encore quelques secondes...


+---------------+------------+-----------+----------------------------+
| Adresse IP    |    FAI     |   Ports   |    Dernière mise à jour    |
+---------------+------------+-----------+----------------------------+
|  55.14.232.4  | Amazon.com | [80, 443] | 2018-11-02T16:02:51.074543 |
| 54.222.146.40 | Amazon.com |    [80]   | 2018-11-02T10:16:38.166829 |
| 18.235.52.237 | Amazon.com | [443, 80] | 2018-11-08T01:22:11.323980 |
| 54.237.93.127 | Amazon.com | [443, 80] | 2018-11-05T15:54:40.248599 |
| 53.222.94.157 | Amazon.com | [443, 80] | 2018-11-06T08:46:03.377082 |
+---------------+------------+-----------+----------------------------+
    Nous pouvons avoir quelques faux positifs :)






