Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
ksu-root — Sur REDMI K90 Max (nom de code prague / OS4.0.0.14), activez un root temporaire en un clic depuis le téléphone. Exploite CVE-2026-64560 (UAF posix-cpu-timers) pour charger le LKM KernelSU ; le root expire au redémarrage. Aucun ordinateur, aucun flashage, aucun déverrouillage du Bootloader requis. | Kitploit
Outils/GitHubGitHub/wanwuzhishi/ksu-root
Sécurité AndroidEscalade de PrivilègesMécanismes de PersistanceExploitationPentesting d'Applications MobilesPost-ExploitationSécurité MobileDéveloppement de Charges UtilesExploitation de Binaires
GitHubwanwuzhishi/ksu-root

ksu-root

512il y a 11 joursPas encore vérifié

À propos

Sur REDMI K90 Max (nom de code prague / OS4.0.0.14), activez un root temporaire en un clic depuis le téléphone. Exploite CVE-2026-64560 (UAF posix-cpu-timers) pour charger le LKM KernelSU ; le root expire au redémarrage. Aucun ordinateur, aucun flashage, aucun déverrouillage du Bootloader requis.

Voir le dépôt
Partager

KSU Root

Sur le Redmi K90 Max (nom de code prague, OS4.0.0.14 / OS4.0.5.0), ouvrir un root temporaire en un clic depuis le téléphone. Pas besoin d'ordinateur, pas de flashage, pas de déverrouillage du Bootloader. Invalide après redémarrage.

Téléchargement : dernier APK · version actuelle v1.1.0

Présentation du projet : KSU Root : ouvrir un root temporaire qui disparaît au redémarrage sur le Redmi K90 Max — blog de l'auteur, qui reprend tout ce qui suit ; à lire en premier avant d'entrer dans les détails.
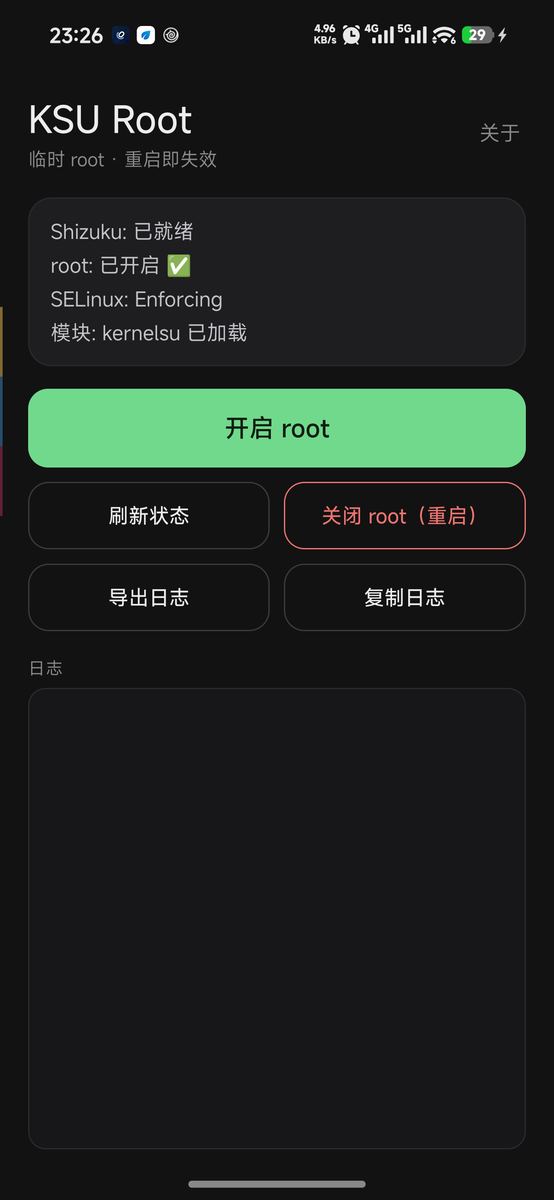
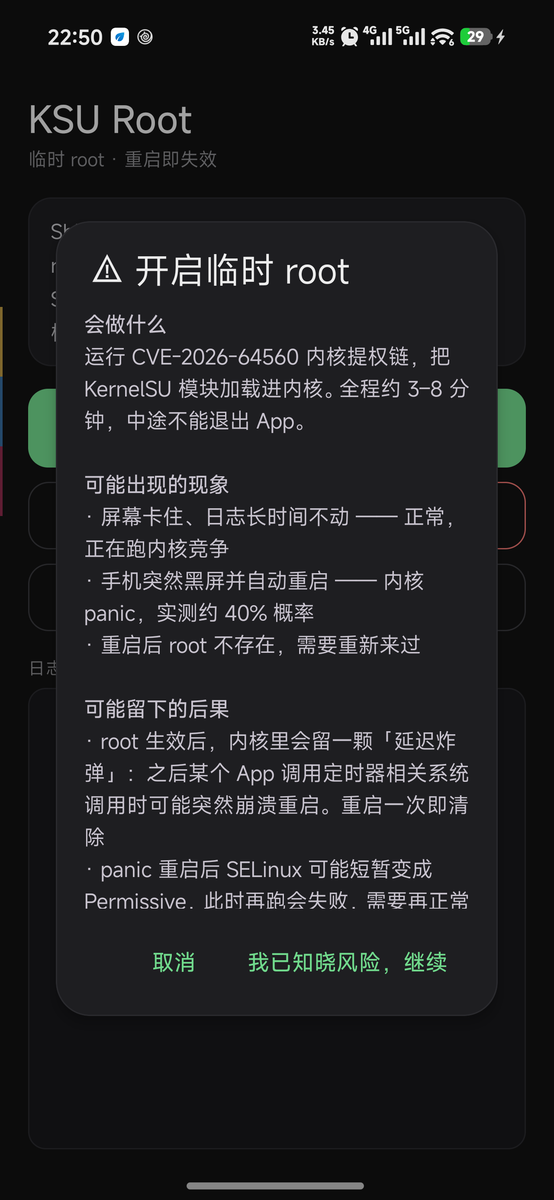
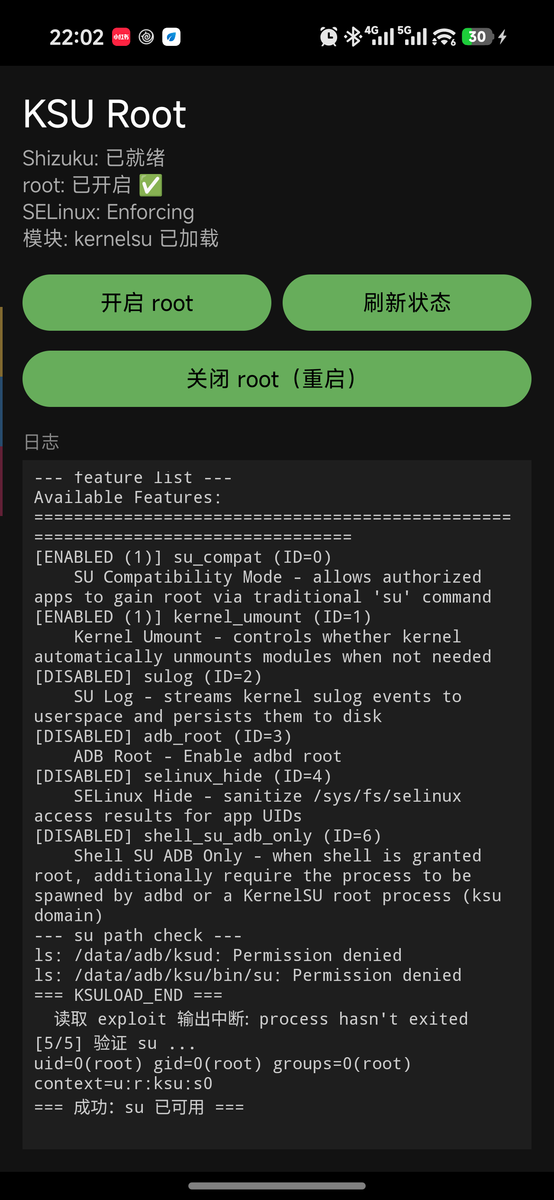
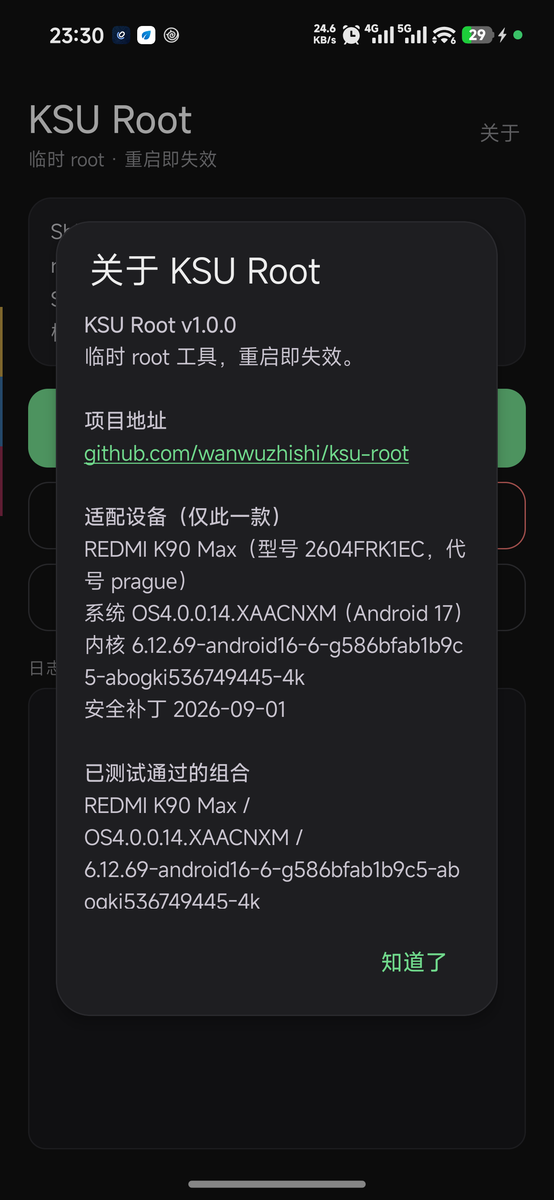
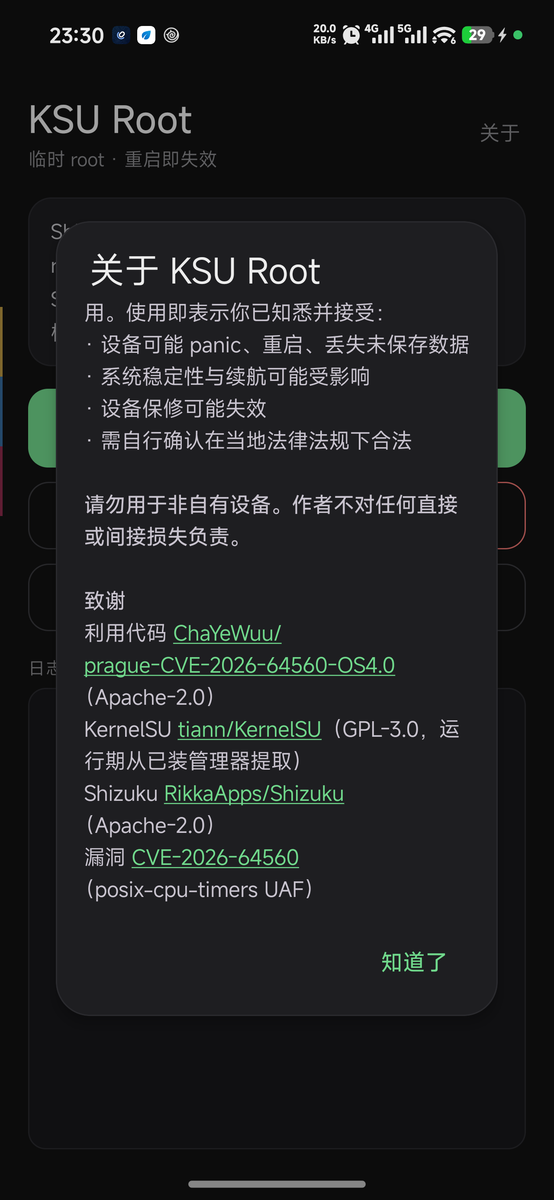
Interface principale Confirmation des risques Journal d'exécution À propos À propos - Remerciements


Qu'est-ce que c'est

Envelopper le processus d'élévation de privilèges ordinateur + adb de prague-CVE-2026-64560-OS4.0 dans une application Android :

Ce qu'il fallait faire sur ordinateurDésormais, un simple appui sur le téléphone
Brancher le câble, adb push cinq charges utilesL'app les déploie automatiquement
adb shell sh kp_arm.sh pour armer le kprobeArmement et vérification automatiques
adb shell -tt ./pk64560 --runptyrun alloue un pty puis exécute
Taper manuellement les commandes ksud dans le root shellInjection automatique après capture de ROOT_CHILD_HOLD_PASS
Vérification par su -c idVérification et affichage automatiques du résultat

Ce que cela vous apporte : su -c id renvoie uid=0(root) ... context=u:r:ksu:s0, et le gestionnaire KernelSU affiche « en fonction ».

Ce que ce n'est pas

  • ❌ Ce n'est pas un root persistant. Il disparaît au redémarrage et n'écrit pas dans la partition boot.
  • ❌ Aucun autre modèle n'est pris en charge. Le code effectue une vérification stricte du modèle et de l'empreinte ; en cas de non-correspondance, il échoue et quitte immédiatement. Ce n'est pas de la prudence, c'est un hazard : les adresses du noyau, les offsets des structures et les paramètres du slab ont tous été mesurés sur cette version du noyau ; changer de version corromprait directement le noyau.
  • ❌ Ce n'est pas Magisk. Pas de système de modules, pas de masquage, pas de démarrage automatique.
  • ❌ Aucune garantie de réussite du premier coup. En pratique, environ 40 % de probabilité de provoquer un panic du noyau et un redémarrage ; il faut alors recommencer après le redémarrage.

Appareils pris en charge

Uniquement celui-ci, deux versions du système :

机型        REDMI K90 Max (2604FRK1EC)
代号        prague
内核        6.12.69-android16-6-g586bfab1b9c5-abogki536749445-4k
系统        澎湃 OS 4.0.0.14.XAACNXM     ← 真机实测通过(2026-10-25)
            OS4.0.5.0.XAACNXM           ← 真机实测通过(2026-11-05)
指纹        Redmi/prague/prague:17/CP2A.260605.016/OS4.0.0.14.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/OS4.0.5.0.XAACNXM:user/release-keys
            Redmi/prague/prague:17/CP2A.260605.016/17OS4.0.261020.233332783.MTPECN.S:user/release-keys
安全补丁     2026-09-01 / 2026-10-01

Pourquoi la 4.0.5.0 fonctionne aussi : cette OTA n'a pas recompilé le noyau. En extrayant la partition boot du full payload de 8,96 Go, puis en la décompressant en LZ4 pour obtenir l'Image, la chaîne de version, l'heure de compilation et l'ABO build id sont strictement identiques à ceux de la 4.0.0.14, et le correctif amont de CVE-2026-64560 (920f893f) ne s'y trouve pas. Une vérification par désassemblage adresse par adresse a confirmé que les 9 offsets codés en dur correspondent tous. Le 2026-11-05, le test a réussi sur un appareil réel (OS4.0.5.0.XAACNXM) : au premier essai, panic de stage0 et redémarrage ; au second essai, succès, su -c id renvoie uid=0 context=u:r:ksu:s0.

Attention : dans le fichier META-INF/com/android/metadata de l'OTA, le champ post-build contient la chaîne de préversion 17OS4.0.261020.233332783.MTPECN.S, mais après installation sur l'appareil réel, getprop ro.build.fingerprint renvoie OS4.0.5.0.XAACNXM. La v1.0.4 ne reconnaît que la première et se fait donc rejeter par le gate sur la version officielle ; la v1.0.5 reconnaît les deux chaînes.

Le critère de jugement est uname -r et l'ABO build id, pas le numéro de version du système. Dès que le noyau change, tous les offsets codés en dur deviennent caducs, et le mode d'échec peut être un panic du noyau plutôt qu'une erreur propre.


Prérequis

  1. Shizuku installé et en cours d'exécution

    • Téléchargez la version officielle depuis RikkaApps/Shizuku (n'utilisez pas les diverses « versions optimisées » ou « versions avec adb intégré », des faux paquets ont été constatés en pratique)
    • Démarrez le service via adb ou le débogage sans fil
    • Autorisez cette App
    • Les implémentations tierces sont également prises en charge, voir « Implémentations Shizuku compatibles » ci-dessous
  2. Gestionnaire de noyau installé : SukiSU Ultra ou KernelSU, au choix

    • SukiSU Ultra (prioritaire) ou tiann/KernelSU
    • Il n'est pas nécessaire qu'il soit actuellement en état « fonctionnel », il suffit qu'il soit installé — l'App extrait ksud de son APK
    • Vous pouvez installer les deux : l'App prend le premier utilisable dans l'ordre SukiSU → KernelSU ; pour spécifier lequel utiliser, appuyez sur la ligne « Gestionnaire » de l'écran principal pour basculer
    • ⚠️ ksud et le module noyau doivent provenir du même gestionnaire : ce que charge late-load est précisément le ko fourni avec ksud. Un mélange provoque une incompatibilité uapi, et le gestionnaire signale en permanence « mise à jour du noyau requise »
    • Après avoir changé de branche de gestionnaire, vous devez redémarrer avant d'appuyer sur le bouton, sinon l'ancien module est encore dans le noyau et le nouveau ko échoue au chargement à cause du nom de module kernelsu en doublon (File exists)
  3. Conservez ces fichiers sur l'appareil (si vous avez déjà exécuté manuellement)

    • /data/local/tmp/kernelsu-prague.ko.disabled —— doit être renommé, sinon l'exploit charge cet ancien module uapi=2 et le gestionnaire signale « mise à jour du noyau requise »



Utilisation

Première fois

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    266

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →