 sapellaniz/cve-2022-4896
CVE-2022-4896 PoCs et exploits

PoC et exploits pour CVE-2022-4896
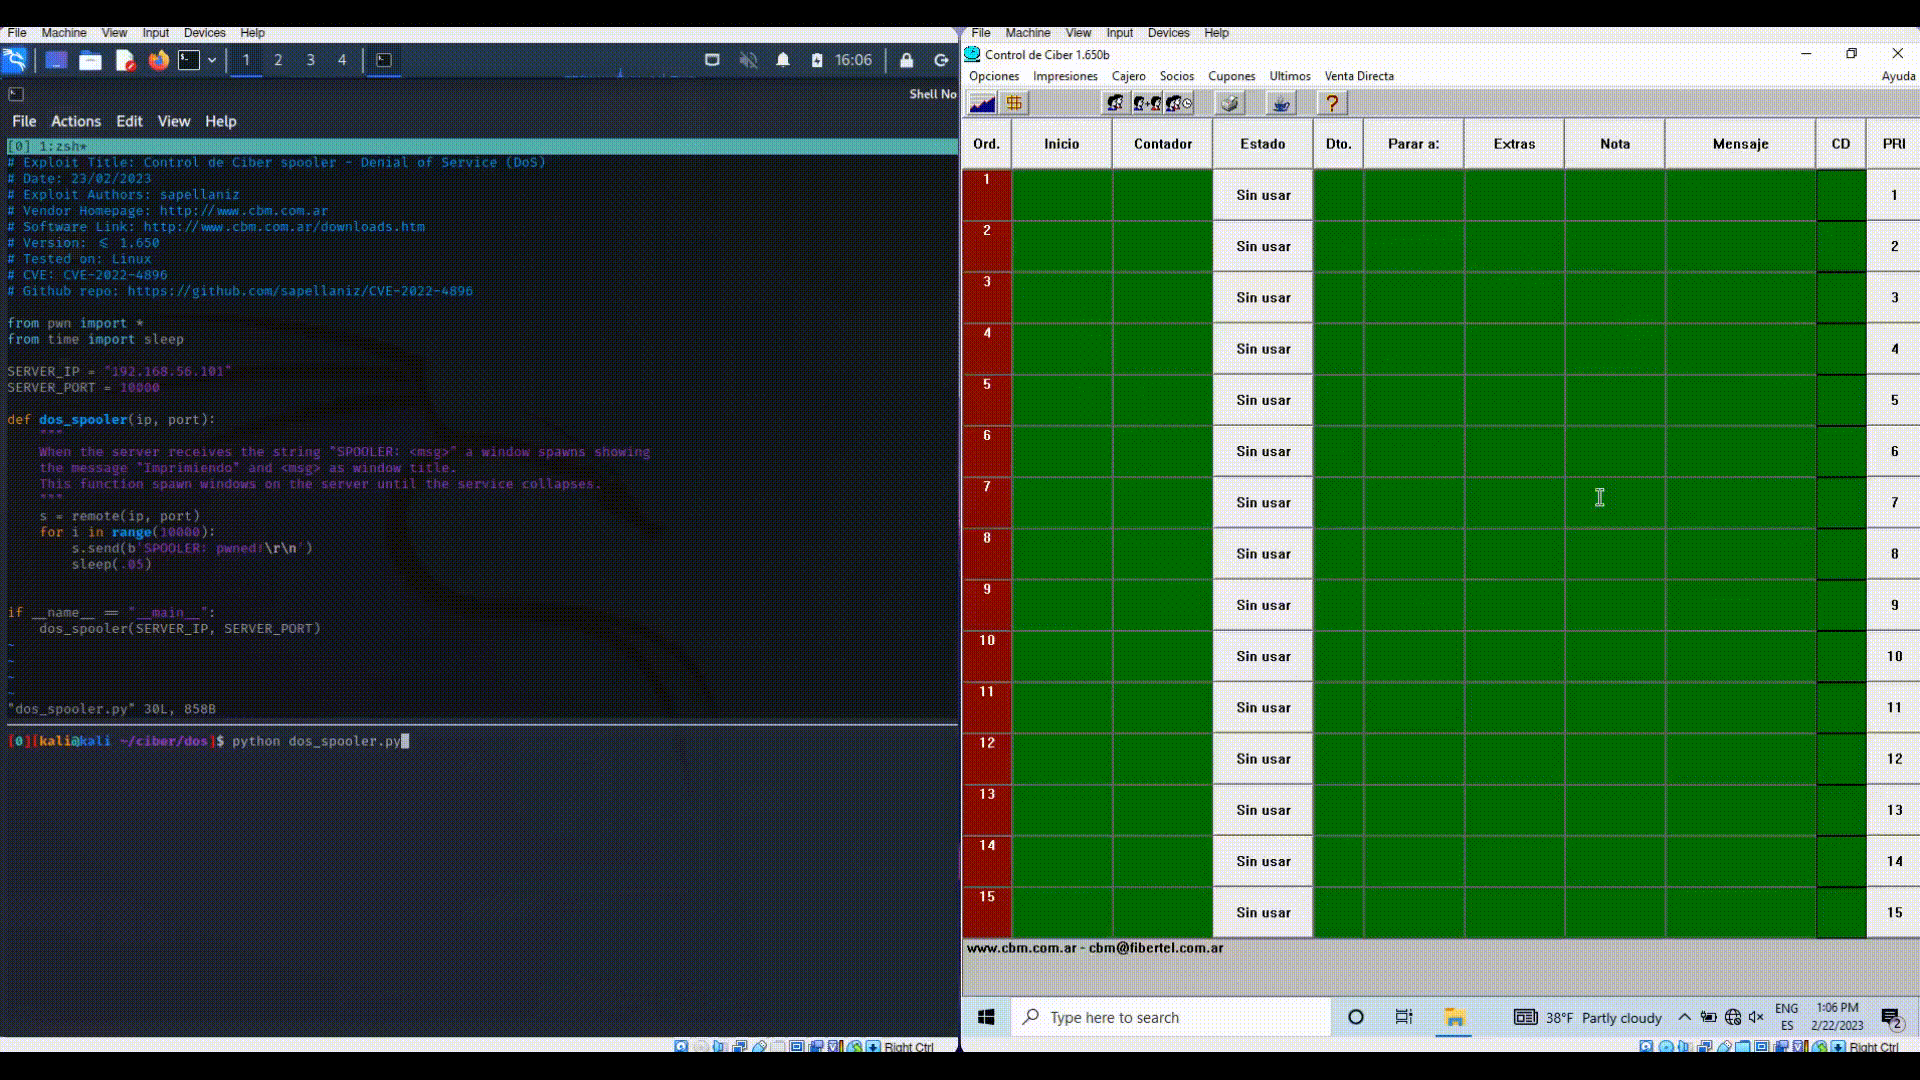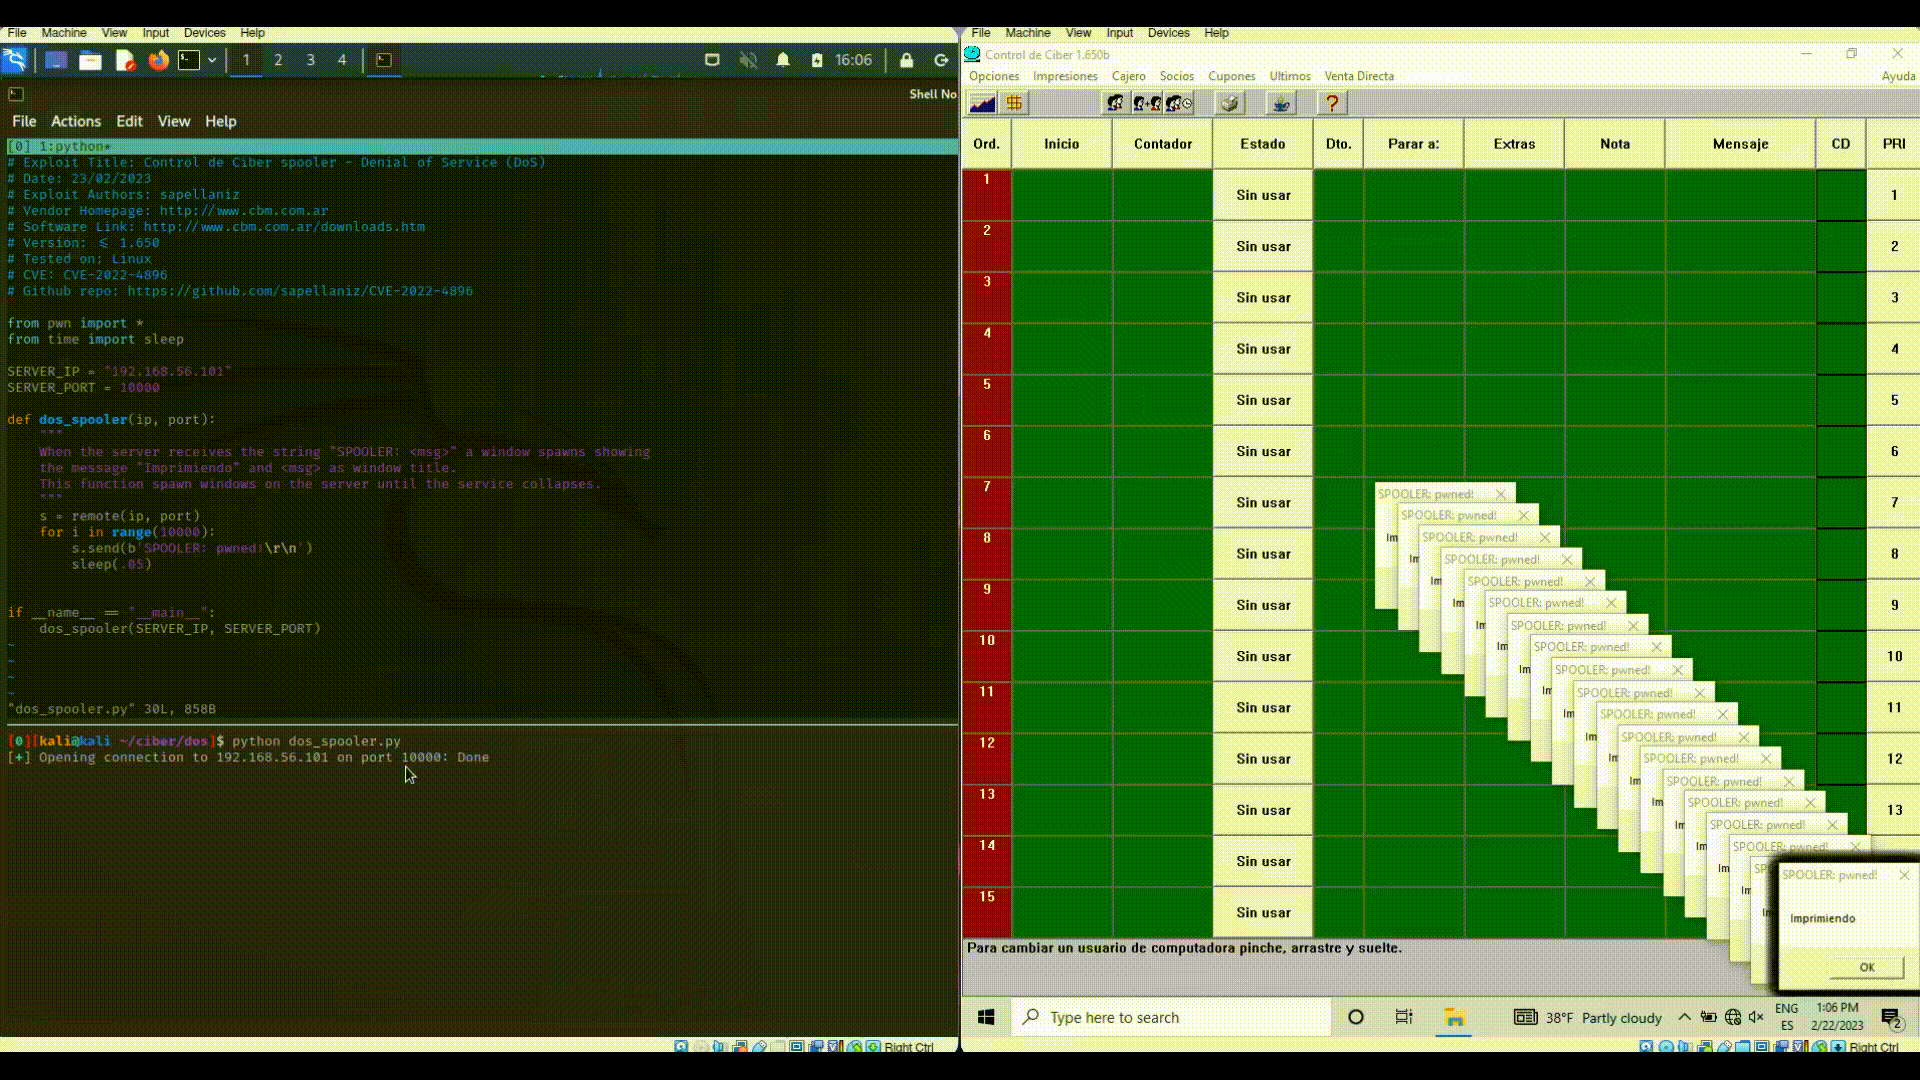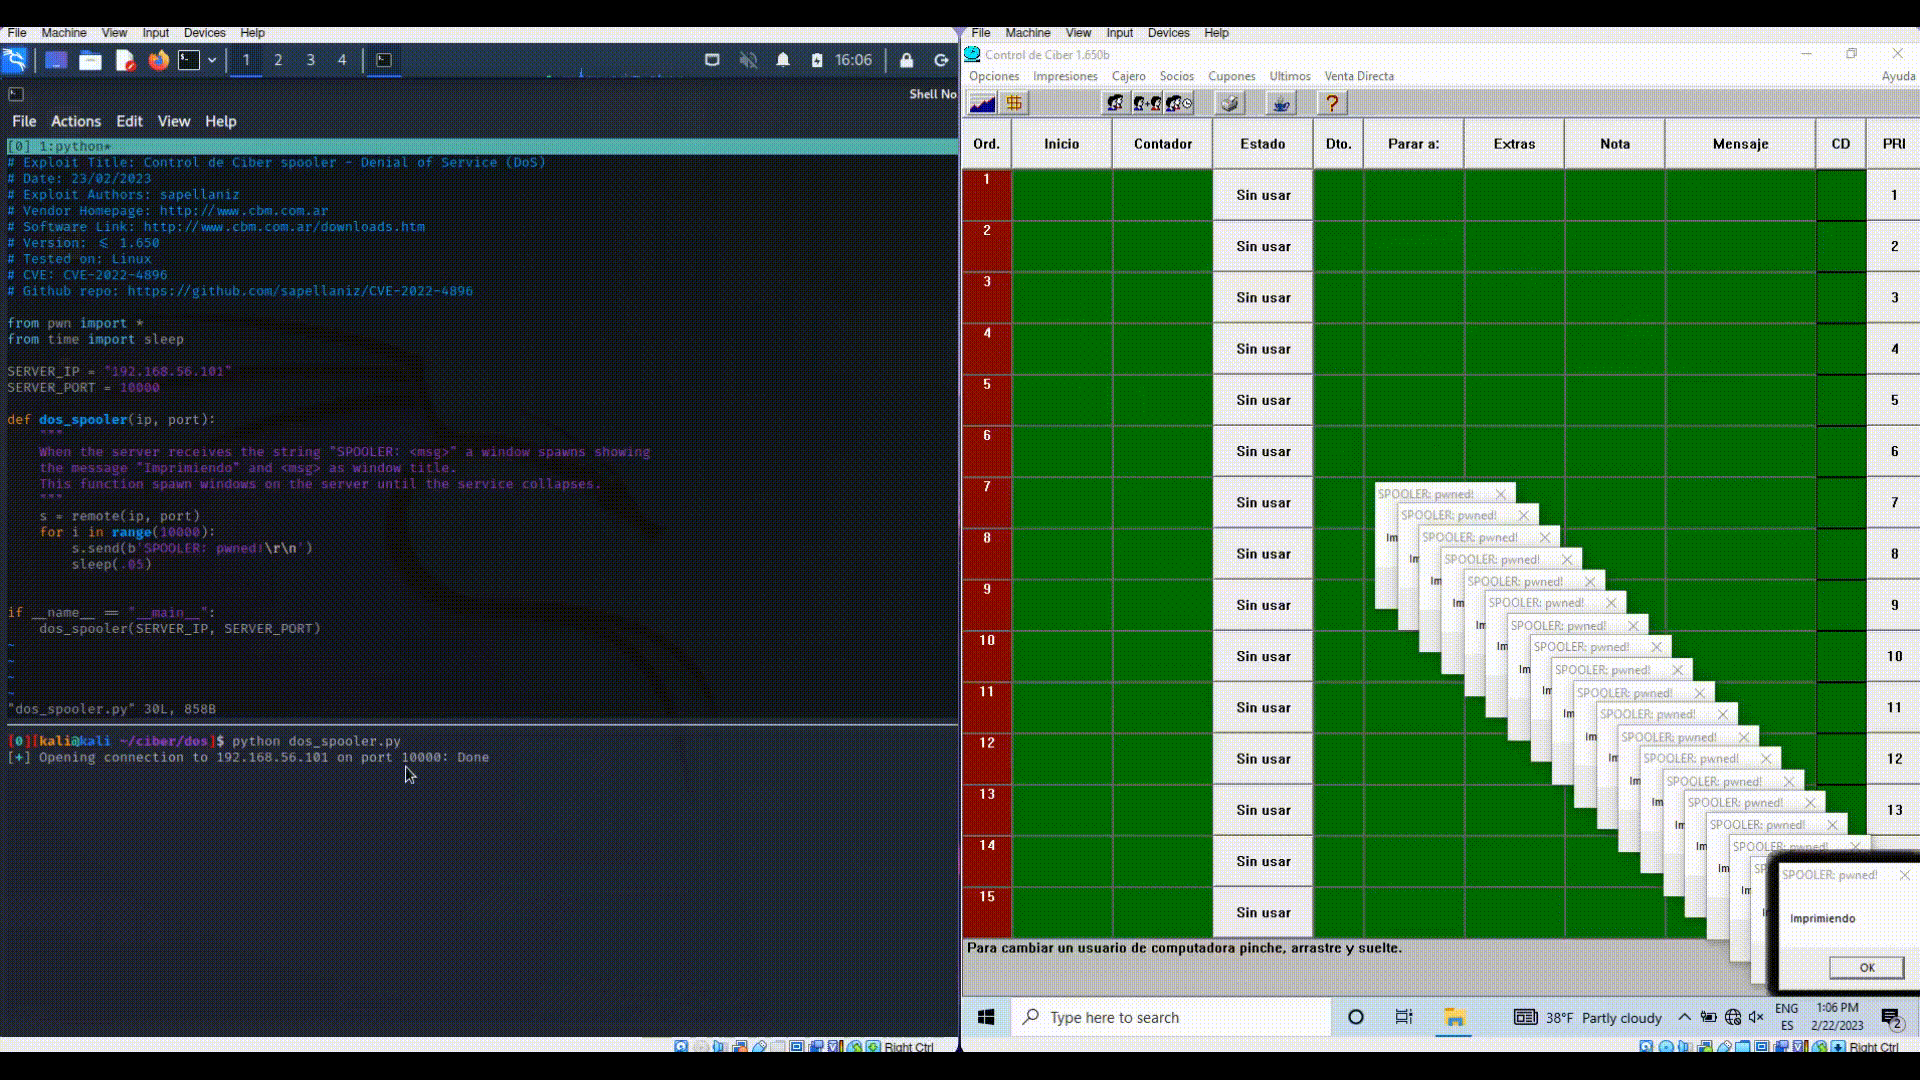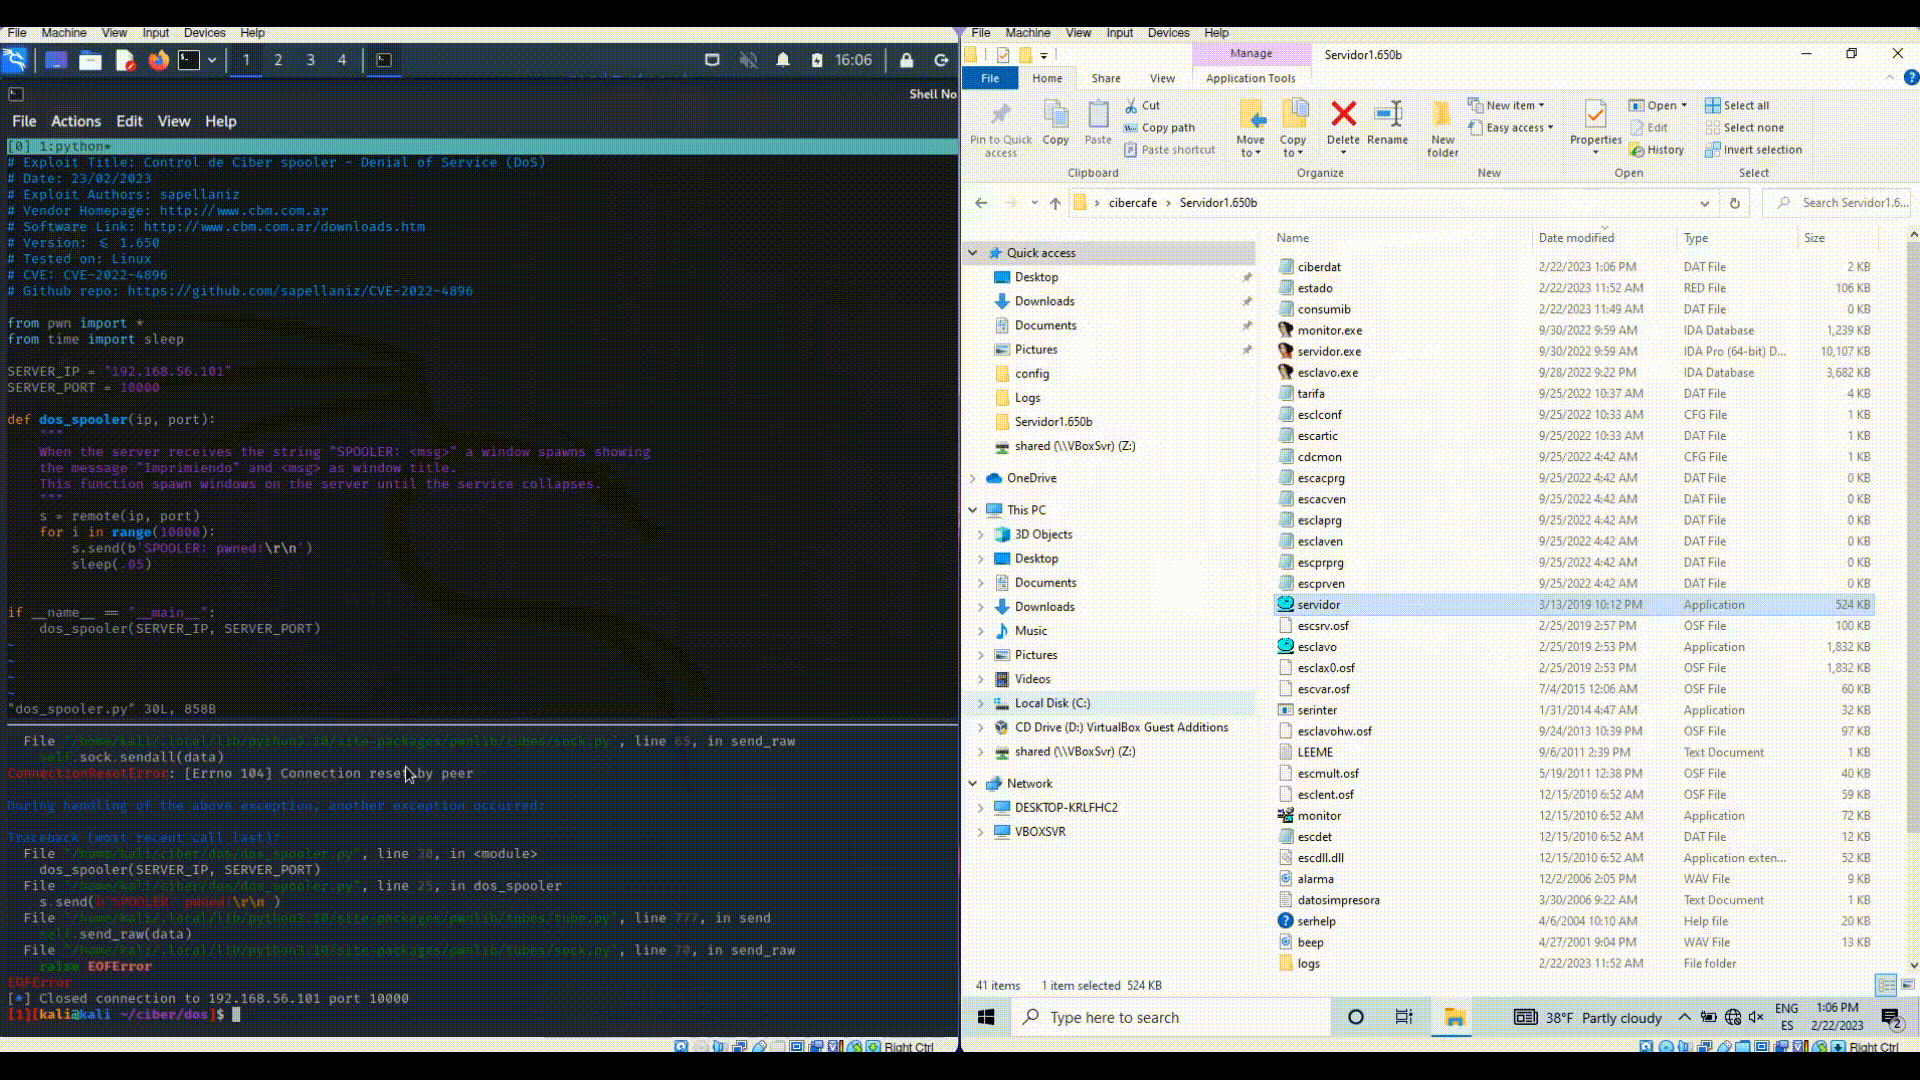
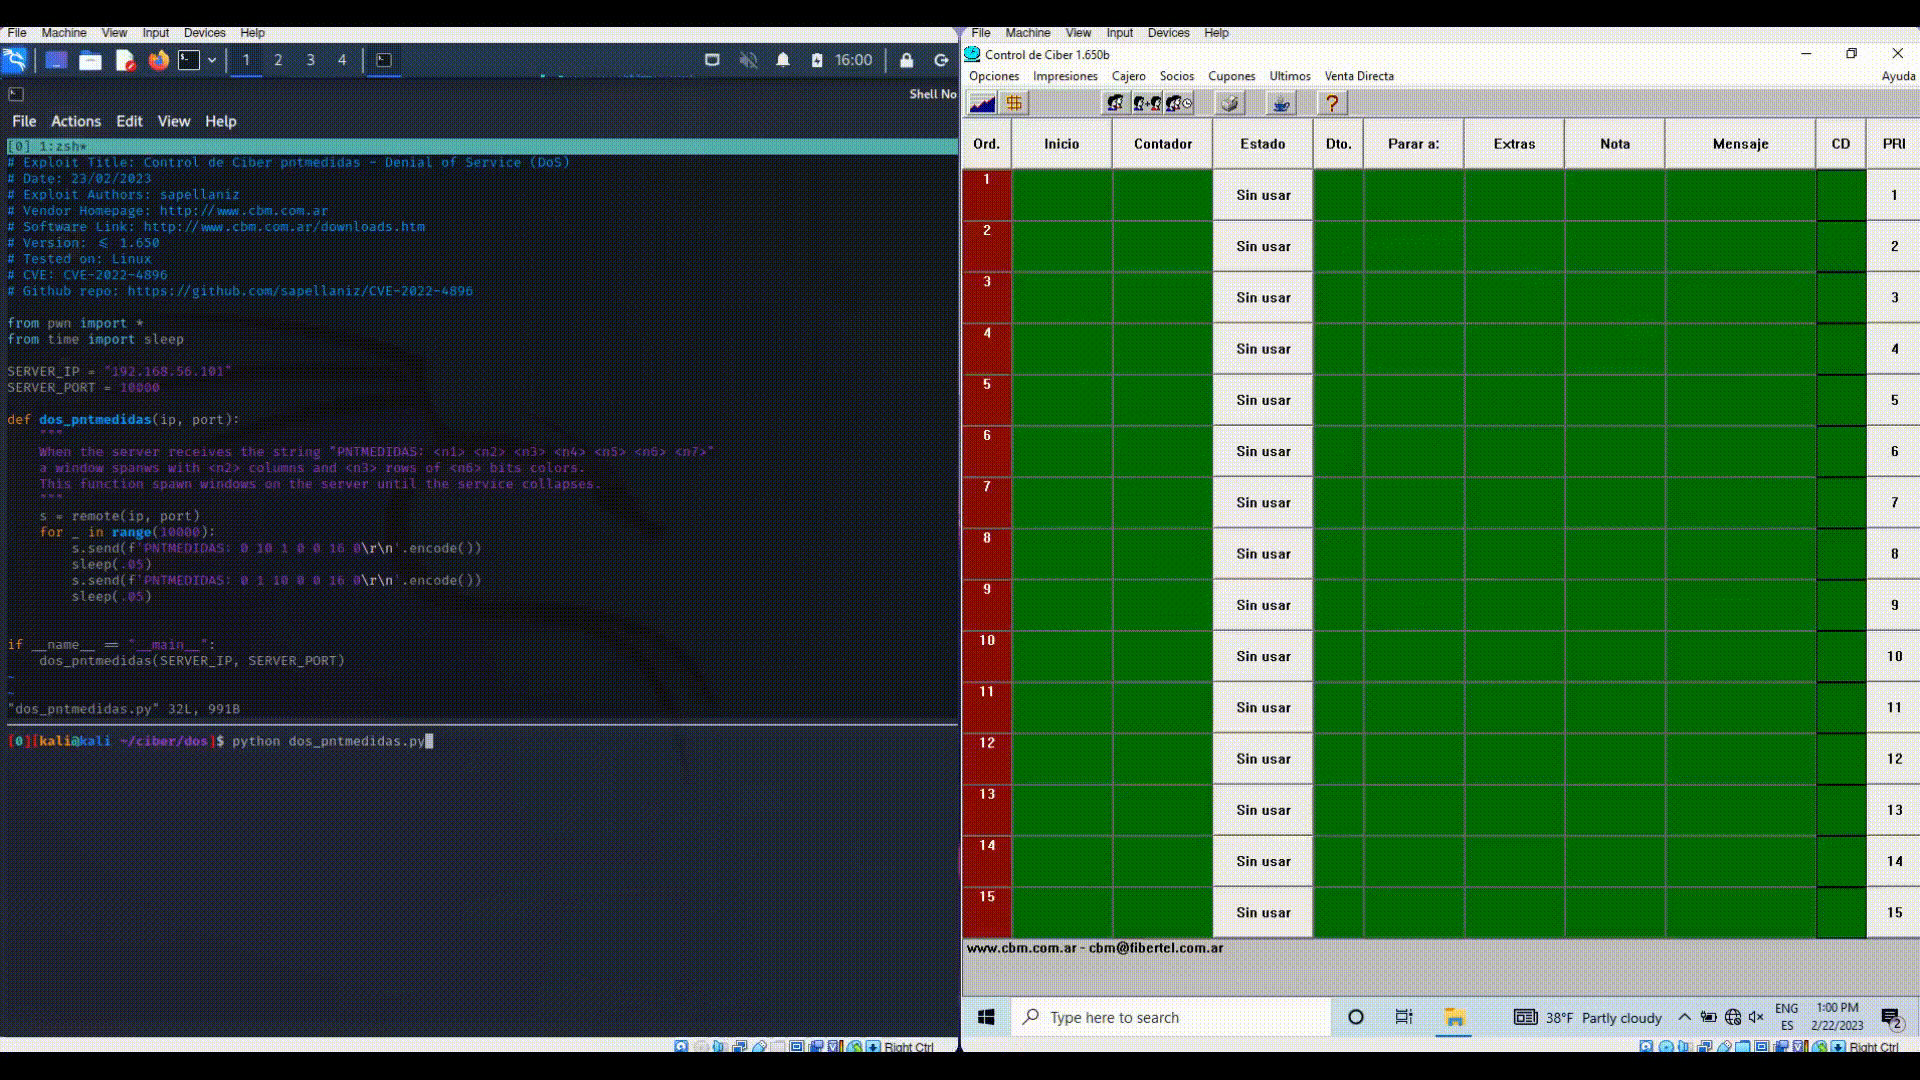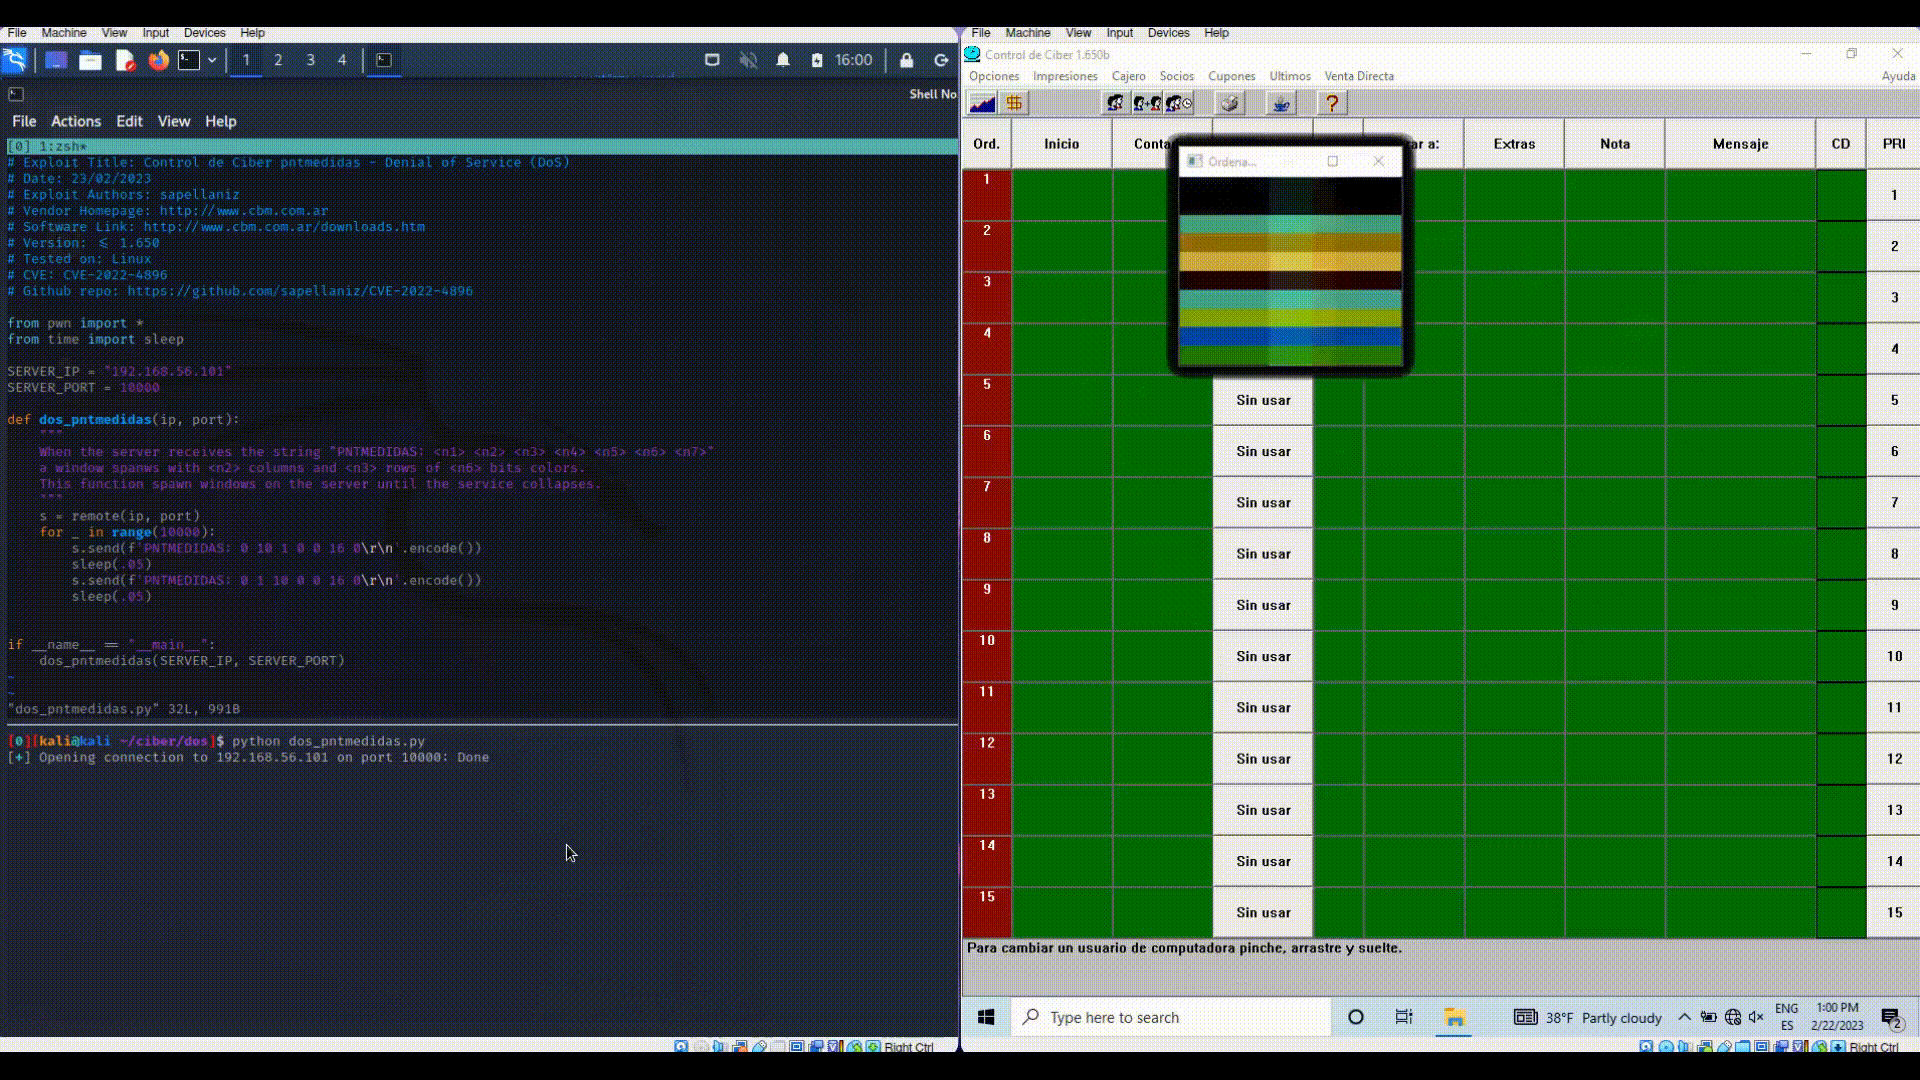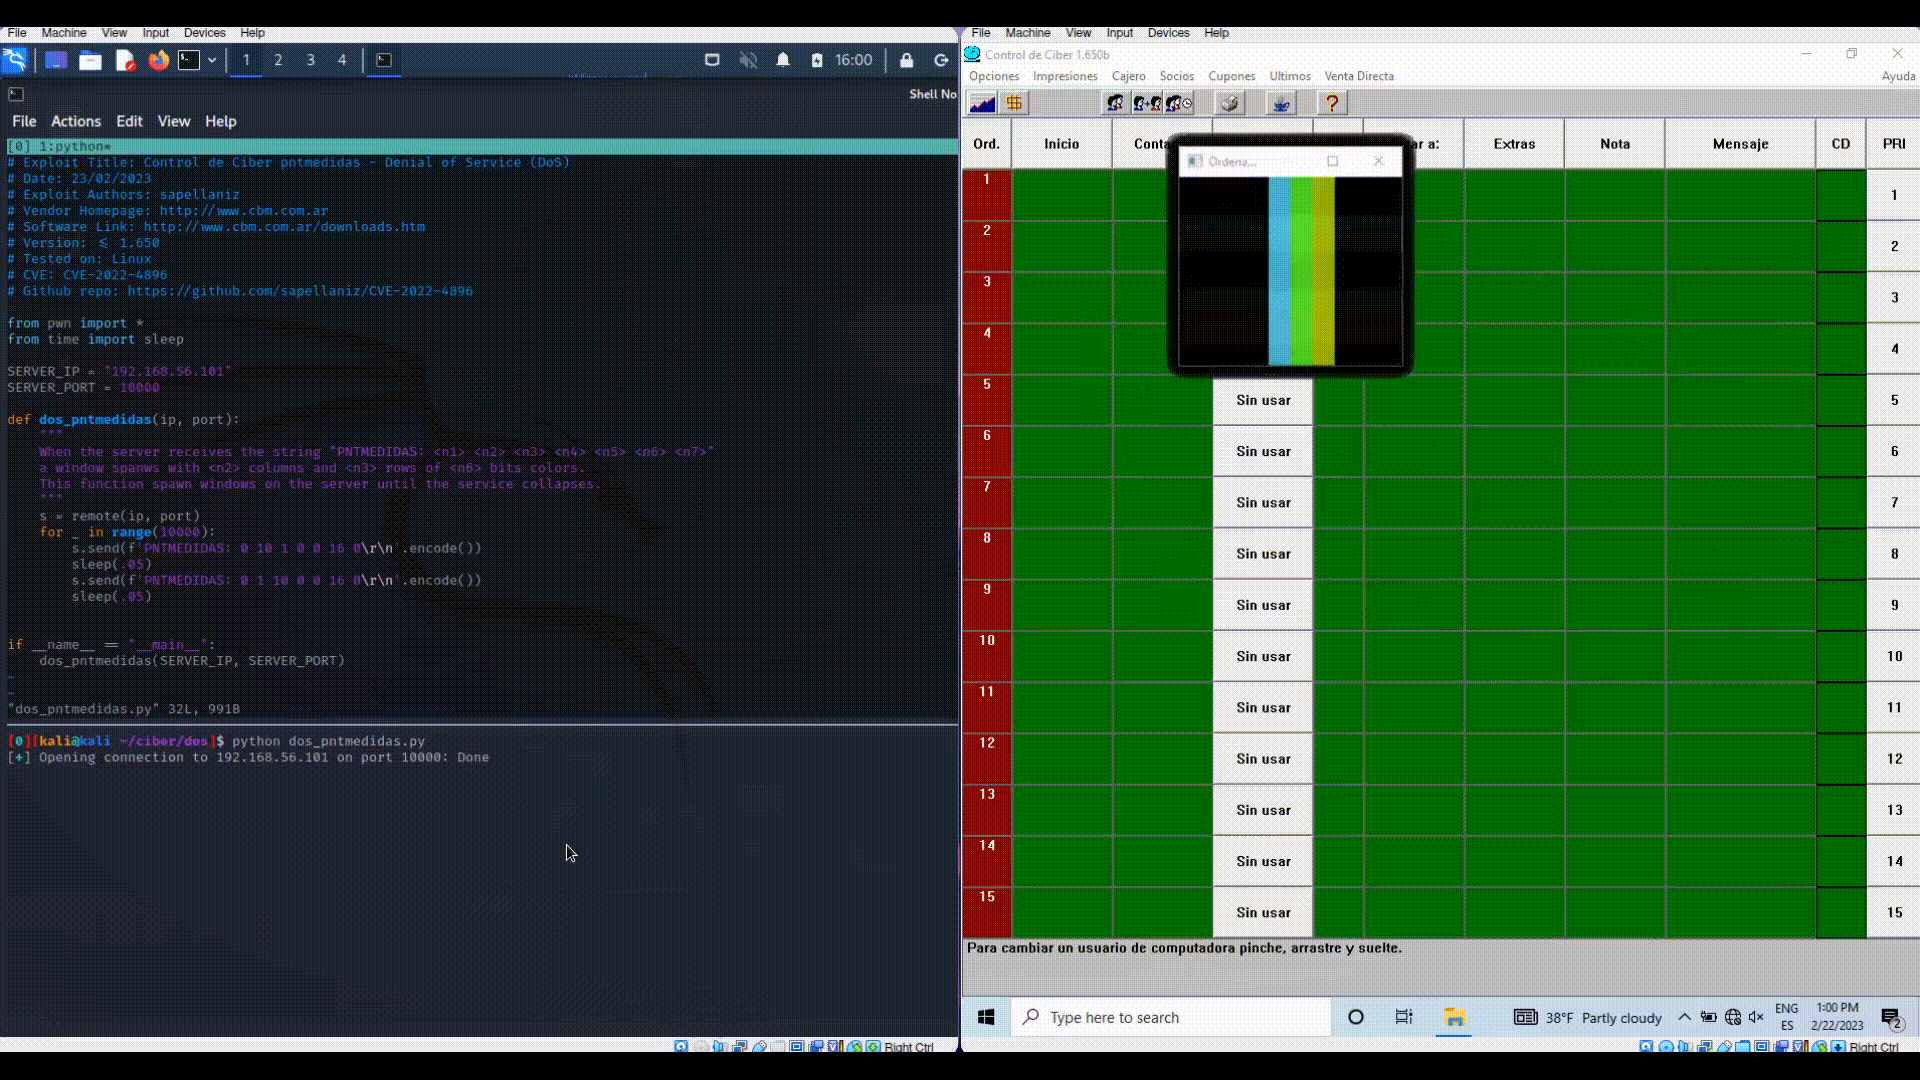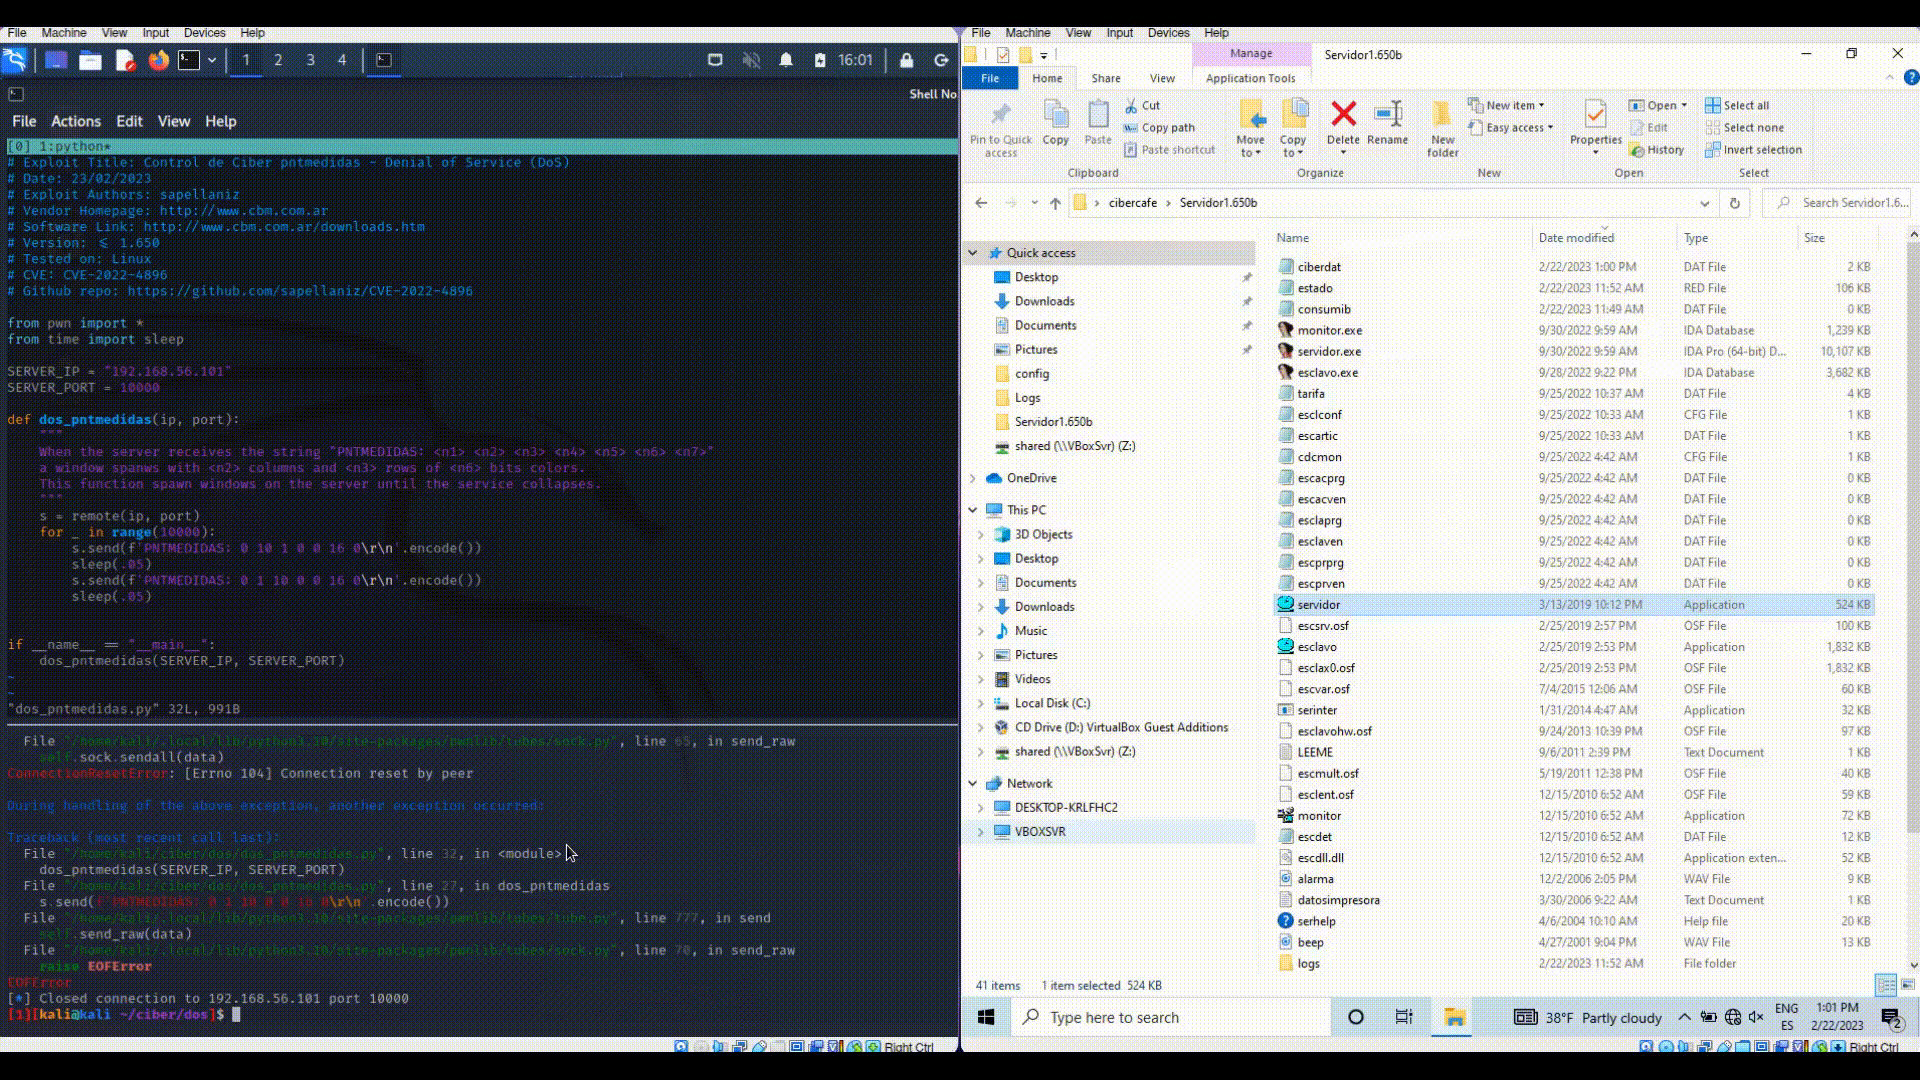
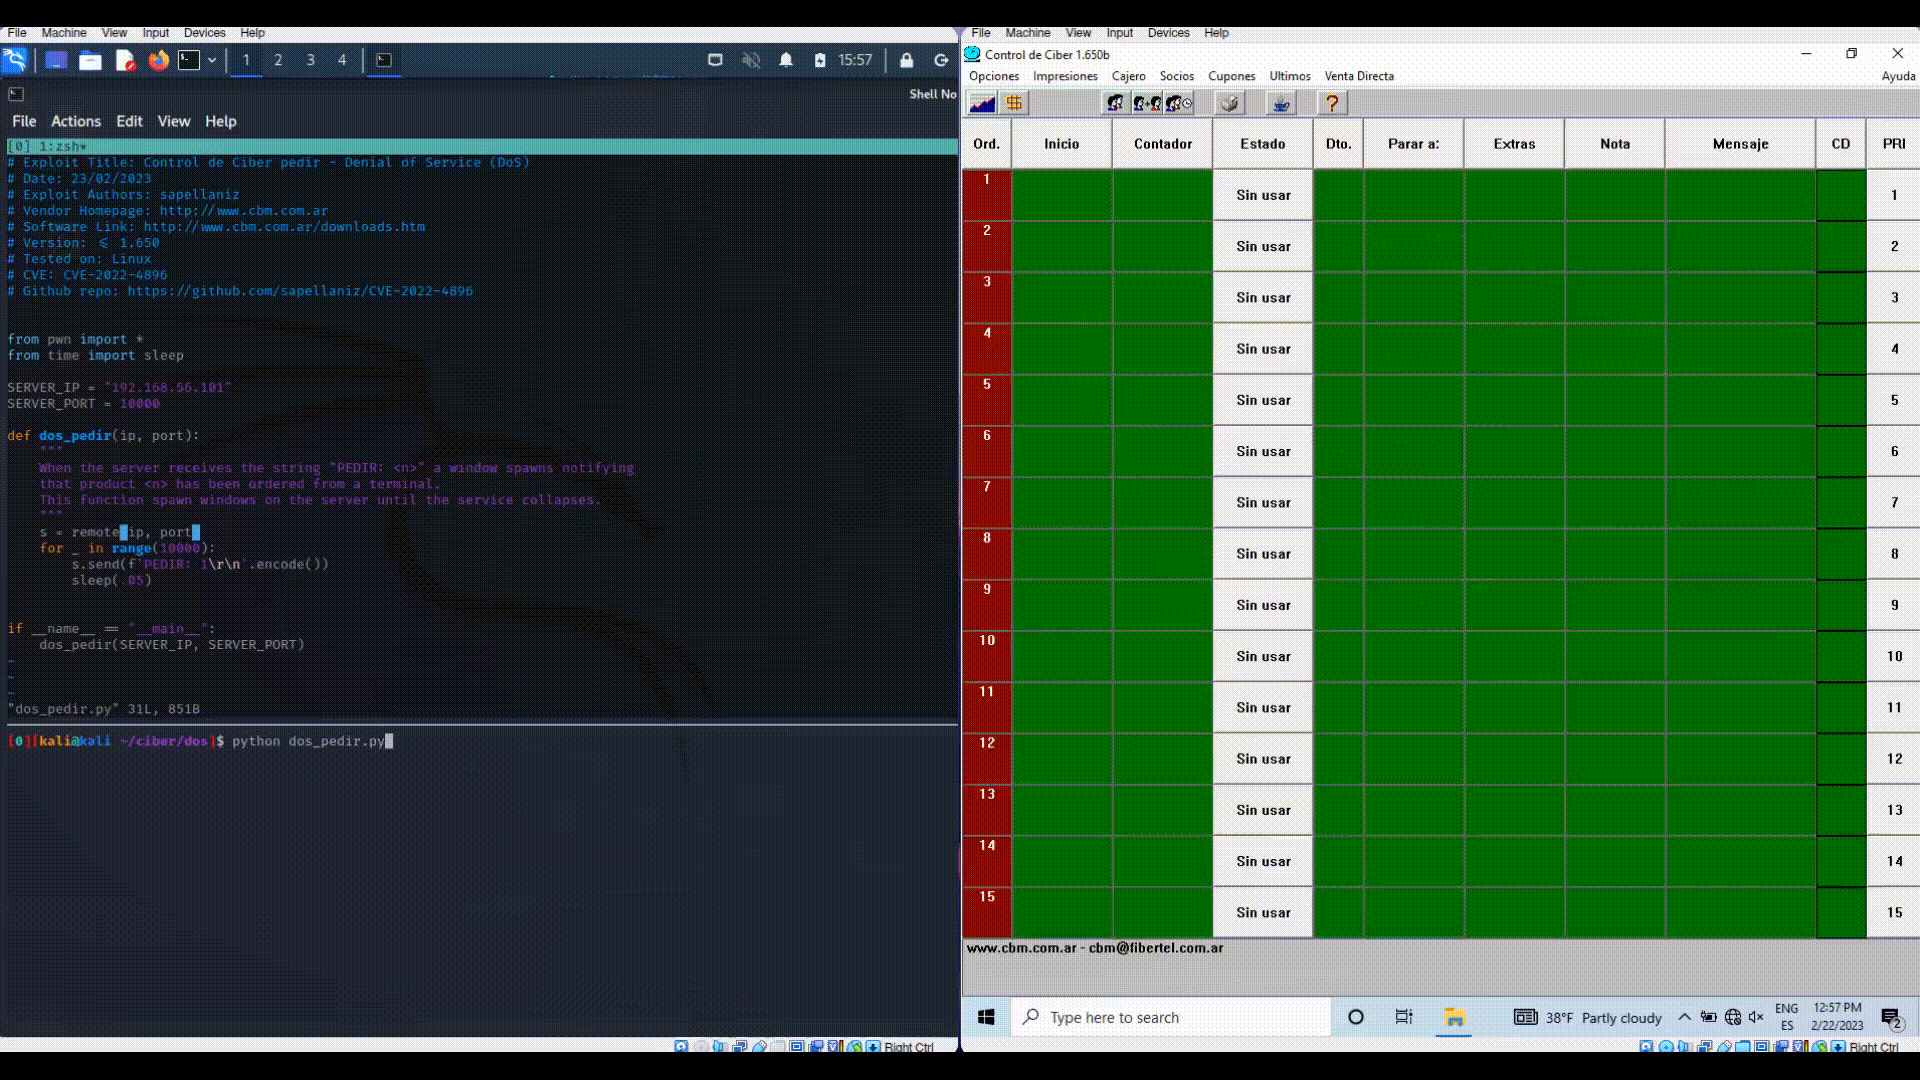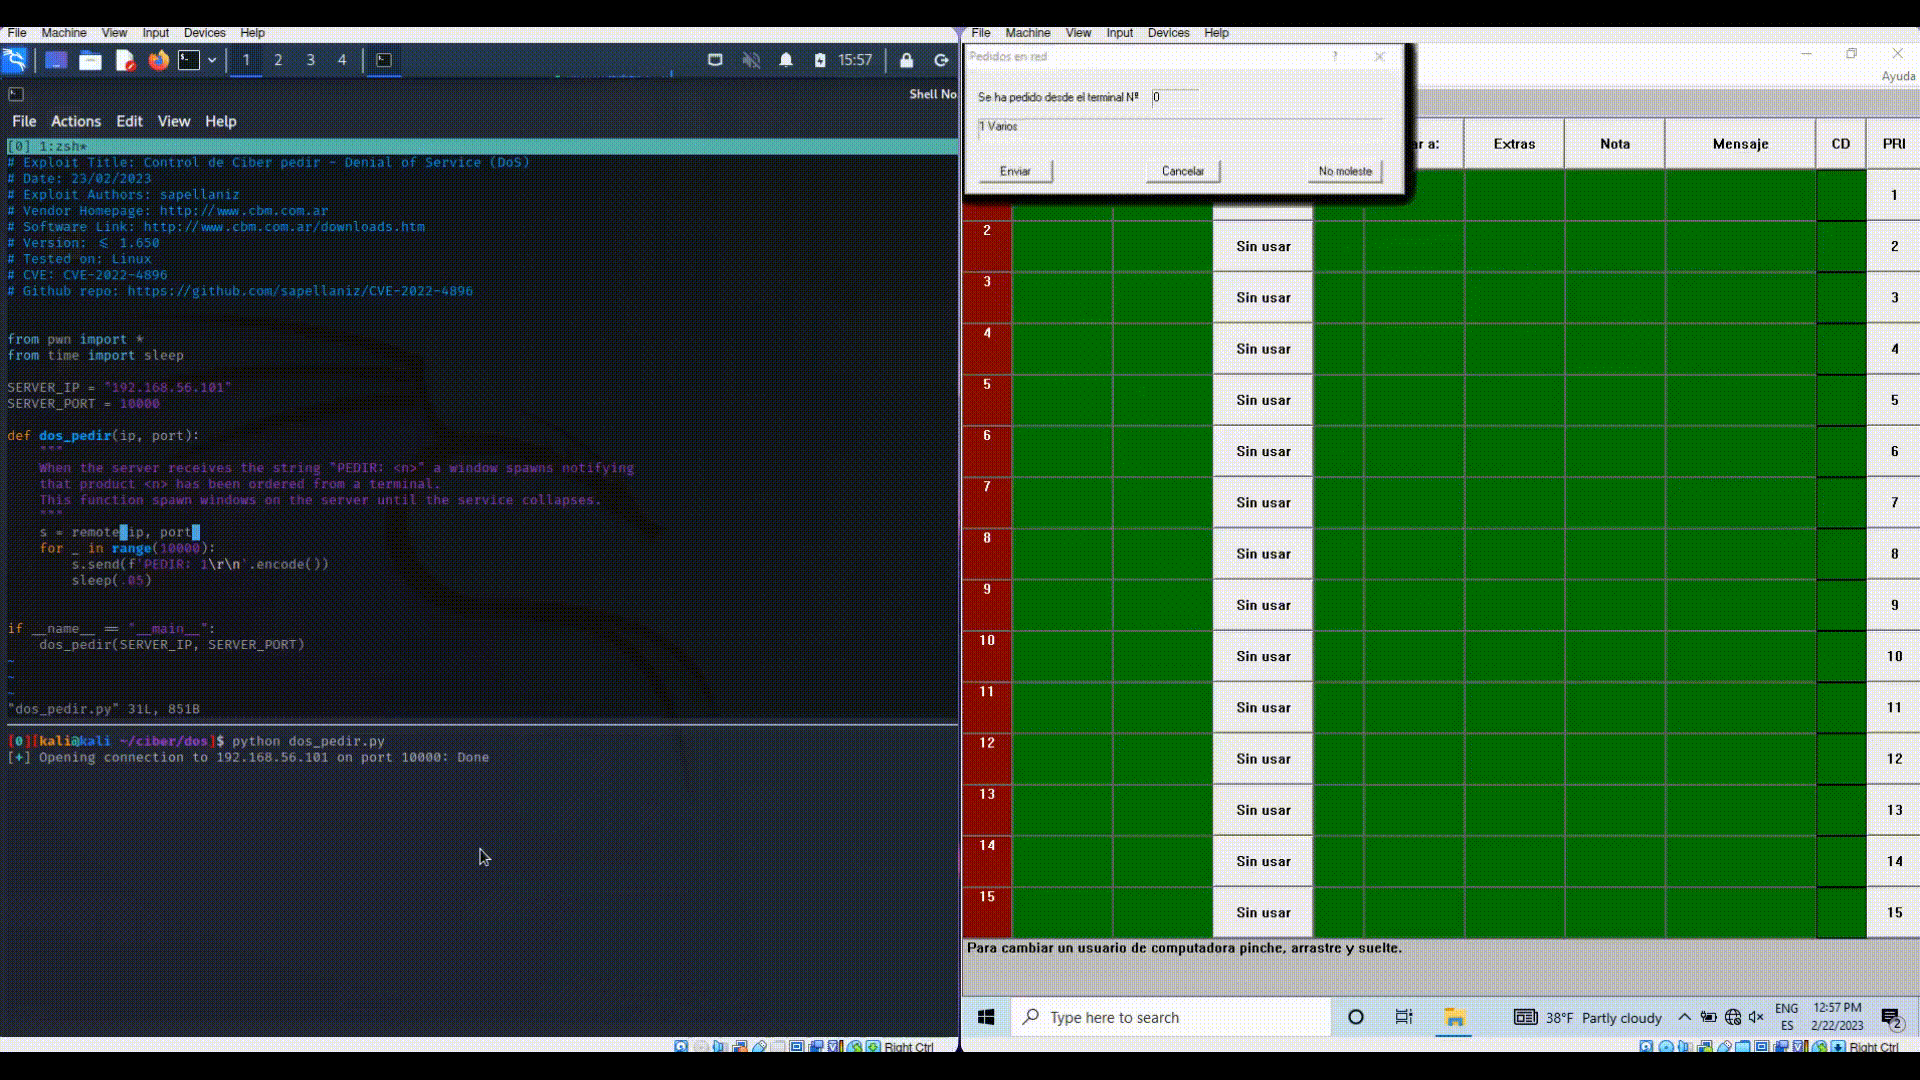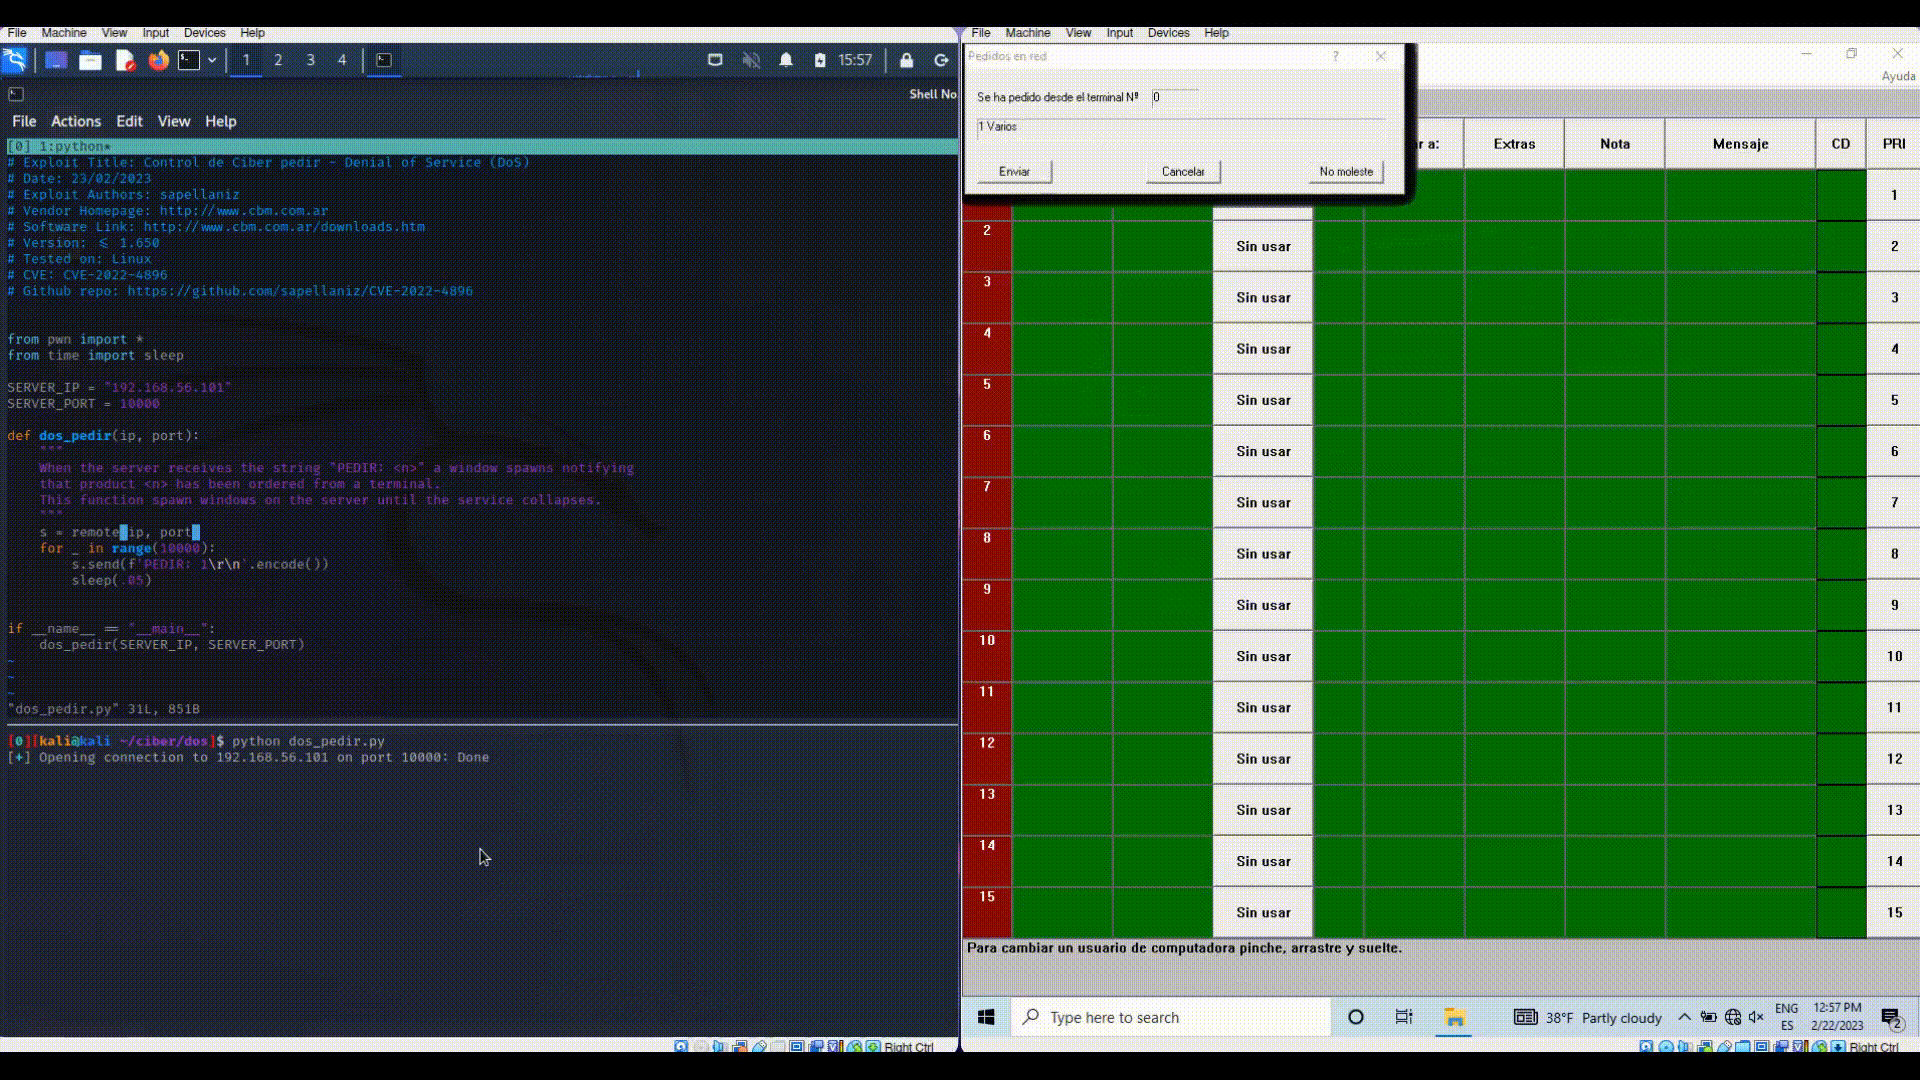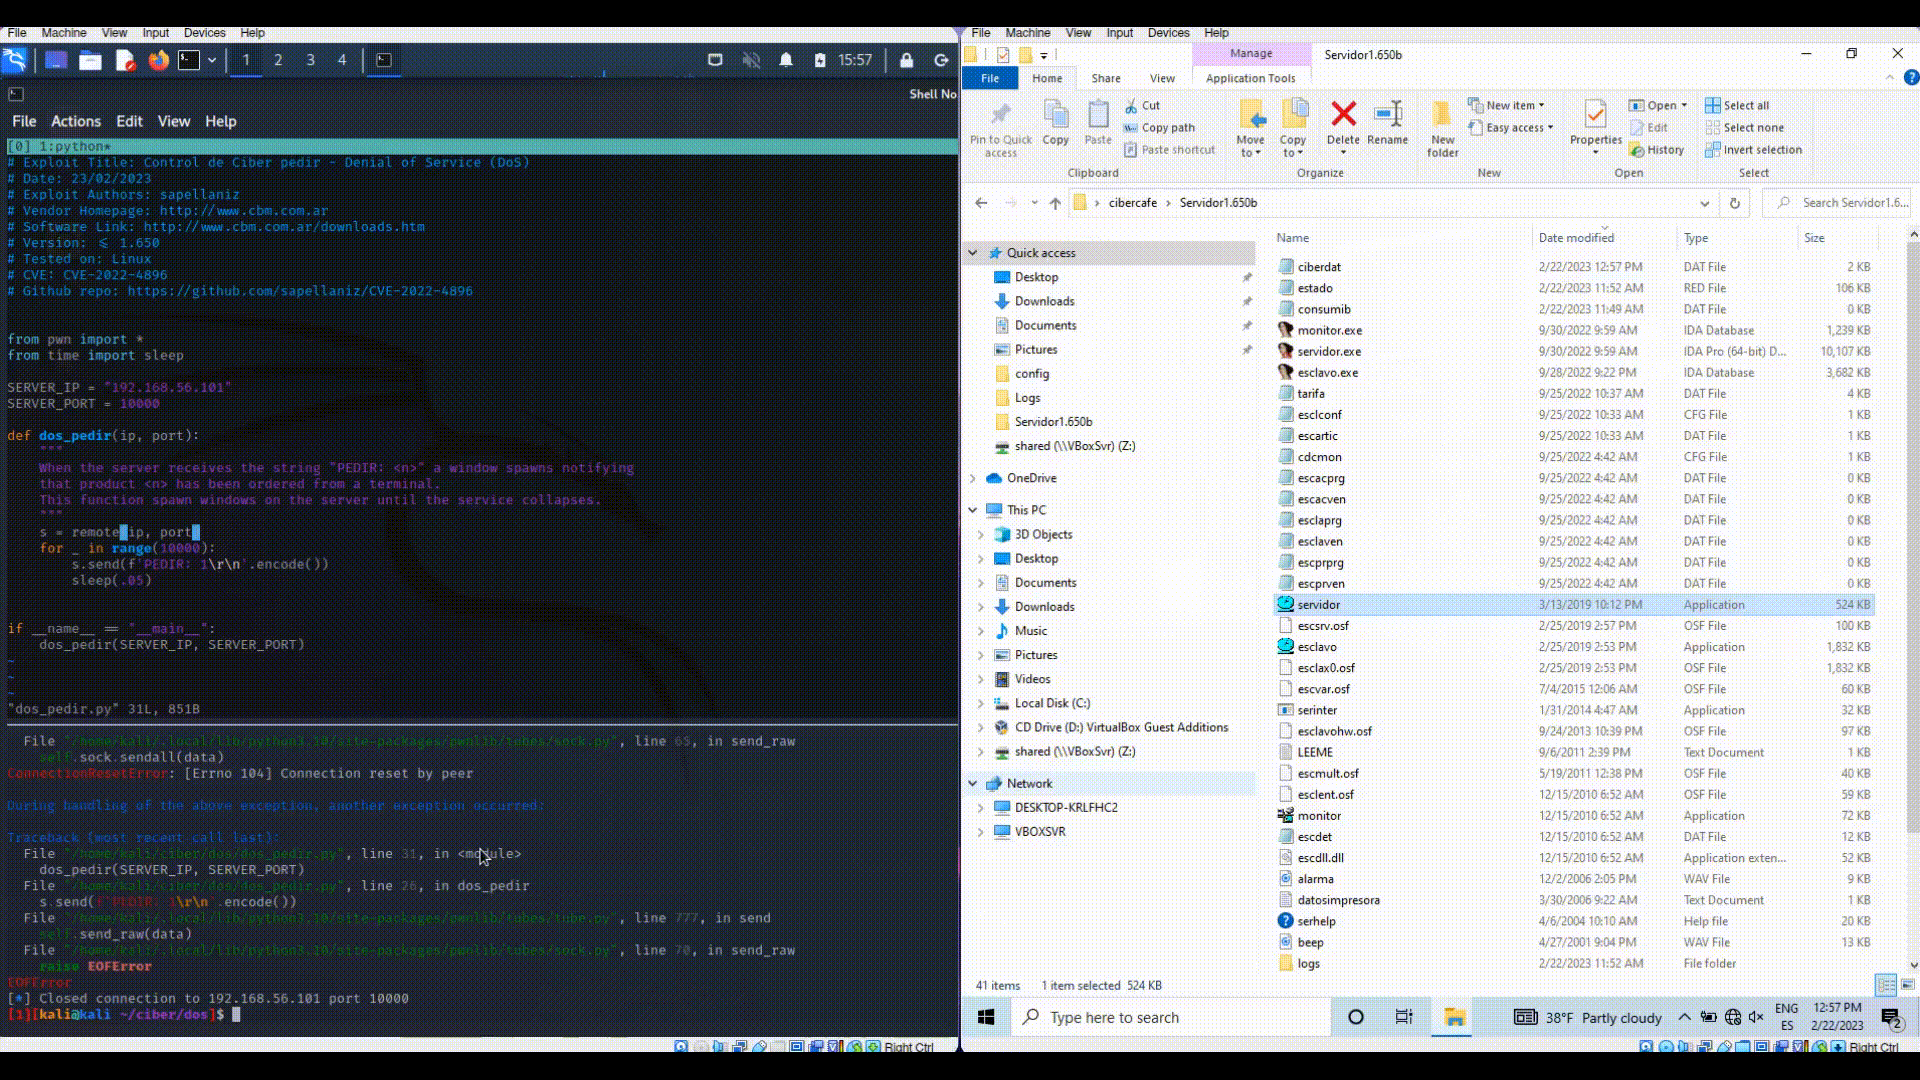
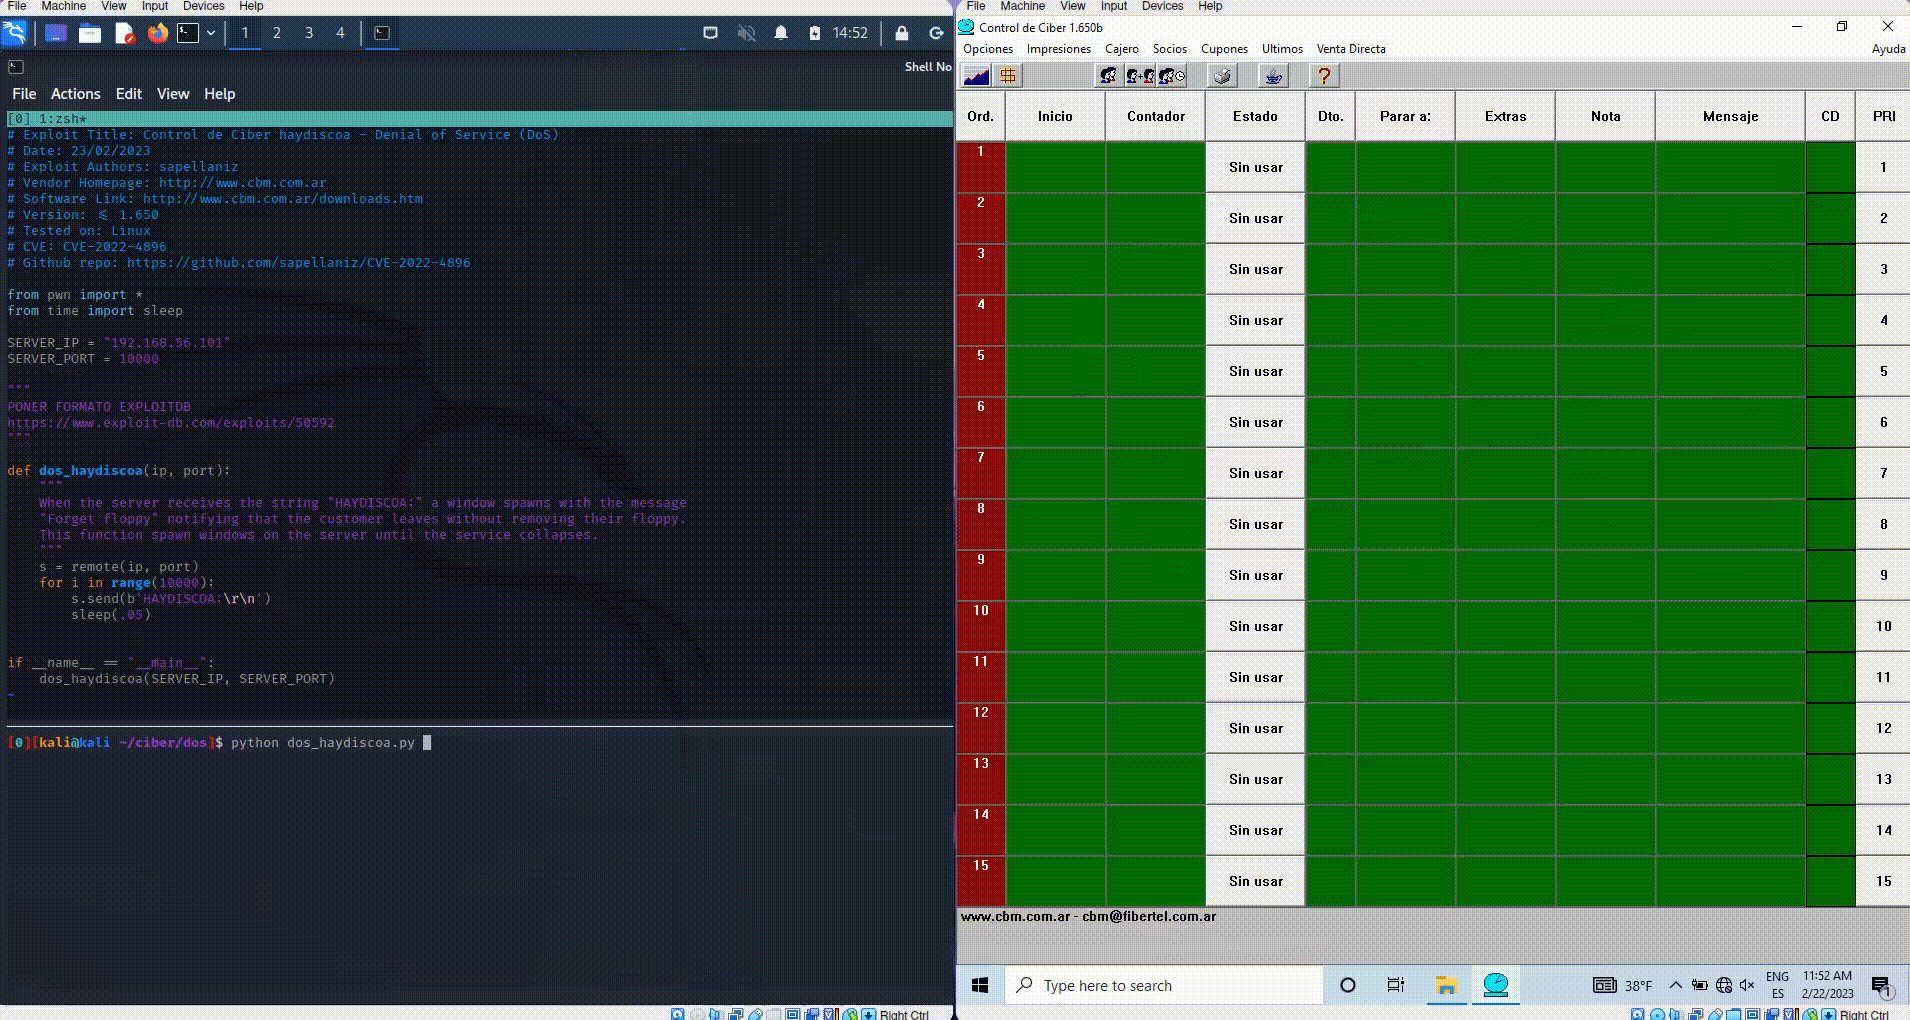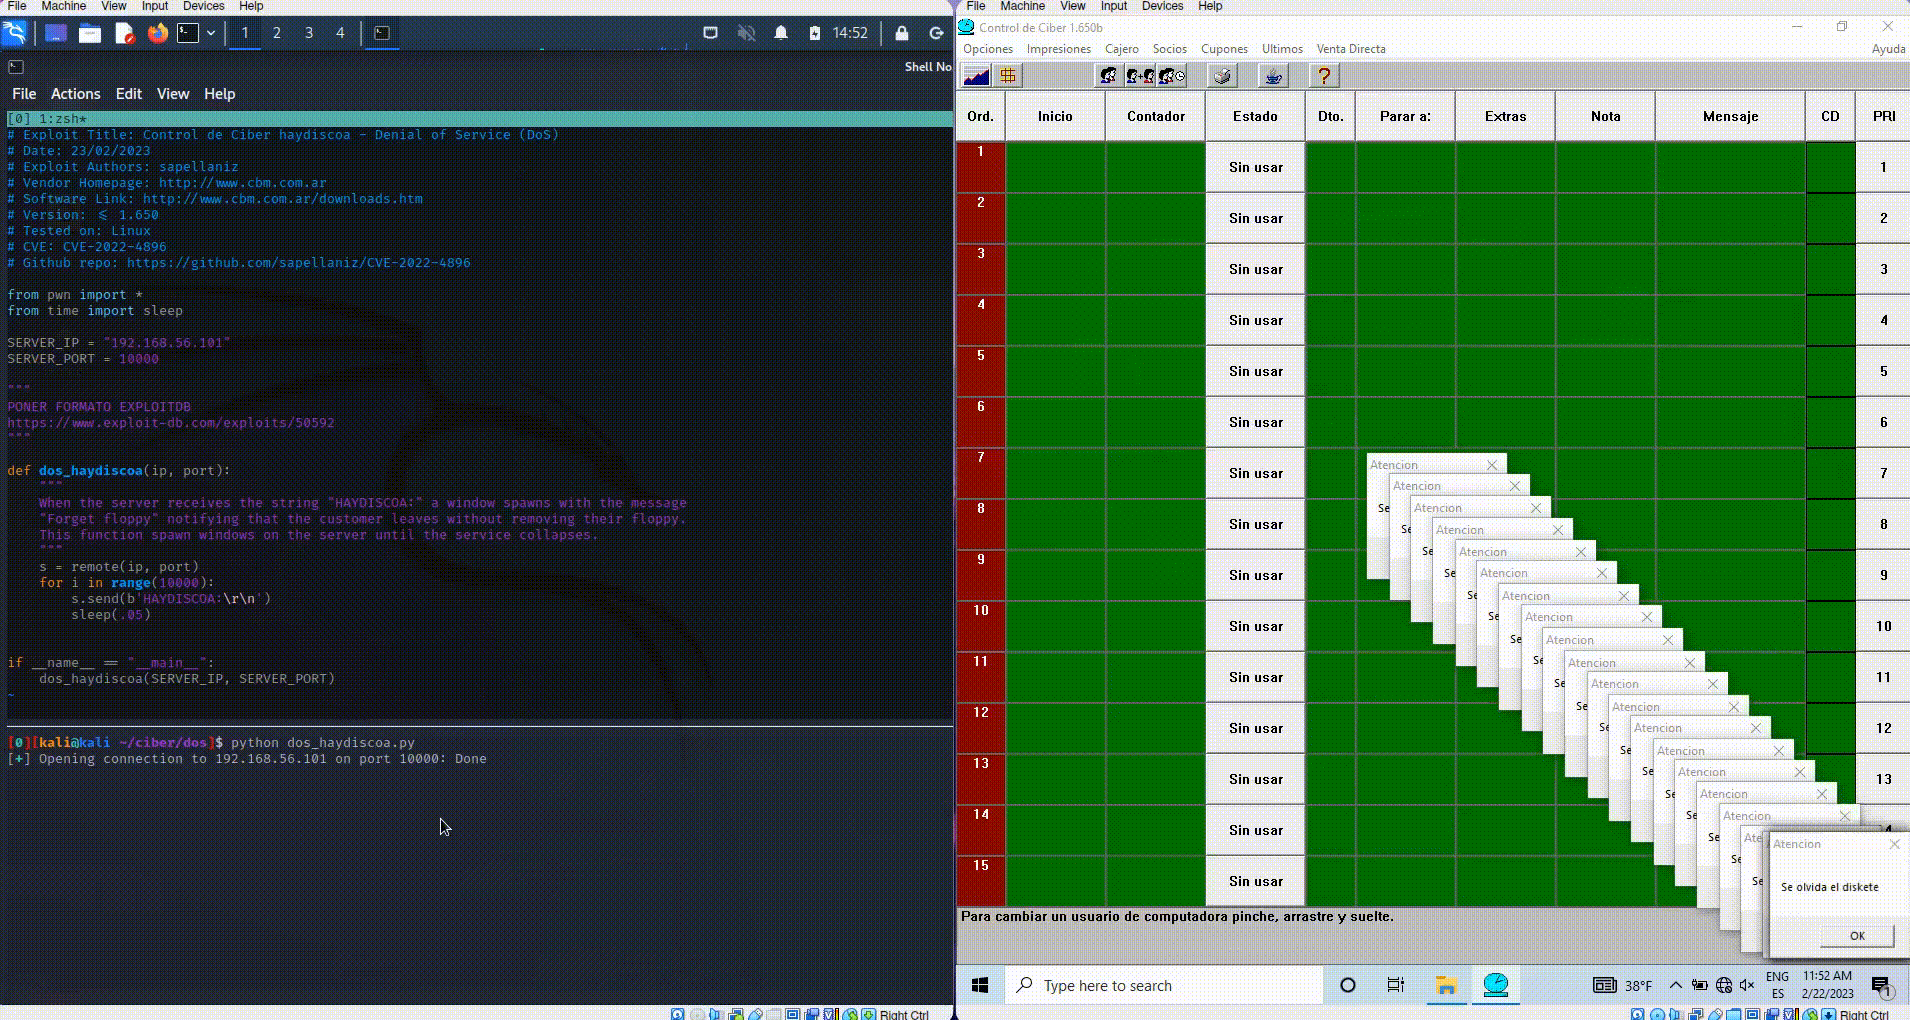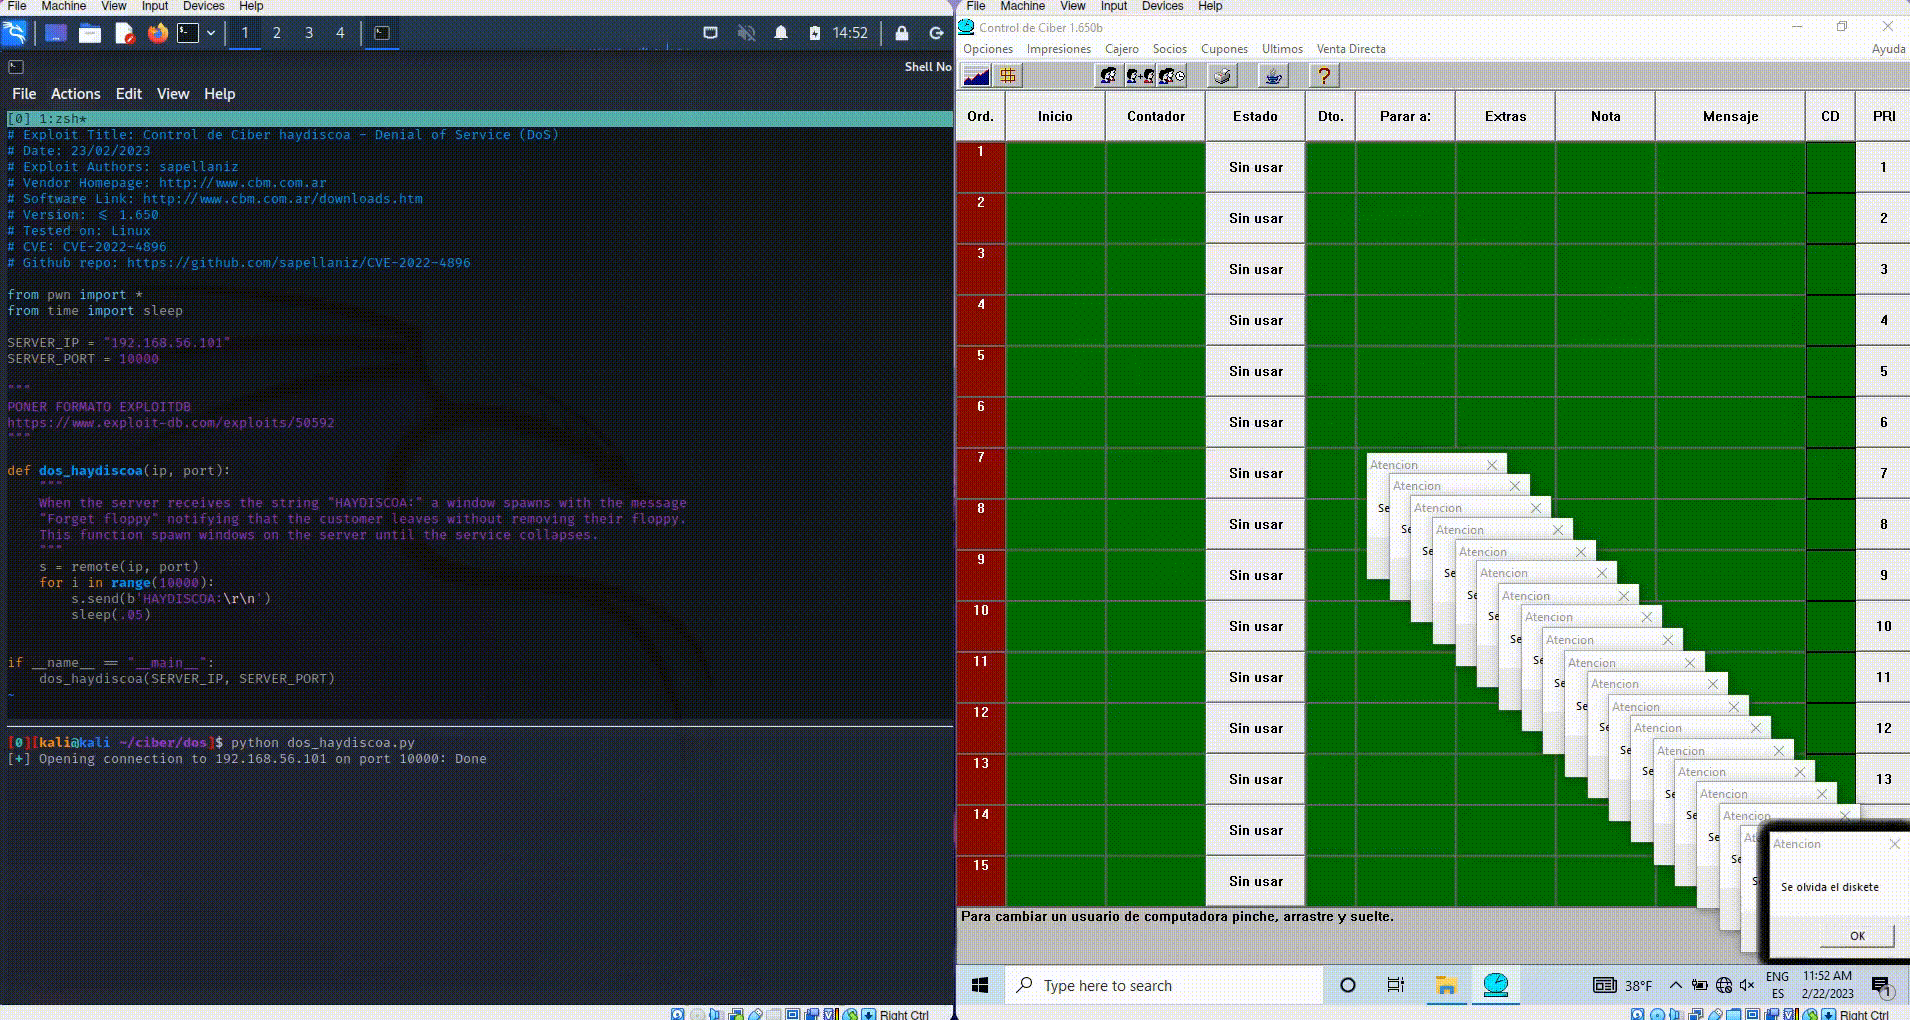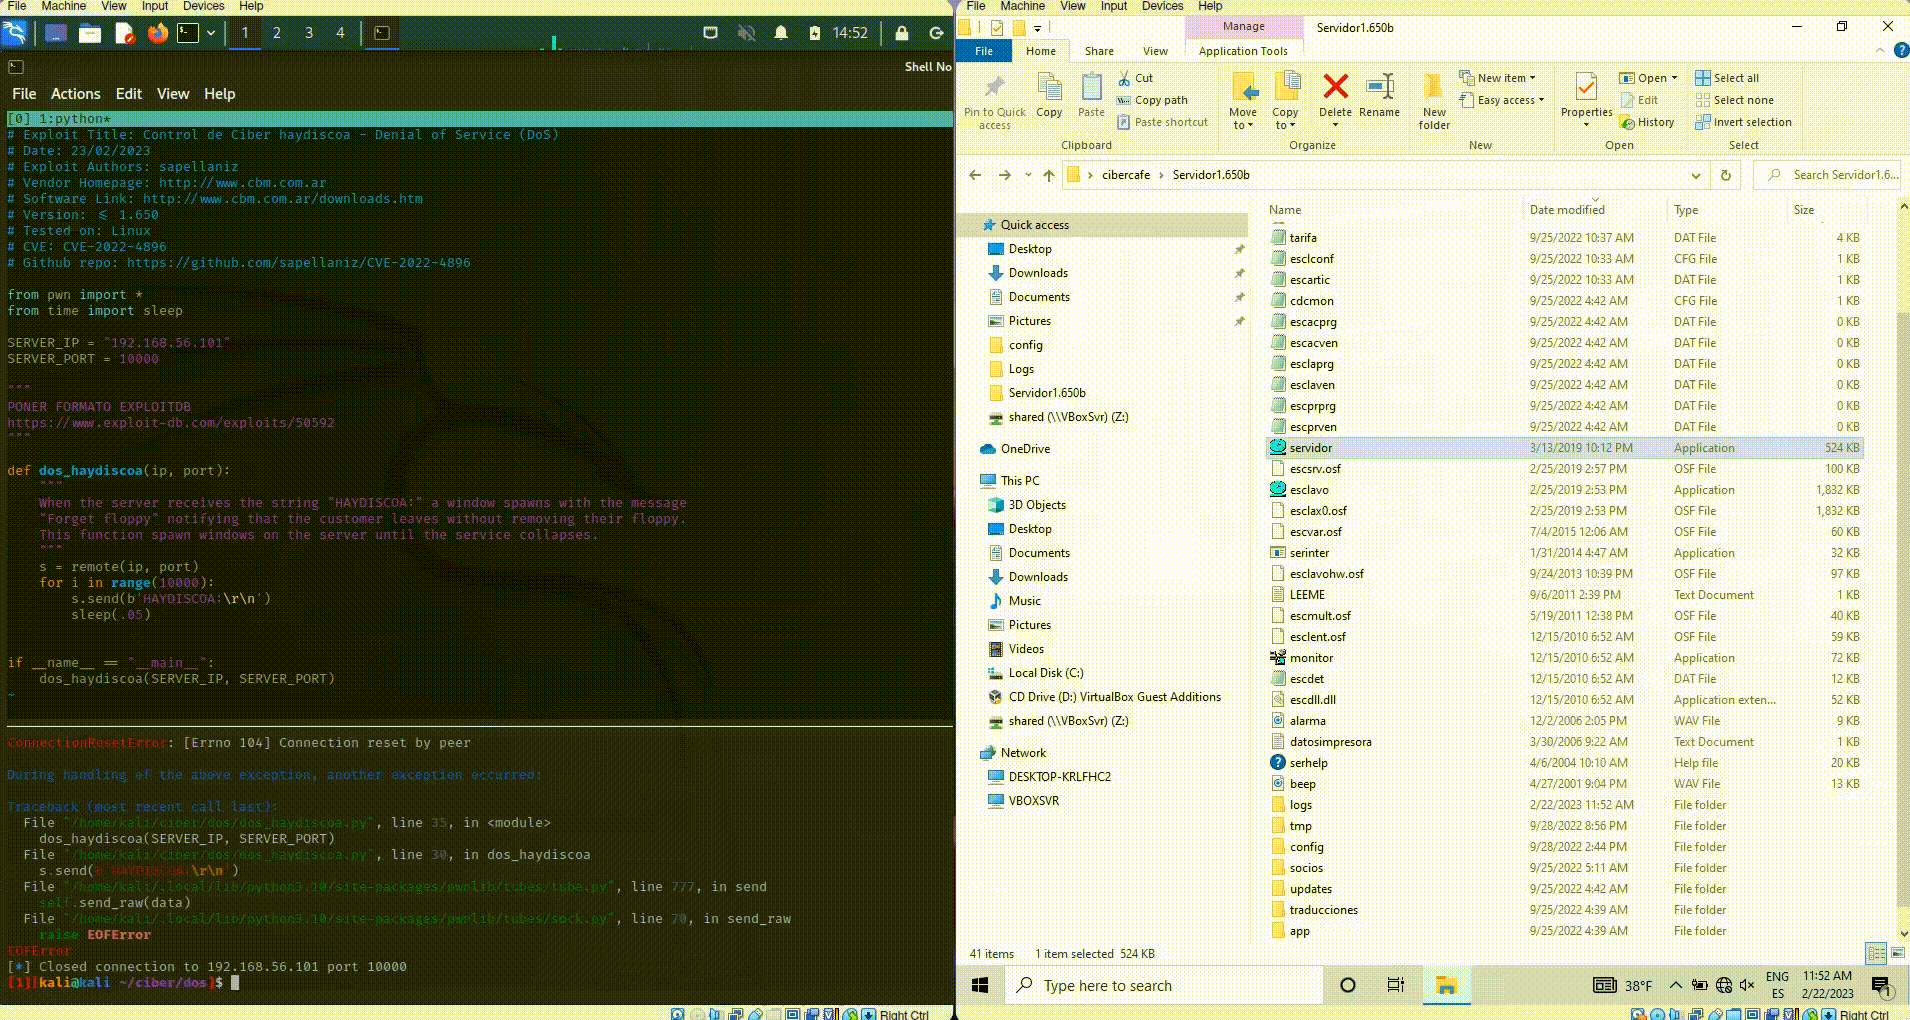
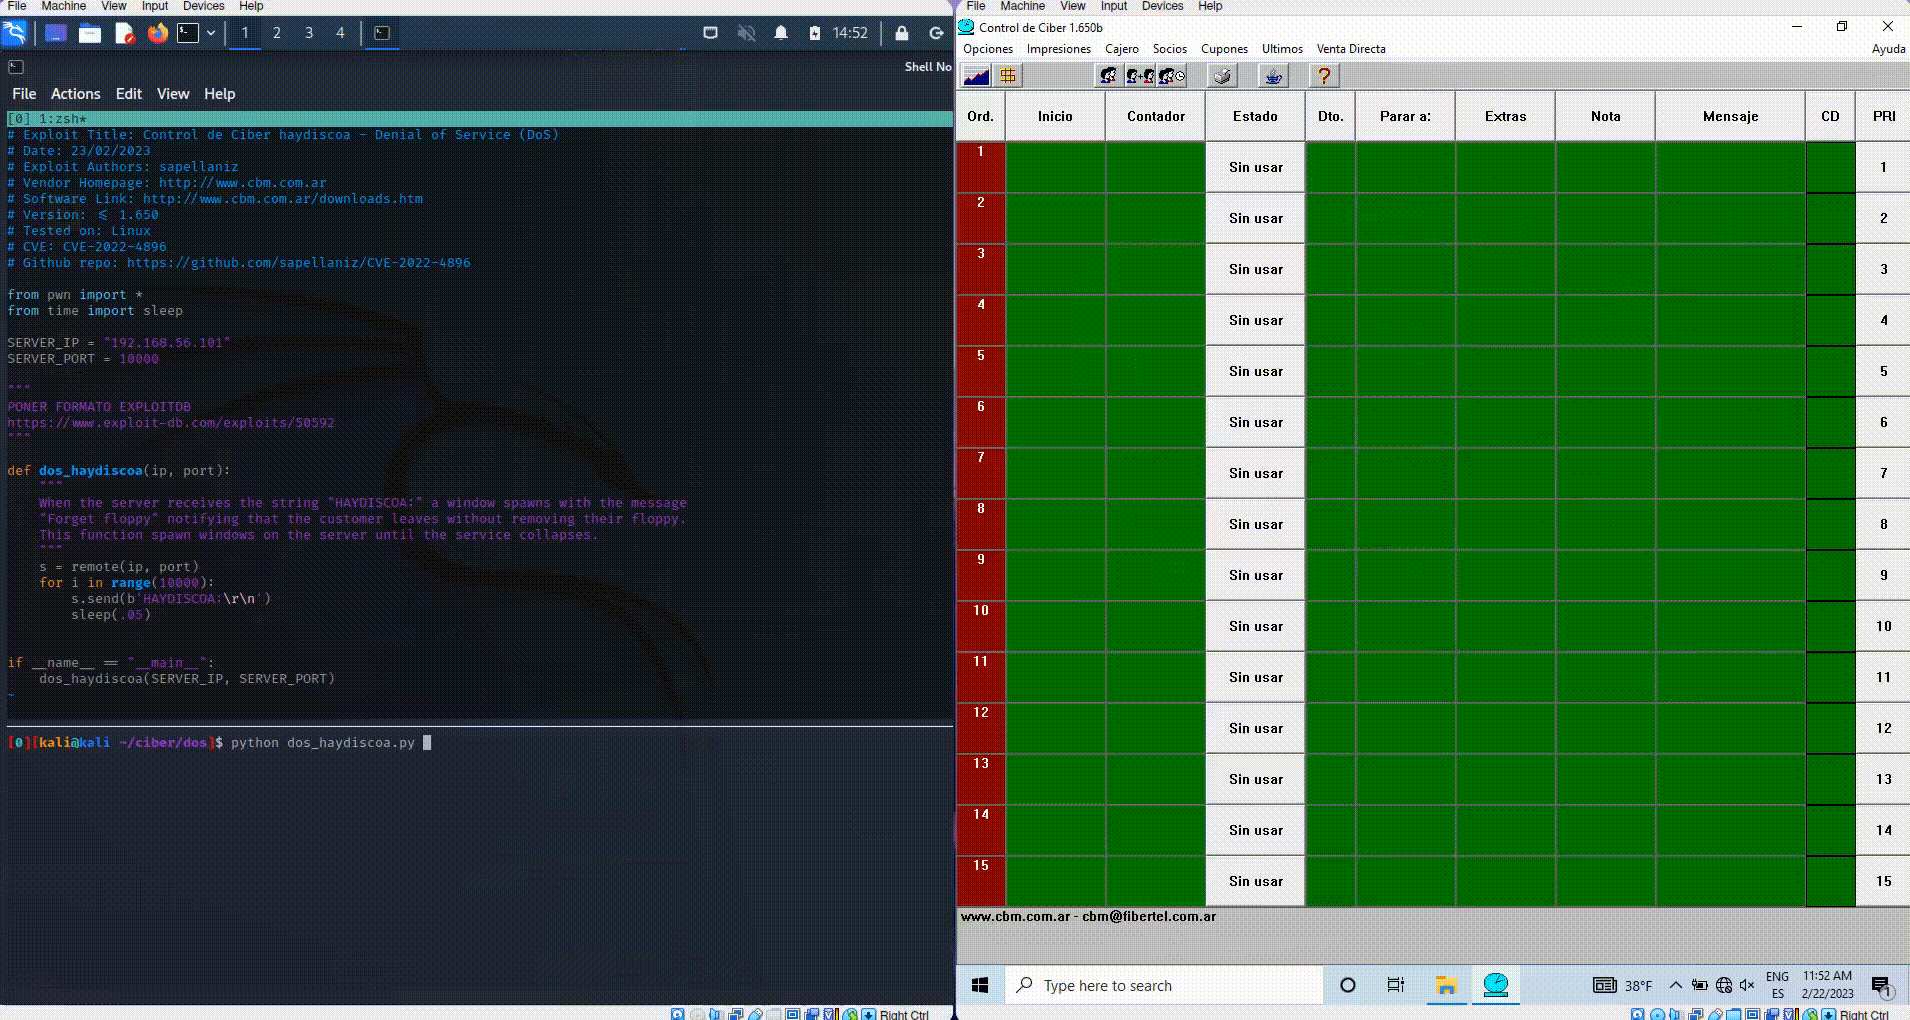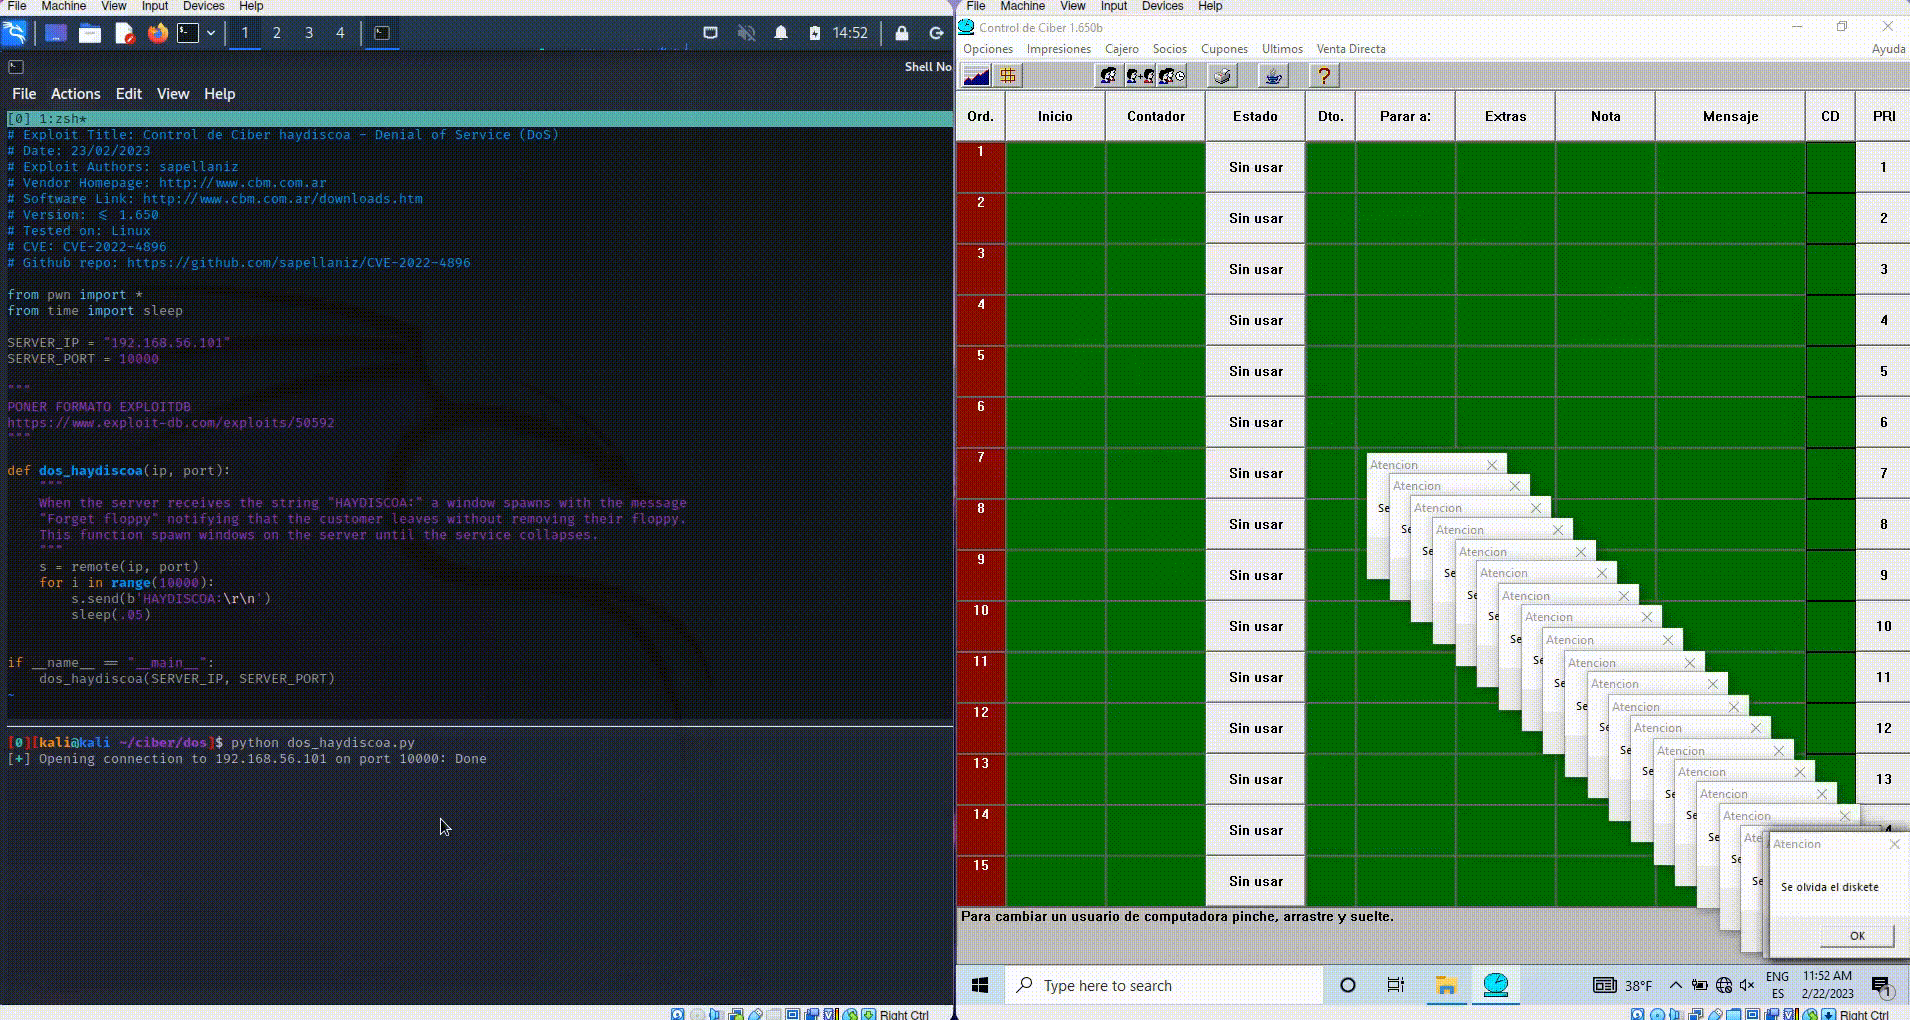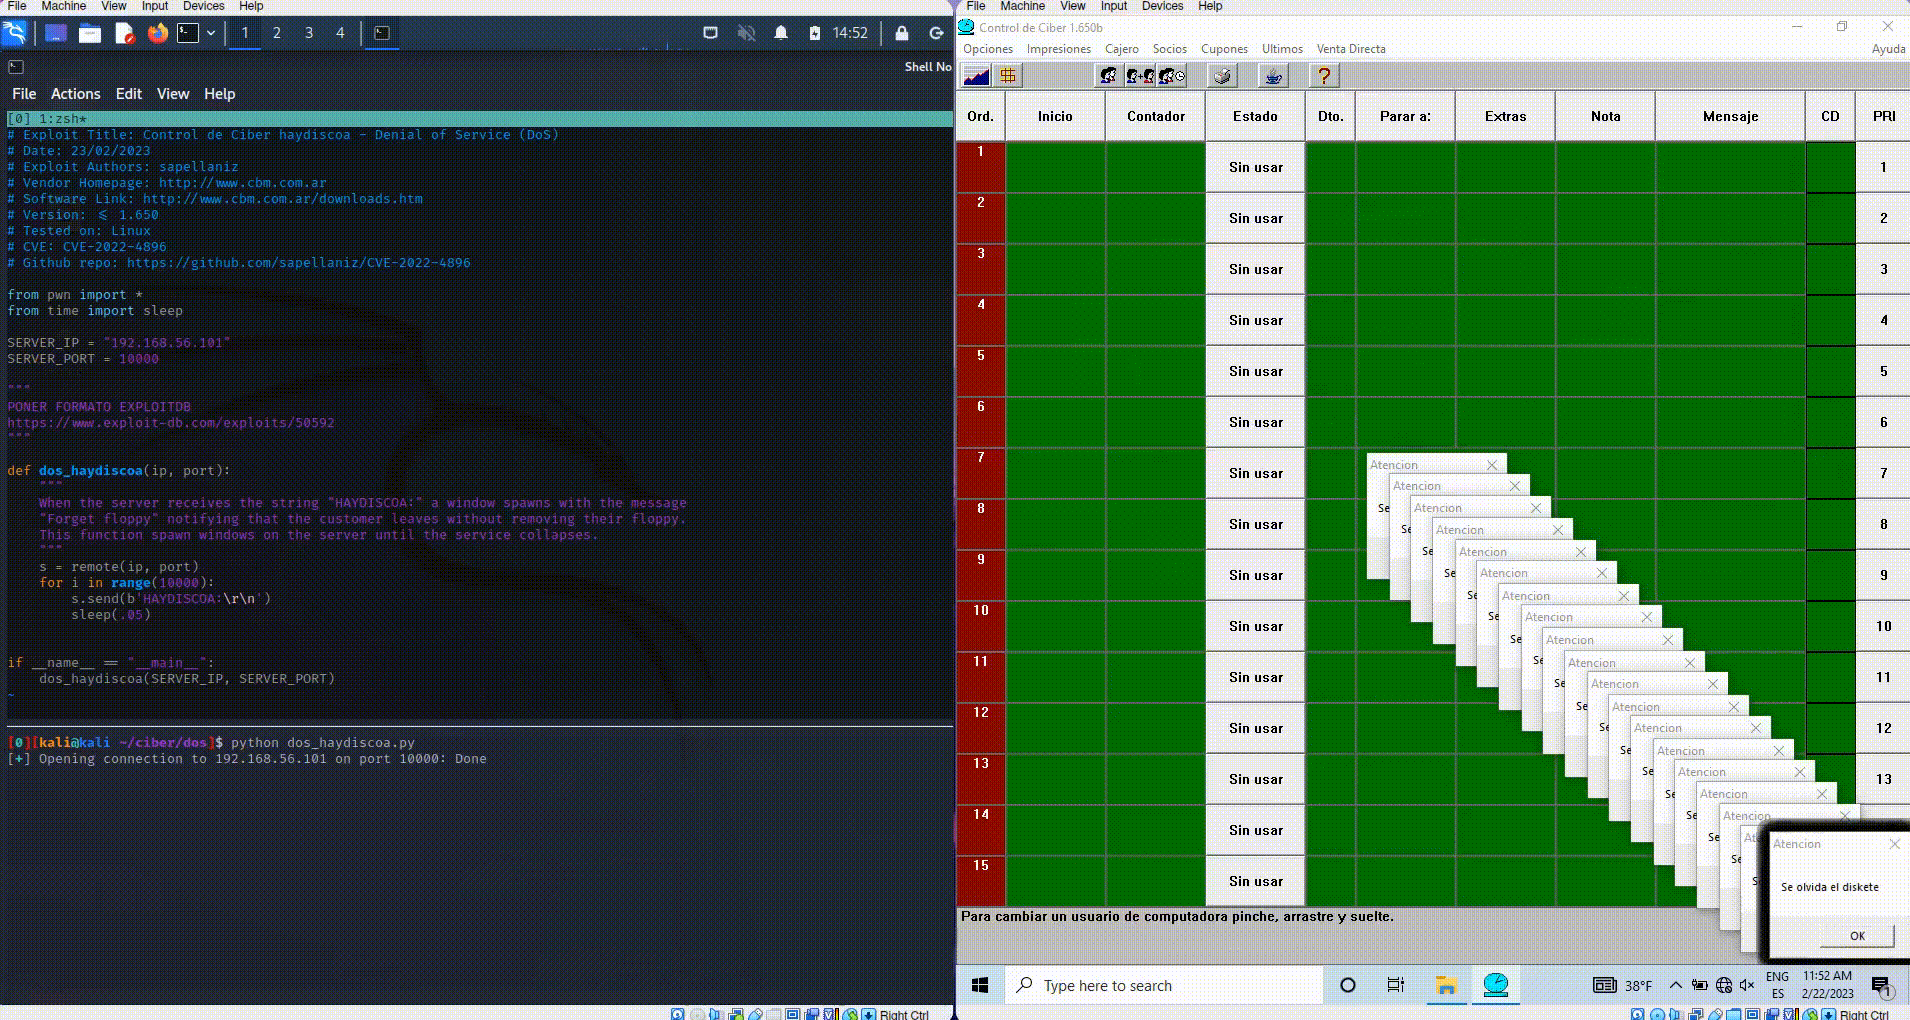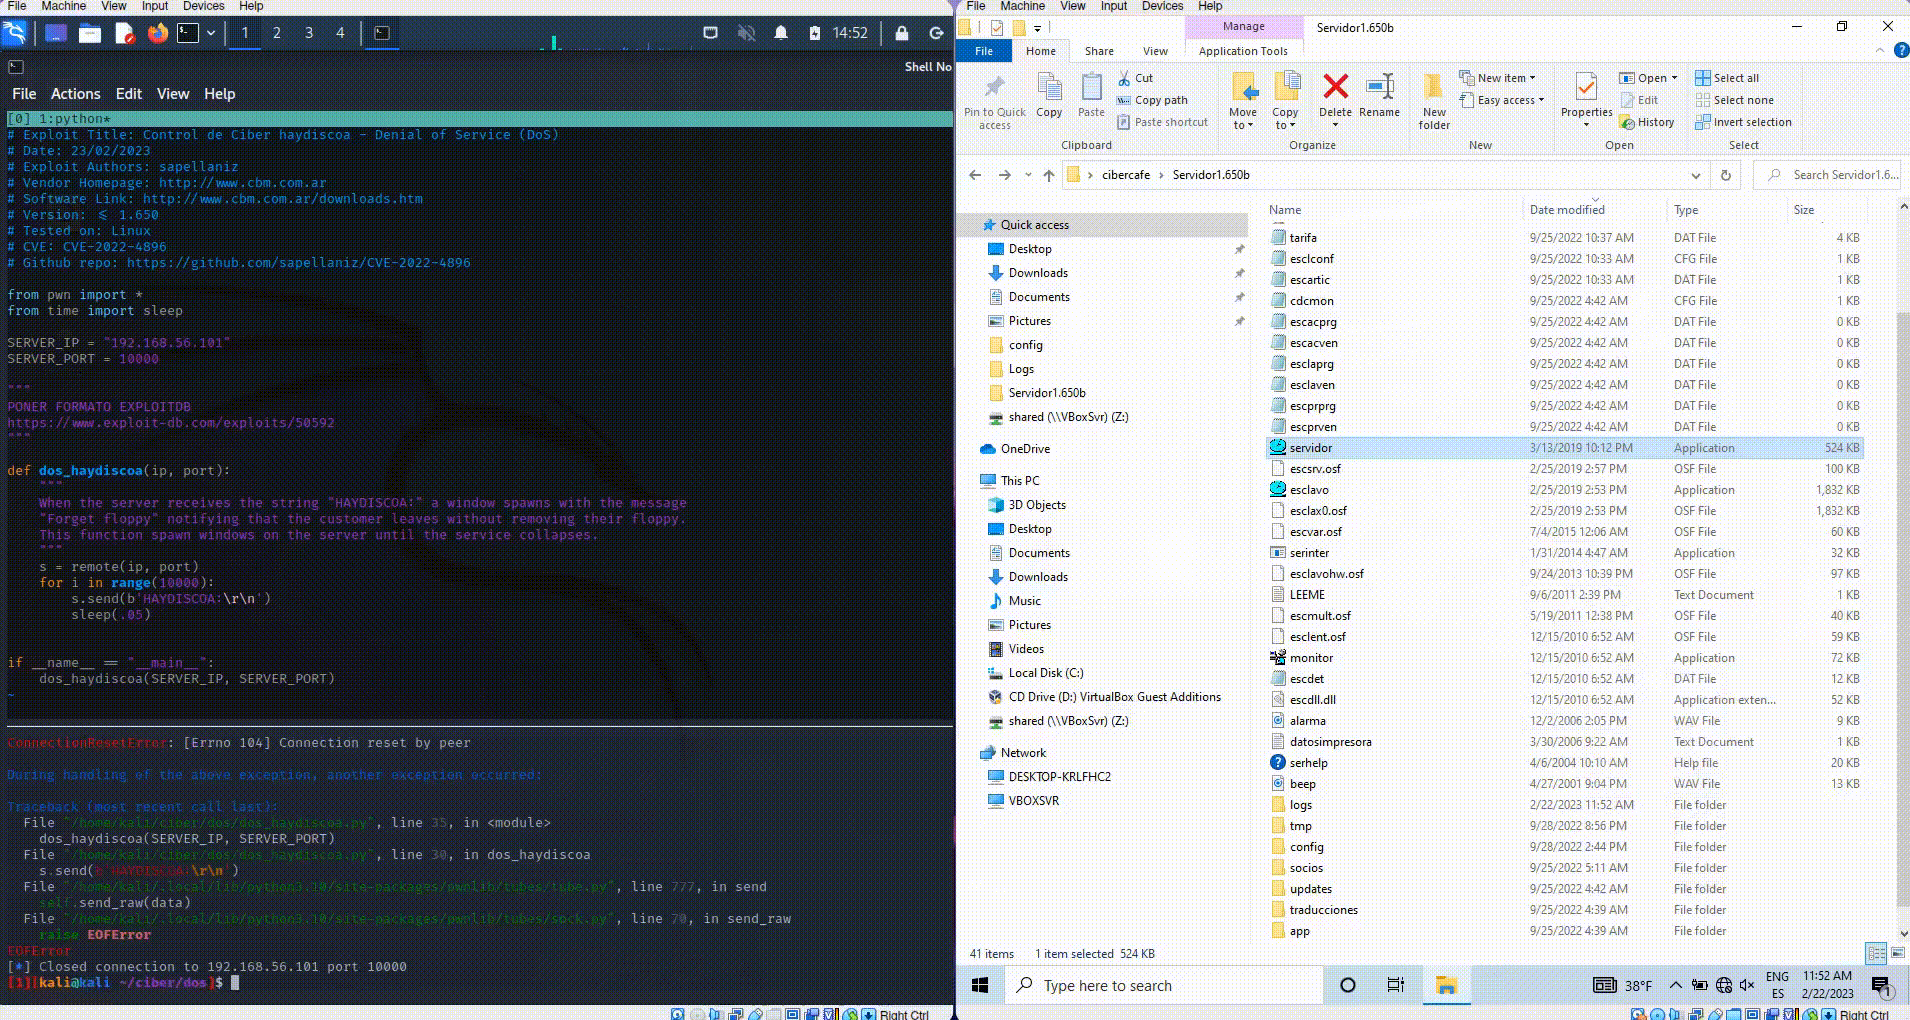
"Control de Ciber" est un logiciel de gestion de cybercafé. De multiples vulnérabilités de déni de service (DoS) dans les versions antérieures à 1.650. Un attaquant distant non authentifié peut envoyer une requête soigneusement conçue qui entraîne un plantage du service.