
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/rodpwn/cve-2021-43798-mass_scanner
ReconnaissanceScanners de VulnérabilitésExploitationCollecte d'InformationsSécurité Web
GitHubrodpwn/cve-2021-43798-mass_scanner

CVE-2021-43798-mass_scanner

Scanner de masse pour la lecture non autorisée de fichiers Grafana CVE-2021-43798, prenant en charge les cibles uniques, les listes de noms d'hôtes et les plages d'adresses IP avec vérification PoC.

Partager
Voir le dépôt
525il y a 4 ansPas encore vérifié

Grafana CVE 2021-43798

Vulnérabilité de lecture arbitraire de fichiers non autorisée dans Grafana CVE-2021-43798

Dépendances

python3 -m pip install -r requirements.txt

ou

pipenv install -r requirements.txt
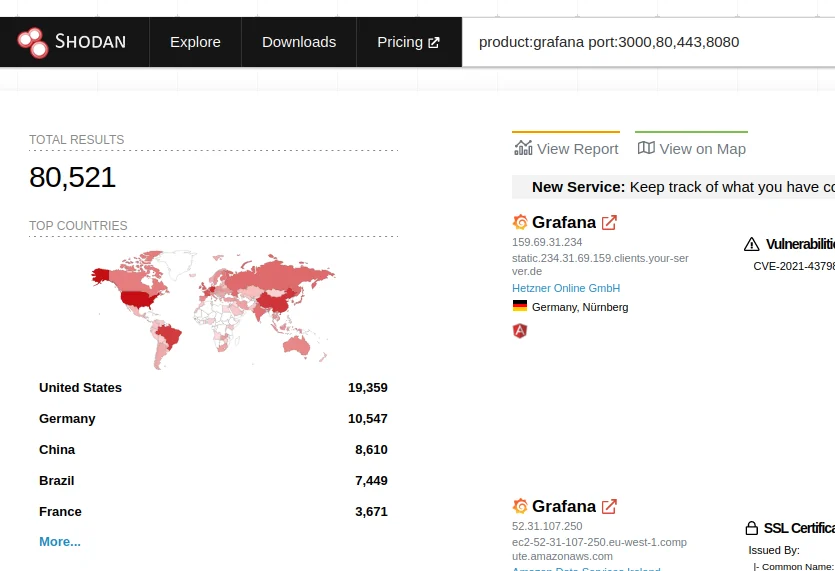
Dorks

shoot_shodan.png

  • Dorks (Shodan | Google)
    • Google Dorks
    • Shodan Dorks

Utilisation

  • Cibles sans / à la fin. Et sans http:// ou https://
    • Exemple de fichier targets.txt
target.com
example.com
foo.gov
xpto.com.de

usage: tool [-h] [--file <hostnames.txt>] [--range <ip-start>,<ip-end>] [--single SINGLE]

optional arguments:
  -h, --help                   show this help message and exit
  --file <hostnames.txt>       Input your target host lists
  --range <ip-start>,<ip-end>  Set range IP Eg.: 192.168.15.1,192.168.15.100
  --single <target>            Only one target
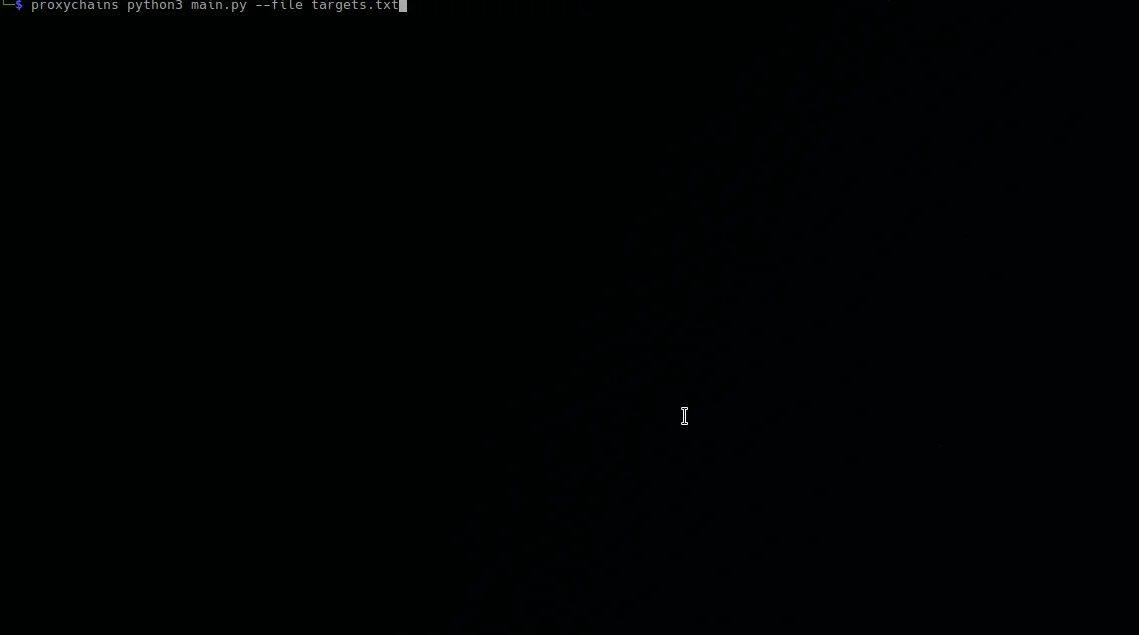
PoC

poc.gif

Fonctionnalités

  • Plage d'IP avec --range Ex. : python3 main.py --range 192.168.0.1,192.168.1.253
  • Liste de noms d'hôtes --file Ex. : python3 main.py --file hostnames.txt
  • Tester une seule cible --single Ex. : python3 main.py --single example.com:3000

Références

https://github.com/jas502n/Grafana-CVE-2021-43798

REGARDEZ ICI

+------------------------------------------------------------------------------+
|  [!] Legal disclaimer: Usage of this tool for attacking                      |
|  targets without prior mutual consent is illegal.                            |
|  It is the end user's responsibility to obey all applicable                  | 
|  local, state and federal laws.                                              |
|  Developers assume no liability and are not responsible for any misuse or    |
|  damage caused by this program                                               |
+------------------------------------------------------------------------------+

Au revoir !
bye-rui.gif

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    306
  • 6

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    301

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






