Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
modelaudit — Scanner de sécurité pour les fichiers de modèles IA/ML. Détecte les codes malveillants, les portes dérobées et les vulnérabilités avant le déploiement. | Kitploit
Outils/GitHubGitHub/promptfoo/modelaudit
Analyse StatiqueAnalyse Statique de Code (SAST)Analyse des VulnérabilitésExfiltration de DonnéesAnalyse de MalwareDevSecOpsDétection de SecretsSécurité de la Chaîne LogistiqueApprentissage AutomatiqueSécurité de l'IAAttaque Adversariale
752165il y a 3h 35mVérifié par Kitploit
Top en Attaque Adversariale n°14
Top en Sécurité de l'IA n°14
Top en Apprentissage Automatique n°9
GitHubpromptfoo/modelaudit

modelaudit

Scanner de sécurité pour les fichiers de modèles IA/ML. Détecte les codes malveillants, les portes dérobées et les vulnérabilités avant le déploiement.

Voir le dépôtSite web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

ModelAudit

Sécurisez vos modèles d'IA avant le déploiement. Scanner statique qui détecte le code malveillant, les indicateurs potentiels de backdoor et les vulnérabilités de sécurité dans les fichiers de modèles ML — sans jamais les charger ni les exécuter.

PyPI version Python versions Code Style: ruff License Security policy

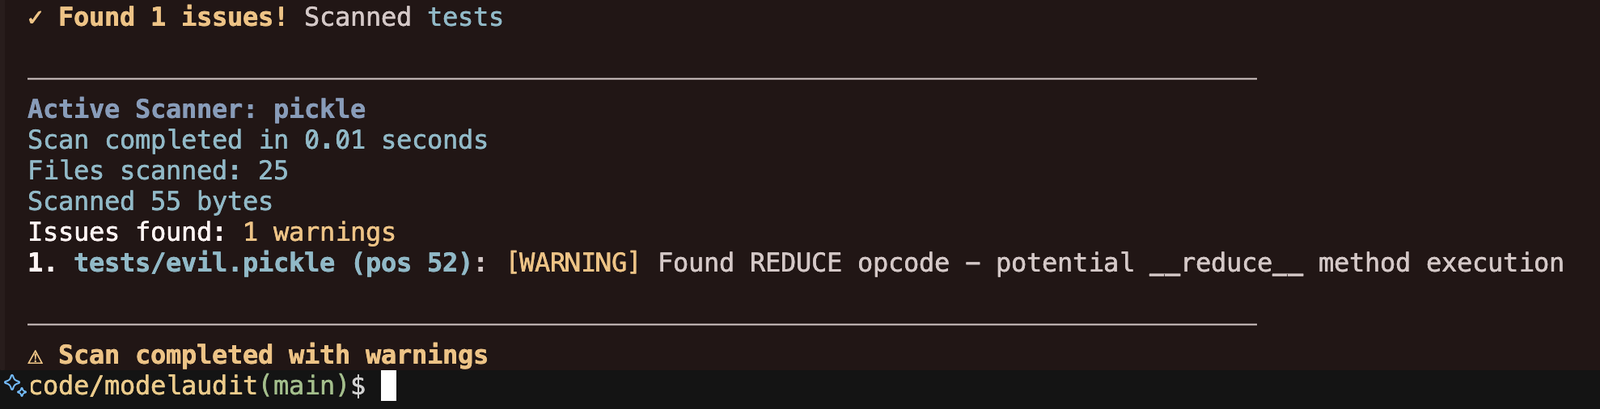
Résultats d'analyse ModelAudit

Documentation complète | Exemples d'utilisation | Formats pris en charge

Pourquoi ModelAudit

Les modèles sont téléchargés depuis des registres non fiables, transitent par le CI et finissent par être exécutés en production. Les outils SAST traditionnels n'examinent pas les opcodes pickle, les structures de groupes HDF5, les graphes proto ONNX ou les signatures TensorFlow SavedModel — ModelAudit, lui, le fait :

  • Analyse statique. Aucun modèle n'est jamais chargé, désérialisé (unpickled) ou exécuté.
  • Couverture des formats que vous déployez réellement. Plus de 40 scanners couvrant pickle, PyTorch, SafeTensors, ONNX, TensorFlow, Keras, GGUF, archives et configurations.
  • Intégration au CI. Sortie lisible par machine (JSON, SARIF), mode strict, codes de sortie et scanners sélectionnables.
  • Limites de couverture explicites. Les scanners reconnus signalent les lacunes d'analyse bornées, telles que les lectures tronquées ou les budgets épuisés, au lieu de les présenter comme des résultats entièrement couverts.

Outils comparables : picklescan (pickle uniquement, basé sur Python), fickling (pickle uniquement, basé sur AST), modelscan (pickle + sous-ensemble TensorFlow + Keras). ModelAudit offre une couverture plus large et embarque un moteur pickle natif en Rust via son package compagnon modelaudit-picklescan.

Démarrage rapide

Nécessite Python 3.10-3.13```bash pip install "modelaudit[all]"

Scan a file or directory

modelaudit model.pkl modelaudit ./models/

Export results for CI/CD

modelaudit model.pkl --format json --output results.json

### Fonctionnalités

 - Exécution de commandes à distance 
 - Système de plugins 
 - Historique des commandes 
 - Plusieurs langues```
$ modelaudit suspicious_model.pkl

Files scanned: 1 | Issues found: 2 critical, 1 warning

1. suspicious_model.pkl (pos 28): [CRITICAL] Malicious code execution attempt
   Why: Contains os.system() call that could run arbitrary commands

2. suspicious_model.pkl (pos 52): [WARNING] Dangerous pickle deserialization
   Why: Could execute code when the model loads

Ce qu'il détecte

  • Attaques d'exécution de code dans les fichiers Pickle, PyTorch, NumPy et Joblib
  • Indicateurs de porte dérobée potentiels — schémas de poids suspects, tenseurs anormaux ou signaux de code caché
  • Secrets intégrés — clés API, jetons et identifiants dans les poids ou métadonnées du modèle
  • Indicateurs réseau — URL, adresses IP et utilisation de sockets pouvant permettre l'exfiltration de données
  • Exploits d'archives — traversée de chemins, attaques par liens symboliques dans les fichiers ZIP/TAR/7z
  • Opérations ML non sûres — couches Lambda, opérations personnalisées, TorchScript/JIT, injection de templates
  • Risques liés à la chaîne d'approvisionnement — altération, violations de licence, configurations suspectes

Formats pris en charge

ModelAudit inclut 45 scanners enregistrés couvrant les formats de modèles, d'archives et de configuration :


Télécharger l’outil