

Une application web puissante pour tester l'efficacité de votre pare-feu applicatif (WAF) contre les vecteurs d'attaque courants.
→ waf-checker.com ←

Fonctionnalités
Tests de sécurité
- 19+ catégories d'attaque prêtes à l'emploi : Injection SQL, XSS, Path Traversal, Injection de commandes, SSRF, Injection NoSQL, LFI, Injection LDAP, XXE, SSTI, CRLF, etc.
- 9 catégories avancées de contournement avec variations d'encodage, contrebande de protocole et charges utiles spécifiques aux frameworks
- 344+ charges utiles chargées dynamiquement depuis PAPAMICA/waf-payloads
- Tests de faux positifs pour vérifier que le trafic légitime n'est pas bloqué
- Tests de méthodes HTTP sur GET, POST, PUT et DELETE
Détection et contournement du WAF
- Détection automatique du WAF — identifie Cloudflare, AWS WAF, Imperva, ModSecurity, Akamai, F5 BIG-IP et 15+ autres WAFs
- Techniques avancées de contournement — double encodage, unicode, casse mixte, obscurcissement par commentaire
- Génération de contournement spécifique au WAF — stratégies adaptées à chaque WAF détecté
- Tests de manipulation HTTP — falsification de verbe, pollution de paramètres, confusion de type de contenu, contrebande de requêtes
Reconnaissance complète

- Empreinte technologique — détection de CMS (WordPress, Drupal, Joomla, Shopify…), frameworks, serveurs web, CDN/WAF, outils d'analyse et 25+ bibliothèques JavaScript
- Analyse DNS — enregistrements A, AAAA, CNAME, MX, NS, TXT, SOA avec détection d'infrastructure
- WHOIS et géolocalisation IP — FAI, organisation, ASN, localisation, DNS inverse (PTR)
- Découverte de sous-domaines — via les logs de transparence des certificats (crt.sh) et force brute DNS
- Recherche IP inversée — découvrez tous les domaines hébergés sur la même IP (détection d'hébergement partagé)
- Détails des certificats SSL/TLS — émetteur, validité, Subject Alternative Names (SANs), numéro de série
- Analyse approfondie du CMS — thèmes WordPress, plugins avec versions ; modules Drupal
- Probing de chemins — robots.txt, sitemap.xml, security.txt, chemins d'administration courants
- Analyse des cookies — drapeaux Secure, HttpOnly, SameSite
- Extraction des métadonnées Open Graph et sociales
- Découverte des flux RSS/Atom et adresses email
- Export des résultats en JSON, rapport HTML ou capture d'écran (PNG)
Audit des en-têtes de sécurité
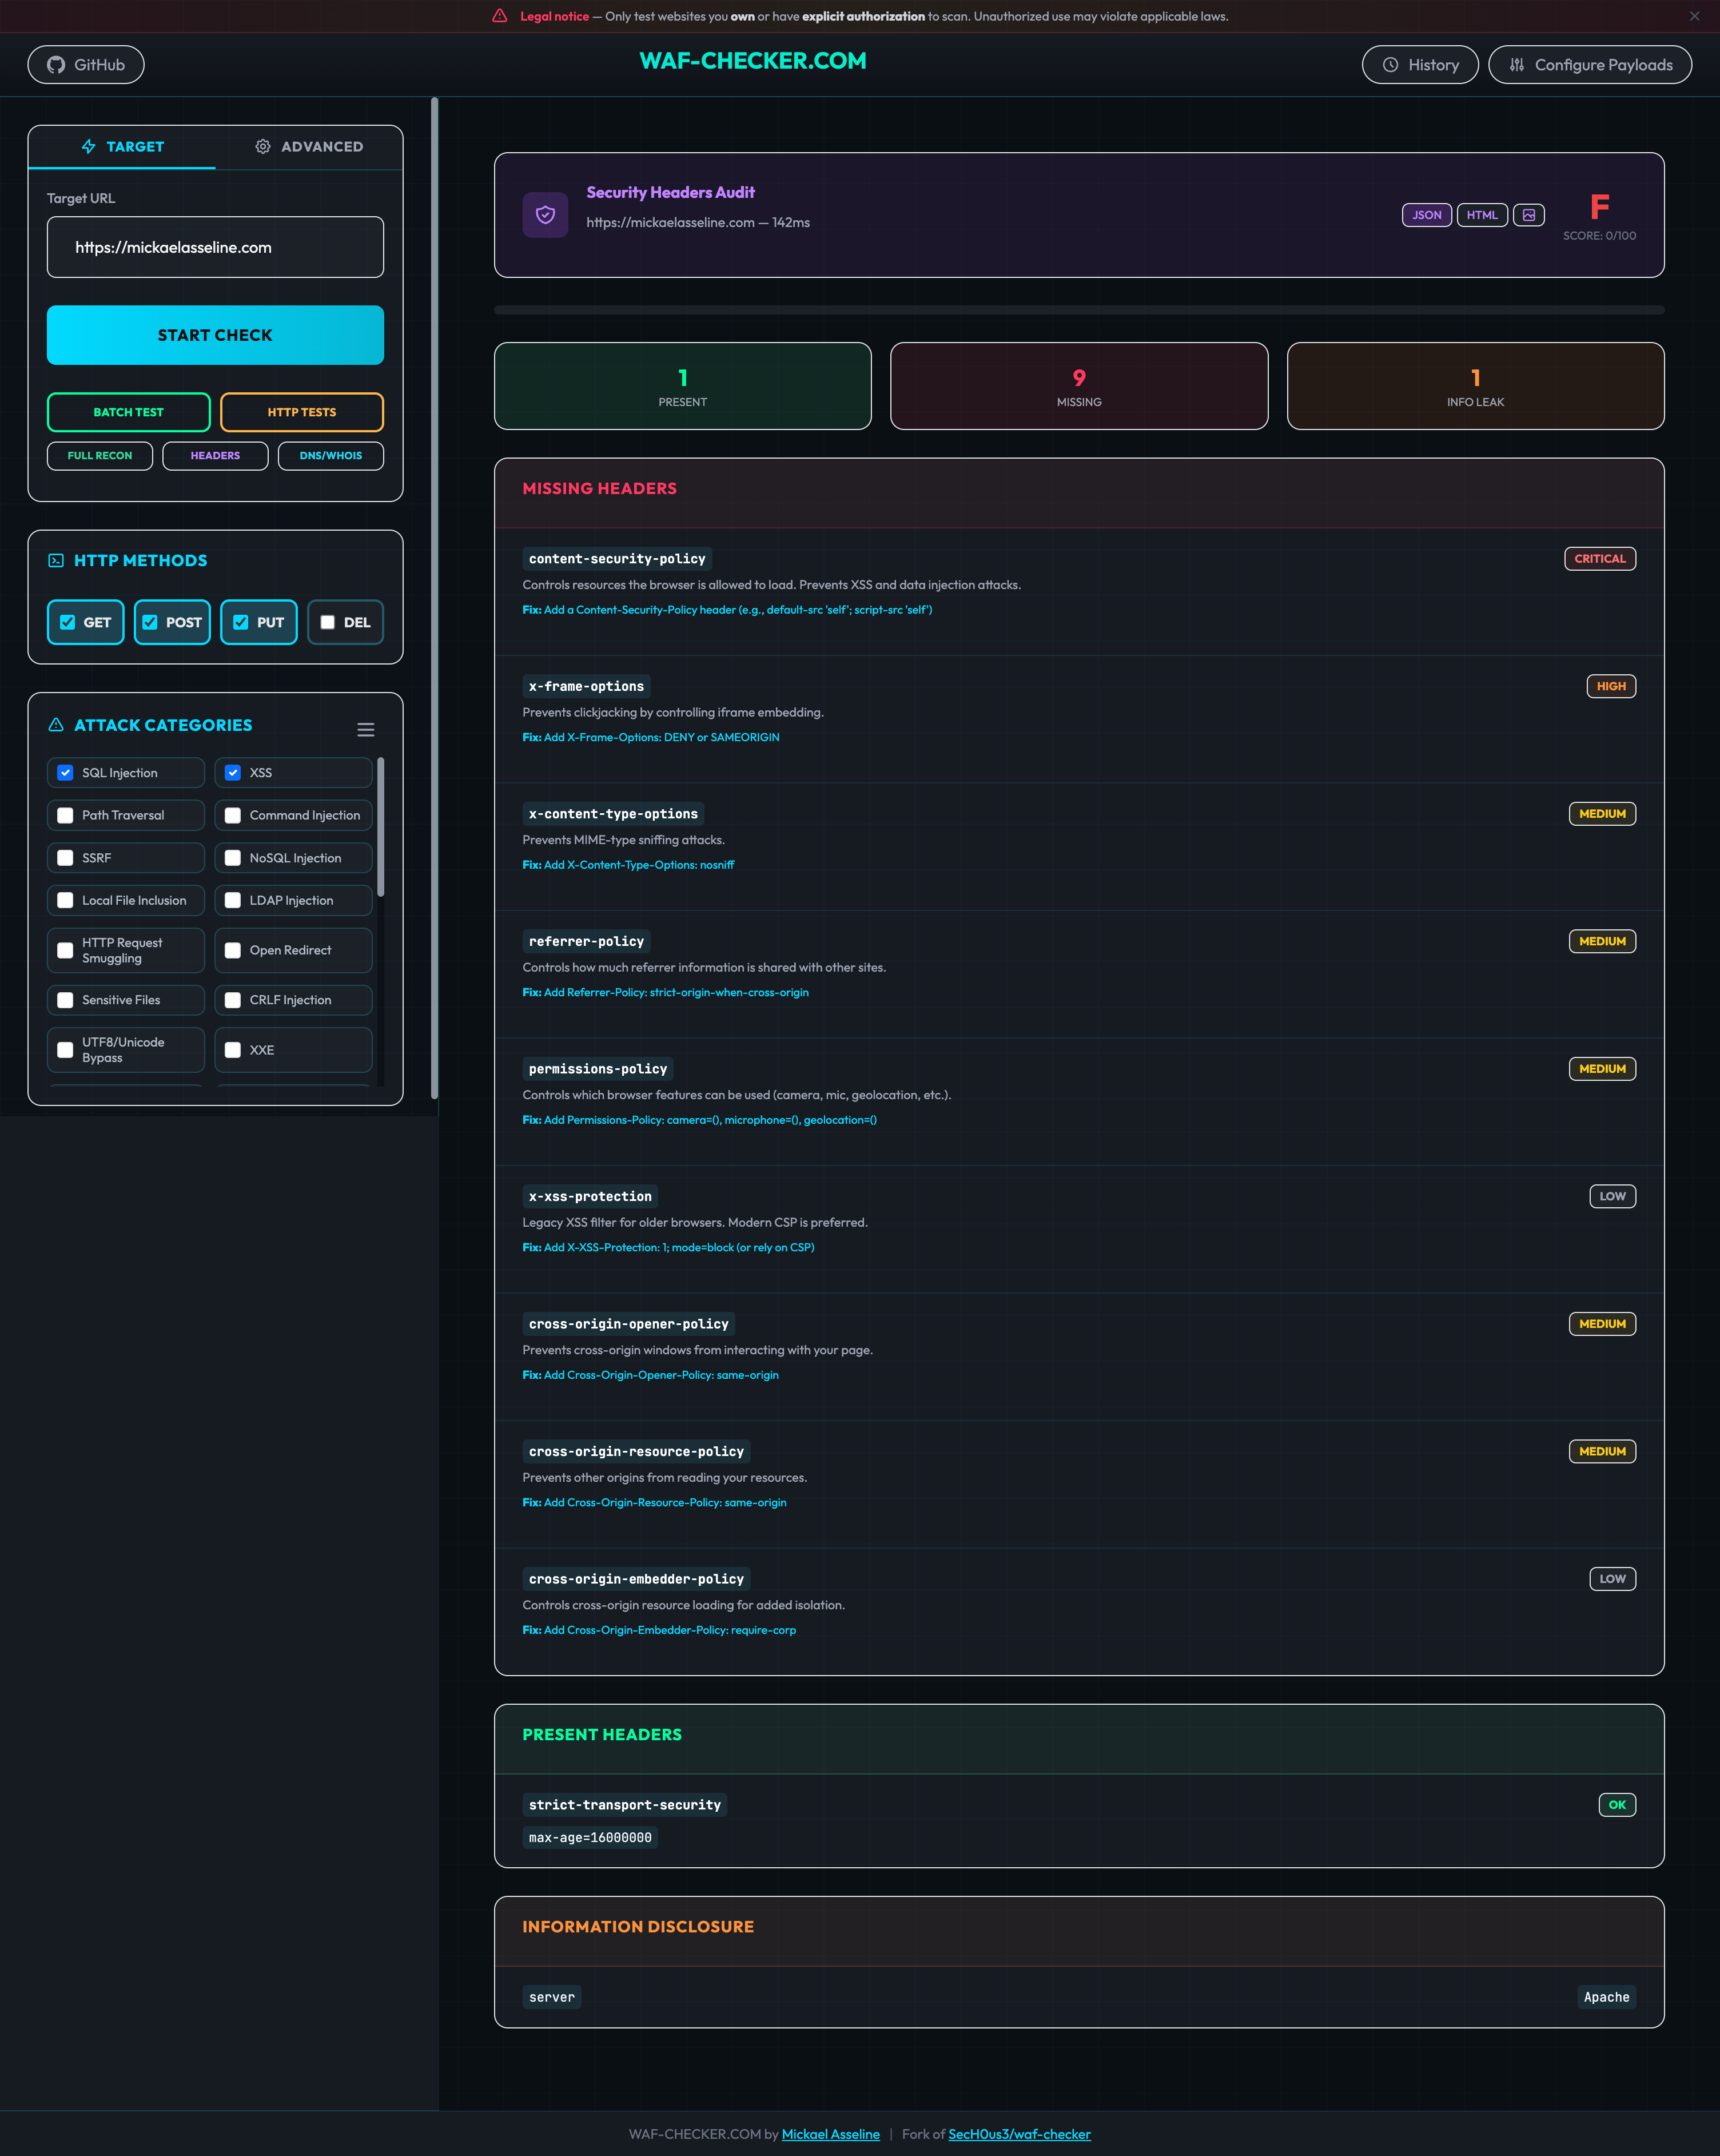
- Score de notation (A+ à F) des en-têtes de sécurité HTTP
- Analyse détaillée de CSP, HSTS, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy
- Détection de divulgation d'informations — version du serveur, en-têtes powered-by, en-têtes de débogage
- Recommandations actionnables pour chaque en-tête manquant ou mal configuré
- Export des résultats en JSON, rapport HTML ou capture d'écran (PNG)
Test de vitesse

- Score de performance (0–100) avec compteur de problèmes et statut
- Scores style Lighthouse (estimés localement) — Performance, Accessibilité, Bonnes pratiques, SEO
- Core Web Vitals — FCP, LCP, TBT, CLS, Speed Index, TTI avec retour coloré
- Détail des temps — recherche DNS, TTFB, téléchargement, temps de chargement total
- Détail des poids — poids total de la page et par type (HTML, JavaScript, images, polices)
- Conseils d'optimisation et indices de pénalité/amélioration
- Export des résultats en JSON, rapport HTML ou capture d'écran (PNG)
Intelligence DNS / WHOIS
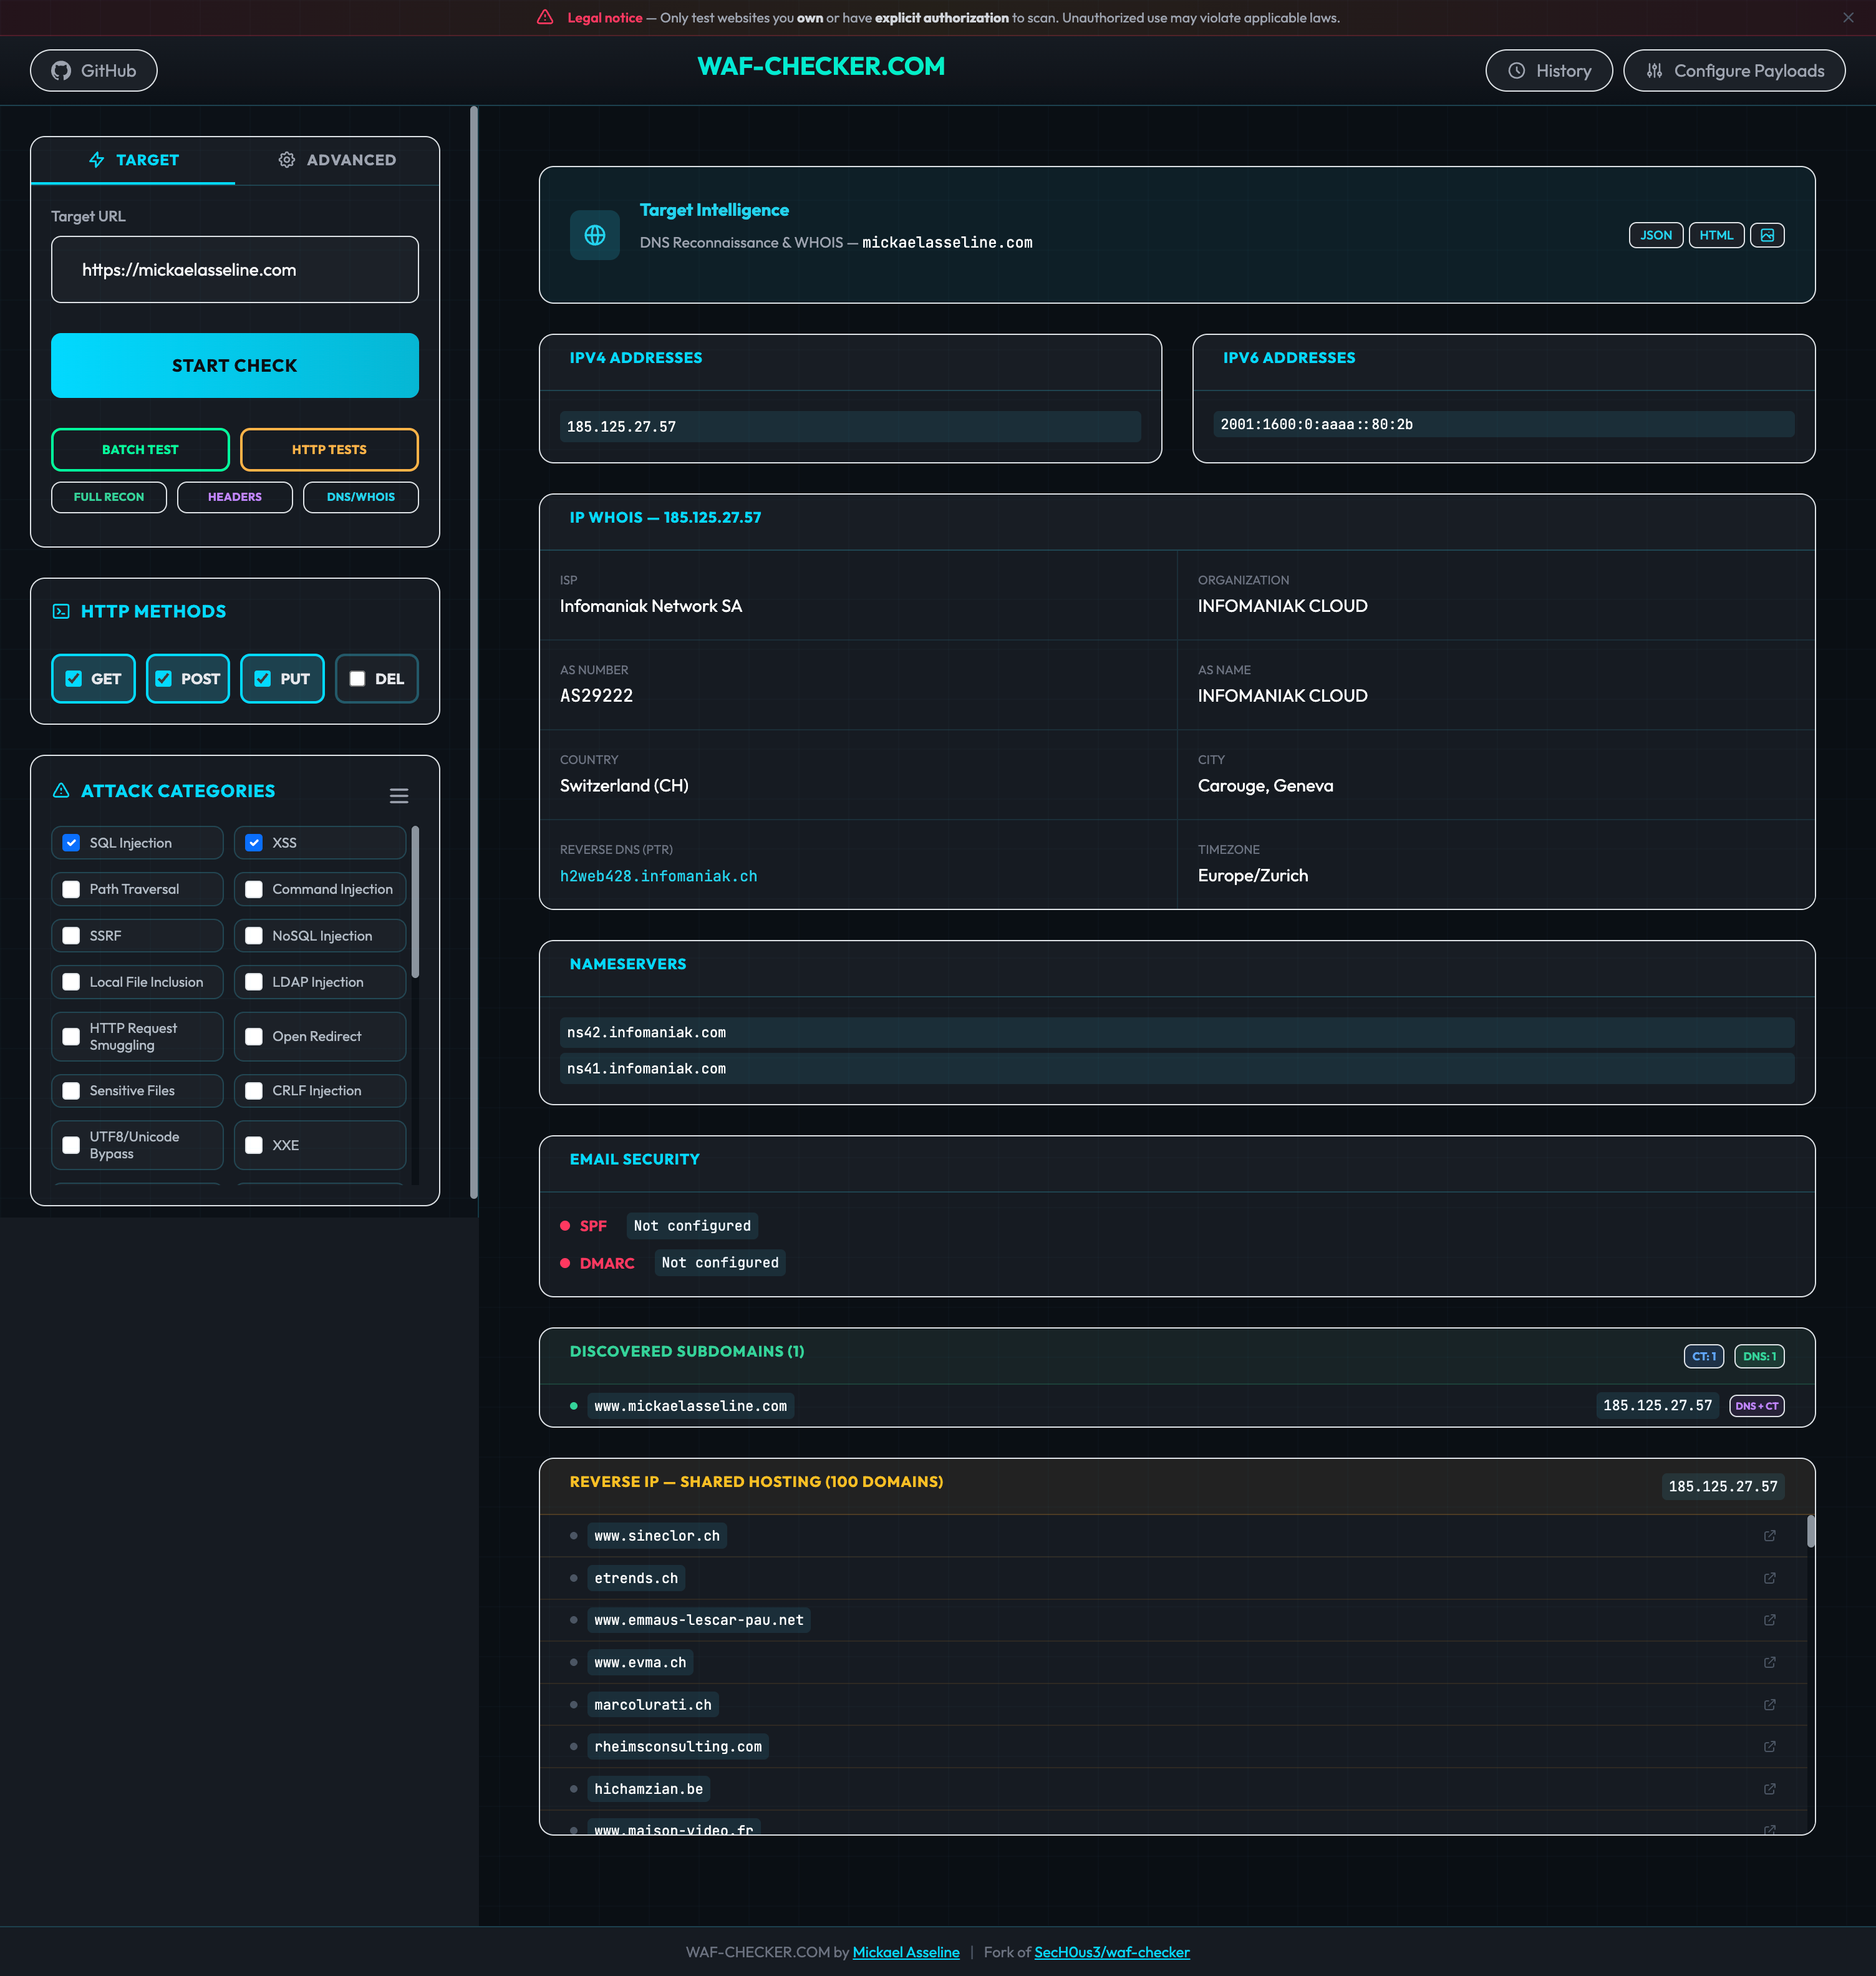
- Résolution DNS complète — enregistrements A, AAAA, CNAME, MX, NS, TXT
- Données WHOIS avec géolocalisation IP, FAI, ASN et DNS inverse
- Audit de sécurité email — validation SPF et DMARC
- Énumération de sous-domaines — Transparence des certificats + force brute DNS
- Recherche IP inversée — tous les domaines partageant la même adresse IP
- Détection d'infrastructure — fournisseurs CDN, email et DNS à partir des motifs d'enregistrement
- Export des résultats en JSON, rapport HTML ou capture d'écran (PNG)
Audit SEO

- Score SEO global (0–100) avec vérifications réussies / total
- Score par catégorie — Méta Tags, Technique, Indexabilité, Contenu, Performance, Social, Liens, URL, Accessibilité
- Vérification des méta tags — titre, description, viewport, canonique, langue, charset, favicon, DOCTYPE, robots
- Analyse du sitemap et robots.txt, découverte de pages, données structurées (JSON-LD)
- Analyse du contenu — nombre de mots, lisibilité, densité des mots-clés, ratio texte/HTML
- Audit des liens — internes/externes, nofollow, ancres vides
- Vérifications d'accessibilité — lang, skip nav, repères ARIA, étiquettes de formulaires
- Export des résultats en JSON, rapport HTML ou capture d'écran (PNG)
Résultats en temps réel
- Résultats en streaming via Server-Sent Events (SSE) — voyez les résultats au fur et à mesure
- Codes de statut codés par couleur :
403 vert — le WAF a bloqué l'attaque (protégé)200 rouge — la charge utile est passée (vulnérable)3xx orange — redirection (nécessite investigation)4xx jaune — autre erreur client
- Résultats filtrables par code de statut avec barres de résumé en temps réel
Référence des statuts HTTP

Configuration des charges utiles
Gestion entièrement personnalisable des charges utiles via le panneau de configuration intégré :
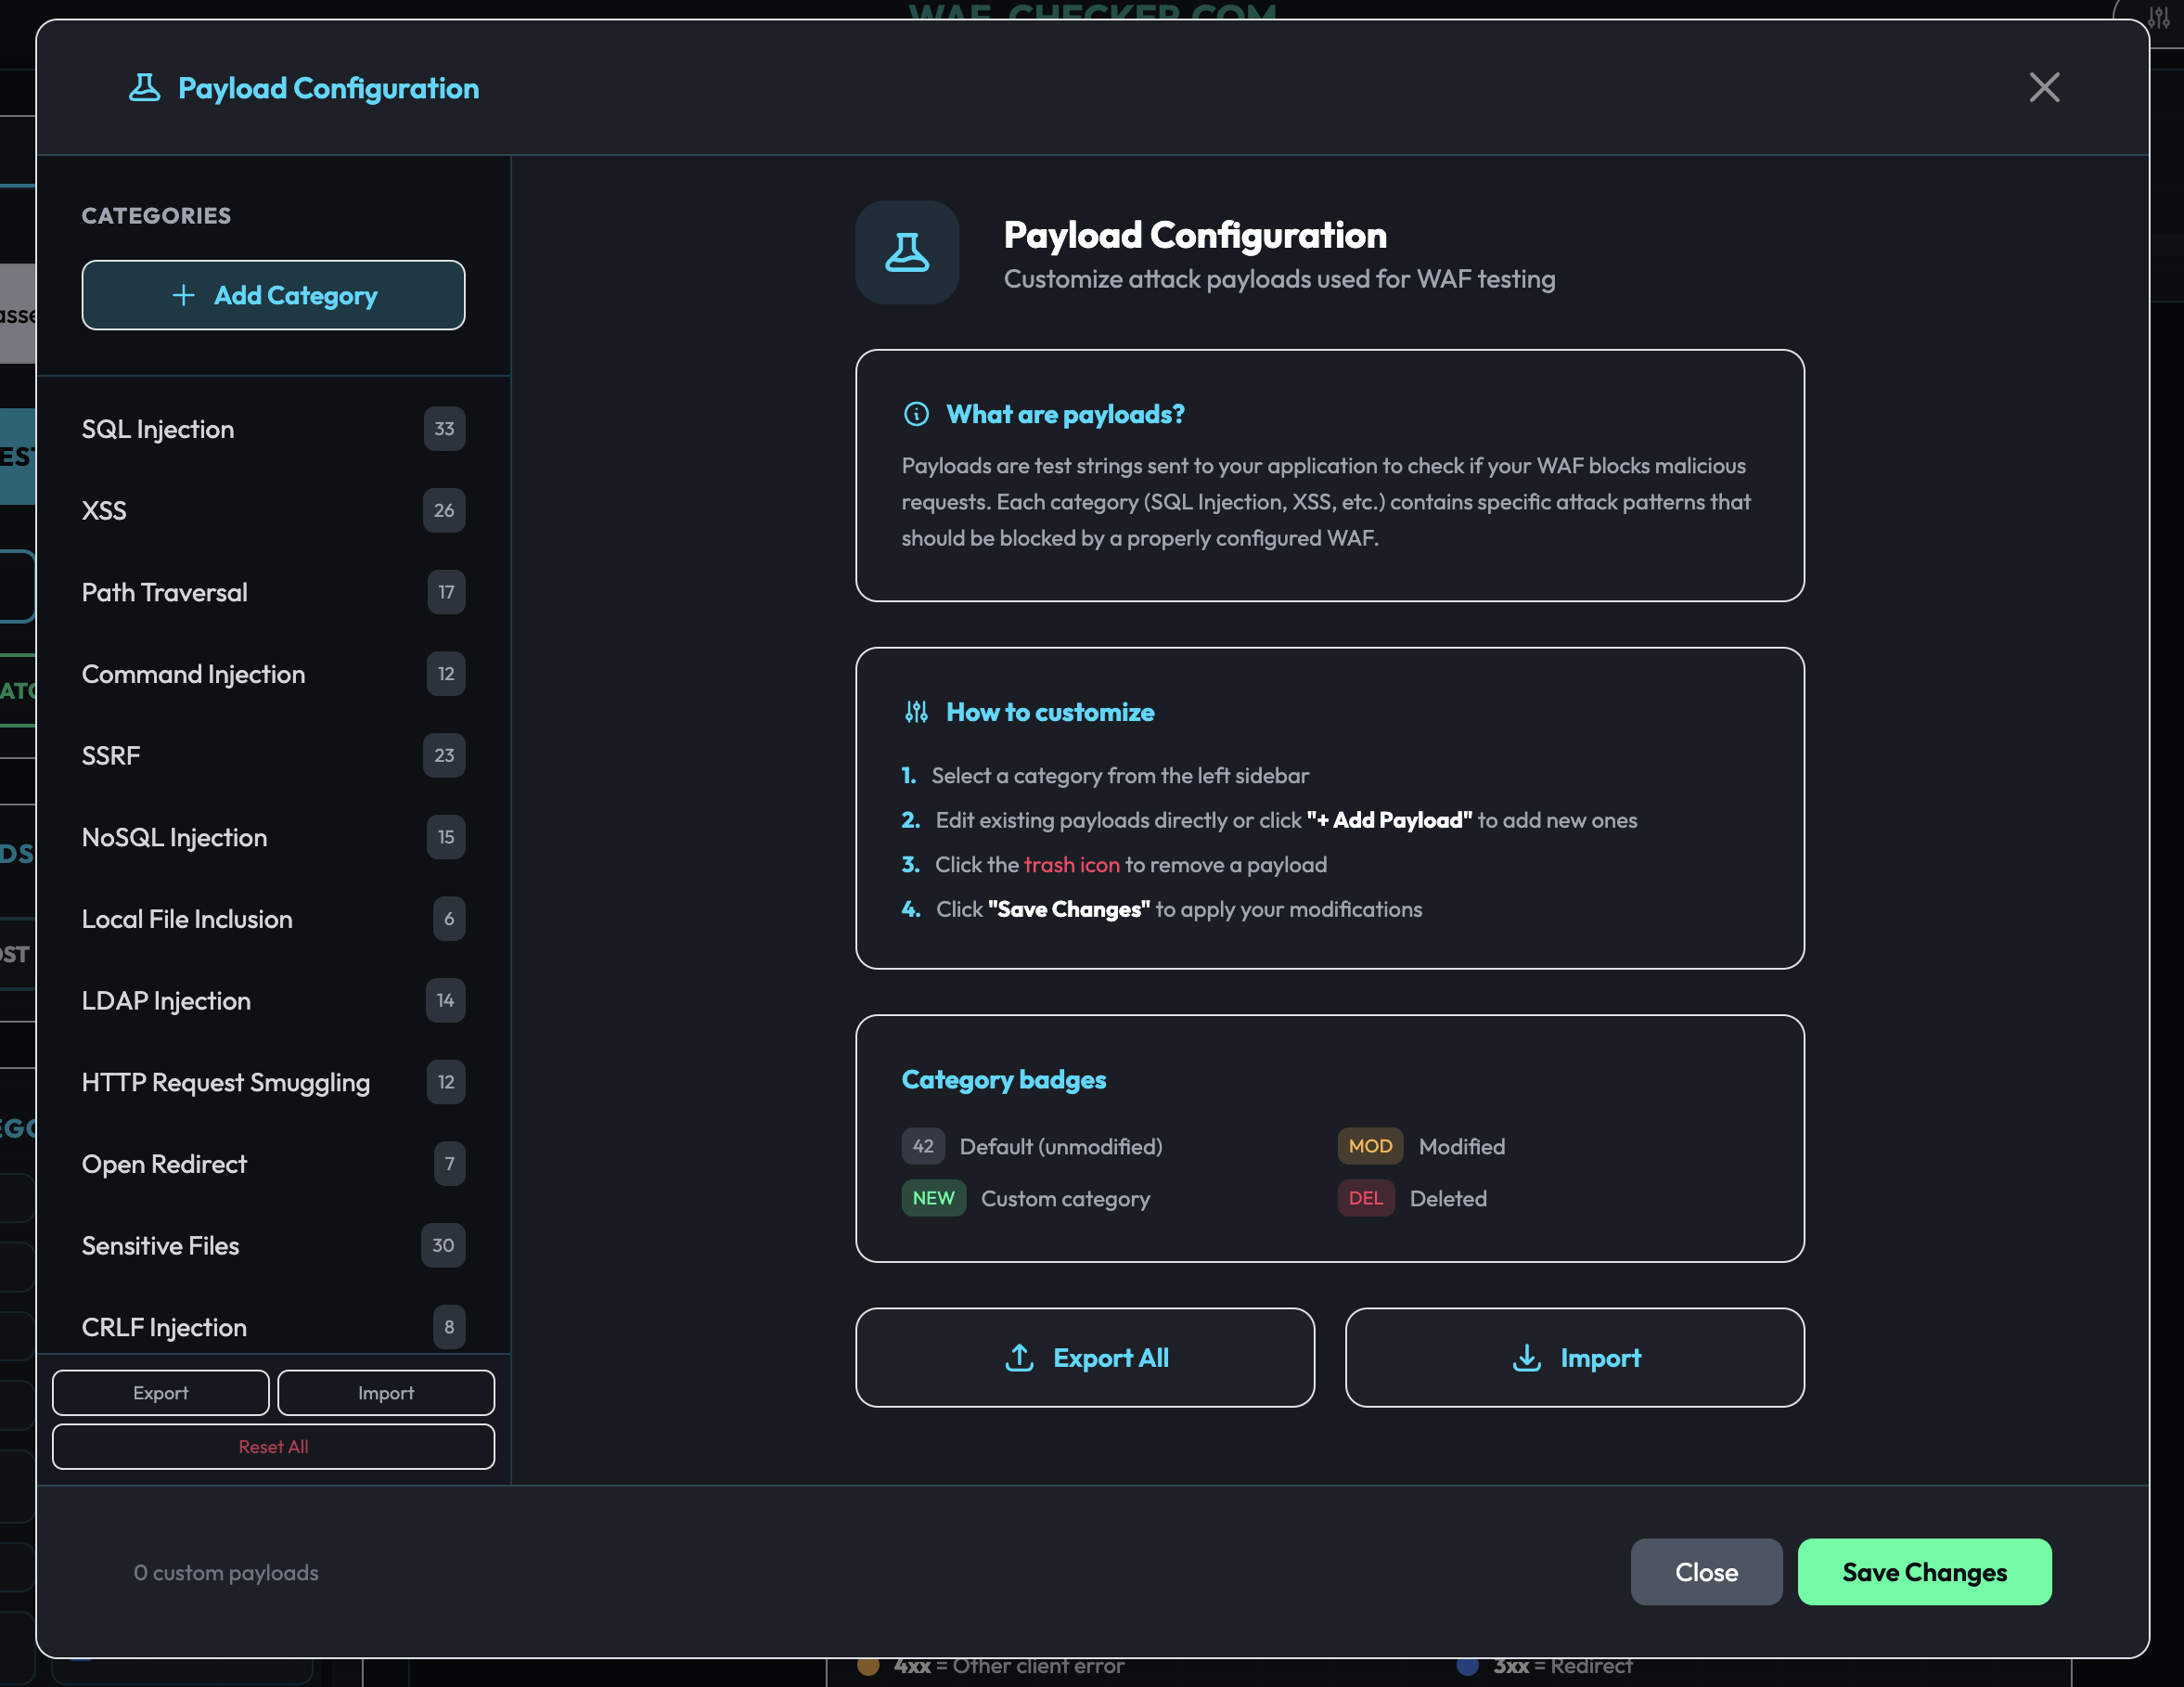

- Parcourez toutes les catégories avec le nombre de charges utiles
- Ajoutez, modifiez ou supprimez des charges utiles individuelles
- Créez des catégories personnalisées
- Séparez les charges utiles d'attaque et les charges utiles de faux positifs par catégorie
- Exportez/importez les configurations de charges utiles
- Les modifications persistent dans localStorage
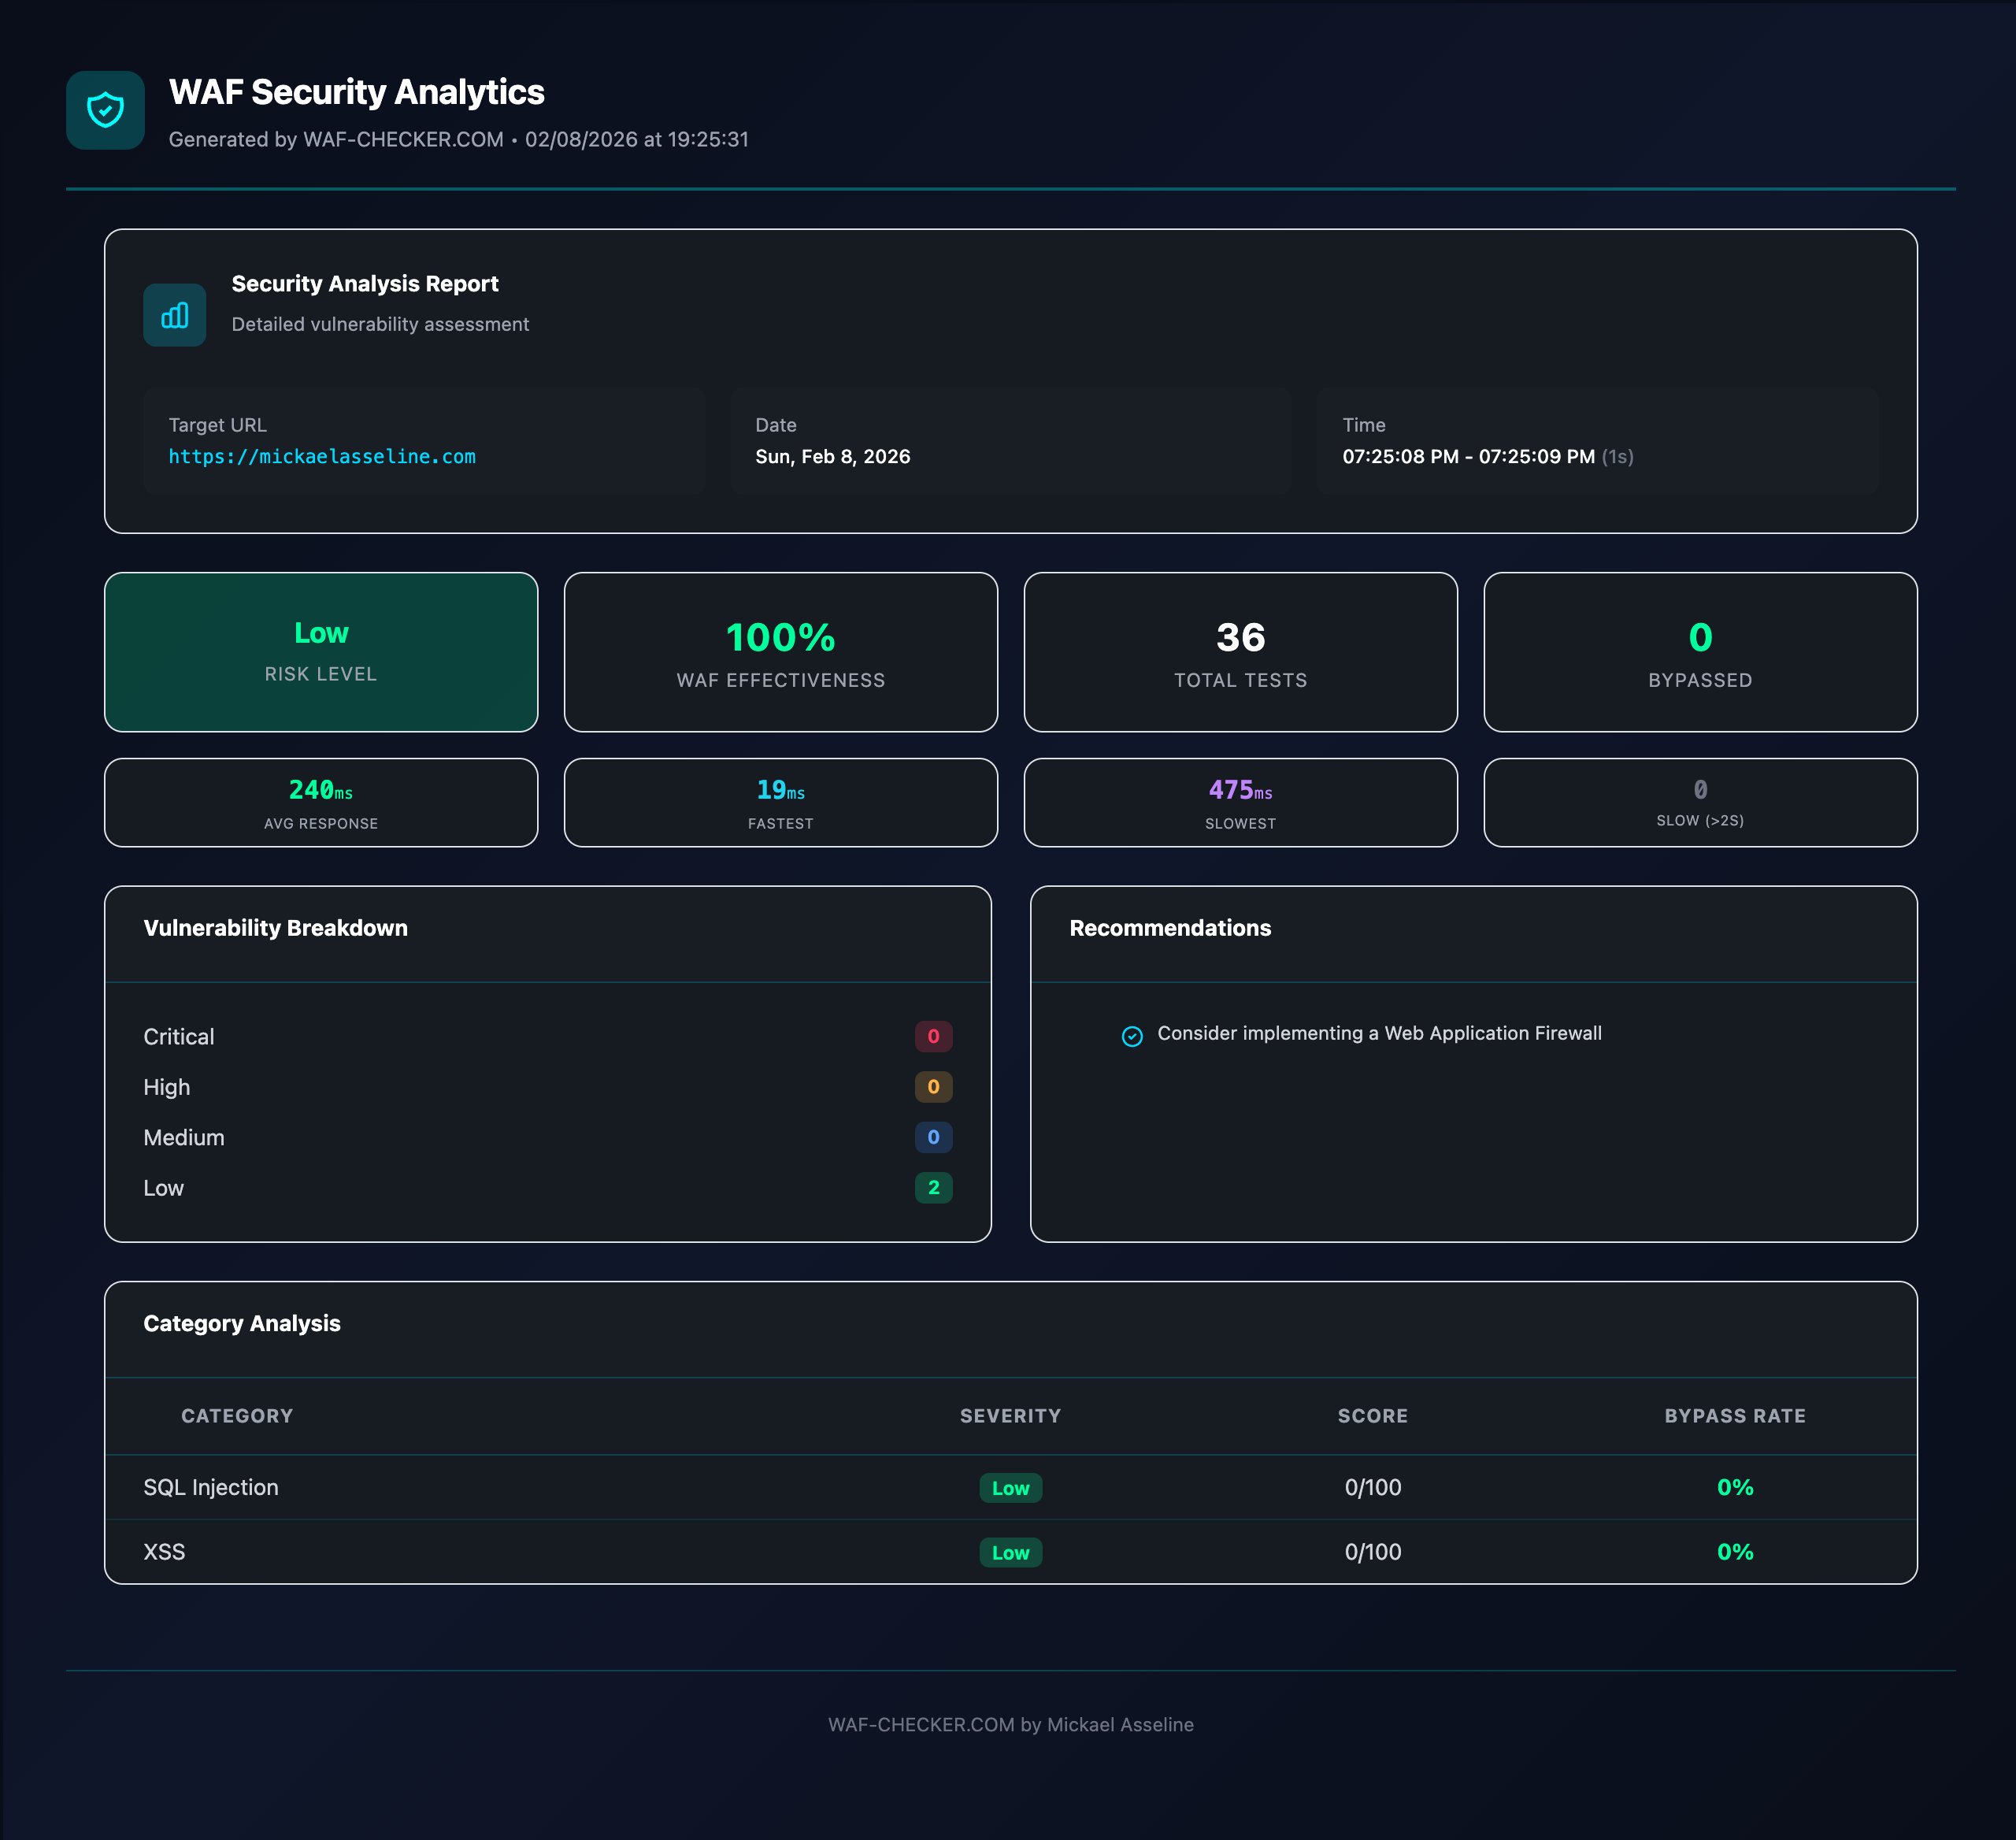
Analyses de sécurité
Rapports détaillés d'évaluation des vulnérabilités avec notation :


 papamica/waf-checker
