Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DockSec — Scanner de sécurité Docker alimenté par l'IA qui explique les vulnérabilités en langage clair. Un projet de laboratoire OWASP. | Kitploit
Outils/GitHubGitHub/owasp/docksec
Analyse StatiqueScanners de VulnérabilitésSécurité des ConteneursAnalyse de CodeDevSecOpsSécurité de la Chaîne LogistiqueApprentissage et ÉducationSécurité de l'IA
GitHubowasp/docksec

DockSec

Scanner de sécurité Docker alimenté par l'IA qui explique les vulnérabilités en langage clair. Un projet de laboratoire OWASP.

Voir le dépôt
4659081il y a 6 joursVérifié par Kitploit
Site web

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

OWASP OWASP project-docksec Build Status
OpenSSF Best Practices

License Last Commit Contributors

Forks Stars PyPI Downloads

Issues Pull Requests

CREATED

DockSec Logo
OWASP Logo

DockSec

Scanner de sécurité Docker propulsé par l'IA qui explique les vulnérabilités en langage clair


Qu'est-ce que DockSec ?

DockSec est un projet OWASP Lab qui comble le fossé entre les résultats complexes des scanners de sécurité et les correctifs exploitables par les développeurs. Il intègre des scanners standards de l'industrie (Trivy, Hadolint, Docker Scout) avec l'IA pour fournir une analyse de sécurité contextuelle.

Au lieu de vous submerger avec une liste de plus de 200 CVE, DockSec :

  • Priorise ce qui affecte réellement votre configuration de conteneur spécifique.
  • Explique les vulnérabilités en langage clair, pas seulement en jargon de sécurité.
  • Suggère des correctifs spécifiques pour votre Dockerfile.
  • Génère des rapports de sécurité professionnels et interactifs pour votre équipe.

Tout est analysé localement ; la seule chose qui quitte votre machine est le contenu du fichier (secrets masqués) envoyé au fournisseur d'IA que vous choisissez - et avec un modèle local ou le mode scan-only, rien ne quitte votre machine. Voir Flux de données et confidentialité.

Comment ça fonctionne

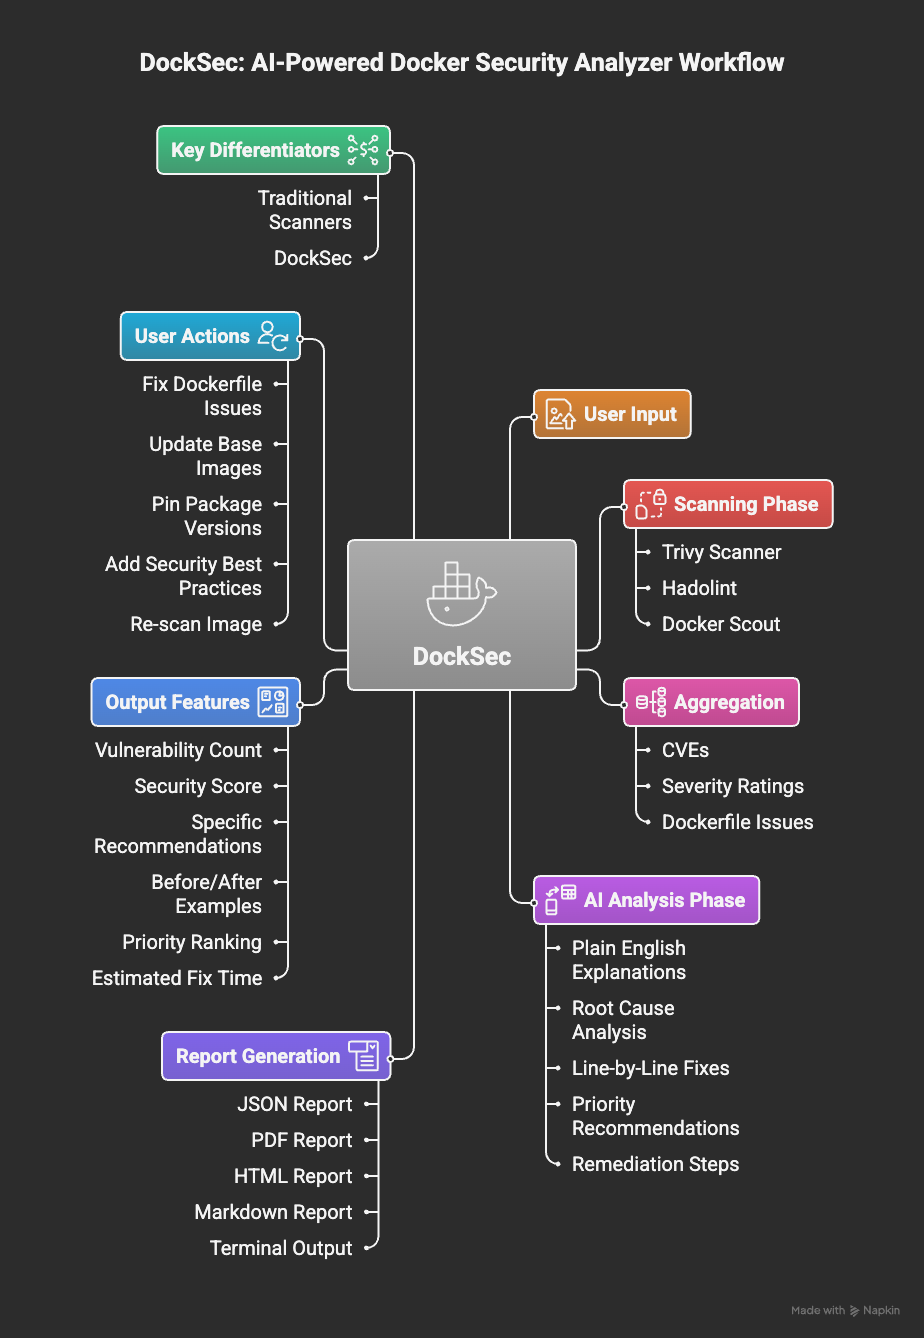
DockSec Workflow

Flux de travail DockSec : de l'analyse aux informations exploitables

DockSec suit un pipeline en cinq étapes :

  1. Scan : Exécute Trivy (vulnérabilités d'images et mauvaise configuration de Dockerfile), Hadolint et Docker Scout localement sur votre environnement.
  2. Prioriser : Classe chaque résultat CVE par gravité combinée à sa probabilité d'exploitation EPSS, afin que la liste soit ordonnée par ce qu'il faut corriger en premier plutôt que par ce qui a été trouvé en premier.
  3. Corréler : Détecte les chaînes d'exploitation où des résultats distincts se combinent en un seul chemin d'attaque - une base de données avec identifiants qu'un service exposé sur Internet peut atteindre est une chaîne, pas deux résultats sans rapport. Avec une clé API, une passe d'IA raisonne sur la sortie complète du scan pour classer, expliquer et étendre cela.
  4. Recommander : Produit des commandes de correction à copier-coller et des modifications concrètes de Dockerfile ou de compose, et indique combien de résultats elles résolvent.
  5. Rapport : Exporte les résultats exploitables en HTML, PDF, JSON, CSV, Markdown, SARIF et CycloneDX SBOM.

Pour commencer

1. Prérequis

DockSec orchestre des scanners locaux, il nécessite donc :

ExigenceNécessaire pourInstallation
Python 3.12+DockSec lui-mêmepython.org
TrivyToutes les analyses (requis)brew install trivy ou Trivy docs
HadolintLinting de Dockerfilebrew install hadolint ou Hadolint docs
DockerAnalyses d'images (-i)Docker docs

Ou laissez DockSec installer Trivy et Hadolint pour vous :```bash python -m docksec.setup_external_tools

### 2. Installer DockSec```bash
# Full install with AI analysis support (recommended)
pip install "docksec[ai]"

# Or the slim, scan-only core (no LLM dependencies, no API key needed)
pip install docksec

3. Lancez votre premier scan

Aucune clé API n'est nécessaire pour un scan local :```bash docksec Dockerfile --scan-only

Chaque scan se termine par un résumé des résultats : un tableau de gravité, un score de sécurité de 0 à 100 avec une
évaluation, un bloc d'action « Quick take », les rapports générés (enregistrés dans
`~/.docksec/results/` par défaut), et une commande suivante suggérée.

### 4. Activer l'analyse IA

L'analyse IA explique les résultats et suggère des correctifs. Choisissez un fournisseur, définissez sa clé API, et exécutez :```bash
# OpenAI (default provider)
export OPENAI_API_KEY="sk-..."
docksec Dockerfile

# Anthropic Claude
export ANTHROPIC_API_KEY="sk-ant-..."
docksec Dockerfile --ai-only --provider anthropic --model claude-sonnet-5

# Google Gemini
export GOOGLE_API_KEY="..."
docksec Dockerfile --ai-only --provider google
Télécharger l’outil