Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2020-0688-Scanner — Outil rapide pour vérifier CVE-2020-0688 sur plusieurs hôtes avec une méthode non intrusive. | Kitploit
Outils/GitHubGitHub/onsec-fr/cve-2020-0688-scanner
ReconnaissanceScanners de VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubonsec-fr/cve-2020-0688-scanner

CVE-2020-0688-Scanner

Outil rapide pour vérifier CVE-2020-0688 sur plusieurs hôtes avec une méthode non intrusive.

Voir le dépôt
371019il y a 5 ansVérifié par Kitploit
Partager

CVE-2020-0688-Scanner

Outil C# rapide pour vérifier CVE-2020-0688 sur plusieurs hôtes avec une méthode non intrusive.

Fonctionnalités

  • Analyse les hôtes à partir d'un fichier d'entrée.
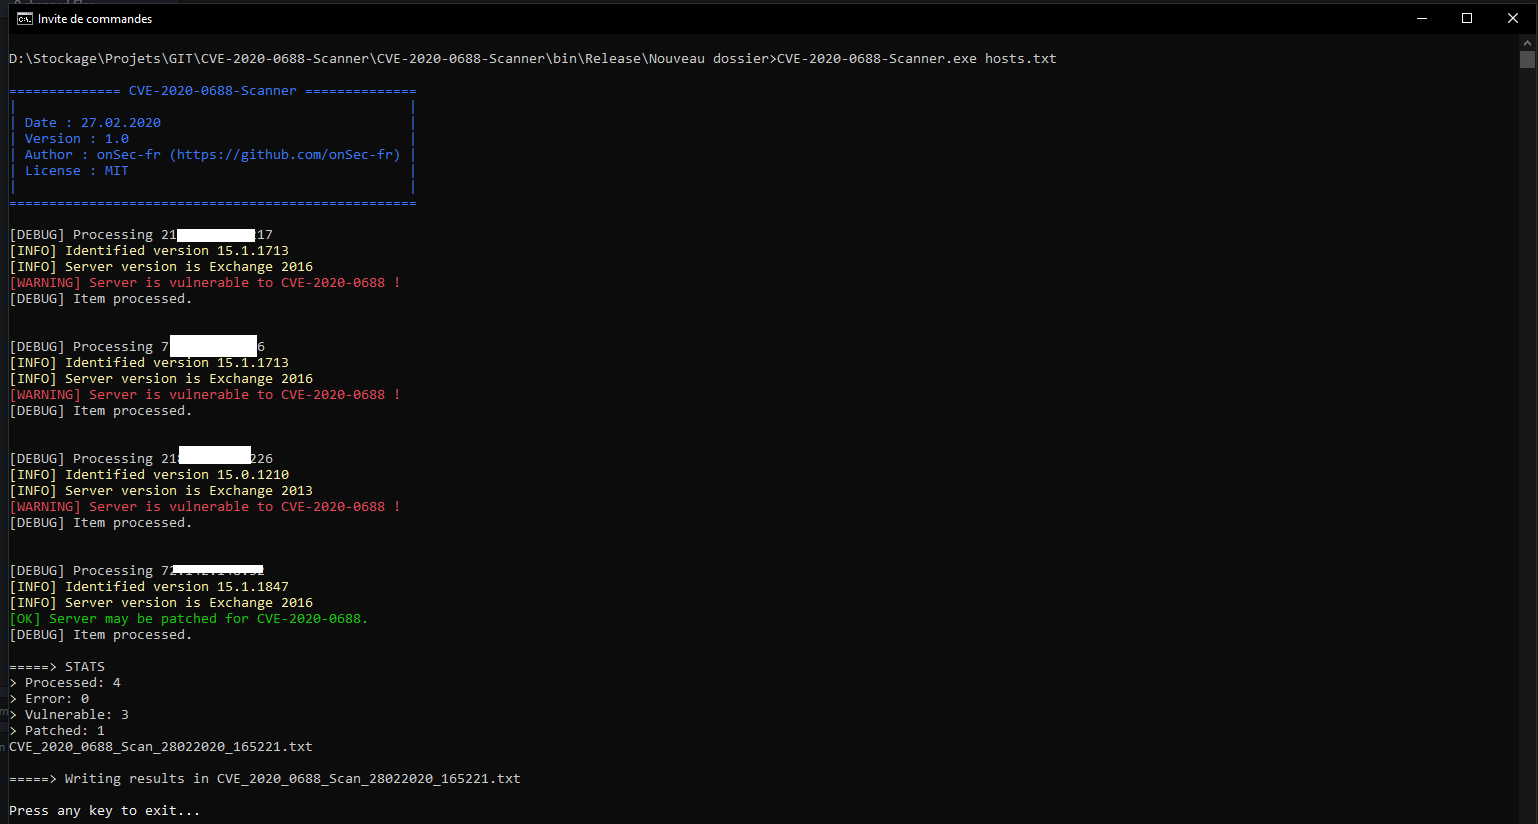
  • Vérification passive : récupère la version d'Exchange en analysant le contenu HTML.
  • Produit un fichier de sortie.

Démo

Comment utiliser

Prérequis

  • Windows
  • .NET framework 4.5.2

Téléchargement

git clone https://github.com/onSec-fr/CVE-2020-0688-Scanner.git

Exécution

./CVE-2020-0688-Scanner.exe [path_to_input_file]

Note : le fichier d'entrée peut contenir des adresses IP, des noms d'hôte et des FQDN.

Avertissement

Cet outil a été développé pour tester votre propre système ou pour des tests de sécurité autorisés. Assurez-vous de vérifier vos lois locales avant d'exécuter cet outil.

Limitations

Depuis Exchange 2013, seules les 3 premières parties du numéro de version peuvent être récupérées de cette manière. Cela signifie que parfois le serveur peut être vulnérable s'il ne dispose pas de la toute dernière mise à jour cumulative. Dans ce cas, le serveur est marqué comme "maybe patched".

Références

  • Le tableau de builds non officiel répertorie tous les articles KB connus, les correctifs, les rollups de mise à jour et autres builds de MS Exchange Server 2019, 2016, 2013, 2010, 2007, 2003, 2000, 5.5, 5.0 et 4.0 qui ont été publiés. : https://exchangeserverversions.blogspot.com/
  • Analyse de CVE-2020-0688 : https://www.thezdi.com/blog/2020/2/24/cve-2020-0688-remote-code-execution-on-microsoft-exchange-server-through-fixed-cryptographic-keys
  • https://fr.tenable.com/blog/cve-2020-0688-microsoft-exchange-server-static-key-flaw-could-lead-to-remote-code-execution
  • Implémentation nmap par Kevin Beaumont : https://github.com/PwnPeter/0day-scripts/blob/2845b2d7a62c1baec581afab8fb065dde4f63413/nmap-nse/http-vuln-exchange.nse
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    311
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    303
  • 6

    opencti

    opencti-platform/opencti

    Plateforme ouverte de renseignement sur les cybermenaces

    303

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →








